
O protocolo HTTP é, em grande parte, o que mantém a web em funcionamento. Ele é o protocolo de comunicação responsável pela maior parte do tráfego da internet. Estão surgindo novas formas de otimizar as comunicações pela internet, sejam elas criptografadas, codificadas ou em texto simples via UDP ou TCP. Entre elas está a possibilidade de agrupar várias solicitações HTTP em uma única solicitação. Agrupar várias solicitações HTTP ajuda a reduzir a sobrecarga de dados e o tempo de ida e volta (RTT) de uma nova solicitação, o que significa economia de tempo e custos.
O agrupamento em lote de várias solicitações HTTP é usado principalmente para reunir diversas chamadas de API de transferência de estado representacional (REST) de vários protocolos e fornecedores, entre eles o Open Data Protocol (OData). Um padrão aberto que oferece um método simples para criar e usar APIs REST interoperáveis e consultáveis, o protocolo OData foi desenvolvido pela Microsoft em 2007 e é utilizado em aplicações da Microsoft, da SAP e de outros fornecedores.
Como parte da especificação OData, várias chamadas de API REST via HTTP podem ser agrupadas em uma única solicitação HTTP, economizando um tempo de rede precioso e dispendioso e permitindo que a aplicação utilize melhor a largura de banda alocada.
Ao tentar proteger aplicações que agrupam solicitações HTTP em lote, surge um desafio na aplicação de assinaturas de ataque.
Há três tipos diferentes de assinaturas de ataque, dependendo da parte da solicitação à qual se aplicam:
- Assinaturas de cabeçalhos
- Assinaturas de URL
- Assinaturas de payload
Veja um exemplo desse tipo de solicitação:
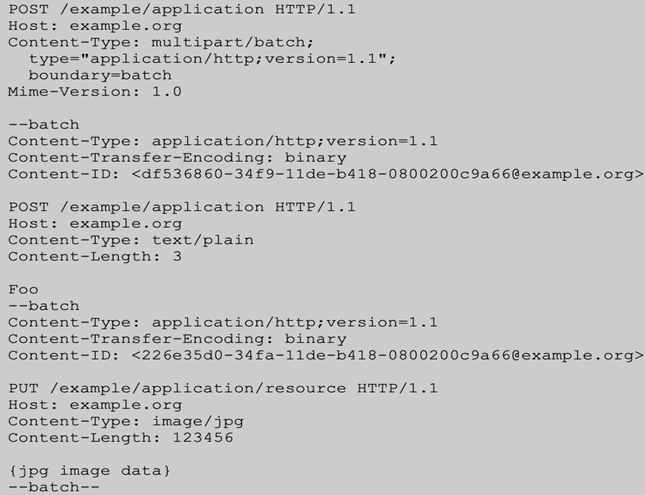
A primeira solicitação contém outras solicitações HTTP, incluindo seus cabeçalhos e URLs.
No entanto, quando um firewall de aplicações web (WAF) processa uma solicitação HTTP que contém várias solicitações em lote como parte da carga útil, ele considera todas elas como uma única carga útil. Portanto, ele usa apenas assinaturas relacionadas à carga útil, o que pode resultar em falsos positivos e ataques não detectados.
No F5 Advanced WAF v16.1, a F5 adicionou análise nativa e suporte a solicitações HTTP em lote. Isso permite que o Advanced WAF diferencie cada solicitação HTTP individualmente — e não coletivamente em um lote — e, assim, aplique as assinaturas adequadas às partes corretas de cada solicitação.
O F5 Advanced WAF protege todo o tráfego OData ou de outros tipos com solicitações HTTP em lote, sem o risco de deixar ataques passarem despercebidos ou gerar muitos falsos positivos.
A SAP utiliza o protocolo OData para se comunicar e interoperar com qualquer aplicativo, software ou dispositivo que não seja uma solução da SAP. Como o OData se baseia em HTTPS, qualquer linguagem de programação — e, consequentemente, qualquer desenvolvedor — pode usar e se comunicar por meio de uma mensagem OData. Isso permite que qualquer solução que não seja da SAP se conecte à SAP usando HTTPS, pois a interface do OData se baseia em XML ou JSON.
O SAP Fiori oferece ferramentas que permitem a designers e desenvolvedores criar e otimizar aplicativos nativos para dispositivos móveis e para a Web, proporcionando uma experiência do usuário consistente e inovadora em diferentes plataformas. O SAP Fiori oferece uma experiência do usuário moderna em qualquer dispositivo e para todos os usuários. O SAP Fiori proporciona aos usuários uma experiência de trabalho simples e produtiva em qualquer lugar. O OData permite que aplicativos que não sejam da SAP sejam integrados e interoperáveis em um ambiente criado com o SAP Fiori.
Embora a interoperabilidade e a facilidade de comunicação sejam essenciais, a segurança também é, especialmente para implantações do SAP Fiori voltadas para a Internet e que utilizam aplicativos analíticos ou recursos de pesquisa na Internet.
Em um blog publicado pela SAP, intitulado “Considerações e recomendações para aplicativos Fiori voltados para a Internet”, afirma-se que um WAF “deve ser posicionado à frente do SAP Web Dispatcher, monitorando e controlando todas as solicitações HTTP recebidas”, e que um WAF deve ser implantado “entre uma rede interna confiável e a Internet não confiável”. O blog também destaca que, entre os recursos de segurança disponíveis em um WAF, ele deve impedir ataques distribuídos de negação de serviço (DDoS), especialmente “para que não consigam alcançar seu sistema SAP S/4HANA”.
O suporte ao protocolo OData pelo F5 Advanced WAF permite que os clientes protejam aplicações SAP com maior eficácia e menos falsos positivos.
Para obter mais informações sobre as soluções da F5 para SAP Fiori e S/4 HANA, consulte o seguinte:
Rápida e segura: migração do SAP para a nuvem (F5.com)
Mitigação de ataques cibernéticos ativos em aplicações SAP de missão crítica | DevCentral (f5.com)
Para obter mais informações sobre o SAP Fiori e a aplicação de um WAF para garantir a segurança e reduzir os falsos positivos associados ao SAP Fiori e ao uso de OData e solicitações HTTP em lote, consulte os seguintes materiais: Considerações e recomendações para aplicativos Fiori voltados para a Internet | SAP Blogs
Implantação na intranet ou na Internet | SAP Help Portal
Conteúdo relacionado
OData – Tudo o que você precisa saber: Parte 1 | SAP Blogs
OData – Tudo o que você precisa saber: Parte 2 | SAP Blogs
OData – Tudo o que você precisa saber: Parte 3 | SAP Blogs
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...