Quando falamos sobre “a última milha” em redes, geralmente nos referimos ao trecho da Internet em que os dados trafegam da rede do provedor para a rede do usuário. Para a maioria dos consumidores, isso costumava ser uma única máquina. Hoje, é uma combinação de roteador e ponto de acesso que, em última análise, constitui outra rede.
Isso porque, de modo geral, essa é a parte do fluxo sobre a qual nós (ou seja, fornecedores de soluções desenvolvidas para otimizar o desempenho) não tínhamos nenhum controle efetivo. A essa altura, já havíamos feito tudo o que podíamos para acelerar a entrega de aplicativos, pois não podíamos interferir de fato nos dispositivos que compunham essa última milha entre o provedor e o usuário.
Isso ainda é verdade em grande parte hoje, embora certamente ainda existam maneiras de atuarmos nas camadas superiores da rede (camadas 4 a 7) para melhorar o desempenho, mesmo sem esse controle. Mas, quando se trata de segurança, especialmente para quem tem como principal base de usuários os consumidores, o desafio da última milha é bastante real.
Isso acontece porque a última milha da segurança é o usuário — ou, mais precisamente, o dispositivo ou PC do usuário, ou aquela “coisa” que envia informações para seu aplicativo principal na nuvem. Como muitas das interações entre consumidores e provedores envolvem dinheiro, é realmente necessário ter um alto grau de atenção à segurança dessas transações.
E isso, assim como os desafios de desempenho do passado, é realmente muito difícil de resolver quando você não controla “a última milha”.
Isso talvez explique por que 30% dos participantes da pesquisa deste ano sobre o Estado da Entrega de Aplicações afirmaram que uma “proteção antifraude para endpoints” era importante para que suas organizações adotassem a computação em nuvem.
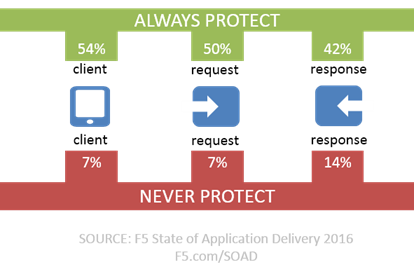
Considere que, hoje, esses mesmos entrevistados estão protegendo aplicações em todo o espectro da comunicação: desde o cliente até as solicitações feitas e as respostas retornadas. Embora as práticas das organizações pareçam variar de acordo com a aplicação, há um número significativo de organizações que sempre (ou, pelo menos, foi isso que nos disseram) habilitam a proteção nos três possíveis vetores de ameaça.
Diante do volume crescente de malware e do sucesso contínuo das campanhas de phishing, não é de surpreender que muitos desejem proteção antifraude no cliente (endpoint) para a nuvem. Só seria surpreendente se isso não fosse também verdade para aplicações locais.
A proteção antifraude visa garantir a segurança da “última milha” — o usuário — em um mundo de aplicações no qual nem sempre é possível controlar os dispositivos, objetos e aplicativos nas mãos do usuário. A proteção antifraude moderna costuma ser vista como uma preocupação exclusiva do setor financeiro, mas a realidade é que apenas 25% dos malwares encontrados no mundo real são detectados por antivírus e, embora possam ter como alvo os serviços financeiros com os quais os usuários finais interagem, assim como o ratel, não se importam se credenciais corporativas acabarem sendo exfiltradas durante o processo. E, quando elas chegam ao mercado aberto, pode apostar que há alguém disposto a pagar por elas.
O perímetro de segurança está mudando. A nuvem, a desagregação de aplicações em microsserviços e APIs e a disponibilização de aplicativos móveis nativos provocaram uma mudança drástica: deixamos para trás a tradicional muralha de castelo e adotamos uma abordagem mais móvel, de “formar um círculo de proteção”, para proteger os aplicativos. Agora, o “aplicativo” é o perímetro, mas precisamos permanecer atentos para garantir que nenhum de seus componentes fique de fora — e, às vezes, isso significa estender o perímetro ao redor do cliente, ainda que apenas temporariamente.
A proteção contra fraudes na web não é mais exclusividade dos bancos. As empresas preocupadas com a solidez geral de sua postura de segurança e comprometidas em proteger o cliente “sempre” precisam avaliar as soluções modernas de proteção contra fraudes considerando como elas podem ajudar a impedir que malwares, vírus e outros ataques furtivos roubem credenciais corporativas.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...