A computação quântica está no horizonte e promete transformar radicalmente os sistemas criptográficos que protegem nossos dados, comunicações e infraestrutura. A hora de começar a se preparar é agora. Nesta série de seis artigos sobre criptografia pós-quântica (PQC), especialistas de referência em criptografia de toda a F5 explicarão o que está em risco, quais oportunidades estão por vir e que medidas sua organização pode tomar hoje para se manter segura em um mundo pós-quântico. O futuro está mais próximo do que você imagina. Vamos nos preparar juntos.
Em 2015, a Agência de Segurança Nacional dos Estados Unidos (NSA) criou um obstáculo à transição do setor dos amplamente utilizados sistemas criptográficos Rivest–Shamir–Adleman (RSA) para a criptografia de curva elíptica (ECC), ao declarar: “Aos parceiros e fornecedores que ainda não fizeram a transição para os algoritmos de curva elíptica do Suite B, recomendamos que não façam investimentos significativos nisso neste momento e, em vez disso, preparem-se para a próxima transição para algoritmos resistentes à computação quântica.”
Desde então, surgiram muitas projeções e, francamente, especulações sobre quando exatamente estará disponível um computador quântico capaz de quebrar o RSA e a ECC, incluindo a afirmação de que há uma chance de uma em sete de que a criptografia amplamente utilizada seja quebrada até 2026 e uma chance de 50% de que ela se torne inútil até 2031.
Mais recentemente, Satya Nadella, CEO da Microsoft, afirmou que um processador de um milhão de qubits está ao nosso alcance. A Microsoft, assim como provedores de hiperescala como IBM, Google e AWS, está na vanguarda da pesquisa quântica e disponibilizou ambientes de testes em suas respectivas plataformas de nuvem. F5 Labs, em seu artigo Previsões de cibersegurança para 2025, observa que, mesmo que a computação quântica capaz de quebrar diretamente a criptografia não seja iminente, em 2025 veremos o uso da IA para quebrar a criptografia tradicional.
Post-quantum cryptography afetará todos os setores e regiões.
Não somos bons em prever curvas
O “Dia Q” é iminente. O momento exato ainda não está claro. Esta não é a primeira vez que o setor de segurança faz previsões, mas é um exemplo digno de nota de líderes de pensamento e órgãos reguladores tentando se antecipar aos acontecimentos.
Em 2000, a Salesforce lançou a primeira API disponível publicamente. Em 2019, o Open Worldwide Application Security Project (OWASP) lançou seu primeiro projeto de segurança de APIs. Diversas previsões sobre quando a Inteligência Artificial Geral (AGI) será alcançada foram divulgadas (em algum momento entre 2040 e 2070), mas a rápida ascensão da IA generativa, juntamente com os avanços na computação quântica, gera sérias dúvidas de que essa previsão se concretizará (o que significa que provavelmente acontecerá muito antes).
Conforme observado no primeiro artigo desta série, o cenário de “coletar agora, descriptografar depois” é real, e o Instituto Nacional de Padrões e Tecnologia dos EUA (NIST) já vem publicando orientações sobre algoritmos resistentes à computação quântica.
O Dia Q afetará todas as áreas da segurança, incluindo aplicações web, APIs e ecossistemas de IA interconectados.
Então, como os setores se comparam?
A computação quântica permitirá que invasores ataquem com mais precisão redes elétricas, redes financeiras, sistemas governamentais e redes de telecomunicações. Diversos setores, incluindo os de saúde e comércio eletrônico, são obrigados por normas de conformidade a proteger informações confidenciais dos clientes, em parte por meio da implementação de criptografia robusta.
As maiores organizações desses setores têm mais de 30 milhões de ativos que precisarão ser adaptados para oferecer suporte à criptografia pós-quântica (PQC). Todas as empresas estarão em risco quando surgir um computador quântico capaz de quebrar a criptografia moderna — especialmente aquelas que lidam com propriedade intelectual, prontuários médicos, transações financeiras ou informações relacionadas à segurança nacional.
F5 Labs pesquisas indicam que a maioria dos 1 milhão de sites mais acessados prefere o TLS 1.3, o que lhes dá potencial para oferecer suporte à PQC, mas esse suporte cai rapidamente entre os sites menos populares. O Safari ainda não oferece suporte à PQC, o que distorce significativamente a análise da prontidão do lado do cliente. Embora o impacto vá muito além do tráfego da web, esse é um indicador importante da prontidão do setor.
Os setores avançaram na adoção da PQC, mas ainda estão atrasados.
A realidade é que até mesmo os setores que avançam mais rapidamente mal começaram a explorar o suporte à PQC, deixando todo o mundo on-line em uma posição extremamente vulnerável. Em particular, instituições financeiras, organizações de saúde, provedores de telecomunicações e órgãos governamentais — que representam uma ampla parcela da infraestrutura crítica e os setores que, possivelmente, lidam com os dados mais sigilosos e sensíveis — apresentam baixos índices de sites compatíveis com PQC.
O setor bancário se destaca pela adesão surpreendentemente baixa à PQC: apenas 4 dos 145 bancos identificados (2,9%) oferecem suporte a algoritmos de criptografia pós-quântica. Entre o 1 milhão de sites mais acessados analisados, cerca de 8,5% dos sites de saúde e 7,1% dos sites governamentais oferecem suporte à PQC.
O setor de tecnologia está em uma situação um pouco melhor, com quase 12% dos sites oferecendo suporte à PQC. Organizações menores têm maior probabilidade de adotar uma plataforma de hospedagem na web ou de SaaS, o que lhes proporciona todos os controles de segurança oferecidos pela plataforma, incluindo suporte à PQC.
A conscientização é fundamental (sem trocadilhos…)
A proliferação de APIs e a ascensão da IA generativa têm dominado o noticiário de segurança, mas a preparação para a criptografia pós-quântica (PQC) precisa chegar às salas de reunião dos conselhos de administração. Conduzir a gestão de riscos de forma isolada em um cenário geopolítico em constante evolução é uma receita para o fracasso. A liderança precisa estar à frente, pois a PQC não é uma função conduzida exclusivamente pela área de segurança. As equipes de aplicações e infraestrutura, bem como as de segurança e riscos, precisarão ser instruídas e treinadas sobre os conceitos de PQC e as estratégias de migração. As principais partes interessadas e os pesquisadores precisarão se manter atualizados sobre os padrões de PQC, os ataques e as melhorias de desempenho, aproveitando as melhores práticas e os laboratórios de testes.
O setor desempenhará um papel fundamental e deverá colaborar com universidades e fornecedores. Por exemplo, prestadores de serviços com infraestrutura centralizada, Autoridades Certificadoras internas e relações estreitas com fornecedores estão bem posicionados para lidar com a sobrecarga de chaves e assinaturas de PQC maiores. Essas redes podem adotar rapidamente os algoritmos de PQC emergentes e servir como parâmetro de avaliação para os retardatários.
O equilíbrio entre prontidão e agilidade
O inventário é crucial e exigirá abordagens manuais e automatizadas para avaliar e priorizar os riscos. Os elementos tecnológicos que envolvem dados financeiros, reputacionais e de clientes são as áreas naturais nas quais se concentrar.
A PQC exige manutenção contínua para garantir uma governança adequada, a avaliação de novos algoritmos, a análise de fornecedores, o alinhamento às estruturas regulatórias e a prontidão dos programas de segurança.
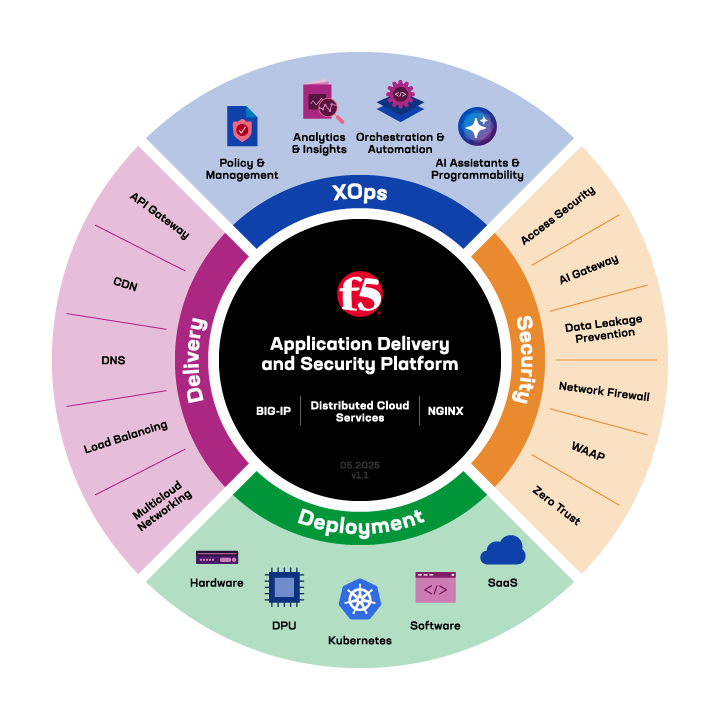
A F5 Application Delivery and Security Platform (ADSP) está preparada para PQC.
Conjuntos de cifras híbridas que combinam algoritmos clássicos com algoritmos pós-quânticos oferecem segurança contra adversários clássicos e quânticos. As organizações que fornecem e protegem aplicações por meio de uma CDN, SaaS ou plataforma de controlador de entrega de aplicações (ADC) e mantêm cifras e padrões atualizados estarão bem posicionadas para o Dia Q. Outras organizações precisarão determinar rapidamente seu nível de exposição e alinhar sua estratégia de preparação.
A adoção da PQC não é uma simples decisão binária, mas sim uma transição gradual baseada em tecnologia, desempenho, interoperabilidade e nos requisitos de cada setor e de seus respectivos casos de uso.
As plataformas convergentes prometem fornecer aplicativos, APIs e cargas de trabalho de IA com segurança em qualquer ambiente, contando com suporte robusto à PQC e recursos avançados de XOps que reduzem o esforço operacional por meio de IA, automação, análise de dados e programabilidade.
Para saber mais, confira as soluções da F5 para preparação para a PQC.
E acompanhe o próximo post da nossa série, no qual explicaremos os padrões e os cronogramas da PQC.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...