
O desenrolar das crises na Ucrânia revelou novas facetas dos conflitos entre Estados-nação, cujos impactos vão muito além da região geográfica diretamente afetada. Como empresa global, temos profunda empatia por todos aqueles que foram feridos, deslocados ou afetados de alguma outra forma pelos ataques em curso, incluindo muitos membros da nossa família F5 ampliada. Sem deixar de reconhecer os aspectos muito reais e profundamente humanos do conflito entre a Rússia e a Ucrânia, também recebemos solicitações de clientes para fornecer orientações sobre os tipos de ataques cibernéticos que poderão se tornar mais frequentes nos próximos dias, diante dos acontecimentos recentes. Assim, o texto a seguir busca responder a essas questões de maneira direta, respeitosa e prática.
O papel dos ataques cibernéticos em conflitos entre Estados-nação deu origem a novas preocupações com a segurança cibernética, em uma escala diferente daquela com a qual muitas organizações tradicionalmente lidam, ressaltando ainda mais a importância de se defender contra ataques sofisticados por meio de uma estratégia proativa de segurança cibernética.
Com a evolução da Internet, as operações empresariais globais mudaram drasticamente. A transformação digital está ocorrendo em escala exponencial, impulsionando, na mesma proporção, os avanços tecnológicos e a sofisticação dos ataques cibernéticos. Paralelamente, as organizações atuais ainda enfrentam invasores tradicionais motivados por interesses financeiros, além de Estados-nação e agentes movidos por causas, que têm objetivos mais amplos. Naturalmente, com o aumento da sofisticação dos ataques cibernéticos, as proteções correspondentes também precisam evoluir regularmente. Na economia atual, é muito mais provável encontrar agentes ligados a Estados-nação desenvolvendo exploits para vulnerabilidades conhecidas (e desconhecidas).
Na prática, isso leva agentes de Estados-nação a desenvolver continuamente exploits direcionados à infraestrutura de Internet (e de serviços essenciais) de outros países. Embora os cenários mais imediatos que vêm à mente sejam conflitos geopolíticos entre Estados-nação, muitos dos mesmos princípios agora precisam ser amplamente aplicados às práticas tradicionais de segurança empresarial, sobretudo porque esses agentes costumam atacar uma combinação de recursos de Internet governamentais e do setor privado como forma de causar desestabilização. Assim, os ataques cibernéticos direcionados representam uma ameaça significativa tanto à integridade das nações quanto àqueles que buscam realizar atividades comerciais relacionadas com uma região-alvo ou dentro dela. Isso tornou a segurança cibernética proativa e contínua uma necessidade ainda mais premente para todos os tipos de organização.
Ataques cibernéticos direcionados
Em termos gerais, agentes adversários ligados a Estados-nação lançam ataques cibernéticos direcionados para comprometer gravemente a infraestrutura de outros Estados-nação e interromper o funcionamento de seus sistemas de Internet, o que, por sua vez, pode afetar a infraestrutura financeira e militar. A Figura 1 destaca um exemplo de um ataque direcionado (neste caso, phishing) em ação.
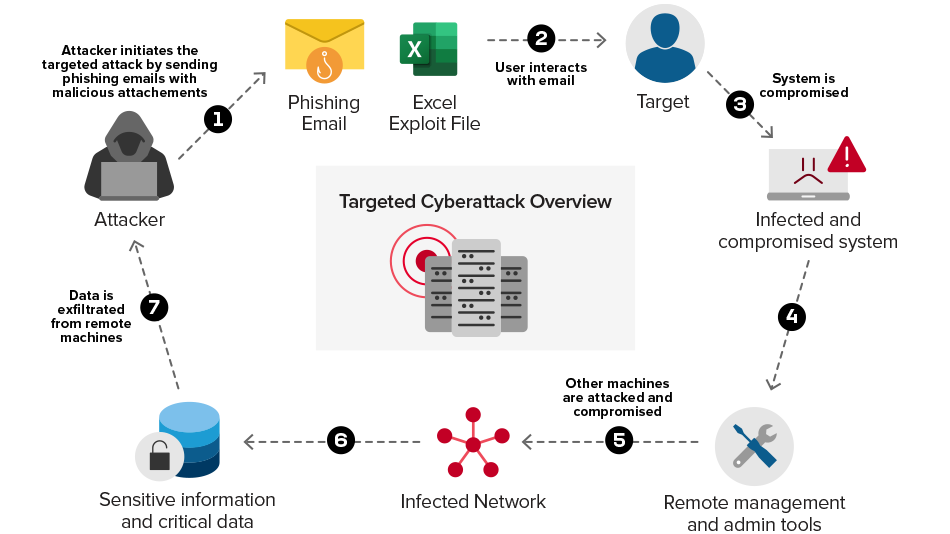
Figura 1: Ataque de phishing direcionado em ação
Os ataques cibernéticos direcionados são executados por meio de códigos maliciosos desenvolvidos para realizar operações furtivas. Alguns exemplos desses códigos maliciosos são exploits (exploração de vulnerabilidades), rootkits (adulteração do kernel e do modo de usuário para realizar operações não autorizadas), kits de ferramentas de administração remota (gerenciamento de sistemas comprometidos), wipers (destruição dos registros mestres de inicialização do sistema), ransomware (criptografia de dados confidenciais e exigência de resgate), entre muitos outros. Embora sejam geralmente chamadas de ataques cibernéticos, essas táticas individuais podem ser consideradas “armas digitais”.
Atacantes patrocinados por Estados-nação têm infraestruturas como alvo: armas digitais em ascensão
Os adversários realizam uma ampla variedade de ataques durante conflitos entre Estados-nação, com ameaças digitais ocorrendo paralelamente às de natureza física tradicional. Atualmente, os Estados-nação têm ampla experiência na execução de diversos tipos de ataques cibernéticos, com alguns exemplos de destaque apresentados a seguir:
- Lançar ataques distribuídos de negação de serviço (DoS) a partir de diversas localizações geográficas na Internet para derrubar infraestruturas críticas e portais de comunicação é uma estratégia operacional bem planejada durante conflitos entre Estados-nação. Por exemplo, os adversários podem tentar afetar sites militares usados para tratar de assuntos internos, a fim de interromper as comunicações oficiais. Os portais web de instituições financeiras também costumam ser alvos, com o objetivo de afetar as operações bancárias e financeiras.
- Desencadear ataques de destruição de dados por meio da distribuição de códigos maliciosos avançados em ataques de download não autorizado (drive-by download). O código malicioso é hospedado em portais da Web comprometidos ou anexado a e-mails de phishing direcionados. Por meio de engenharia social, os usuários-alvo são induzidos a interagir com o portal da Web ou com o e-mail de phishing para instalar o código malicioso nos sistemas visados. Uma vez instalado, o código malicioso é capaz de apagar completamente os sistemas, excluindo os dados e tornando-os inutilizáveis.
- O roubo de propriedade intelectual (PI) durante um conflito também é um dos principais objetivos de agentes adversários ligados a Estados-nação. O raciocínio geralmente é o seguinte: se a infraestrutura de um Estado-nação já estiver comprometida, pode haver uma oportunidade de roubar propriedade intelectual que poderá ser usada posteriormente para diversos fins.
Nesse contexto, confira uma breve análise dos principais ataques cibernéticos que provavelmente serão usados como “armas digitais” em conflitos entre Estados-nação:
| Tipo de ataque cibernético | Nome do código malicioso (“Arma digital”) | Características |
|---|---|---|
| Negação de serviço distribuída (DDoS) | Botnet desconhecida | Negação de serviço: afeta a disponibilidade de infraestruturas críticas, como portais web de instituições financeiras, forças militares etc. |
| Distribuição de malware | Whisper Gate | Destruição de dados e inutilização do sistema: corrompe o Registro Mestre de Inicialização (MBR) dos sistemas comprometidos e criptografa arquivos confidenciais |
| Distribuição de malware | Hermetic Wiper | Destruição de dados e inutilização do sistema: corrompe e apaga arquivos confidenciais nos sistemas comprometidos |
Tabela 1: Códigos maliciosos que provavelmente serão usados em ataques cibernéticos lançados durante conflitos entre Estados-nação
Usando as armas digitais listadas acima, agentes estatais podem lançar uma enorme variedade de ataques para afetar gravemente a infraestrutura pertencente a governos e organizações. Isso geralmente faz parte de uma estratégia mais ampla para comprometer a capacidade do Estado-nação de se comunicar livremente e interromper, em tempo real, os sistemas financeiros e militares, contornando a integridade, a disponibilidade e a confidencialidade dos sistemas ativos na infraestrutura.
Novamente, embora isso possa parecer mais diretamente relevante para Estados-nação em conflito, há um risco mais amplo quando as ferramentas e vulnerabilidades exploradas nesses ataques chegam ao cenário geral de ameaças. (Um exemplo histórico disso é o malware NotPetya de 2017.)
Proteção de infraestruturas críticas
A cibersegurança proativa tornou-se a abordagem necessária predominante. Embora os governos sejam geralmente responsáveis por garantir que as infraestruturas críticas (incluindo portais militares na web, sites de instituições financeiras e infraestruturas SCADA) sejam continuamente monitoradas e protegidas contra ataques cibernéticos, os limites entre a segurança dos setores público e privado tornaram-se muito mais sutis. Considerando o panorama geral, proteger a infraestrutura de rede e as aplicações implantadas é fundamental para evitar ataques à rede, como DDoS e códigos maliciosos distribuídos pela rede, preservando a integridade dos recursos de infraestrutura sem afetar sua disponibilidade. Além disso, também é necessário proteger as aplicações críticas contra ataques HTTP. O mais importante é garantir que a comunicação pela Internet permaneça ininterrupta. Para isso, as organizações precisam assegurar que suas infraestruturas incorporem mecanismos de segurança para combater ataques cibernéticos.
Os primeiros passos para alcançar uma cibersegurança proativa
O ritmo acelerado da transformação digital levou governos e organizações a adotarem aplicações modernas para alcançar eficiência operacional. No entanto, essas aplicações precisam ser protegidas contra ataques cibernéticos avançados, que podem ser direcionados ou de amplo alcance. Isso se torna ainda mais relevante em períodos de conflito entre Estados-nação, quando é essencial garantir que as aplicações críticas permaneçam disponíveis. Governos e organizações em geral devem permanecer vigilantes e considerar os seguintes pontos principais:
- Aplicações web e APIs estão presentes em todo o cenário digital atual. Protegê-las contra abusos e ataques é fundamental para manter uma postura de segurança adequada. Serviços e soluções como a Proteção de Aplicações Web e APIs (WAAP) não apenas oferecem proteção contra ataques baseados na web, como também incluem recursos de segurança nativos.
- A exploração e o abuso não são os únicos meios de ataque. Ataques de negação de serviço podem impedir o acesso a ativos críticos. Uma estratégia proativa de segurança cibernética também deve incluir a capacidade de contornar ataques de DoS baseados em aplicações para garantir que as aplicações críticas permaneçam disponíveis.
- Ser proativo também exige a capacidade de identificar sinais de um possível ataque. A maioria das organizações não consegue detectar ataques antecipadamente devido à visibilidade incompleta de todos os aplicativos, infraestruturas e ambientes. A integridade dos ativos digitais é determinada por sinais digitais e constitui um componente fundamental da cibersegurança proativa. Uma estratégia de observabilidade que permita a detecção antecipada de possíveis ataques possibilita responder rapidamente e neutralizar um ataque.
A construção de uma postura de segurança cibernética sólida e robusta deve incluir a disponibilidade, ou seja, a possibilidade de continuar usando aplicações críticas mesmo quando elas estiverem sob ataque. Alcançar segurança com resiliência e disponibilidade ininterrupta são os parâmetros de referência da segurança cibernética proativa, tendo em mente que as ameaças (e as medidas de mitigação) nunca deixarão de evoluir.
Sobre o autor
Publicações relacionadas no blog

O estado da maturidade digital empresarial: a transformação digital ainda não terminou
Explore como a IA impacta as empresas, as aplicações da IA generativa, as estratégias para modernizar as operações de TI e os benefícios da maturidade digital com a F5.
Como a IA generativa acelera a transformação digital
Veja como a IA generativa impulsiona a transformação digital nas empresas, acelerando tendências como a integração de APIs, os desafios dos modelos operacionais de TI híbrida e a adoção de AIOps.
Seis capacidades técnicas para acelerar a transformação digital
As arquiteturas empresariais atuais carecem dos fatores necessários de agilidade, escalabilidade, segurança e observabilidade, essenciais para impulsionar a mudança tecnológica. No entanto, estas seis capacidades fundamentais ajudarão as empresas a gerenciar riscos e desafios ao longo de sua transformação digital.
Inverter a API é a transformação digital de que as empresas precisam para participar e competir em uma economia de APIs
As organizações detêm um valor latente — na forma de APIs internas — que precisam explorar para competir em uma economia de APIs. Embora os desafios técnicos e de segurança possam desestimular algumas delas, as empresas precisam reconhecer que inverter suas APIs permitirá liberar o valor da organização como plataforma.
A modernização da TI começa pela infraestrutura
O hardware e o software evoluíram rapidamente desde os primórdios da internet, mas, para aproveitar ao máximo os benefícios resultantes dessa evolução, as organizações precisam avaliar e modernizar sua infraestrutura e a entrega de aplicativos. Acelere os esforços de modernização com a nova F5 rSeries.