A busca pela IoT realizada por nossos próprios pesquisadores de ameaças da F5 Labs continua. O relatório mais recente revela não apenas uma busca ativa por dispositivos de IoT vulneráveis, mas também ataques direcionados à infraestrutura de compilação.
Ao monitorar ataques a dispositivos de IoT — principalmente por meio de acesso via telnet e SSH —, os pesquisadores de ameaças da F5 Labs talvez tenham descoberto, inadvertidamente, tentativas de assumir o controle de sistemas de infraestrutura de compilação, incluindo Jenkins e Vagrant. Além disso, sistemas de banco de dados — Oracle, MySQL, PostGres e Hadoop — parecem ser alvos comuns, assim como o provedor de monitoramento Nagios.
As credenciais usadas durante ataques de força bruta aparecem na lista “As 50 credenciais de administrador mais atacadas”, na qual todos os sistemas mencionados anteriormente figuram com destaque.
Vale observar que esses ataques se concentram em SSH e telnet — formas de acesso remoto — por meio dos usuários do sistema operacional criados normalmente durante a instalação desses sistemas. A maioria é implantada em um sistema baseado em Linux e cria automaticamente um usuário de sistema com privilégios restritos para a execução, conforme as práticas recomendadas. Por padrão, esses usuários não têm senha. No entanto, como observa a documentação do Vagrant sobre a criação de uma box base, esses usuários frequentemente recebem senhas e privilégios de login.
“Esse usuário deve ser configurado com o par de chaves inseguro que o Vagrant usa por padrão ao tentar se conectar via SSH. Além disso, embora o Vagrant use autenticação baseada em chaves por padrão, é prática comum definir a senha do usuário "vagrant" como "vagrant". ”
Vale destacar que, no relatório mais recente da F5 Labs, é exatamente essa combinação que os invasores usam ao tentar acessar o sistema: “vagrant:vagrant”. Também chama a atenção a inclusão de “deploy/deploy” entre as cinquenta credenciais mais atacadas. Juntamente com as credenciais identificáveis da infraestrutura de compilação do Jenkins e do Vagrant, isso indica uma conscientização crescente sobre a acessibilidade desses sistemas e o ambiente repleto de alvos que eles oferecem. O acesso a um sistema de compilação ou implantação proporcionaria inúmeras oportunidades aos invasores, dada a natureza distribuída desses sistemas e sua finalidade. Comprometer um usuário do Jenkins poderia, em tese, permitir o acesso ao código-fonte, o que, por sua vez, ofereceria inúmeras oportunidades para inserir diversos tipos de código malicioso em uma aplicação ou sistema.
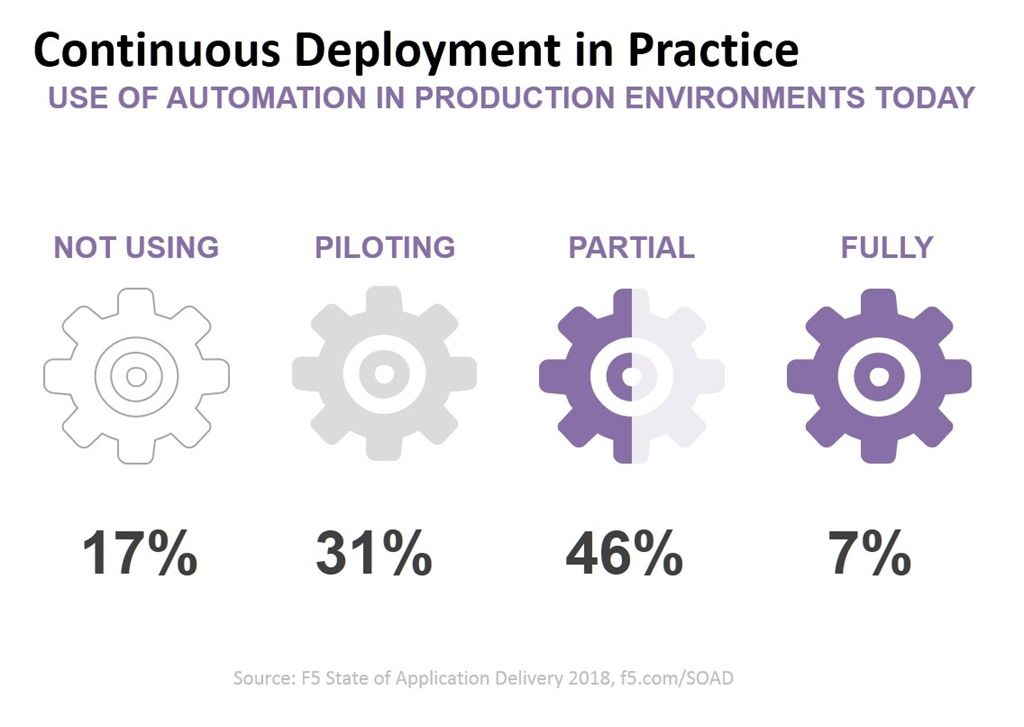
A infraestrutura de build é cada vez mais essencial para as empresas. Prova disso é que 90% dos usuários do Jenkins a consideram essencial para suas operações. Mas não se trata apenas do Jenkins, e sim de frameworks de automação e da infraestrutura de build em geral.
Uma porcentagem significativa das organizações está usando automação, de modo geral, para implantar alterações em produção, de acordo com nossa pesquisa mais recente, Estado da Entrega de Aplicações. Isso significa, invariavelmente, que sistemas como o Vagrant estão ativos em ambientes de produção, mas não necessariamente isolados.
É preciso ter cautela e avaliar cuidadosamente as credenciais usadas pela infraestrutura de compilação e pelos sistemas associados. Dada a finalidade desses sistemas, é ainda mais importante proteger as credenciais e, se necessário, limitar (ou até mesmo bloquear completamente) o acesso remoto por meio de serviços de segurança externos.
À medida que a automação ocupa uma parcela maior do ambiente de produção, cabe aos líderes empresariais e profissionais de segurança estarem atentos à ameaça representada pelo comprometimento desses sistemas. Como nossos pesquisadores de ameaças descobriram, os invasores já estão cientes de que os sistemas de compilação e automação são alvos valiosos e estão buscando ativamente obter acesso a eles.
Mantenha-se seguro por aí.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...