Além disso, é em grande parte ineficaz
A Internet funciona em grande parte graças ao DNS. A capacidade de associar um site a um endereço IP — necessária para encaminhar solicitações e respostas pela Internet — é o que, em última análise, torna a Internet utilizável. A maioria dos usuários provavelmente nem sequer sabe da existência do endereçamento IP. Afinal, cheese.com é muito mais fácil de lembrar.
Mas essa associação — de uma identidade única a um endereço IP — está agora tão arraigada em nossas mentes que tendemos a aplicá-la a outras áreas da tecnologia. Mesmo quando ela é totalmente ineficaz.
Como na segurança.
Antigamente, os endereços IP eram relativamente fixos. As rotas eram flexíveis, mas, em geral, os endereços IP permaneciam onde haviam sido atribuídos. Hoje, porém, os endereços IP são como doces: são distribuídos e negociados com mais frequência do que mensagens de SPAM chegam à minha caixa de entrada.
A nuvem transformou a rede em commodity. Os endereços IP só são meus enquanto o recurso ao qual foram atribuídos estiver em operação. A tecnologia móvel também contribuiu para transformar os endereços IP em octetos praticamente sem significado. Uma busca rápida revelará diversos dramas técnicos em que uma empresa legítima, executando um aplicativo em uma nuvem pública, foi bloqueada automaticamente por listas de bloqueio porque o usuário anterior daquele endereço IP o utilizou de forma indevida.
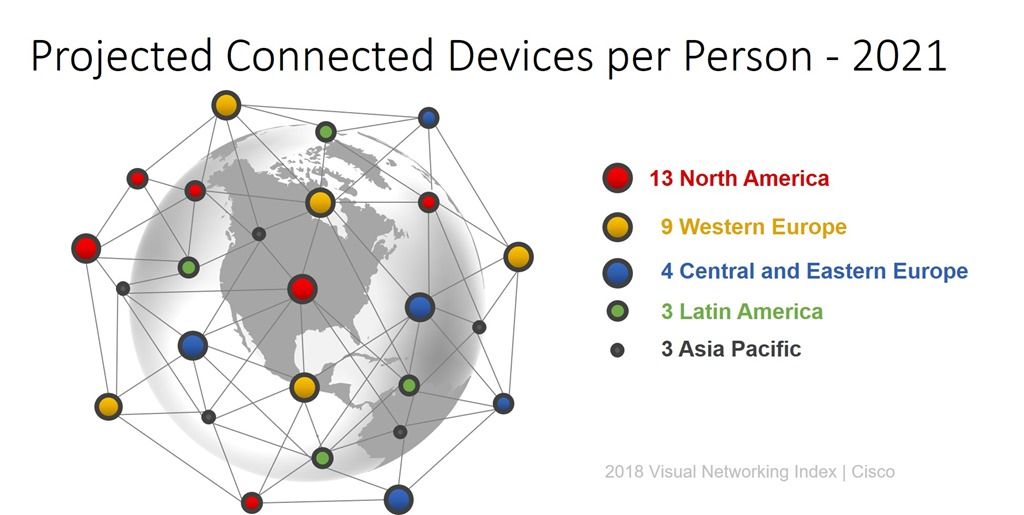
Some-se a isso a casa moderna e conectada, com seu número crescente de dispositivos que dependem da Internet, e não há absolutamente nenhum valor em associar endereços IP a qualquer objeto ou pessoa específica.
A segurança tradicional que depende de endereços IP — geralmente por meio de listas de bloqueio e bloqueios — não consegue lidar com essa flexibilidade.
Portanto, não é de surpreender quando surge um relatório observando que a capacidade dos bots mal-intencionados de mudar de endereço IP dificulta sua identificação e seu bloqueio, especialmente no caso daqueles que se vinculam a um dispositivo móvel.
Usar endereços IP como base para identificar qualquer coisa — dispositivos, bots, usuários — é uma abordagem preguiçosa. Sim, é o dado mais fácil de extrair, mas também é o menos confiável.
Isso não é novidade. Há vários anos, o setor de segurança da informação vem alertando que as técnicas tradicionais baseadas em assinaturas não vão mais nos proteger. Isso porque elas partem do princípio de que agentes mal-intencionados são reconhecíveis, ou seja, de que sabemos qual é a aparência deles. Embora isso seja verdade, só vale para os ataques de ontem . Isso não nos ajuda muito com o ataque de amanhã , pois não fazemos ideia de como ele será.
Somado ao uso cada vez maior da criptografia de ponta a ponta por tudo — inclusive malware —, isso faz com que as opções de segurança tradicionais só possam tentar adivinhar se uma determinada interação é legítima ou maliciosa. Cegas pela criptografia, as soluções baseadas em assinaturas tornam-se pouco mais do que obstáculos no caminho. Sem a capacidade de inspecionar o tráfego, a segurança em trânsito é uma tecnologia em extinção, da qual os bots zombam enquanto passam a caminho de se instalar entre os seus recursos.
É necessário um esforço mínimo para usar apenas endereços IP para identificar endpoints. Quando combinados com informações como o agente do usuário de um cabeçalho HTTP (que é uma entrada fornecida pelo usuário e, por si só, inerentemente não confiável), os ganhos na taxa de sucesso são praticamente imperceptíveis. Com o poder de processamento disponível atualmente, não há motivo para não dedicarmos alguns microssegundos para extrair das conexões e interações um conjunto mais amplo de características a partir das quais possamos deduzir, se não a identidade, pelo menos a intenção.
Usar apenas endereços IP ou assinaturas não é suficiente para proteger aplicativos e redes contra invasões. Análise comportamental, desafio-resposta e inspeção profunda precisarão ser usados em conjunto para distinguir com eficácia o tráfego malicioso do legítimo.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...