
Quando perguntaram ao assaltante de bancos Willie Sutton por que ele escolhia bancos como alvo, ele simplesmente respondeu: “Porque é lá que está o dinheiro.”
Se o infame Willie Sutton, que disse isso na década de 1930, estivesse vivo hoje e adotasse uma abordagem moderna para crimes altamente lucrativos, talvez perguntássemos a ele: "Por que você lança ataques cibernéticos contra empresas do setor de saúde?"
O motivo é claro. O custo médio de uma violação de dados em todos os setores é de US$ 4,24 milhões por incidente. No setor de saúde, o custo sobe para US$ 9,23 milhões por violação de dados, ante US$ 7,13 milhões em 2021, o que faz com que esse setor tenha os custos mais altos com violações de dados entre todos os setores, incluindo finanças, indústria farmacêutica, tecnologia e energia.
Por que uma violação de dados na área da saúde é mais onerosa? As empresas do setor de saúde reúnem três tipos de informações que atraem agentes mal-intencionados: informações de identificação pessoal (PII), informações de saúde protegidas (PHI) e informações financeiras.
O relatório “Custo de uma violação de dados de 2021”, da IBM, afirma que o custo médio da perda de informações de identificação pessoal (PII) de clientes é de US$ 180 por registro. Ele também afirma que o vetor de ataque inicial mais comum é o uso de credenciais comprometidas, responsável por 20% de todos os ataques. Compare esses números com o relatório do Departamento de Saúde e Serviços Humanos dos EUA (HHS), que mostra que, em 2021, impressionantes 39.630.191 contas foram violadas devido a “incidentes de invasão/TI”. Se considerarmos que 20% das mais de 39 milhões de contas violadas em 2021 foram comprometidas devido ao uso de credenciais comprometidas, a um custo de US$ 180 por conta, o prejuízo ultrapassa US$ 1,4 bilhão.
A trajetória dos crimes envolvendo violações de dados na área da saúde
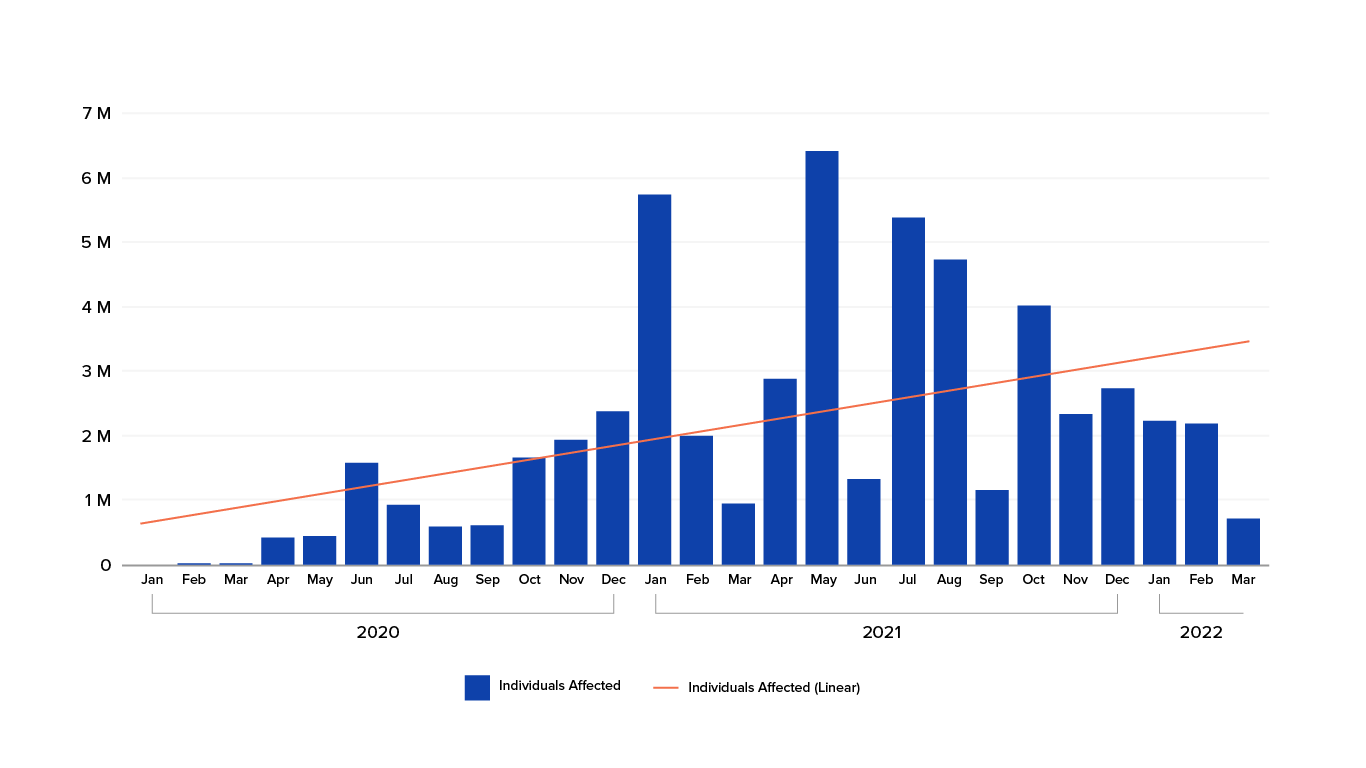
O gráfico acima mostra o aumento das violações de dados relatadas pelo HHS entre fevereiro de 2021 e março de 2022.
Quando ocorre uma violação de dados, agentes mal-intencionados recorrem à dark web para comprar essas credenciais comprometidas. Esses agentes estão consolidando dados de violações em coleções maiores, chamadas de “combolists”, para que os invasores possam comprar uma lista muito maior de credenciais comprometidas. A “Collection #I” está à venda desde 2019 e contém 773 milhões de endereços de e-mail únicos com suas respectivas senhas.
Em um ataque de preenchimento de credenciais, agentes mal-intencionados compram essas coleções de credenciais comprometidas e, em seguida, fazem repetidas tentativas de “preencher” a página de login em diversos sites. Quando o ataque é bem-sucedido, o invasor assume o controle da conta e a utiliza para fins fraudulentos. A taxa de sucesso de um ataque de preenchimento de credenciais costuma ser de 1% a 2%. Ao testar 1 milhão de credenciais comprometidas, os agentes mal-intencionados geralmente conseguem acessar de 10.000 a 20.000 contas. Um ataque de preenchimento de credenciais é bem-sucedido porque as pessoas tendem a reutilizar e reciclar senhas em várias contas, fazendo com que as disponíveis na dark web sejam usadas em diversos aplicativos.
O setor de saúde também está começando a observar bots maliciosos extraindo cada vez mais conteúdo. Especificamente, os bots estão extraindo informações sobre planos de saúde, demonstrativos de benefícios (EOB) e listas de médicos das redes de prestadores. As informações sobre planos de saúde e EOB podem ser usadas por concorrentes para oferecer preços mais baixos e obter inteligência competitiva. As informações sobre médicos podem ser usadas em campanhas de phishing para coletar pagamentos e outras informações de saúde protegidas (PHI) dos pacientes.
Antecipando-se aos ataques
Qual é a melhor maneira de reduzir o risco de violações de dados e ataques de preenchimento de credenciais? Não há uma única resposta, mas um bom ponto de partida é adotar uma arquitetura de confiança zero e identificar agentes mal-intencionados que estejam explorando indevidamente suas aplicações web.
Uma arquitetura de confiança zero elimina a ideia de uma rede confiável dentro de um perímetro definido. Em outras palavras, trata-se de um modelo de segurança que se concentra em verificar todos os usuários e dispositivos, tanto dentro quanto fora dos perímetros de uma organização, antes de conceder acesso. A abordagem de confiança zero tem como foco principal a proteção de dados e serviços, mas pode ser ampliada para incluir todos os ativos corporativos.
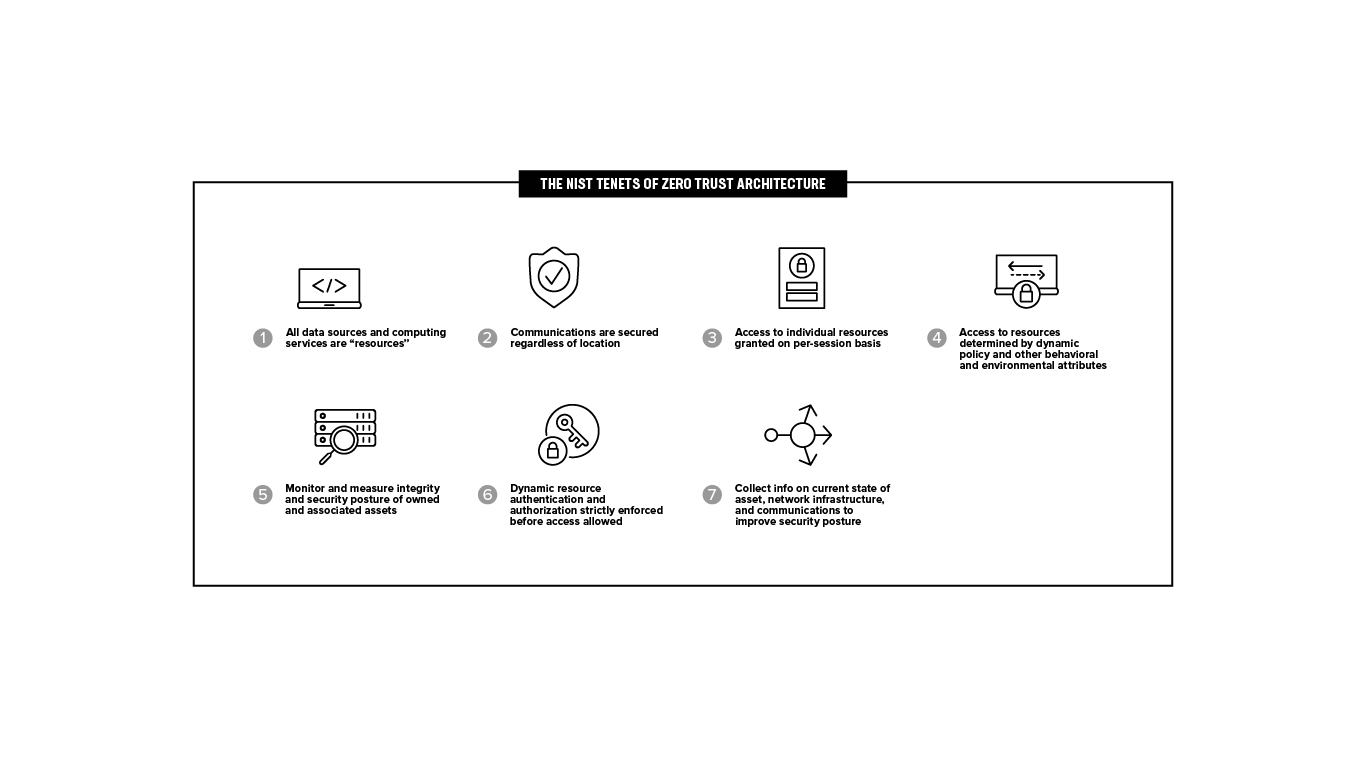
A F5 se baseia amplamente na Publicação Especial 800-207 do NIST — Arquitetura de Confiança Zero em suas iniciativas de confiança zero, pois ela apresenta modelos gerais de implantação específicos para cada setor e casos de uso nos quais a confiança zero pode melhorar a postura geral de segurança da tecnologia da informação de uma empresa. O documento de arquitetura descreve a confiança zero para arquitetos de segurança empresarial e ajuda a compreender sua aplicação em sistemas civis não classificados. Além disso, oferece um roteiro para migrar e implantar conceitos de segurança de confiança zero em um ambiente empresarial.
Soluções para combater o cibercrime na área da saúde
F5 Distributed Cloud Bot Defense e Distributed Cloud Account Protection protegem sites contra abusos cometidos por agentes mal-intencionados. Todos os ataques de preenchimento de credenciais que mencionamos anteriormente? Todos eles são realizados por bots maliciosos e automatizados. As defesas tradicionais, como CAPTCHA e bloqueio geográfico, são facilmente contornadas pelos agentes mal-intencionados de hoje. Existem até serviços contratáveis que permitem que esses agentes burlem qualquer tipo de CAPTCHA. Um desses sites, 2captcha.com, fornece uma API para que agentes mal-intencionados contornem suas proteções de forma programática. O 2Captcha resolve Captcha normal, Captcha de texto, ClickCaptcha, Rotate Captcha, reCAPTCHA V2 e V3, reCAPTCHA Enterprise, FunCaptcha, TikTok Captcha e muito mais.
Distributed Cloud Bot Defense protege experiências de aplicações, propriedades web, aplicativos móveis e transações em endpoints de API contra ataques sofisticados de bots, coletando de forma inteligente um amplo conjunto de sinais e dados de telemetria das camadas de rede JavaScript e HTTP de cada transação do cliente, sem redirecionar o tráfego por meio de um servidor proxy. A plataforma identifica comportamentos maliciosos de automação por bots aplicando várias camadas de inteligência de aprendizado de máquina. O sistema monitora, sinaliza, detecta e identifica ataques reformulados, além de mitigar ataques automatizados em tempo real.
Devido ao grande volume de dinheiro que circula no setor de saúde dos EUA e em escala global, os agentes mal-intencionados não se limitarão à automação. Se você conseguir mitigar a automação usada por esses agentes, eles passarão a realizar ataques manuais. Distributed Cloud Account Protection ajuda as empresas a identificar a intenção dos visitantes. O Distributed Cloud Account Protection avalia cada transação on-line com base em um conjunto de dados de telemetria, ambientais e biométricos comportamentais, desde a primeira vez que um visitante acessa uma aplicação web ou móvel protegida, passando pela criação da conta ou pelo login e continuando por todos os aspectos da jornada do usuário.
O Distributed Cloud Account Protection pode até mesmo correlacionar o contexto entre diferentes navegadores e dispositivos usados pelo mesmo usuário, além de aproveitar insights de sua rede global de organizações para determinar com precisão a intenção do usuário. O Distributed Cloud Account Protection pode ser utilizado como um modelo de ciclo fechado, viabilizado por um mecanismo de detecção de fraudes baseado em IA que fornece uma pontuação de alta precisão para compreender a intenção do visitante, ou as empresas podem incorporar os dados de proteção de contas ao seu próprio mecanismo de risco e combiná-los com outros indicadores de fraude.
O custo das violações de dados e dos ataques de credential stuffing está aumentando continuamente no setor de saúde. Por quê? Dinheiro — e muito. As empresas podem ajudar a mitigar esse risco adotando arquiteturas de confiança zero e impedindo ataques de credential stuffing com o uso do F5 Distributed Cloud Bot Defense e do Account Protection.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...