Este é o terceiro artigo de uma série sobre os desafios decorrentes da transformação digital.
- A verdade surpreendente sobre a transformação digital
- A verdade surpreendente sobre a transformação digital: o caos da nuvem
Ignorar a segurança.
Não será nenhuma surpresa para muitos veteranos de TI saber que, quando o desempenho de um aplicativo se torna um problema, a segurança costuma ser o primeiro serviço a ser descartado. O firewall está sucumbindo diante de um ataque? Desative-o. Os serviços estão sobrecarregados por um aumento repentino na demanda? Desative-os.
Há vinte anos, temos sistematicamente deixado a segurança de lado quando o desempenho das aplicações se torna problemático.
Portanto, não é de surpreender que, diante de questões de desempenho do pipeline, a segurança muitas vezes seja deixada de lado.
Nove em cada dez executivos admitem sentir pressão para lançar aplicativos no mercado mais rapidamente e com mais frequência devido à transformação digital.
Não importa se os executivos transmitem essa pressão de forma explícita ou implícita aos responsáveis; as equipes de desenvolvimento e operações muitas vezes se sentem pressionadas a lançar aplicativos em tempo recorde.
E talvez por isso eles admitam deixar a segurança de lado. Quase metade (44%) dos desenvolvedores de aplicativos móveis e IoT entrevistados em uma pesquisa da IBM/Arxan admitiu fazer isso, e é provável que desenvolvedores de outros setores também admitissem o mesmo.
Afinal, segurança é algo difícil. Há uma ampla superfície de ataque — e nenhuma camada está imune. Da rede à plataforma e ao aplicativo, há mais maneiras de invadir aplicativos e extrair dados do que camadas na rede.
Mas, se analisarmos as maiores violações de segurança dos últimos tempos, veremos surgir um padrão que pode ajudar todos a concentrar seu tempo limitado nos riscos mais significativos.
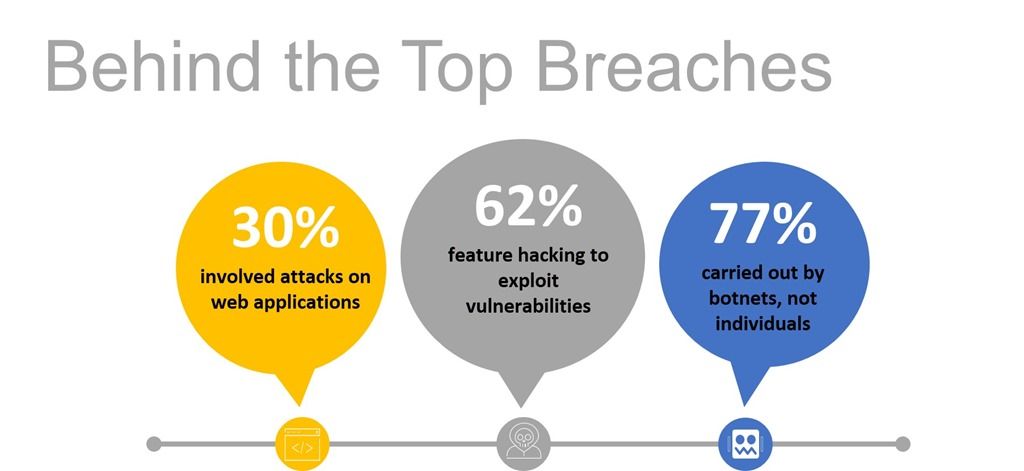
Todos nós já ouvimos falar da violação de dados da Equifax. Conhecemos os detalhes sórdidos e, assim como muitas outras organizações, ela foi vítima da exploração de uma vulnerabilidade divulgada publicamente em um framework de terceiros não corrigido, por meio de uma plataforma web. A descoberta dos alvos provavelmente ocorreu — embora isso não tenha sido confirmado — por meio de um bot/script automatizado em busca de possíveis alvos. Isso é provável porque, atualmente, a grande maioria das atividades de bots não consiste em tráfego de ataque, mas em missões de reconhecimento e sondagem.
Ao que tudo indica, já faz muito tempo desde que alguém conseguiu se infiltrar via SSH ou explorando uma vulnerabilidade de rede. Hoje, os invasores estão atrás de aplicativos e credenciais e usam bots para encontrar vulnerabilidades lucrativas — e realizar o ataque.
Os três principais riscos de segurança contra os quais você precisa proteger os aplicativos são:
- Dez principais riscos da OWASP. Injeção de SQL (SQLi), XSS, injeção de comandos, injeção de NoSQL (NoSQLi), travessia de diretórios e recursos previsíveis
- CVEs. Apache, Apache Struts, Bash, Elasticsearch, IIS, JBoss, JSP, Java, Joomla, MySQL, Node.js, PHP, PHPMyAdmin, Perl, Ruby On Rails e WordPress.
- Bots. Scanners de vulnerabilidades, scrapers da web, ferramentas de DDoS e ferramentas de spam em fóruns.
É aqui que a padronização da plataforma e das políticas de segurança se alia à arquitetura por aplicativo para oferecer uma maneira eficaz de mitigar riscos antes que se tornem uma ameaça existencial. Padronizar uma plataforma significa poder padronizar as políticas. Com essa combinação, os profissionais de segurança podem criar uma política de segurança básica e padronizada, que pode ser implantada automaticamente em todos os aplicativos, protegendo-os de imediato contra as ameaças mais recentes. Como a abordagem é específica para cada aplicativo, é possível adicionar proteções próprias para reforçar a segurança. No mínimo, porém, você terá mais confiança de que os vetores de ataque mais prováveis estão cobertos.
O outro benefício de uma arquitetura por aplicativo é que os aplicativos que normalmente não são protegidos por algo como um WAF (sim, eu sei, por que isso aconteceria? Mas acredite, eles existem) podem ser protegidos no curto prazo inserindo-se uma nova instância com as políticas adequadas no pipeline do aplicativo pelo tempo que for necessário. Assim, quando essa CVE for publicada — e ela será — os profissionais de segurança poderão implementar imediatamente uma política de mitigação e inseri-la no caminho de cada aplicativo vulnerável antes que ele possa ser explorado.
A solução para os desenvolvedores deixarem a segurança de lado devido à pressão por entregas decorrente da transformação digital é padronizar. Adote uma plataforma comum de segurança de aplicações para aproveitar sua capacidade de padronizar políticas e inseri-las no pipeline como um profissional.
Fique de olho no próximo post desta série, no qual veremos em detalhes como lidar com a deseconomia de escala decorrente da tendência da transformação digital de criar mais aplicativos do que a equipe de operações consegue administrar.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...