Insights sobre a nuvem do Estado da Entrega de Aplicações 2017
Controle. Usamos muito essa palavra. Controle-se! Assuma o controle do seu próprio destino! Controle seu futuro financeiro. Descubra como!
Controle é uma palavra simples que remete a um conceito muito poderoso: o de assumir as rédeas e determinar onde e como algo acontece.
No ambiente corporativo, vemos que esse conceito de controle é um fator importante quando se trata de nuvem. Para alguns, isso pode ser surpreendente. Para outros — especialmente aqueles que vêm acompanhando as publicações ao longo dos últimos dez anos — talvez não seja. De qualquer forma, a realidade é que as organizações empresariais estão optando por modelos de nuvem que podem controlar em vez daqueles que não podem. Isso não significa que eles não sejam modelos de nuvem baseados, em grande parte, na comoditização de recursos (IaaS) ou de funções (SaaS); significa apenas que essas organizações tendem a escolher primeiro outros modelos, motivadas, em parte, pela natureza das aplicações implantadas.
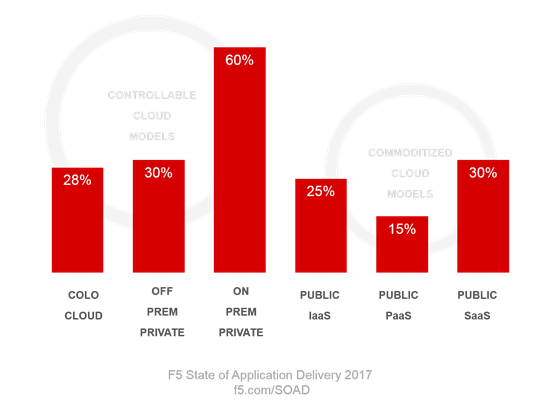
Quando perguntamos a mais de 2.100 profissionais de TI em todo o mundo, atuantes em todos os setores e em todas as funções de TI, sobre o uso de diversos modelos de nuvem em suas organizações, os resultados apontaram de forma contundente para uma preferência por modelos que proporcionam controle.
Vale ressaltar que não se trata de localização. Embora a nuvem privada local tenha sido amplamente preferida pelos entrevistados, também foi significativo o fato de a nuvem em data center de colocation e a nuvem privada externa — ambas baseadas na implantação de aplicativos e infraestrutura fora das instalações — terem sido apontadas como utilizadas. Com mais frequência do que outros modelos “públicos”, como IaaS e PaaS. E, naturalmente, o SaaS continua sendo amplamente utilizado por empresas de todos os portes e setores. Tudo também fora das instalações.
Portanto, não é a localização que representa um problema para as empresas, mas sim as limitações de visibilidade e controle necessariamente impostas por modelos que se baseiam, em grande parte, no conceito de comoditização.
A comoditização implica um alto nível de padronização, e a padronização impõe restrições a desvios. A personalização pode ser possível, mas apenas na camada de aplicação. A infraestrutura e, consequentemente, boa parte da arquitetura não podem ser alteradas por quem contrata esses serviços.
E com razão. Se todos pudessem mexer nas camadas de rede da Amazon ou do Azure, por exemplo, isso causaria estragos em todo o sistema e geraria custos cada vez maiores, que provavelmente seriam repassados aos clientes. Ocorreriam interrupções e, com o tempo, aplicativos e sistemas vizinhos sofreriam indisponibilidades (ou algo pior), o que reduziria o valor da nuvem pública e poderia inviabilizar seu uso.
A padronização imposta pelos modelos de nuvem pública é necessária e benéfica. Ela proporciona uma redução de custos incomparável, um ambiente estável e uma experiência consistente. Tudo isso é positivo. A menos que as organizações desejem um nível maior de controle, que inclua as camadas da infraestrutura normalmente abstraídas e controladas pelo provedor de nuvem.
É provavelmente por isso que estamos vendo uma adoção tão ampla de modelos de nuvem que podem ser “controlados”. As nuvens privadas externas (como a Amazon VPC) estão disponíveis há muito tempo como resposta à maior necessidade de controle das organizações. Mas até elas têm limitações (por causa da comoditização, como você sabe), razão pela qual a nuvem em colocation se tornou uma opção tão popular em tão pouco tempo. Ao combinar a necessidade de controle com a opção de nuvem IaaS pública, os provedores de nuvem em colocation encontraram o equilíbrio ideal entre controle e comoditização, oferecendo às empresas mais uma alternativa no menu de modelos de nuvem.
Essas necessidades concorrentes — recursos e funções acessíveis e comoditizados versus controle de toda a pilha — estão sendo atendidas pelas organizações não por um único modelo. Você notará que a soma dos percentuais no gráfico ultrapassa 100%. Isso ocorre porque os participantes selecionaram todos os modelos aplicáveis. Já o número médio de modelos de nuvem em uso foi de 1,8.
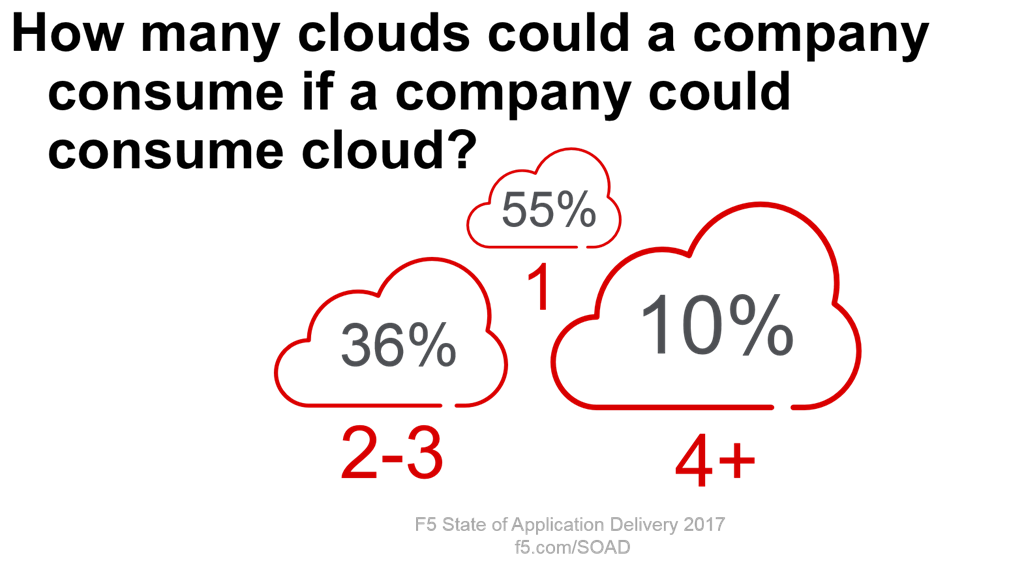
Na verdade, se analisarmos quantos modelos diferentes as organizações estão usando, veremos que quase metade delas (46%) usa mais de dois. Uma parcela significativa de 10% usa quatro ou mais modelos diferentes para atender a essas diversas necessidades.
E o uso da nuvem pública (IaaS) está crescendo. Os resultados da nossa pesquisa indicaram uma preferência cada vez maior pela implantação de todas as categorias de serviços de aplicativos em nuvens públicas (IaaS). Como esses serviços geralmente não são implantados sem um aplicativo para oferecer suporte, proteger ou disponibilizar, é seguro concluir que as implantações de aplicativos em nuvens públicas (IaaS) estão, de fato, aumentando em ritmo semelhante.
Isso significa que eu esperaria observar, em pesquisas futuras, aumentos proporcionais no número de modelos de nuvem em uso. Isso se deve, em parte, aos tipos de aplicações implantadas nos diversos modelos. Aplicações descartáveis, renováveis, móveis e similares são naturalmente adequadas à nuvem pública devido à sua acessibilidade, escalabilidade e modelo de custos. E isso também se reflete em nossos resultados (se você ainda não recebeu uma cópia, pode obtê-la aqui mesmo) nas preferências de implantação de aplicações indicadas pelos participantes.
Tudo isso significa que estamos entrando em uma era de múltiplas nuvens. Embora 55% dos entrevistados ainda usem apenas um modelo de nuvem (em grande parte, a nuvem privada local), isso está mudando rapidamente à medida que as organizações aceleram a adoção de outros modelos de nuvem. Mas o fato é que as empresas continuarão escolhendo cuidadosamente os provedores de nuvem, sobretudo com base na necessidade ou não de controlar toda a sua arquitetura.
Pode haver muitos “modelos” de nuvem, mas, no fim das contas, existem apenas dois tipos de nuvem: as que oferecem controle e as que se baseiam na premissa da comoditização. E as empresas estão consumindo ambos em grandes quantidades.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...