
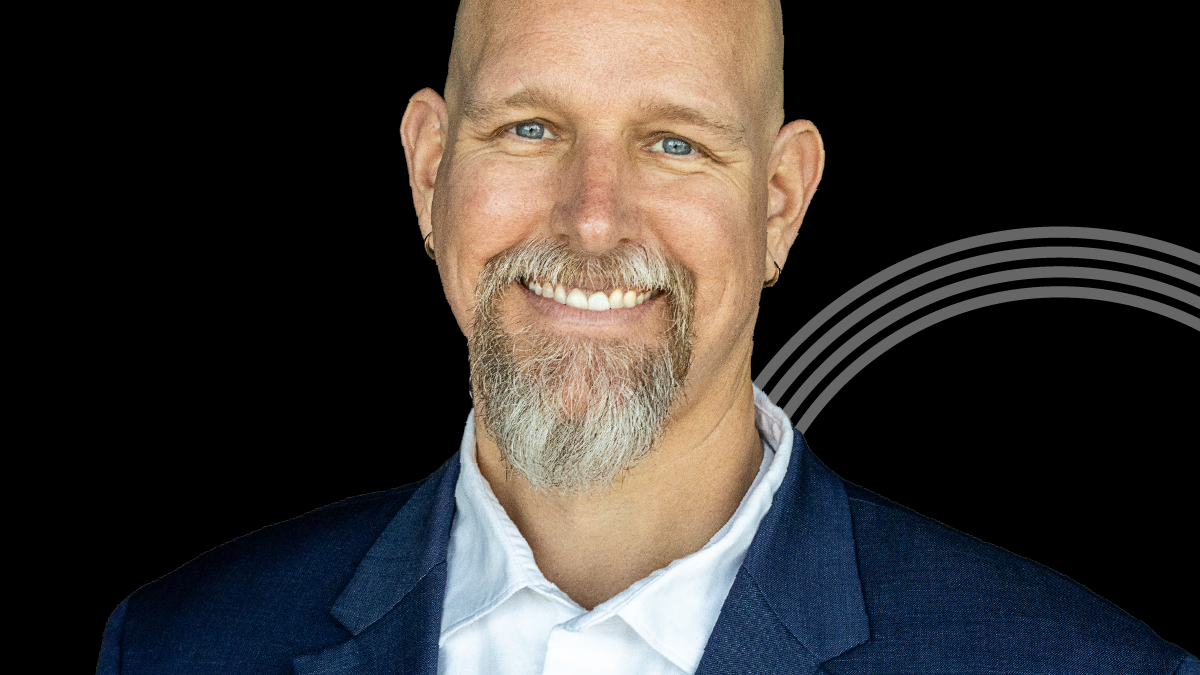
No terceiro episódio do F5 Global CISO: De defensores para defensores, recebi Corey Ball, um dos meus hackers de APIs favoritos. Corey atua em TI e segurança cibernética há 15 anos e literalmente escreveu o livro sobre hacking de APIs ao perceber que havia pouco conhecimento reunido sobre o assunto. Foi nessa época que nos conhecemos.
O livro é Hacking de APIs: explorando interfaces de programação de aplicações web, que oferece um curso intensivo de testes de segurança de APIs web. Corey também foi um dos fundadores da APIsec University, um recurso gratuito para aprender sobre segurança de APIs, e é fundador e CEO da hAPI Labs, que realiza testes de segurança de APIs e testes de penetração em aplicações web.
Ouça agora
Confira os episódios mais recentes do meu podcast:
Corey é claramente um especialista em segurança de APIs, então fiz a ele a pergunta do dia: quais são as três coisas que todo CISO deve saber sobre segurança de APIs? Em particular, eu queria saber o que, na opinião dele, os profissionais de defesa cibernética poderiam aprender ao analisar a segurança de APIs pela perspectiva de um invasor.
Dica 1: Teste suas ferramentas de teste de segurança de APIs
As APIs são a tecnologia por trás da transferência de dados — um dos recursos mais valiosos do mundo. “Mas, embora criemos camadas de defesa, como firewalls e firewalls de aplicações web, para proteger esses dados”, disse Corey, “as APIs expostas à internet muitas vezes podem ser uma porta de entrada para ataques.” Se houver uma API desprotegida que não exija autenticação nem aplique controles de autorização, ela pode ser uma brecha direta para um criminoso, que pode entrar, fazer solicitações não autorizadas e roubar os dados protegidos por todas aquelas outras camadas.
“Quero garantir que os profissionais de defesa entendam que precisam usar as ferramentas e abordagens certas para testar a segurança de suas APIs”, disse ele. Não basta executar uma varredura automatizada em uma API, obter um relatório sem problemas e presumir que tudo está seguro. Os profissionais de defesa precisam testar e analisar ativamente as requisições às APIs para descobrir problemas reais e corrigir quaisquer falhas de segurança existentes.
Testando seus testadores. Segundo Corey, uma maneira prática de validar habilidades e ferramentas de teste é praticar com aplicações intencionalmente vulneráveis, que são alvos seguros, criados especificamente para permitir que os testadores vivenciem, reproduzam e compreendam tipos comuns de problemas de segurança de APIs. “Por exemplo, o OWASP API Security Project oferece o crAPI, uma ferramenta de treinamento repleta de vulnerabilidades de API propositais e criada para ensinar, aprender e praticar a segurança de APIs. Você pode direcionar seu scanner diretamente para o crAPI e ver quais resultados obtém.” Se forem encontradas apenas vulnerabilidades superficiais, como a ausência de cabeçalhos HSTS ou proteções contra clickjacking mal configuradas, sua ferramenta de teste pode estar deixando passar vulnerabilidades de API mais graves, como as listadas no OWASP API Top 10. “Isso demonstraria que suas ferramentas de teste podem não ser tão eficazes quanto você pensa”, disse Corey.
Dica 2: WAFs e gateways de API não são suficientes para proteger APIs
Corey e eu também discutimos como as ferramentas e os programas tradicionais de gerenciamento de vulnerabilidades corporativas não funcionam para APIs, pois elas são vulneráveis a tipos de ataques diferentes daqueles que visam aplicações web tradicionais. Por exemplo, falhas de autorização no nível de objeto (BOLA) e no nível de propriedade de objeto (BOPLA) são falhas de segurança de APIs ligadas à lógica de negócios central da API. Perguntei a Corey: se uma empresa já implementou um WAF e um gateway de API, o que ainda falta para proteger suas APIs?
WAFs e gateways de API são essenciais para a segurança de aplicações e a autenticação de usuários, disse ele, mas, por si só, não são suficientes para proteger as APIs. O maior desafio na proteção de APIs é a autorização, que consiste em garantir que os usuários só possam acessar, visualizar, modificar ou excluir seus próprios dados. “É preciso garantir que o usuário A só possa interagir com os recursos do próprio usuário A. Ele não pode alterar, ler, atualizar ou excluir os recursos do usuário B”, disse ele. “A autorização em APIs é, sem dúvida, um desafio. A solicitação de um criminoso para acessar os recursos de outra pessoa vai se parecer muito com uma solicitação válida, a menos que existam regras granulares de autorização.”
Os controles de autorização precisam fazer parte de uma abordagem em múltiplas camadas para a segurança de APIs, que combine diversos controles complementares para que, se uma camada falhar, as demais continuem oferecendo proteção.
Dica 3: Proteger a IA generativa exige medidas adicionais de segurança
À medida que as organizações investem cada vez mais em IA generativa e aplicativos baseados em IA, elas precisam entender que essas tecnologias ampliam a superfície de ataque das APIs. Isso porque os aplicativos de IA generativa são compostos por APIs em todas as camadas. Em outras palavras, um mundo de IA é um mundo de APIs: a estrutura subjacente dos aplicativos de IA generativa depende fortemente de APIs, e praticamente todas as partes do sistema de IA ficam expostas por meio dessas interfaces.
Mas, como Corey e eu discutimos, as APIs são apenas parte do desafio de proteger aplicativos e arquiteturas de IA: os mecanismos de IA e os grandes modelos de linguagem (LLMs) também apresentam outras vulnerabilidades que podem ser exploradas em ataques. Por exemplo, o Model Context Protocol (MCP) é um padrão de código aberto que fornece uma estrutura unificada para conectar LLMs a ferramentas e serviços externos. Embora os MCPs ofereçam muitos benefícios para a integração da IA aos aplicativos, eles também apresentam desafios de segurança significativos. “Quando você olha os bastidores da IA generativa”, disse Corey, “ela já é um conjunto de APIs, e então você introduz os MCPs, que muitas vezes são vulneráveis devido a controles fracos de autenticação e autorização — embora as medidas de proteção estejam evoluindo para acompanhar esses desafios.”
Outra questão de segurança relacionada aos MCPs são os ataques de injeção de prompt e o hacking por meio de linguagem natural. “Esses ataques podem gerar riscos para os negócios quando agentes de IA e chatbots representam sua empresa. Os invasores podem manipular seus agentes de IA para que digam algo desagradável que prejudique a imagem da empresa ou convencer os chatbots a conceder descontos não autorizados.” As organizações também precisam entender que os chatbots podem ser considerados representantes legais da empresa e responsabilizados juridicamente por suas declarações e ações. As empresas precisam ter cautela: não querem perder as oportunidades de negócios que os aplicativos de IA oferecem, mas também precisam tomar os devidos cuidados para garantir que os aplicativos de IA e os chatbots sejam treinados com dados precisos e protegidos contra injeções de prompt.
É sempre um prazer conversar com Corey, e gostaria de agradecer a ele por se juntar a mim para discutir o que os profissionais de defesa podem aprender ao analisar a segurança pela perspectiva do invasor. Como defensores, nossa defesa deve se basear no conhecimento das técnicas ofensivas. Por isso, todos precisamos entender como os ataques funcionam e o que esses operadores procuram, para que possamos direcionar de forma inteligente nossos recursos limitados para uma defesa em camadas que faça sentido para sua empresa, ministério ou órgão.
Sua fonte de referência para se antecipar às ameaças
Você pode conferir minha conversa completa com Corey Ball aqui.
Assine agora para acompanhar todos os episódios de The Global CISO: De defensores para defensores na sua plataforma de podcasts preferida — e compartilhe-os com sua equipe, seus colegas e sua rede de contatos.
E, como sempre, se houver temas que você gostaria que fossem abordados, envie uma mensagem ou conecte-se comigo no LinkedIn.
Sobre o autor
Publicações relacionadas no blog
Segurança de APIs sem concessões: apresentamos novas opções flexíveis de descoberta com F5 API security
As opções ampliadas de descoberta de APIs da F5 foram desenvolvidas para oferecer o máximo de flexibilidade e atender às organizações onde quer que estejam.

Governe sua IA no presente e antecipe o futuro da sua IA
Aprenda com nosso CISO de campo, Chuck Herrin, como se preparar para o novo desafio de proteger modelos e agentes de IA.

Segurança de IA para a cadeia de suprimentos
As cadeias de suprimentos são cada vez mais impulsionadas pela IA — desde a previsão de demanda e o planejamento logístico até a análise de riscos de fornecedores e a gestão de estoque em tempo real. Essas ferramentas ajudam as empresas a reduzir custos, aumentar a resiliência e se adaptar a disrupções globais. No entanto, elas também criam novos riscos em um vasto ecossistema: nossas soluções de segurança de IA em tempo de execução protegem o setor de Cadeia de Suprimentos […]
Segurança de IA para Recursos Humanos
A IA está revolucionando o RH. As empresas estão implementando copilotos de recrutamento com IA, assistentes de integração, chatbots de suporte aos funcionários e ferramentas de análise da força de trabalho para reduzir custos e melhorar a experiência dos colaboradores. No entanto, as aplicações de RH também apresentam riscos específicos que podem expor as organizações a falhas de conformidade, alegações de viés e danos à reputação: nossas soluções de segurança de IA em tempo de execução protegem o setor de RH com […]
Equilibrando o desempenho da IA e a gestão de recursos
As organizações dependem cada vez mais de ferramentas e iniciativas de IA para impulsionar a inovação e a transformação. Cada avanço incremental na sofisticação das ferramentas de IA torna o equilíbrio entre desempenho e gestão de recursos um desafio maior e mais relevante para as equipes de TI e segurança. No entanto, esse equilíbrio é essencial para maximizar o ROI, garantir a segurança e manter a eficiência em toda a […]
Integração de APIs em IA: a base técnica
A integração de APIs é um canal essencial no ecossistema de IA, por meio do qual diferentes sistemas, plataformas e aplicações interagem. Analisamos as nuances técnicas da integração de APIs em IA, com ênfase em sua importância para aprimorar a eficiência e os recursos dos sistemas de IA. As APIs permitem a troca fluida de dados e funcionalidades entre diferentes soluções de IA […]