À medida que a tecnologia de aplicações evolui, o cenário de ameaças também evolui. Medidas de segurança robustas precisam acompanhar essa evolução. Infelizmente, os ataques a aplicações web são uma realidade e ocorrem a cada minuto em todo o mundo. Além disso, estão surgindo novos vetores de ataque direcionados a aplicativos móveis e APIs. Agora, mais do que nunca, são necessárias ferramentas abrangentes de segurança para aplicações web e APIs.
A F5 continua investindo em segurança de aplicações web e APIs, com um amplo portfólio de soluções para proteger aplicações onde quer que sejam implantadas. Como resultado da evolução do portfólio de WAF, a F5 colocou oficialmente o BIG-IP Application Security Manager (ASM) em status de fim de vendas (EoS) em 1º de abrilst de 2021 (Comunicado do suporte da F5 – K72212499).
A F5 começou a oferecer o ASM em 2004. Desde então, nosso portfólio de WAF se expandiu significativamente e passou a incluir o Advanced WAF da F5, o F5 Silverline Managed WAF e o NGINX App Protect (NAP). Queremos garantir que você obtenha a melhor solução da F5 para atender às suas necessidades específicas e, ao mesmo tempo, simplificar nossas ofertas. O Advanced WAF é a principal oferta de WAF desde seu lançamento, pois inclui todos os recursos e funcionalidades do BIG-IP ASM, além de vários recursos ampliados.
Como cliente do BIG-IP ASM, você pode continuar usando o ASM até o término do seu contrato ou assinatura (se assim desejar), sem qualquer impacto. Você poderá renovar seu contrato de serviço com base na licença adquirida originalmente. No entanto, a partir da data de EoS, você não poderá mais comprar uma nova licença do BIG-IP ASM nem trocar sua licença atual por uma nova.
Outra alternativa — e talvez uma opção melhor pelos diversos motivos listados abaixo — é que os clientes atuais façam upgrade para o Advanced WAF versão 14.1 ou superior (ou alterem a licença caso estejam usando o ASM 14.1) sem nenhum custo a partir da data de EoS. Como o Advanced WAF se baseia na mesma tecnologia comprovada do BIG-IP ASM, a migração é simples. Para aproveitar essa migração sem custo, basta reativar sua chave de licença e, após a migração, você começará a ver os indicadores de recursos do Advanced WAF listados aqui:
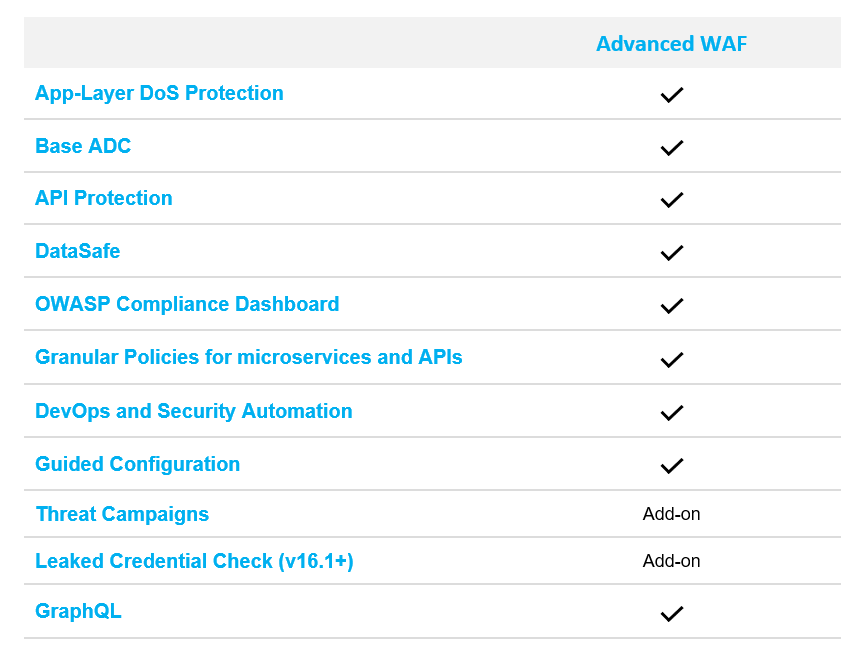
O Advanced WAF da F5 oferece melhorias na usabilidade e na proteção de aplicações, incluindo novas configurações guiadas que simplificam a implantação, painéis que proporcionam maior visibilidade, recursos ampliados de proteção contra ataques de DoS na camada 7, o recurso DataSafe, que protege em tempo real campos de dados confidenciais contra comprometimento, e proteção para APIs. Alguns recursos adicionais, como Campanhas de ameaças, também estão disponíveis para compra como complementos após a reativação da licença e a atualização para o BIG-IP versão 14.1 ou posterior. Outro benefício dessa migração sem custo é que você continuará pagando apenas as taxas de suporte associadas à sua compra original purchase. Os termos de suporte do ASM continuarão válidos após a migração para o Advanced WAF — uma ótima notícia! Observe que a migração sem custo se aplica somente ao Advanced WAF versão 14.1 ou posterior. Para saber mais sobre como ativar sua chave de licença e obter detalhes adicionais sobre as diferenças entre a licença do Advanced WAF e a do ASM, acesse o DevCentral.
Outro motivo para migrar do BIG-IP ASM, cuja comercialização foi encerrada, para o F5 Advanced WAF é a proteção aprimorada de APIs e a integração com frameworks modernos de desenvolvimento de aplicações.
Com a adoção de modelos de desenvolvimento ágil, tornou-se difícil para as equipes de SecOps acompanhar os desenvolvedores de aplicações e as equipes de DevOps para implementar adequadamente os controles de segurança. As aplicações modernas são compostas por microsserviços e APIs e utilizam software de código aberto, aumentando os riscos e a superfície de ataque. Um recente e-book da Gartner aponta a malha de cibersegurança como a principal tendência de segurança e risco deste ano (2021). Por que a segurança continua sendo um desafio?
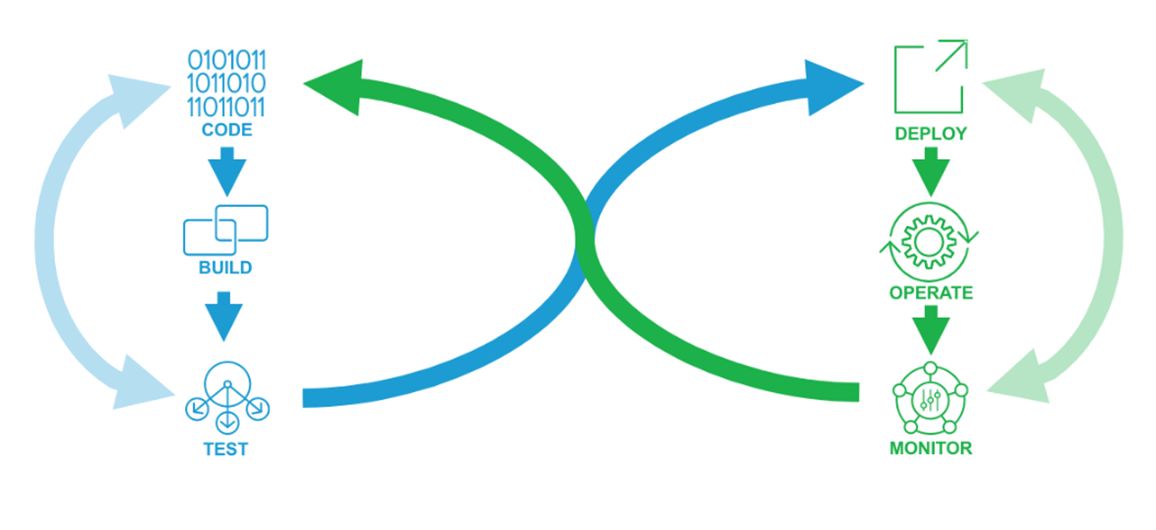
Os processos de desenvolvimento atuais são baseados nos princípios de integração contínua e desenvolvimento contínuo (CI/CD), nos quais os controles de segurança — especialmente o WAF — costumam ser implementados no final ou fora do Ciclo de Vida de Desenvolvimento de Software (SDLC). Assim, se a equipe de DevOps se depara com uma falha em um teste na etapa de “Operação”, ela é tratada como uma configuração incorreta de segurança. Isso pode gerar tensão entre as equipes de DevOps e SecOps (mais uma vez) e obrigar a equipe de DevOps a voltar ao código, corrigi-lo e, então, retomar as etapas de implantação, operação e monitoramento, atrasando o lançamento no mercado e reduzindo a vantagem competitiva.
No entanto, quando deslocamos os controles de segurança para as etapas iniciais do pipeline de CI/CD, as equipes de DevOps e SecOps compartilham a responsabilidade pela segurança durante todo o processo e tratam qualquer “configuração incorreta de segurança” como casos de uso de teste ausentes na fase de desenvolvimento.
Para lidar melhor com essa situação, a F5 pode integrar a criação e o estabelecimento de uma linha de base das políticas de WAF ao processo de desenvolvimento. A F5 utiliza uma abordagem que permite disponibilizar como código tanto os controles de infraestrutura quanto os de políticas de segurança, na forma de uma API declarativa. Isso permite que os clientes do F5 Advanced WAF automatizem tanto a implantação de aplicações quanto as políticas de WAF, conforme ilustrado no diagrama abaixo:
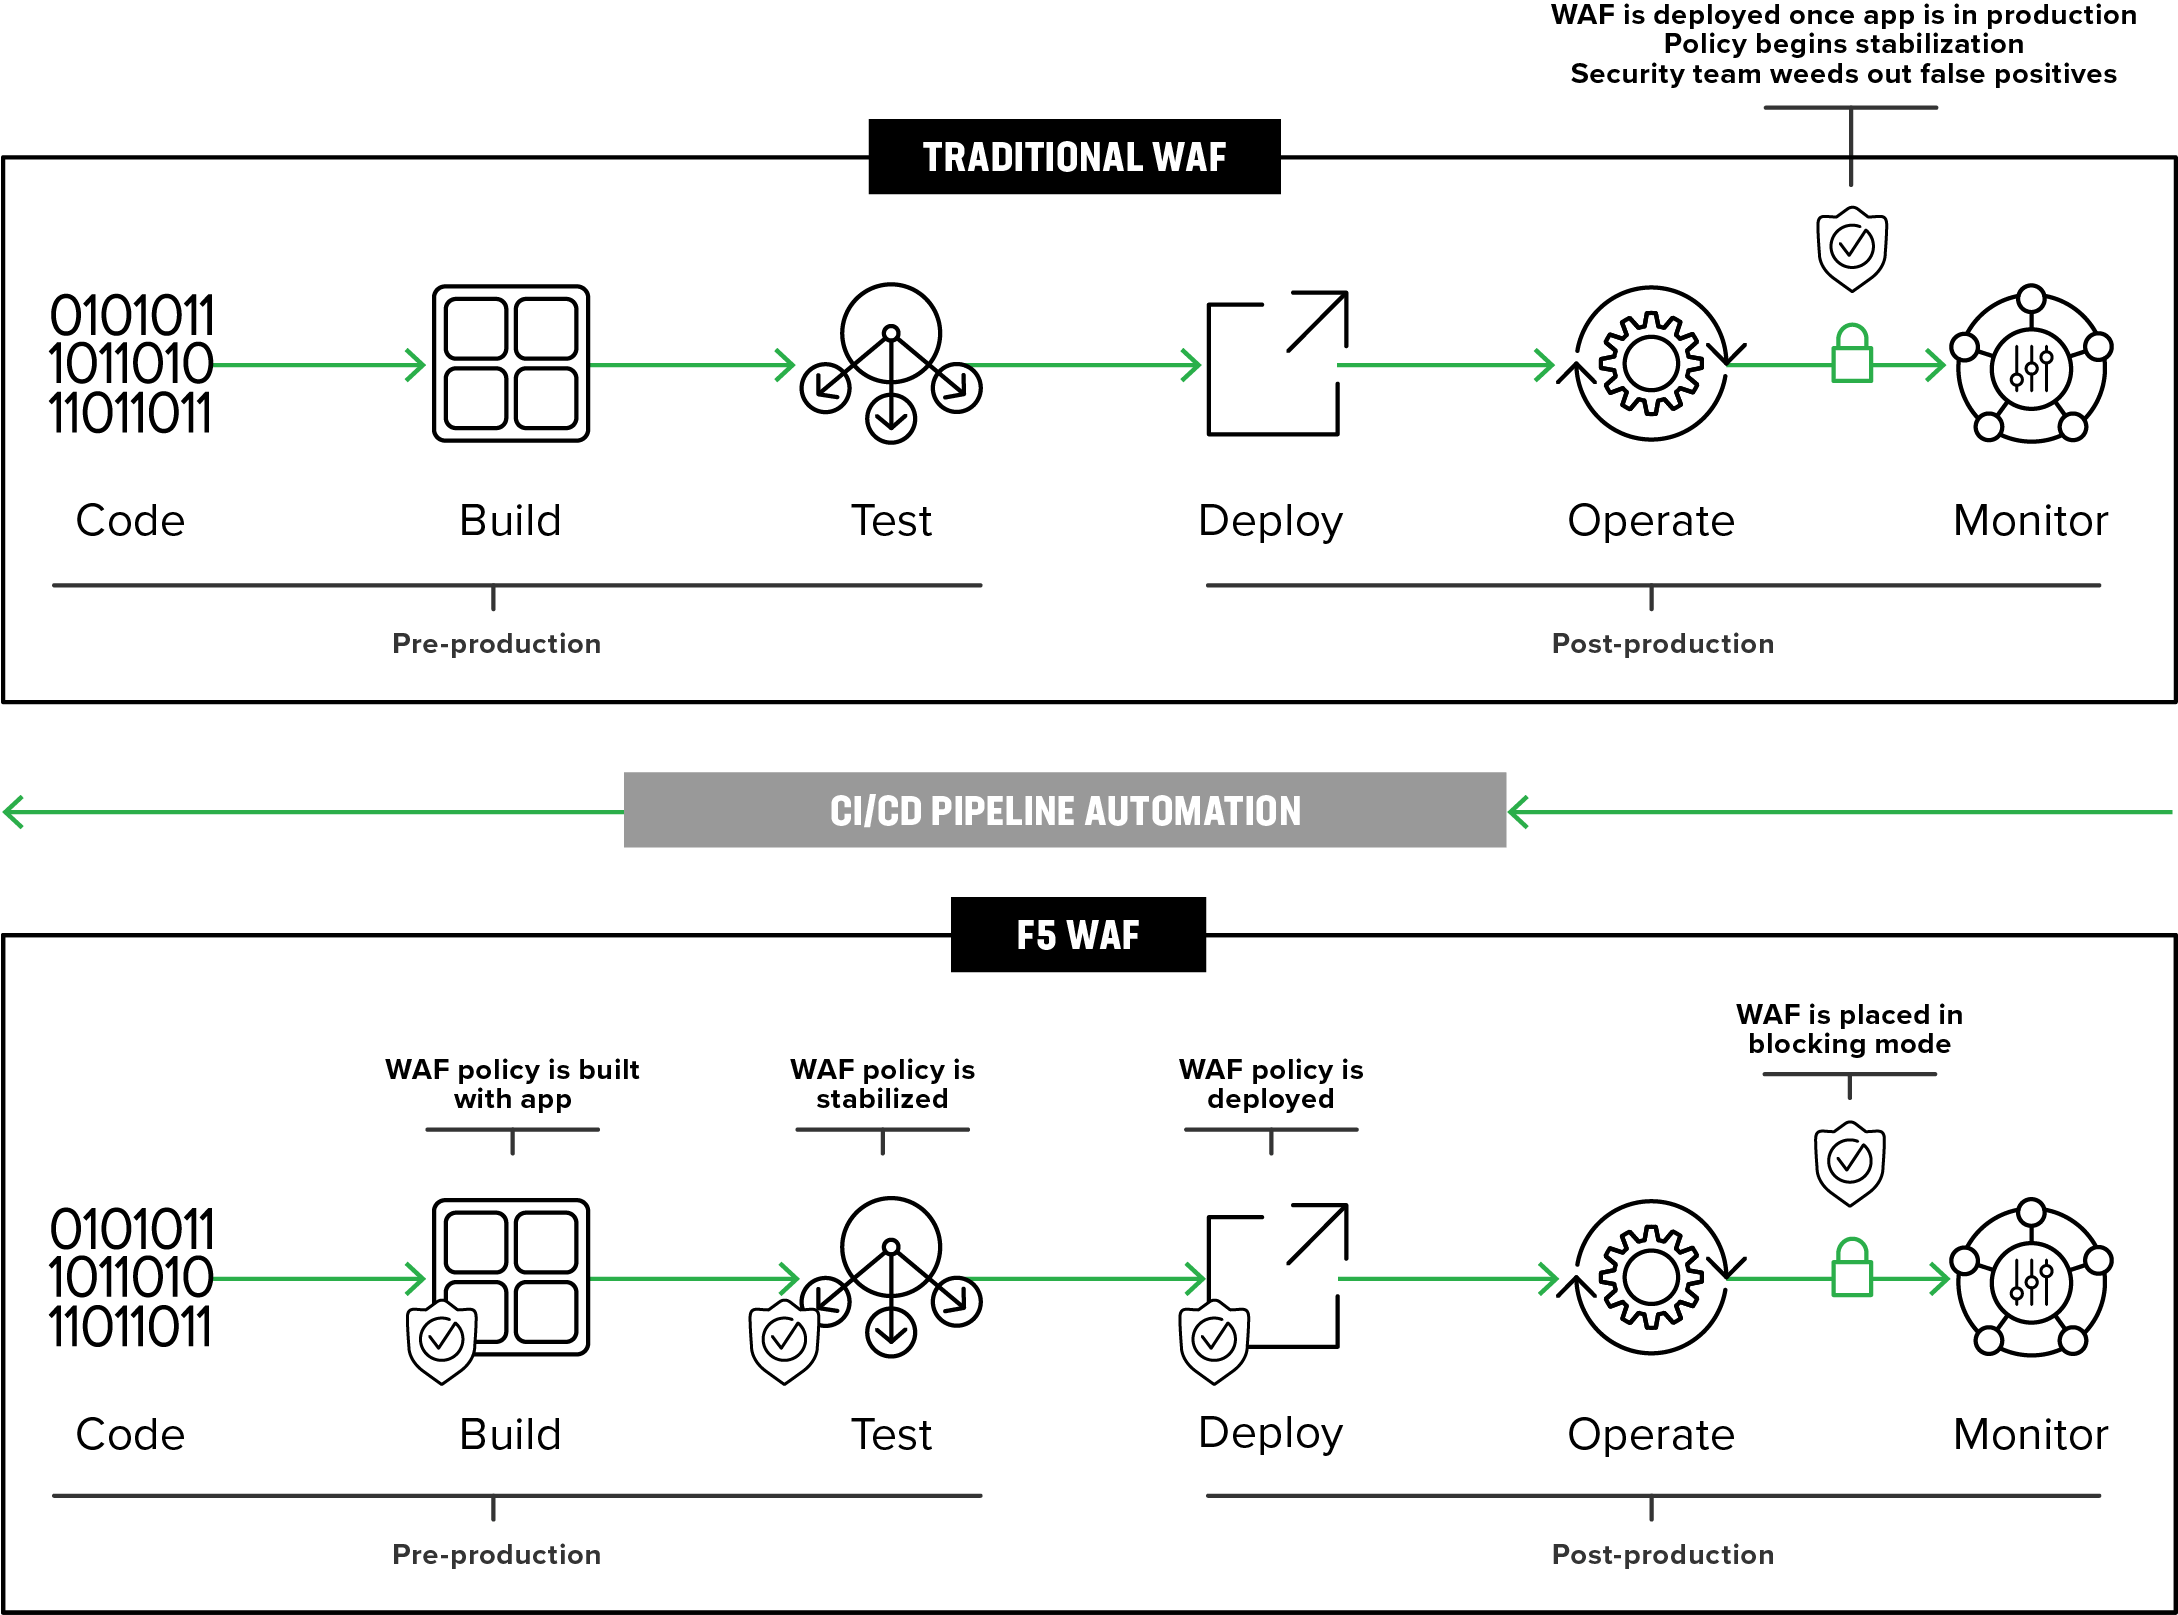
E, assim como o código-fonte de aplicações, as políticas do F5 WAF podem ser armazenadas em um repositório, permitindo que a equipe de SecOps seja responsável por controles de segurança comuns e faça sua manutenção, integrando-os ao pipeline de desenvolvimento como qualquer outro trecho de código. Essa abordagem ajuda as equipes de DevOps e SecOps a eliminar lacunas operacionais e lançar aplicações no mercado com mais rapidez, menor custo e maior eficiência de segurança. Consulte este Guia da Solução para saber mais sobre a automação da segurança para DevOps com o F5 Advanced WAF.
Outra opção para clientes do BIG-IP ASM que estejam considerando uma migração é o NGINX App Protect (NAP), que disponibiliza a tecnologia F5 WAF na plataforma NGINX. O NGINX App Protect é simples, leve e fácil de operar, oferecendo a segurança comprovada do Advanced WAF, já que o mecanismo do Advanced WAF serve como base para o NGINX App Protect.
O mecanismo Advanced WAF da F5 também é a base dos serviços de segurança de aplicações web da F5, incluindo o Silverline Managed WAF, que oferece os robustos controles de segurança de aplicações do Advanced WAF como um serviço totalmente gerenciado. Com a incorporação do mecanismo Advanced WAF ao Silverline, os clientes podem aplicar facilmente as políticas de segurança atuais do ASM ao Silverline Managed WAF.
O mecanismo F5 Advanced WAF permite que políticas consistentes de proteção de WAF sejam transferidas para qualquer ambiente, incluindo nuvens públicas e privadas, ambientes locais e até mesmo ambientes híbridos. A familiaridade da interface do usuário, a semelhança entre as políticas e a criação de políticas nas ofertas da F5 que utilizam o mecanismo F5 Advanced WAF (F5 Advanced WAF, Silverline Managed WAF e NGINX App Protect) proporcionam aos clientes uma experiência simples, unificada e consistente em todo o portfólio de WAF da F5.
Para saber mais sobre a migração do BIG-IP ASM, entre em contato com a F5 ou com o parceiro de canal responsável pelo seu atendimento. Além disso, participe do próximo webinar ao vivo, na terça-feira, 15 de junho, às 10h (horário do Pacífico): Aprimore sua proteção com o F5 Advanced WAF e bloqueie o tráfego indesejado de bots.
Sobre o autor

Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...