Introduction
A internet está revolucionando o mundo inteiro. A penetração da internet na região Ásia-Pacífico é, em média, de 36%, com países como a Nova Zelândia chegando a 91%, Singapura a 81% e assim por diante. O setor bancário não está imune a essa tendência e está se digitalizando. Segundo uma pesquisa da McKinsey, os consumidores de serviços bancários digitais representam mais de 700 milhões de clientes em toda a Ásia.
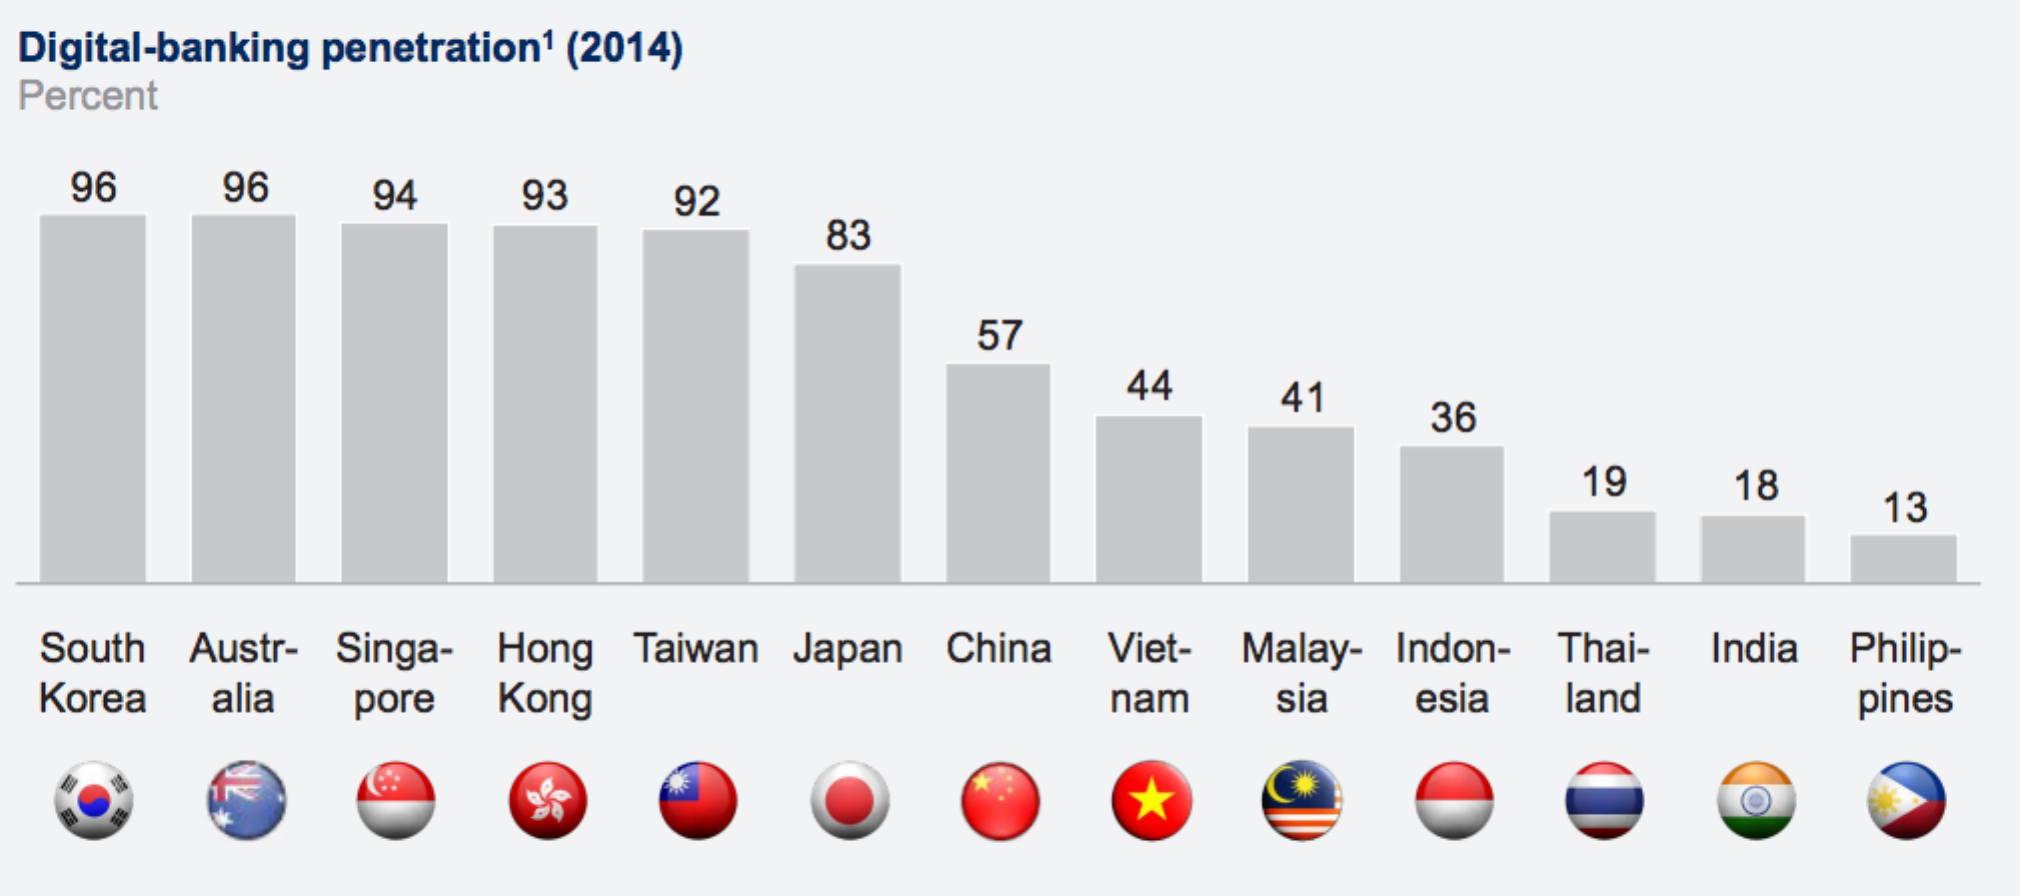
O gráfico abaixo mostra a penetração dos serviços bancários digitais na Ásia, conforme registrado pela McKinsey & Company.
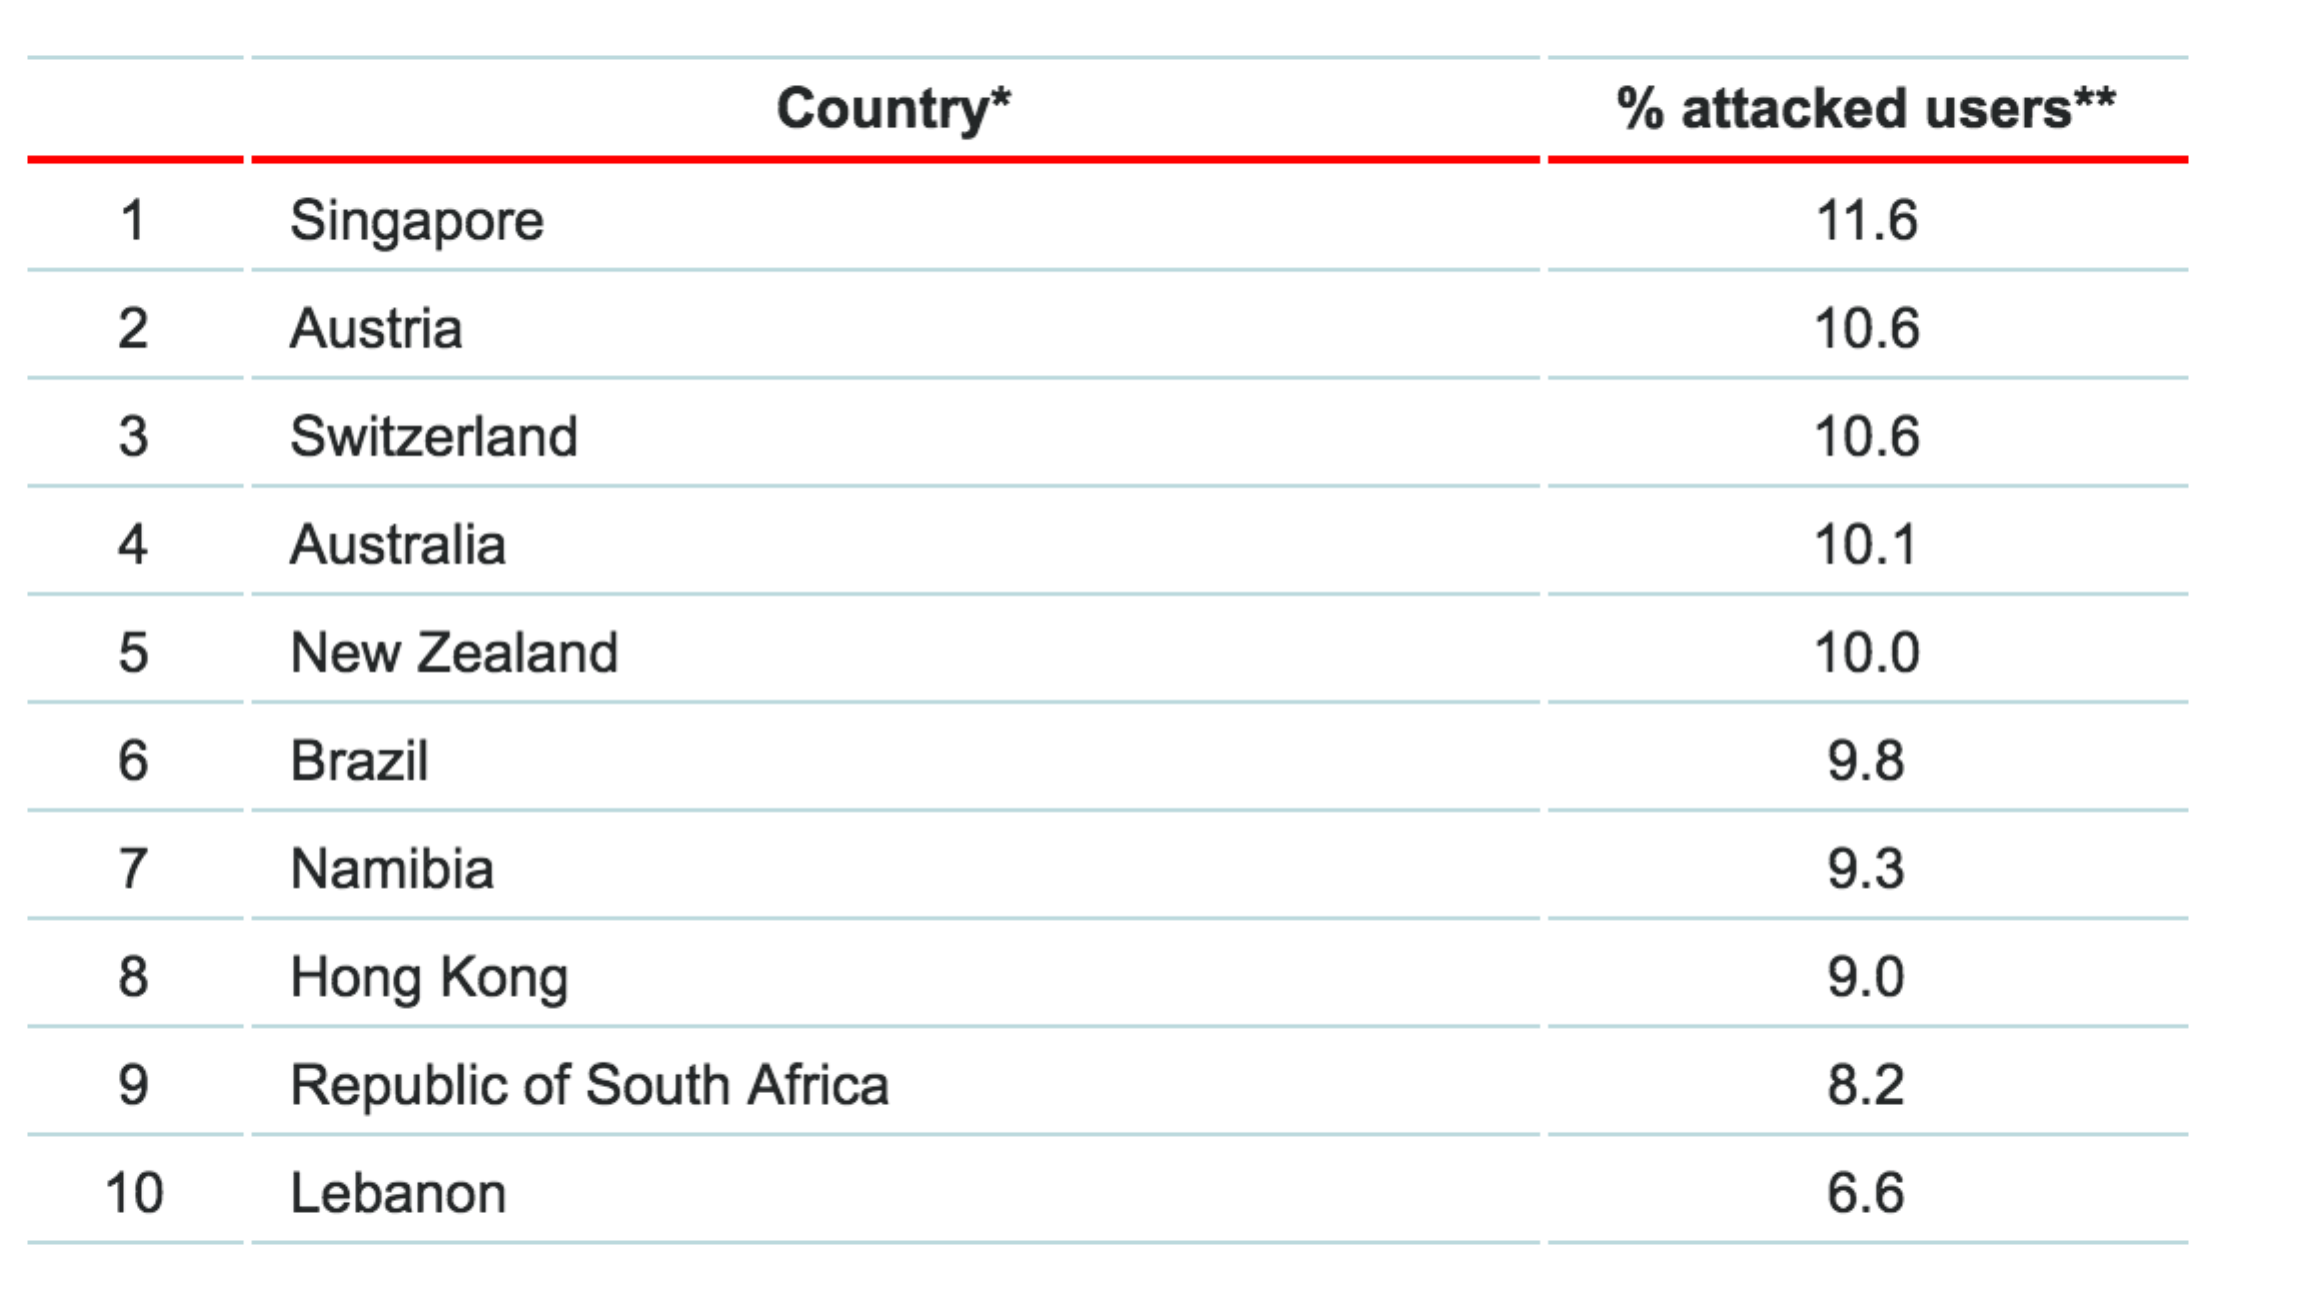
Com a ampla adoção dos serviços bancários digitais, os criminosos seguiram o dinheiro, e as instituições financeiras se tornaram os principais alvos de ataques cibernéticos. Segundo um relatório do Websense Security Lab, o número médio de ataques contra instituições de serviços financeiros é quatro vezes maior do que contra empresas de outros setores. Além disso, os ataques não se limitam a nenhuma região específica e estão espalhados pelo mundo. O gráfico abaixo apresenta os 10 países com maior percentual de usuários atacados, de acordo com o relatório de 2015 da Kaspersky, e mostra claramente que a região da Ásia-Pacífico é uma área de intensa atividade.
Apesar das ameaças à segurança, a era dos serviços bancários digitais veio para ficar. Neste artigo, discutimos estratégias de mitigação e opções disponíveis para impedir ataques direcionados aos canais bancários.
Análise aprofundada da ameaça
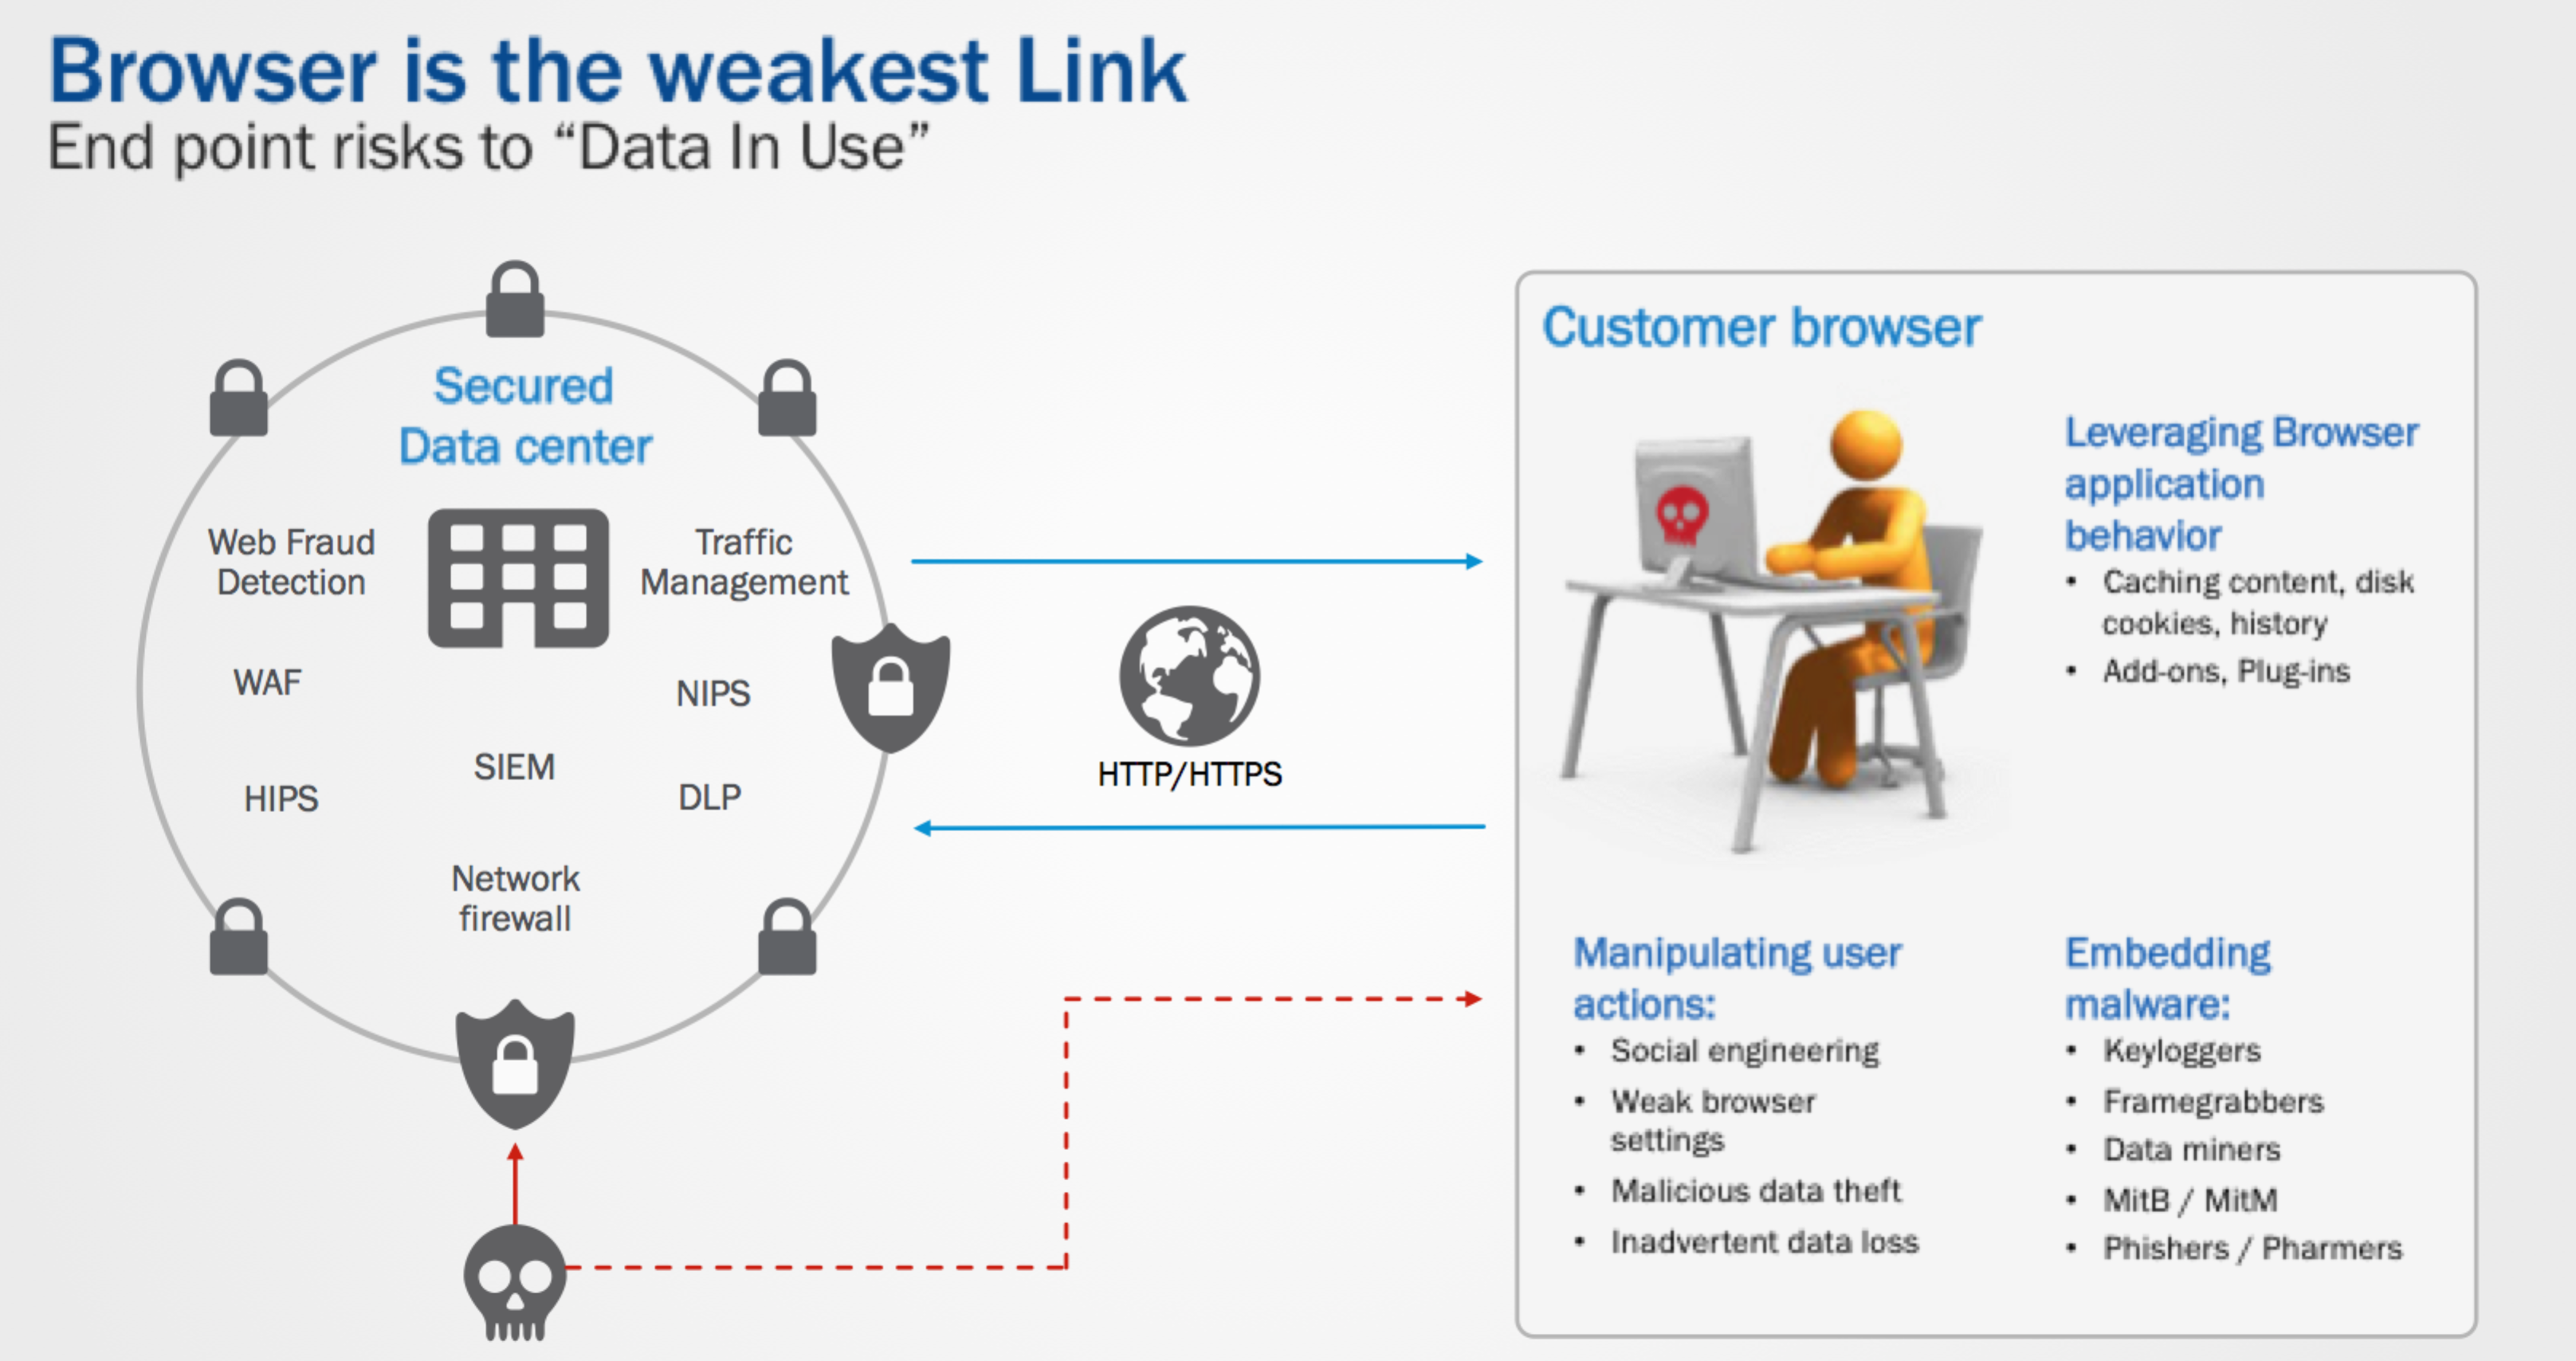
Todas as instituições financeiras adotam as devidas medidas para proteger seus ativos digitais, investindo significativamente em tecnologia para resguardar seus data centers, sejam eles locais ou na nuvem. Com uma estratégia de defesa em profundidade, os ativos mais valiosos ficam protegidos por várias camadas de segurança, o que dificulta sua violação. Os crackers precisam descobrir vulnerabilidades de dia zero e empregar técnicas avançadas e sofisticadas para romper essas defesas. Por outro lado, os dispositivos usados para acessar esses serviços digitais contam com pouca ou nenhuma proteção. A segurança dos dispositivos dos usuários pode ser comprometida por sistemas operacionais desatualizados, falta de antivírus, infecções por downloads automáticos maliciosos etc. Isso oferece aos crackers uma ampla variedade de opções para infectar o dispositivo e enfraquecer a segurança no mundo centrado em aplicativos da Era Digital. Os cibercriminosos não precisam ser especialistas em informática para causar esses danos, pois soluções para infectar sistemas e roubar dados estão disponíveis como softwares no mercado clandestino.
Conjunto de ferramentas utilizado pelos malwares modernos
Vetor | Descrição |
Captura de formulários e keyloggers | Os capturadores de formulários coletam dados confidenciais do elemento de formulário HTML antes que o usuário envie a solicitação.
Os keyloggers monitoram as teclas pressionadas e registram os dados para roubá-los.
|
RAT e conexão reversa | São ferramentas de administração remota que permitem ao operador controlar o sistema remotamente. Um RAT malicioso entra no dispositivo do usuário como um cavalo de Troia e se oculta do software de segurança instalado no dispositivo. |
Man-in-the-Middle | Em um ataque MITM, o invasor intercepta as mensagens entre o navegador e o servidor e as altera para roubar informações confidenciais ou sequestrar a sessão. |
Man-in-the-Browser | Um ataque MITB modifica furtivamente a página da web e o conteúdo da transação, sem que o usuário ou o servidor de hospedagem percebam. |
Malware móvel | Cavalos de Troia implantados com a intenção de roubar mensagens SMS (burlando senhas de uso único) e comprometer o DNS do dispositivo, causando o vazamento e o roubo de informações confidenciais. |
Entendendo o malware
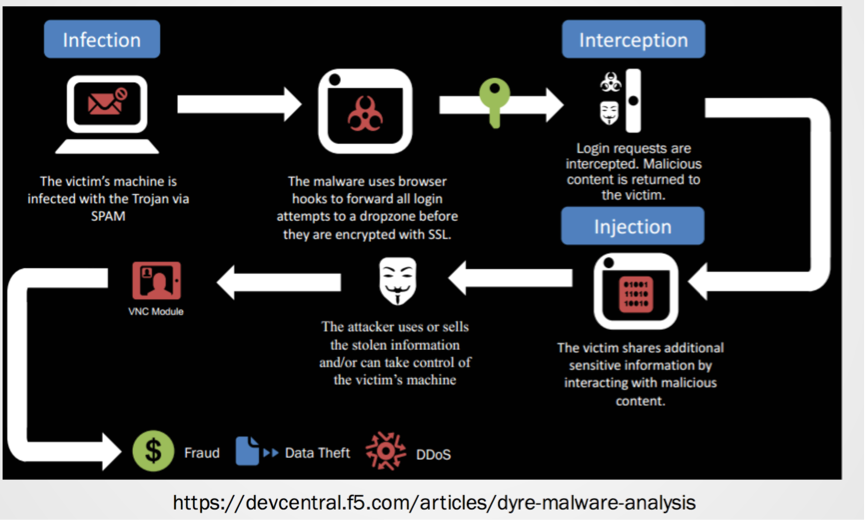
Os malwares modernos são desenvolvidos com o objetivo de roubar. Vamos analisar o modo de operação de um dos malwares mais sofisticados, o Dyre.
- A máquina da vítima é infectada por meio de uma campanha de spam.
- Uma vez ativado, o malware se conecta ao navegador em busca de acessos dos usuários a sites financeiros e captura as credenciais de login. Para contornar a autenticação de dois fatores e outras autenticações baseadas em risco, o malware exibe conteúdo HTML solicitando informações adicionais.
- Todo o conteúdo capturado é enviado para uma área de armazenamento, onde o invasor pode usar as credenciais
Mantendo-se à frente da ameaça
Para mitigar e controlar a ameaça dos malwares modernos, as organizações precisam implementar tecnologias de detecção e prevenção. A tabela a seguir apresenta alguns dos princípios mais comuns.
Princípio | Definição |
Detecção de fraudes por malware
| Detectar os malwares em execução no dispositivo |
Proteção contra phishing
| Impedir a cópia de sites legítimos para fins fraudulentos e remover do ar os sites falsos |
Criptografia no nível da aplicação
| Impedir a interceptação de informações confidenciais transferidas pelos usuários às organizações enquanto ainda estão no navegador
|
Proteção de transações
| Proteger contra transações fraudulentas e atividades suspeitas por meio de verificações de transações em várias camadas e pontuação de risco
|
Análise de dispositivos e comportamento
| Distinguir usuários reais de transações automatizadas iniciadas por scripts e bots para evitar pagamentos e transferências fraudulentos
|
Proteção do aplicativo móvel
| Detectar malware e dispositivos com jailbreak, proteger contra ataques MiTM, keyloggers e aplicativos fraudulentos, além de garantir que as informações se tornem inúteis para os invasores
|
Há uma disputa constante entre o bem e o mal. A tecnologia está em constante evolução para combater os malwares modernos. De modo geral, essas tecnologias podem ser classificadas em soluções com agente e sem agente.
| Baseada em agente | Solução sem agente | Solução híbrida |
Definição | A solução é fornecida com um agente em execução no desktop, que procura assinaturas de ataques | A solução é fornecida por meio de tecnologia web, na qual JavaScript é usado para detectar a assinatura do ataque | Uma combinação de um agente em execução no desktop e JavaScript é fornecida junto com o aplicativo |
Ponto forte | O agente é executado com privilégios no desktop e tem a capacidade de detectar e mitigar ataques | A implantação sem agente proporciona maior cobertura. A proteção é fornecida assim que a solução é ativada e não exige nenhuma ativação ou instalação pelo usuário | Uma combinação que reúne os pontos fortes das soluções com e sem agente |
Implantação | É necessária uma implantação em massa | Nenhuma implantação é necessária no lado do cliente | É necessário implantar a solução com agente |
Cobertura | A cobertura se limita aos usuários que acessam o desktop no qual o agente está instalado | Abrange usuários provenientes de qualquer máquina | Abrange usuários provenientes de todas as máquinas |
Desafios | A implantação em massa enfrenta problemas de adesão.
A necessidade de oferecer suporte a uma grande variedade de sistemas operacionais também agrava o problema
| Não há recursos para mitigar o problema ou remover o malware | É mais cara, pois a proteção fornecida pela implantação sem agente geralmente abrange a maioria dos cenários de detecção e alertas
|
Conclusão
Em uma era em que os ataques ao setor financeiro podem gerar grandes ganhos, as organizações precisam estar cientes dessa ameaça e se manter na vanguarda para impedir que malwares causem prejuízos financeiros e danos à marca.
Recursos
- Solução antifraude da F5
- Serviços bancários digitais na Ásia: o que o consumidor realmente quer
- Penetração da internet na região Ásia-Pacífico no primeiro trimestre de 2015
Sobre o autor
Shahnawaz Backer foi consultor principal de segurança na F5 Labs. Com grande interesse em desenvolvimento moderno de aplicações, identidade digital e vetores de fraude, ele se concentra em incorporar inteligência de segurança às soluções e acredita firmemente na defesa proativa automatizada.
Mais publicações de Shahnawaz BackerPublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...