
Zero Trust é uma estratégia poderosa que pode ajudar uma empresa a avançar mais rapidamente e com mais segurança. Nos últimos anos, o tema ganhou bastante destaque, embora não seja um conceito novo. Hoje, ele é mais relevante e importante do que nunca, especialmente diante dos desafios enfrentados por empresas do mundo todo para operar e reagir durante a crise da COVID-19. Zero Trust foi um dos temas da minha recente palestra de abertura do Agility e é um conceito que todas as organizações precisam compreender melhor à medida que aceleram suas iniciativas de transformação digital.
Proteger o perímetro de rede tradicional (também conhecido como abordagem de castelo e fosso) já não é suficiente. Com o aumento da implantação de aplicações em ambientes multinuvem e o crescimento da força de trabalho móvel, o perímetro de rede praticamente desapareceu.
O Zero Trust elimina a ideia de uma rede confiável dentro de um perímetro definido. Hoje, é necessário aplicar o acesso de usuários com privilégio mínimo e examiná-lo o máximo possível, presumir que os invasores já estejam na rede e escondidos nela, além de obter mais contexto e visibilidade a partir dos pontos de controle. Para viabilizar o Zero Trust, as organizações devem abandonar a abordagem “Confie, mas verifique” e passar a seguir estes três princípios:
- Nunca confie
- Sempre verifique
- Monitore continuamente
Embora nenhum fornecedor possa oferecer tudo o que é necessário para a Confiança Zero, a F5 pode agregar valor com seu robusto portfólio de segurança de aplicações e proteger quatro pontos de controle essenciais em uma arquitetura de Confiança Zero. Especificamente:
- Os endpoints que acessam as aplicações: nossas soluções de acesso confiável a aplicações oferecem autenticação moderna para todas as aplicações.
- A infraestrutura de rede: temos soluções de segurança da infraestrutura de aplicações para ajudar a proteger a rede.
- As aplicações (sejam elas hospedadas na nuvem, localmente, baseadas em SaaS ou totalmente gerenciadas): oferecemos soluções de segurança da camada de aplicação para fornecer segurança na aplicação ou próximo a ela e proteger a pilha de aplicações (das camadas 4 a 7).
- O serviço de identidade: temos sólidas parcerias com a Microsoft, a Okta e a Ping. Ao integrar nossas soluções confiáveis de acesso a aplicativos a esses provedores de identidade como serviço (IDaaS), ajudamos a eliminar a lacuna de identidade entre aplicativos baseados em nuvem, SaaS, de missão crítica e personalizados, oferecendo aos usuários uma experiência de acesso unificada e segura.
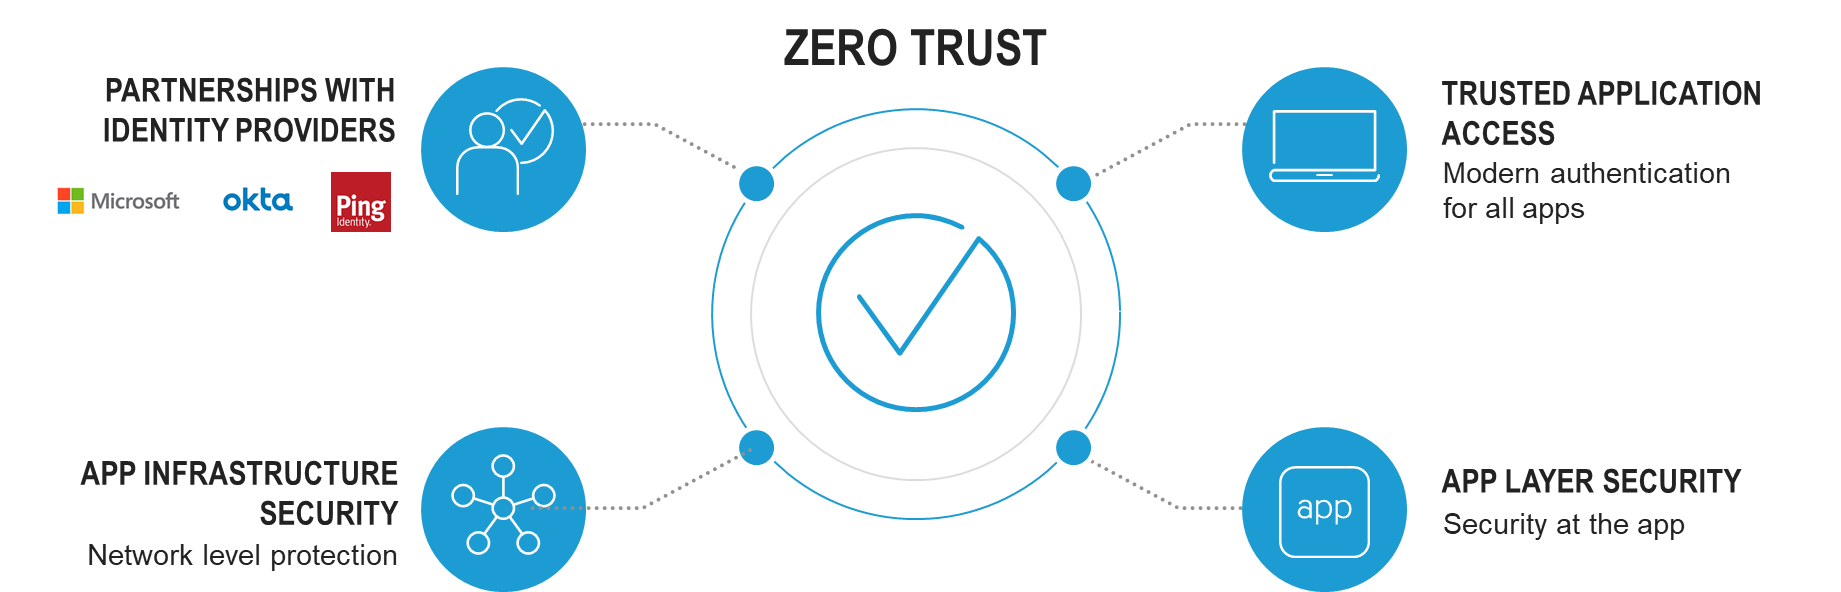
Vamos analisar mais a fundo como a F5 pode ajudar especificamente na implementação de um modelo de Confiança Zero usando estas três soluções de segurança da F5: Acesso Confiável a Aplicações, Segurança da Infraestrutura de Aplicações e Segurança da Camada de Aplicação.
Acesso confiável a aplicações
Quando se trata de acesso a aplicações, as organizações devem partir do princípio de que todos que acessam seu site são agentes mal-intencionados. As violações relacionadas ao acesso continuam aumentando. Segundo a F5 Labs, em 2019, essas violações representaram a maior parcela das causas conhecidas de violações, chegando a 52%, ante 47% em 2018.
F5 BIG-IP Access Policy Manager (APM) protege, simplifica e centraliza o acesso a aplicativos, APIs e dados, independentemente de onde os usuários e seus aplicativos estejam localizados. Com o Identity Aware Proxy (IAP), o APM implementa a validação de um modelo Zero Trust com base em um contexto granular, protegendo todas as solicitações de acesso a aplicativos. Ele também monitora continuamente o dispositivo, a localização e o acesso de cada usuário durante toda a sessão do aplicativo.
As principais propostas de valor são:
- Uma excelente experiência do usuário com SSO e uma experiência unificada ao acessar todos os aplicativos, estejam eles no ambiente local ou na nuvem
- Aplicativos mais seguros em uma arquitetura Zero Trust
- Uma arquitetura comum para ambientes híbridos e uma política unificada em várias nuvens
Com a adição do Shape e a capacidade de identificar agentes mal-intencionados que cometem fraudes, agora podemos reconhecer melhor os usuários legítimos e reduzir o número de vezes que eles precisam inserir uma senha. Isso permite que os usuários tenham mais acesso aos serviços sem precisar se lembrar de senhas, reduz os custos de suporte e aumenta a receita.
Segurança da infraestrutura de aplicativos
A infraestrutura de rede é importante para garantir que os aplicativos estejam seguros e disponíveis, permitindo alcançar a Confiança Zero. Uma área que pode afetar sua rede é a das ameaças criptografadas.
A criptografia agora é o novo normal. Segundo uma pesquisa da F5 Labs, 91% dos carregamentos de páginas são criptografados com SSL/TLS. No entanto, os invasores também usam criptografia para contornar os controles de segurança. As organizações devem presumir que o tráfego criptografado de entrada abriga malware. Também devem presumir que o tráfego criptografado de saída contém informações confidenciais que podem ser exfiltradas.
F5 SSL Orchestrator soluciona os riscos do tráfego criptografado em sua rede. É uma solução dedicada à orquestração do tráfego SSL/TLS de entrada e saída, centralizando o controle da criptografia. Ela elimina pontos cegos de segurança ao expor malwares ocultos no tráfego criptografado e impede a exfiltração de dados roubados.
Segurança da camada de aplicação
A realidade é que os aplicativos são vulneráveis em qualquer organização. Segundo uma pesquisa da F5 Labs, uma empresa implanta, em média, 765 aplicativos. Com tantos aplicativos em uso em uma única empresa, os invasores sabem o quanto eles são importantes e tentam ativamente comprometê-los, pois cada um deles pode ser uma porta dos fundos (ou da frente) para dados e propriedade intelectual valiosos. É fundamental proteger continuamente os aplicativos como parte da sua estratégia de Zero Trust.
A F5 pode proteger a pilha de aplicações em uma arquitetura Zero Trust. Nossas soluções de WAF, como o Advanced WAF e o Essential App Protect, ajudam a prevenir vulnerabilidades e explorações comuns, como as do OWASP Top 10 ou injeções de SQL/PHP.
Nossas soluções de WAF também podem oferecer proteção contra ataques de DoS na camada 7 por meio de recursos de análise comportamental que monitoram continuamente a integridade dos aplicativos. Também oferecemos proteção de credenciais para impedir que invasores acessem contas de usuários sem autorização. Além disso, com o uso crescente de APIs, podemos protegê-las e manter seus aplicativos seguros contra ataques a APIs.
Enquanto a F5 protege as vulnerabilidades das suas aplicações com soluções de segurança de WAF e APIs, também protegemos sua lógica de negócios contra abusos com o Shape.
A F5 oferece nossas soluções de segurança para atender à estratégia de implementação de Zero Trust de uma organização — autogerenciada, como serviço ou como um serviço totalmente gerenciado por meio da Silverline e da Shape Security.
Se você quiser saber mais, assista à minha palestra principal do Agility sob demanda ou entre em contato conosco para obter ajuda com a implementação da sua estratégia de Zero Trust.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...