Segurança de IA que acompanha o ritmo
Preencha este formulário para assistir ao webinar sob demanda.
Tendências em segurança de IA: principais insights do nosso webinar mais recente
Quer ter uma ideia de quanto a IA avançou? Basta pensar no teste de Will Smith comendo espaguete. Em menos de cinco anos, passamos de uma IA limitada e baseada em texto para um uso cada vez mais disseminado de IA agêntica.
Hoje, muitas organizações já incorporaram IA de alguma forma em suas aplicações web. Mas como proteger adequadamente suas aplicações de IA, especialmente em um ambiente que muda tão rapidamente? À medida que a maturidade da IA avançou globalmente, as preocupações relacionadas à IA passaram a se distribuir de forma mais equilibrada entre os profissionais de segurança.
Durante nosso recente webinar, "Segurança de IA que acompanha a evolução", Mark Toler e David Warburton compartilharam perspectivas inovadoras sobre os desafios e as soluções que estão moldando essa nova realidade. Confira um resumo dos principais aprendizados dessa sessão que trouxe reflexões instigantes.
1. A evolução da percepção sobre a segurança da IA
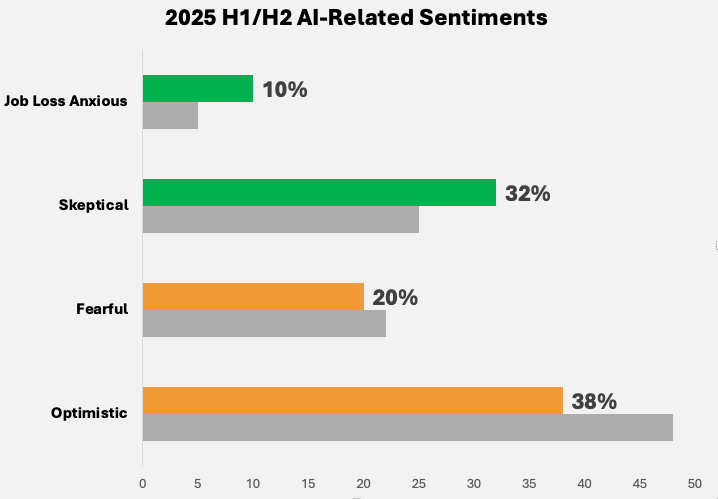
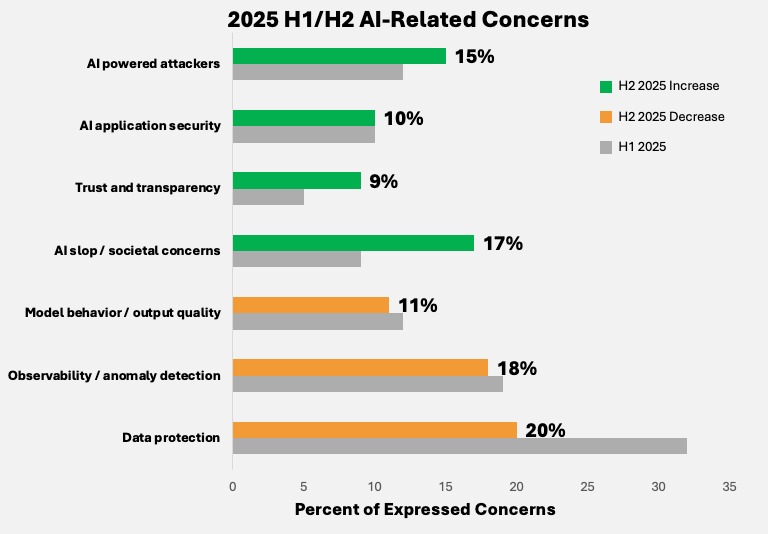
Mark começou explorando a percepção atual dos profissionais de segurança sobre a IA. Com um conjunto de modelos de linguagem de IA treinados para analisar conversas de usuários nos principais fóruns de cibersegurança, sua equipe identificou as preocupações mais urgentes.
De modo geral, ele observou uma mudança no setor, com a transição de implantações de IA sem gerenciamento para soluções gerenciadas pelos clientes, indicando uma maturidade crescente na gestão de integrações de IA. No entanto, preocupações como o uso de IA não autorizada e a autonomia excessiva dos sistemas de IA continuam em destaque.
2. A rápida expansão das ameaças geradas pela IA
O webinar destacou a evolução do cenário de ameaças, chamando a atenção para como os sistemas de IA estão viabilizando ataques mais sofisticados. Desde o uso de IA para realizar ataques de injeção cega de SQL até a automação da descoberta e exploração de vulnerabilidades em larga escala, os invasores estão aproveitando essas ferramentas avançadas de maneiras sem precedentes. Isso democratizou os ataques cibernéticos complexos, permitindo que até mesmo invasores com menos habilidades técnicas representem ameaças significativas.
3. Soluções práticas: Guardrails e testes de equipe vermelha
Para combater essas ameaças, soluções como F5 AI Guardrails e AI Red Team desempenham um papel crucial. Enquanto os testes de invasão tradicionais têm dificuldade para acompanhar a enorme variedade de padrões de ataque à IA, o red teaming de IA vem se consolidando como uma ferramenta fundamental. Essa abordagem orientada por IA acelera os testes e simula cenários reais de ataque, ajudando os profissionais a fortalecer suas defesas de forma proativa.
Além disso, as barreiras de proteção são uma ferramenta essencial para impedir que os sistemas de IA ultrapassem o escopo para o qual foram programados. Mark explicou a importância do "acesso com privilégio mínimo" como prática interna de segurança de IA, garantindo que os sistemas tenham acesso apenas ao que é necessário para desempenhar suas funções. Essa prática, combinada com barreiras de proteção de IA personalizáveis, oferece uma defesa robusta contra injeção de prompts, ataques de jailbreak e outras vulnerabilidades.
4. A próxima fronteira: distinguir o tráfego humano do tráfego de IA
Outro tema urgente discutido foi o desafio de distinguir entre o tráfego humano e o de IA. À medida que as identidades não humanas se tornam mais comuns, novos protocolos, como o Model Context Protocol (MCP) e o Agent Gateway Protocol (AGP), prometem lidar com essa preocupação crescente. No entanto, ainda não há consenso no setor, o que torna essa uma área cuja evolução merece ser acompanhada.
5. Quantificando a segurança de LLMs
Durante o webinar, David destacou as pontuações mensais CASI e ARS da F5. Elas podem ser usadas para avaliar dezenas dos principais LLMs em termos de desempenho, vulnerabilidade e eficácia da segurança. Essas pontuações ajudam as organizações a comparar modelos com base no custo, na velocidade e nos recursos de segurança, garantindo a escolha dos modelos mais adequados aos seus casos de uso. David abordou em detalhes vários LLMs disponíveis no mercado, enfatizando a importância de equilibrar custos acessíveis com alto desempenho e segurança.
Conclusão:
A IA tem um imenso potencial, mas também traz riscos igualmente significativos. Além disso, as equipes de segurança precisam distinguir entre exagero e realidade quanto ao que suas ferramentas de IA e de segurança de IA podem realmente oferecer.
Ao utilizar ferramentas de ponta, como AI Guardrails e AI Red Team, e adotar princípios como o acesso com privilégio mínimo, as organizações podem se manter à frente neste cenário em rápida transformação. O futuro da segurança de IA está em medidas proativas, governança sólida e um conjunto de boas práticas em constante evolução.
Quer se aprofundar no assunto? Confira o webinar completo sob demanda para ouvir diretamente o que Mark e David têm a dizer.
Apresentadores
Mark Toler
Gerente de Marketing de Produto
F5
David Warburton
Diretor, F5 Labs
F5