Defesa de linha de frente contra ameaças da IA de ponta
A IA de fronteira está reduzindo a janela de aplicação de patches de semanas para minutos. Proteja-se contra ameaças com software continuamente reforçado pelos mais recentes modelos de IA de fronteira, aproveitando também soluções que aplicam proteção no caminho dos dados antes que as ameaças cheguem aos seus aplicativos, APIs e modelos de IA.
O cenário de ameaças da IA de fronteira
Ataques de dia zero que não possuem assinatura
A IA de fronteira viabiliza ataques até então desconhecidos, que contornam as defesas tradicionais baseadas em assinaturas de vulnerabilidades conhecidas.
Uma janela de aplicação de patches medida em minutos
Agora, agentes de ameaças podem explorar vulnerabilidades poucas horas após sua descoberta. As equipes de segurança estão acostumadas a ciclos de aplicação de patches mais longos, o que deixa lacunas críticas na proteção.
Explorações orientadas por patches
Cada lançamento de patch revela vulnerabilidades que os invasores podem descobrir rapidamente por meio de engenharia reversa, transformando sistemas não corrigidos em alvos fáceis antes que as organizações consigam implantar as atualizações.
Usamos IA de ponta nos dois lados da ameaça para fortalecer nosso código e proteger suas aplicações
Soluções de segurança que se adaptam às ameaças em constante evolução
Para combater ameaças de IA de última geração, as organizações precisam de soluções abrangentes que ofereçam proteção em tempo de execução, aplicação de patches virtuais e mitigação de ameaças orientada por IA para bloquear ataques e se adaptar à evolução dos riscos.
Saiba maisFortalecimento contínuo do código
A F5 utiliza os mais recentes modelos de IA de ponta para fortalecer continuamente nosso código em toda a F5 Application Delivery and Security Platform, identificando e corrigindo vulnerabilidades de forma sistemática e na velocidade das máquinas.
Saiba maisLançamentos críticos de software
A F5 lança atualizações críticas de software a cada seis semanas, com correções identificadas por nossa infraestrutura de testes de segurança de IA em cinco etapas, independente de modelo, por nossas equipes internas e por pesquisadores externos.
Saiba maisNossa abordagem: uma infraestrutura de varredura independente de modelo
A F5 usa um ciclo de testes de segurança de IA em cinco etapas e os mais avançados modelos de IA de fronteira para ajudar a identificar possíveis vulnerabilidades mais cedo e validar melhorias com mais rapidez, reforçando a segurança dos produtos nos quais os clientes confiam para proteger suas aplicações mais críticas.
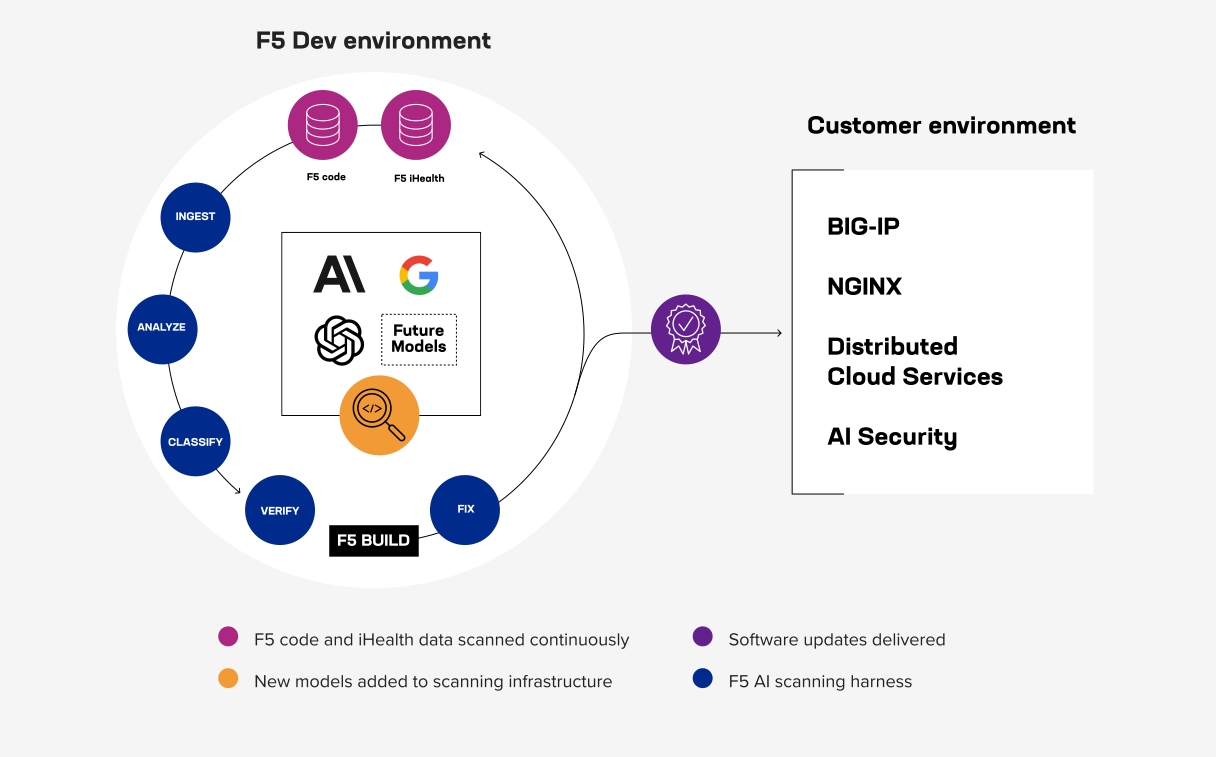
Usando os modelos de IA de fronteira mais avançados, a F5 executa um sistema de varredura contínua que encontra, valida e corrige vulnerabilidades, reforçando a segurança dos produtos dos quais os clientes dependem. A abordagem foi projetada para ser independente de modelo, de modo que a proteção nunca fique vinculada a um único fornecedor.
Proteja o caminho dos dados
A F5 transfere a proteção para a camada de runtime, bloqueando ameaças instantaneamente antes que elas alcancem suas aplicações ou APIs. Com soluções como WAF baseado em IA, aplicação de patches virtuais e mitigação de ameaças em tempo real, a F5 impede ataques de dia zero, cadeias de exploração orientadas por IA e acessos não autorizados, garantindo que o tráfego legítimo não seja interrompido.
Produtos
F5 Distributed Cloud WAF
Este WAF com tecnologia de IA elevou a precisão da detecção básica de ameaças para 98%, reduzindo os falsos positivos para 1%.
F5 Distributed Cloud Web App Scanning
A detecção automatizada de vulnerabilidades e a aplicação de patches virtuais identificam vulnerabilidades com pontuações CVE e níveis de gravidade atribuídos no BIG-IP Advanced WAF, com atualizações automáticas de políticas.
F5 Distributed Cloud Bot Defense
Detecta e identifica agentes de IA, humanos e bots, atribuindo uma pontuação de confiança que determina suas ações. Essa pontuação controla o que eles podem fazer, onde podem operar e com que rapidez podem agir, bloqueando abusos automatizados.
F5 Distributed Cloud API Security
Descobre continuamente APIs, incluindo endpoints ocultos e não gerenciados, monitora abusos e a exposição de dados confidenciais, além de controlar e proteger os endpoints em linha para impedir ameaças antes que elas cheguem aos seus serviços.
F5 AI Guardrails
Inspeciona prompts e respostas na camada de inferência em tempo real, bloqueando injeções de prompt, vazamentos de dados e saídas inseguras.
F5 AI Red Team
Testa continuamente seus modelos e aplicações de IA em busca de vulnerabilidades exploráveis, revelando-as da mesma forma que um invasor faria, antes que isso aconteça.
Soluções
Web application and API protection
WAF convergente, segurança de APIs, defesa contra bots e mitigação de DDoS que aplicam uma política consistente em todos os ambientes, eliminando as lacunas deixadas pela proliferação de ferramentas.
Segurança de IA
Proteção de ponta a ponta para modelos, aplicações e agentes de IA, desde testes de red team durante o desenvolvimento até mecanismos de proteção em tempo de execução na produção, em ambientes híbridos de múltiplas nuvens.
Promovendo a segurança da IA por meio da colaboração do setor
A F5 colabora com organizações líderes nas comunidades de IA, segurança e código aberto para ajudar a fortalecer a resiliência cibernética e promover a defesa coletiva na era da IA de fronteira.
Notícias e recursos
Tome uma atitude hoje
Security Summit: segurança para o mundo pós-Mythos
A IA de fronteira mudou radicalmente o ciclo de vida das vulnerabilidades. Agora, os modelos podem descobrir vulnerabilidades na velocidade das máquinas, e os exploits surgem cada vez mais antes que suas equipes de segurança consigam corrigi-las. Junte-se à F5 e a líderes do setor para conhecer as melhores práticas de proteção de aplicações, APIs e modelos no mundo pós-Mythos.
Participe
Perguntas frequentes
IA de fronteira refere-se aos modelos de IA mais avançados disponíveis em determinado momento. Na cibersegurança, ela é usada pelos dois lados da ameaça. Muitos modelos amplamente disponíveis hoje já são muito bons em engenharia reversa, testes de invasão em aplicações web, red teaming e pesquisa de vulnerabilidades. Isso está reduzindo o intervalo entre a descoberta e a exploração de vulnerabilidades, encurtando a janela para aplicação de correções e deixando os ciclos tradicionais de atualização expostos. Modelos como Mythos e GPT-5.5-Cyber oferecem janelas de contexto mais longas, reduzem as salvaguardas que podem limitar a pesquisa de segurança e conseguem usar ferramentas externas de forma eficaz para ajudar invasores a encadear explorações complexas em toda uma base de código. A orientação da F5 é que não existe uma solução milagrosa de IA; um WAF ou WAAP é uma camada essencial de controles compensatórios enquanto sua equipe corrige as aplicações.
A F5 usa IA de ponta nos dois lados da ameaça. Ela protege seu próprio código usando os mais recentes modelos de IA de ponta para descobrir e corrigir vulnerabilidades rapidamente, além de oferecer segurança em tempo de execução baseada em IA em todo o seu portfólio para identificar e bloquear ameaças em tempo real, mesmo quando ainda não há uma correção disponível. Isso combina o fortalecimento contínuo do código com a proteção do caminho de dados.
A F5 transfere a proteção para a camada de runtime no caminho dos dados, bloqueando ameaças antes que elas cheguem às suas aplicações ou APIs. Com WAF baseado em IA, aplicação de patches virtuais e mitigação de ameaças em tempo real, a F5 impede ataques de dia zero, cadeias de exploração orientadas por IA e acessos não autorizados. Isso funciona como uma importante camada de controles compensatórios enquanto sua equipe aplica patches às aplicações.
Fortalecemos o código da F5 com a mesma categoria de modelos de IA de ponta usada por invasores, executando continuamente um ciclo de cinco etapas que identifica, analisa, classifica, verifica e corrige vulnerabilidades diretamente no código-fonte antes do lançamento. O processo foi projetado para ser independente de modelo, de modo que nossa segurança nunca fique vinculada ao modelo ou ao cronograma de lançamentos de um único fornecedor. Além disso, as descobertas são validadas para eliminar ruídos, em vez de serem tratadas sem uma análise criteriosa. Consideramos nossa posição no caminho percorrido pelos seus dados um motivo para adotar padrões mais rigorosos, não menos exigentes.
A F5 protege a IA na camada de inferência, onde o modelo é executado e os controles tradicionais não têm visibilidade. O F5 AI Guardrails aplica políticas em tempo real a prompts e respostas para evitar vazamento de dados e uso indevido, enquanto o F5 AI Red Team testa continuamente seus modelos em busca de vulnerabilidades e transforma essas descobertas em Guardrails validados para o ambiente de execução. A mesma aplicação de controles no caminho dos dados que protege suas aplicações se estende às APIs e às cargas de trabalho agênticas, com políticas consistentes em ambientes híbridos e multicloud.