Padrão de Segurança de Dados do Setor de Cartões de Pagamento (PCI DSS)
Os serviços F5 Distributed Cloud estão em conformidade com o PCI-DSS como provedor de serviços de nível 1
O Padrão de Segurança de Dados da Indústria de Cartões de Pagamento (PCI DSS) promove e aprimora a segurança dos dados de contas de cartões de pagamento e facilita uma adoção mais ampla de medidas consistentes de segurança de dados em todo o mundo. O PCI DSS estabelece uma base de requisitos técnicos e operacionais destinados a proteger os dados das contas. Embora tenha sido desenvolvido especificamente para ambientes que lidam com dados de contas de cartões de pagamento, o PCI DSS também pode ser usado para oferecer proteção contra ameaças e proteger outros elementos do ecossistema de pagamentos.
O PCI DSS destina-se a todas as entidades que armazenam, processam ou transmitem dados do titular do cartão (CHD) e/ou dados confidenciais de autenticação (SAD), ou que possam afetar a segurança do ambiente de dados do titular do cartão (CDE). Isso inclui todas as entidades envolvidas no processamento de contas de cartões de pagamento — incluindo estabelecimentos comerciais, processadores, adquirentes, emissores e outros prestadores de serviços.
A conformidade com o PCI DSS também garante que as empresas sigam as melhores práticas do setor ao processar, armazenar e transmitir dados de cartões de crédito. Por sua vez, a conformidade com o PCI DSS promove a confiança entre clientes e partes interessadas.
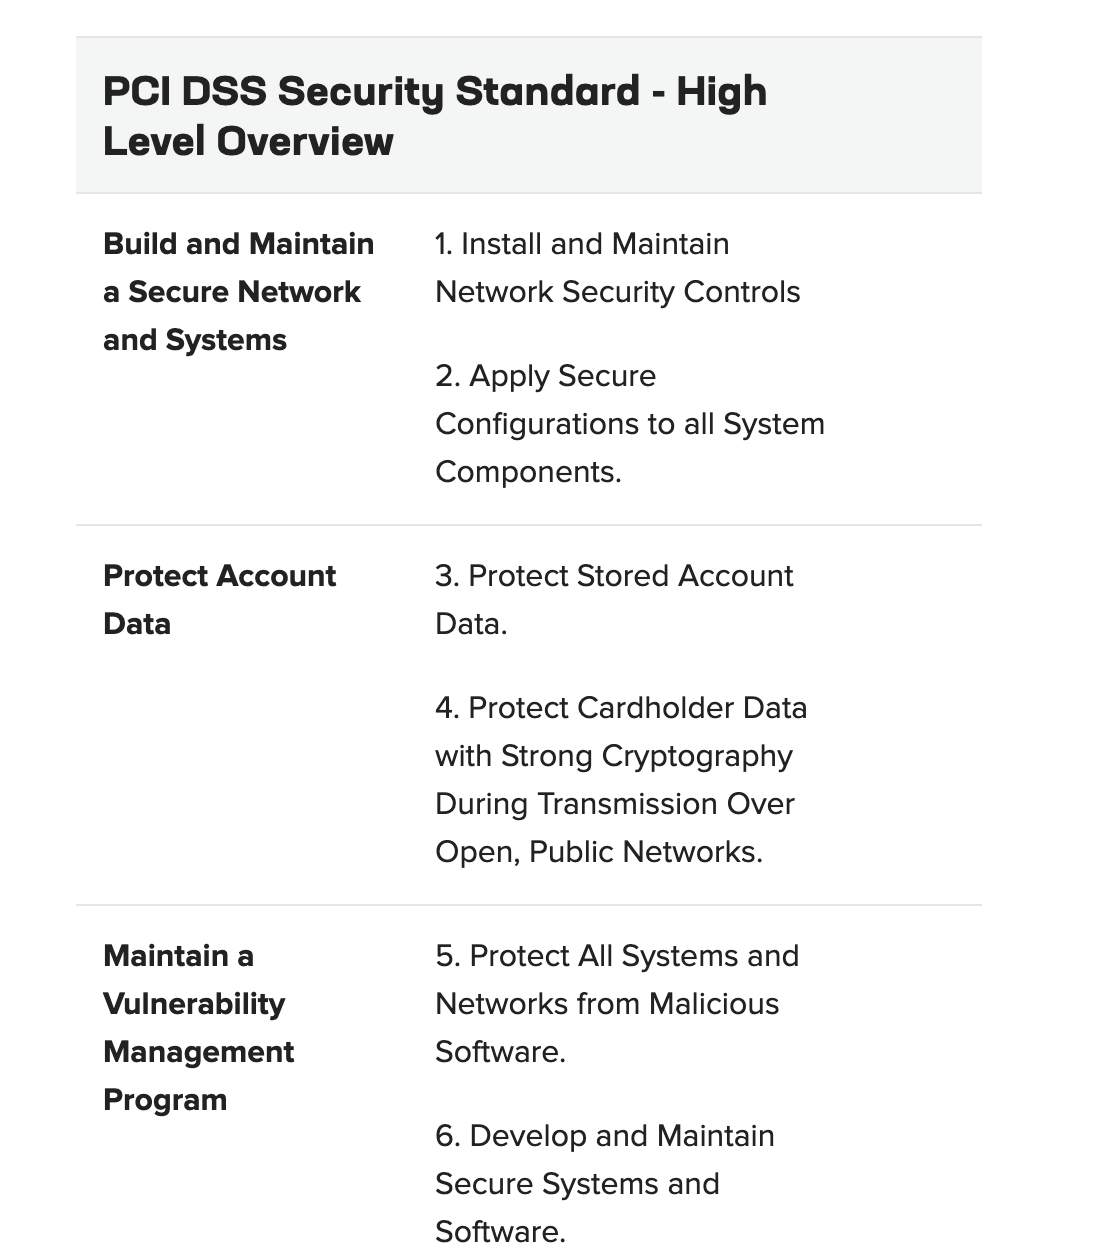
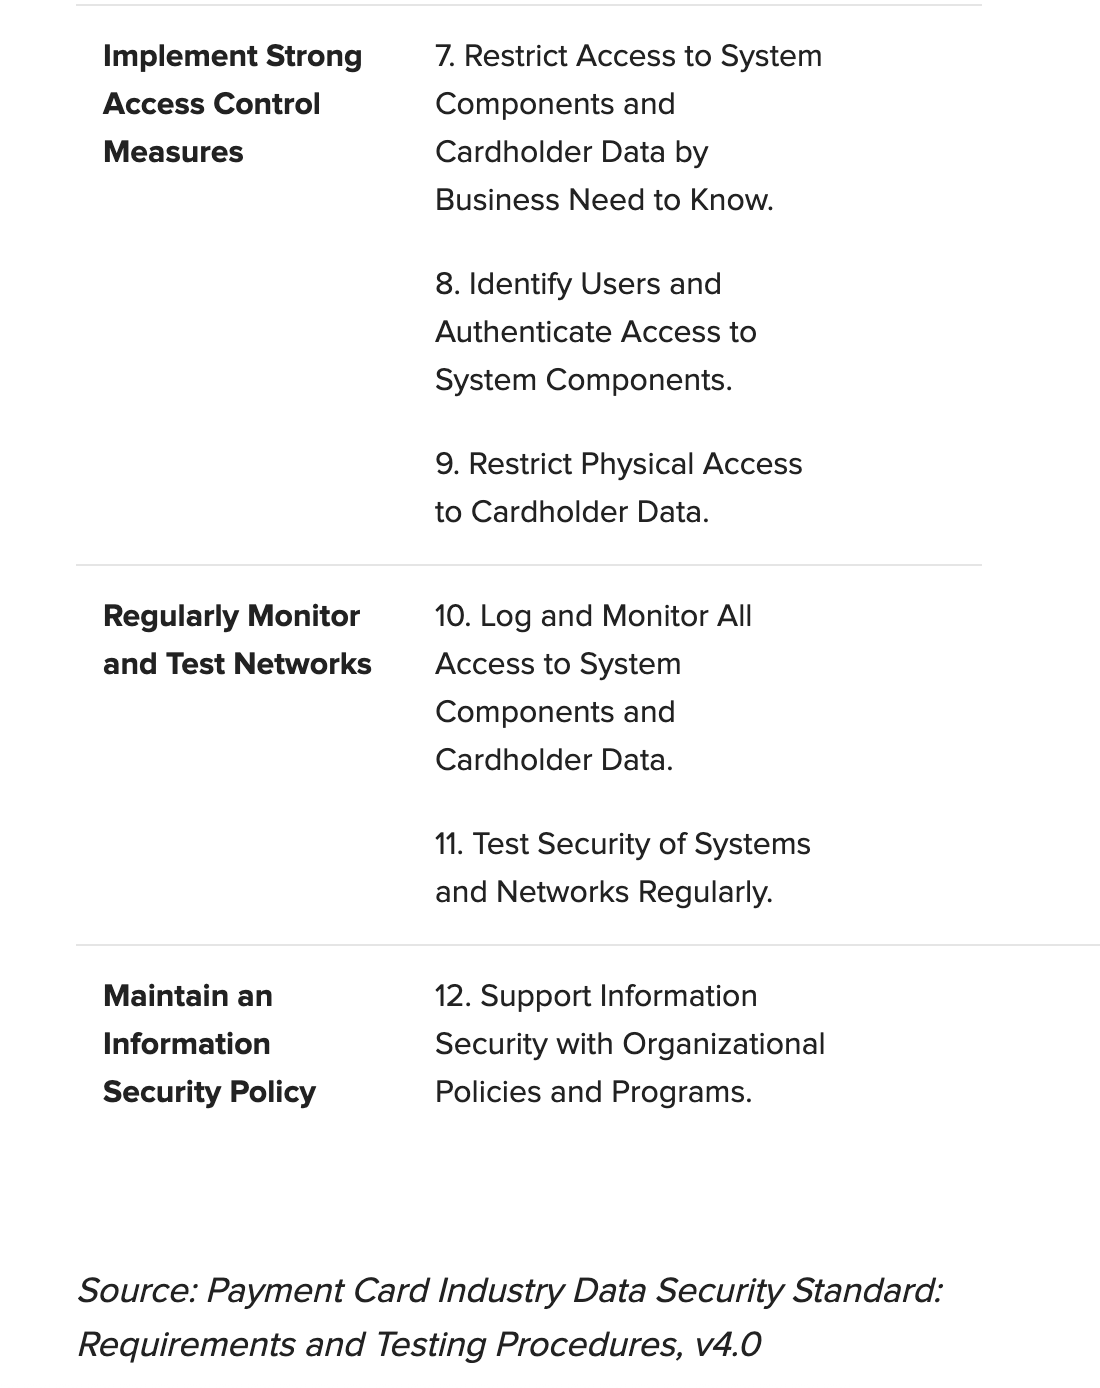
O PCI DSS compreende um conjunto mínimo de requisitos para a proteção dos dados de contas e pode ser complementado por controles e práticas adicionais para reduzir ainda mais os riscos. A tabela abaixo apresenta uma visão geral dos requisitos do PCI DSS. A F5 se qualifica como Provedor de Serviços de Nível 1 e, embora não processe, armazene nem transmita CHD/SAD, pode afetar a segurança do ambiente de dados do titular do cartão (CDE) de nossos clientes.
Produtos aplicáveis: F5 Distributed Cloud, Bot Defense e Silverline
Perguntas frequentes
Para muitos serviços, a F5 atua como “operadora” (e não como controladora) dos dados pessoais necessários para prestar um serviço. Os detalhes sobre os dados pessoais que a F5 trata estão descritos nas Declarações de Privacidade de cada serviço. Encontre todos os links para as Declarações de Privacidade específicas de cada serviço na introdução do Aviso de Privacidade da F5 em https://www.f5.com/company/policies/privacy-notice.
A F5 e seus serviços priorizam a proteção de dados pessoais e mantêm os mais altos padrões de privacidade de dados. Os controles técnicos e organizacionais que protegem os dados pessoais coletados pela F5 estão descritos nos contratos específicos de cada serviço (por exemplo, os Termos Específicos do Serviço aplicáveis aos serviços prestados de acordo com nosso Contrato de Serviços ao Usuário Final) e no relatório SOC 2 Tipo II da F5. O Suporte Global da F5 possui certificação ISO 27001, e os Serviços F5 Distributed Cloud possuem certificação ISO 27001, com extensões ISO 27017 e ISO 27018. A F5 também está em conformidade com o PCI DSS como Provedor de Serviços de Nível 1 para os Serviços F5 Distributed Cloud. Certificações de segurança adicionais se aplicam a serviços específicos e ao hardware da F5. Encontre informações mais detalhadas sobre as práticas de segurança de dados em https://www.f5.com/company/policies/privacy-notice.