O que é segurança de dados de IA?
A segurança de dados de IA protege contra uso indevido, vazamentos e ataques os dados, modelos e interfaces utilizados pelos sistemas de IA.
A segurança de dados de IA protege contra uso indevido, vazamentos e ataques os dados, modelos e interfaces utilizados pelos sistemas de IA.
A segurança de dados de IA envolve práticas, controles e tecnologias inovadoras que atuam em conjunto para proteger dados, modelos e APIs de IA contra qualquer acesso não autorizado, uso indevido, manipulação ou vazamento ao longo de todo o ciclo de vida da IA. Ela amplia a segurança de dados tradicional ao se concentrar na segurança dos modelos, na segurança da inferência e na proteção dos processos de tomada de decisão da IA.
Segurança de dados de IA vs. segurança de dados tradicional
As ferramentas tradicionais de segurança de dados se concentram em proteger ativos, ambientes de armazenamento e métodos de transmissão de dados. Embora sejam eficazes para controlar o acesso aos dados, bloquear algumas ameaças e impedir que pessoas não autorizadas leiam os dados, elas não conseguem proteger adequadamente os sistemas de IA.
Os sistemas de IA são dinâmicos e probabilísticos. Prompts idênticos enviados a um mecanismo de IA generativa podem produzir resultados diferentes, dependendo do contexto e da intenção do prompt. As ferramentas tradicionais não conseguem avaliar esse contexto ou essa intenção e, por isso, não conseguem identificar ameaças ocultas nos prompts, detectar dados de treinamento corrompidos nem descobrir tentativas de manipular o processo interno de tomada de decisão de um sistema de IA.
A segurança de dados de IA analisa o contexto e a intenção para identificar ações potencialmente maliciosas. Essas ferramentas estabelecem proteções para as entradas e saídas de IA a fim de higienizar a ingestão de dados, examinar minuciosamente os prompts dos sistemas de IA e ocultar informações nas saídas quando necessário. Elas também podem definir limites para os agentes a fim de evitar comportamentos não intencionais.
Por que a segurança de dados de IA é importante agora
Os sistemas de IA e a infraestrutura apresentam novos desafios de segurança que vão além da proteção de dados tradicional. As organizações devem proteger modelos, interfaces de API e entradas/saídas que possam vazar informações privadas ou enganar o sistema. A adoção de medidas de proteção reforça a segurança como um todo.
A IA generativa, as aplicações de LLM e os sistemas autônomos dependem de grandes conjuntos de dados e de um fluxo contínuo de dados, o que cria vulnerabilidades como envenenamento de dados, roubo de modelos, injeção de prompts e exposição de informações confidenciais. À medida que a IA é incorporada a aplicativos voltados para clientes, fluxos de trabalho e processos de tomada de decisão, a segurança de dados de IA torna-se essencial para objetivos empresariais críticos, como confiança, continuidade e conformidade.
Como os sistemas de IA introduzem novos riscos? Veja alguns exemplos comuns:
- Sistemas de IA podem vazar informações confidenciais por meio das respostas geradas pelo modelo.
- As APIs de IA introduzem novas superfícies de ataque e padrões de ataque com frequência muito maior.
- Os modelos podem ser manipulados por meio de prompts maliciosos ou entradas adversariais.
- Snapshots de modelos (checkpoints), representações vetoriais (embeddings) e dados de treinamento tornam-se propriedade intelectual sensível que exige proteção.
- Os endpoints de inferência devem operar sob restrições rigorosas de latência, escalabilidade e políticas.
Mitigação da IA paralela e da exposição de dados
Os riscos internos relacionados à IA representam desafios significativos para a proteção de dados. Os funcionários podem expor dados inadvertidamente ao usar ferramentas de IA não autorizadas e sem mecanismos de proteção. Por exemplo, podem inserir dados de clientes, propriedade intelectual confidencial ou código-fonte em um sistema de IA sem saber que essas informações podem ser usadas para treinar o modelo de uma empresa de IA. Além disso, inserir dados confidenciais em um mecanismo de IA generativa ou em uma ferramenta de desenvolvimento de software baseada em IA também pode deixá-los expostos a ameaças externas.
Segurança de dados de IA em todo o ciclo de vida
A segurança de dados de IA deve acompanhar os dados e o modelo em todas as etapas do ciclo de vida da IA. As abordagens tradicionais focadas apenas no perímetro são insuficientes, pois os ativos de IA transitam entre ambientes e interagem dinamicamente com usuários, aplicações e outros modelos. A segurança deve ser contínua, integrada e sensível ao modelo.
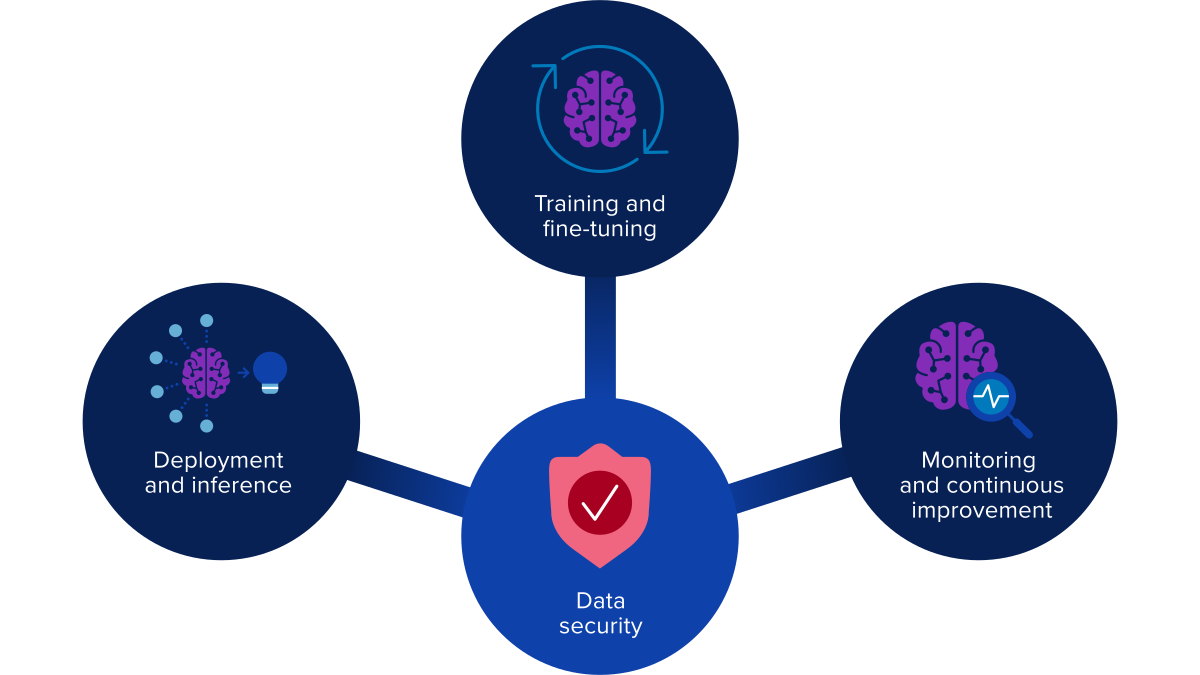
- Coleta e preparação de dados: A segurança da IA começa antes do treinamento. A ingestão, a rotulagem e a engenharia de atributos dos dados podem expor informações confidenciais a roubo, acesso não autorizado e envenenamento de dados, em que invasores inserem dados manipulados para introduzir vieses ou prejudicar o modelo. Uma governança sólida, além de controles de validação e acesso, é fundamental antes que os dados entrem em um pipeline de IA.
- Treinamento e ajuste fino: Dados de treinamento, checkpoints do modelo, embeddings e gradientes contêm informações confidenciais. Violações durante o treinamento e o ajuste podem resultar em adulteração do modelo, perda de propriedade intelectual, exposição de dados regulamentados e manipulação adversarial, alterando permanentemente o comportamento do modelo.
- Implantação e inferência: As APIs de inferência são alvos prioritários para injeção de prompts, manipulação de resultados, extração de modelos, coleta de dados e sobrecarga. O acesso deve ser autenticado e rigorosamente controlado, e as entradas devem ser inspecionadas para detectar comportamentos maliciosos.
- Monitoramento e melhoria contínua: O desvio do modelo, vieses, comportamentos prejudiciais e usos não autorizados exigem monitoramento, registro e supervisão contínuos. Os operadores devem detectar anomalias, padrões de acesso ou problemas de segurança e conformidade
Por que a segurança baseada apenas no perímetro não consegue gerenciar esse ambiente
As cargas de trabalho de IA abrangem data lakes, clusters, registros, gateways, nós de borda e endpoints. Por isso, a segurança não pode depender de um único perímetro. A proteção deve acompanhar os dados e os modelos durante todo o ciclo de vida, aplicando autenticação, inspeção e políticas consistentes em todos os pontos de interação com usuários, aplicativos ou serviços.
Princípios e controles fundamentais para a segurança de dados de IA
A segurança eficaz de dados de IA combina controles de segurança, privacidade e operação:
- Governança de dados e avaliações de impacto: Valide a legalidade, a qualidade dos dados, a linhagem e as implicações de privacidade antes que os dados sejam usados no desenvolvimento de IA.
- Confiança zero e privilégio mínimo: Implemente autenticação e autorização em todos os limites, incluindo repositórios de dados, artefatos de modelos e APIs de inferência.
- Minimização e anonimização de dados: Reduza a exposição de informações confidenciais e classifique os conjuntos de dados com rótulos de sensibilidade para aplicação de políticas nas etapas subsequentes.
- Proteções no nível do modelo: Proteja checkpoints, embeddings, artefatos de treinamento e ambientes de aceleradores.
- Inspeção de entradas e saídas em tempo de execução: Detecte injeções de prompt, cargas maliciosas, conteúdo tóxico ou vazamentos acidentais.
- Monitoramento contínuo e supervisão humana: Necessários para decisões de IA de alto impacto e setores regulamentados.
- Governança de APIs e tráfego: Garanta que apenas solicitações validadas cheguem aos endpoints de inferência.
Embora as decisões de governança sejam tomadas fora da rede, a F5 as aplica na prática, garantindo que somente fontes de dados, identidades e serviços aprovados possam acessar sistemas de IA. Os serviços F5 Distributed Cloud e F5 BIG-IP aplicam controle de acesso baseado em políticas, roteamento que considera a classificação dos dados e inclusão de APIs em listas de permissões, para que os fluxos de dados de treinamento e inferência estejam em conformidade com as regras de governança aprovadas.
Proteção de dados de IA em trânsito e em repouso
Os pipelines de IA dependem da movimentação contínua de dados, desde a ingestão até os repositórios de atributos e endpoints de inferência. Para proteger esses fluxos, é necessário:
- Criptografia para dados em trânsito e em repouso.
- Autenticação e autorização para todos os acessos à API.
- Design seguro de APIs com validação de esquema, limitação de requisições e detecção de ameaças.
- Firewall de aplicações web (WAF), proteção contra ataques distribuídos de negação de serviço (DDoS) e contra bots como primeira camada de aplicação de políticas.
- Ambientes segmentados para isolar dados de treinamento, endpoints de inferência e artefatos de modelos.
- Inspeção de tráfego para detectar anomalias ou ameaças ocultas em canais criptografados.
A F5 protege os pipelines de dados de IA adicionando uma camada de aplicação de políticas em linha antes dos gateways e endpoints de modelos. Soluções como F5 Distributed Cloud Web App and API Protection (WAAP), F5 Distributed Cloud API Security, F5 BIG-IP Advanced WAF, F5 BIG-IP Access Policy Manager (APM), F5 BIG-IP SSL Orchestrator e F5 NGINX App Protect gerenciam a Segurança da Camada de Transporte (TLS), autenticação, validação, limitação de taxa, WAF, proteção contra ataques DDoS, defesa contra bots e inspeção de tráfego criptografado, garantindo que apenas solicitações verificadas cheguem aos modelos de IA. Isso ajuda a proteger os pipelines de dados de IA contra cargas maliciosas, acesso não autorizado, atividades incomuns e exposição de dados.
Durante a inferência e em todo o ambiente de IA mais amplo, a F5 combina controles de infraestrutura e específicos para IA a fim de proteger as interações entre modelos, aplicações, agentes e usuários. F5 NGINX Ingress Controller, F5 Distributed Cloud Mesh e F5 BIG-IP Next Kubernetes podem ajudar a isolar locatários, segmentar ambientes e aplicar políticas de tráfego e acesso a cargas de trabalho de inferência. F5 AI Guardrails adiciona inspeção em tempo de execução e aplicação de políticas específicas para IA a prompts, respostas, ações de agentes e uso de ferramentas. F5 AI Gateway controla o acesso a modelos, agentes e ferramentas, enquanto F5 AI Red Team realiza testes adversariais em modelos, aplicações e agentes para identificar vulnerabilidades. F5 Workforce AI Security oferece visibilidade e governança sobre o uso autorizado e não autorizado de IA.
Controles avançados de privacidade e proteção de dados
Diversas táticas avançadas podem ajudar as organizações a preservar a privacidade e a segurança de dados confidenciais durante o treinamento de modelos e a inferência em tempo real.
Durante o treinamento de modelos, as organizações devem garantir que os dados brutos de treinamento permaneçam confidenciais e que não seja possível aplicar engenharia reversa aos modelos para reconstruir dados confidenciais posteriormente. Isso pode incluir:
- Mascaramento de dados e dados sintéticos: Treina modelos usando conjuntos de dados gerados por computador que simulam informações sem utilizar registros reais de clientes.
- Privacidade baseada em matemática (diferencial): Injeta ruído matemático cuidadosamente calibrado no treinamento para reduzir o risco de que informações confidenciais sobre registros individuais possam ser posteriormente inferidas a partir do modelo
- Aprendizado federado: Mantém os dados reais protegidos em servidores locais, enviando apenas as atualizações dos parâmetros do modelo para um servidor central.
Para proteger os dados durante a inferência em tempo real, as organizações devem adotar medidas que limitem a possível exposição de informações não criptografadas. Isso inclui:
- Redação de dados em tempo real: Remove automaticamente detalhes confidenciais dos prompts dos usuários antes que eles cheguem ao sistema de IA e os restaura localmente ao retornar uma resposta.
- Cofres de hardware: Processam consultas de IA em chips criptografados por hardware, impedindo que entidades não autorizadas tenham acesso a elas.
- Criptografia avançada: Permite que modelos de IA analisem apenas dados totalmente criptografados e forneçam respostas sem descriptografar o arquivo subjacente.
Proteção de modelos, entradas e saídas
Os modelos de IA apresentam requisitos de segurança específicos, como a segurança dos modelos, a segurança das saídas e a compreensão da segurança por meio do contexto.
Segurança do modelo envolve proteger checkpoints, embeddings e pesos do modelo (valores numéricos aprendidos) contra roubo, adulteração ou replicação não autorizada. A segurança das entradas, com o uso de firewall de IA, deve filtrar e inspecionar prompts e cargas úteis de entrada para detectar ameaças de injeção de prompts, entradas adversariais, inserção de código malicioso e entradas excessivamente grandes ou malformadas, projetadas para sobrecarregar e derrubar sistemas.
Segurança de saída envolve impedir o vazamento de dados confidenciais, propriedade intelectual ou conteúdo nocivo por meio das respostas da IA.
As soluções de segurança tradicionais não têm conhecimento das ameaças específicas de IA, e práticas como o Gerenciamento da Postura de Segurança de IA (AI-SPM) devem ser adotadas para monitorar continuamente configurações, políticas e o comportamento em tempo de execução em ambientes multinuvem e híbridos, a fim de identificar desvios ou configurações incorretas.
A F5 fornece controles em camadas para ajudar a proteger modelos de IA, entradas, saídas e a infraestrutura de aplicações e APIs ao redor. BIG-IP Advanced WAF, Distributed Cloud WAAP, Distributed Cloud API Security e NGINX App Protect podem ser posicionados à frente de gateways de IA e endpoints de inferência para autenticar solicitantes, inspecionar o tráfego e aplicar políticas de segurança de aplicações e APIs a cargas de trabalho de IA. F5 AI Guardrails adiciona inspeção em tempo de execução e aplicação de políticas específicas para IA a prompts, respostas, ações de agentes e uso de ferramentas; F5 AI Gateway controla o acesso a modelos, agentes e ferramentas; F5 AI Red Team realiza testes adversariais em modelos, aplicações e agentes para identificar vulnerabilidades; e F5 Workforce AI Security oferece visibilidade e governança sobre o uso autorizado e não autorizado de IA.
O AI Guardrails e o Workforce AI Security adicionam inspeção e aplicação de políticas específicas para IA, ajudando a bloquear injeção de prompts, vazamento de dados confidenciais, conteúdo nocivo e outras atividades de risco. O Workforce AI Security também amplia a visibilidade e a governança sobre o uso autorizado e não autorizado de IA, ajudando as organizações a entender quais ferramentas de IA estão sendo usadas, como estão sendo usadas e onde podem estar ocorrendo exposição de dados confidenciais ou violações de políticas.
Operacionalizando a segurança de dados de IA
As empresas devem integrar a segurança de IA aos processos existentes:
- Integração de DevSecOps e MLOps: Envolve a incorporação de controles de segurança aos pipelines de treinamento e implantação. Essa abordagem garante que vulnerabilidades, configurações incorretas e fluxos de dados de risco sejam identificados precocemente, impedindo que cheguem aos sistemas de IA em produção.
- Políticas internas claras: Orientam o uso seguro de ferramentas de IA internas e externas. Essas políticas estabelecem diretrizes para ajudar a minimizar a exposição acidental de dados e evitar o uso indevido de serviços de IA generativa ou de terceiros.
- Alinhamento regulatório: Envolve garantir a conformidade com o Regulamento Geral sobre a Proteção de Dados (GDPR), a Lei de Portabilidade e Responsabilidade de Seguros de Saúde (HIPAA), a Lei de Privacidade do Consumidor da Califórnia (CCPA), normas específicas do setor e regulamentações emergentes de IA. As empresas precisam monitorar regularmente os fluxos de dados de IA e o comportamento dos modelos para cumprir essas regulamentações, evitando, assim, multas, riscos operacionais e desvios de conformidade.
- Modelo de responsabilidade compartilhada: Garantir a segurança da IA exige a colaboração entre as equipes de redes, dados, segurança de aplicações e plataformas de IA. Uma proteção eficaz depende da atribuição coordenada de responsabilidades para evitar que uma única equipe se torne um gargalo ou ponto cego no pipeline de IA.
- Treinamento de funcionários: Garanta que as equipes conheçam técnicas seguras de criação de prompts, práticas de tratamento de dados e diretrizes de uso de modelos. Funcionários devidamente treinados são essenciais para minimizar erros humanos, que estão entre as principais causas de vazamentos de dados e uso indevido relacionados à IA.
Considerações finais
A segurança de dados de IA é essencial para ampliar com confiança o uso da IA em toda a organização. Proteger os dados, os modelos e as interfaces que sustentam os sistemas de IA exige controles contínuos, inspeção inteligente e governança robusta em todas as etapas da jornada de IA. Ao integrar segurança inteligente e gerenciamento de tráfego diretamente aos gateways de IA e endpoints de inferência, a F5 ajuda as organizações a aplicar o modelo de confiança zero, evitar vazamentos de dados, bloquear entradas maliciosas e garantir operações de IA eficientes e em conformidade em ambientes híbridos e multinuvem.
Perguntas frequentes
Como a segurança de dados de IA difere da segurança de dados tradicional?
A segurança de dados de IA difere da segurança de dados tradicional por adotar uma abordagem dinâmica, adequada a sistemas de IA contextuais. A segurança de dados tradicional protege ativos estáticos, o armazenamento de dados e os métodos de transmissão de dados. Essas soluções não conseguem analisar o contexto e a intenção, que são fundamentais para identificar ameaças em sistemas de IA. A segurança de dados de IA analisa esse conteúdo e essa intenção, estabelecendo mecanismos de proteção para as entradas e saídas da IA e implementando limites para agentes de IA.
O que é envenenamento de dados e como as empresas podem evitá-lo durante o treinamento de IA?
O envenenamento de dados é a tentativa de alterar os dados de treinamento de um modelo de IA para que ele produza resultados imprecisos ou tendenciosos durante a inferência. Para evitar esse tipo de ataque, as empresas devem analisar os dados antes do treinamento, controlar o acesso aos dados de treinamento, monitorar as alterações feitas neles e adotar soluções para proteger a infraestrutura de treinamento e os dados em trânsito.
Como os firewalls de IA em linha protegem os LLMs contra injeção de prompts e vazamentos de dados?
Os firewalls de IA em linha protegem contra injeção de prompts e vazamentos de dados atuando como um proxy reverso, posicionado à frente dos grandes modelos de linguagem (LLMs). Eles evitam a injeção de prompts analisando a intenção da entrada, restringindo o que o sistema de IA pode fazer e inspecionando as respostas. Da mesma forma, protegem contra vazamentos de dados mascarando os dados de entrada, restringindo a recuperação de informações aos arquivos autorizados e verificando se há informações confidenciais na saída.
O que é uma lista de materiais de IA (AI-BOM) e por que ela é essencial para a segurança empresarial?
Uma AI-BOM é uma lista de todos os elementos de um sistema de IA. Ela deve incluir informações não apenas sobre modelos e conjuntos de dados, mas também sobre relações de dependência, embeddings, prompts e fontes de recuperação de dados. A AI-BOM proporciona visibilidade sobre a cadeia de suprimentos de IA, ajudando as organizações a identificar e corrigir possíveis vulnerabilidades de segurança.
Como a F5 ajuda a proteger bancos de dados vetoriais e arquiteturas de geração aumentada por recuperação (RAG)?
A F5 protege bancos de dados vetoriais e arquiteturas RAG ao fornecer proteção em linha em todo o pipeline de IA usando o F5 Distributed Cloud. Em vez de depender dos controles de acesso integrados aos bancos de dados ou ambientes RAG, as organizações podem usar a F5 para aplicar segurança, gerenciamento de tráfego e imposição de identidade nos pontos de entrada, gateways de API e camadas de rede que circundam os bancos de dados e as arquiteturas.
Quais recursos da F5 oferecem suporte à segurança de IA empresarial?
A F5 AI Security Platform reúne AI Guardrails, Workforce AI Security, AI Gateway e AI Red Team para ajudar as organizações a gerenciar, testar e proteger sistemas de IA.
O AI Guardrails ajuda a aplicar políticas em tempo de execução e a proteger contra riscos como injeção de prompts, vazamento de dados confidenciais, conteúdo nocivo e ações inseguras de agentes. O Workforce AI Security oferece visibilidade e governança sobre o uso autorizado e não autorizado de IA, além de permitir a inspeção das interações com IA e a aplicação de políticas a elas. O AI Gateway oferece um ponto de controle centralizado para gerenciar o acesso a modelos, agentes e ferramentas, enquanto o AI Red Team usa testes adversariais para identificar vulnerabilidades e pontos fracos em modelos, aplicações e agentes.
Para uma proteção mais abrangente em aplicações, APIs e ambientes distribuídos, a F5 Application Delivery and Security Platform (ADSP) oferece recursos que incluem proteção de aplicações web e APIs, gerenciamento de bots, mitigação de DDoS e entrega de aplicações.
