
O que é aplicação de políticas?
A aplicação de políticas é o processo de gerenciar a conectividade, o acesso e o uso de redes e aplicações de acordo com uma ou mais políticas que definem as condições sob as quais o acesso é permitido.
O que é aplicação de políticas?
No contexto da computação, a aplicação de políticas geralmente se refere à criação, categorização, gestão, monitoramento e execução automatizada de um conjunto específico de requisitos para o uso de um computador ou de uma rede de comunicações — ou seja, não apenas à aplicação das políticas, mas também, de forma mais ampla, à sua definição, implementação e gestão.
As políticas podem abranger praticamente qualquer parâmetro relacionado a “quem, o quê, onde, quando, como ou por quê”, incluindo quem pode acessar os recursos, quando, de onde, usando quais dispositivos ou softwares, o que o usuário pode ou não fazer após a concessão do acesso, por quanto tempo e com quais mecanismos de auditoria ou monitoramento. As políticas também podem abranger interações ou requisitos mais técnicos, como protocolos a serem aceitos, portas a serem usadas ou tempos limite de conexão.
Por que a aplicação de políticas é importante?
As organizações criam políticas para controlar, gerenciar e, às vezes, monetizar seus ativos e serviços. A aplicação de políticas de rede ajuda a automatizar as medidas de segurança de dados e ativos, incluindo os requisitos de BYOD. Ela pode permitir que um provedor de serviços, por exemplo, crie tarifas diferenciadas para serviços específicos ou horários de uso. Também pode ser usada para ajudar a garantir o cumprimento dos padrões éticos da empresa (como o uso de equipamentos e do horário de trabalho para fins pessoais), bem como para compreender e gerenciar melhor o uso da rede.
Como funciona a aplicação de políticas?
A aplicação de políticas geralmente é realizada por software ou hardware que atua como gateway, proxy, firewall ou outro ponto de controle centralizado na rede. Primeiro, é necessário definir as políticas, bem como uma ou mais ações que serão executadas caso ocorra uma violação. Depois que as políticas são definidas, o software ou hardware se torna um ponto de aplicação de políticas na rede — um ponto central onde a aplicação de políticas ocorre em três etapas:
- Uma avaliação da conexão ou solicitação
- Uma comparação do status avaliado com as políticas conhecidas para determinar se a conexão violaria uma ou mais delas
- Uma ação resultante, que pode variar desde o atendimento da solicitação até a desconexão ou a inclusão em uma lista de bloqueio.
Por exemplo, uma política pode identificar endereços IP reconhecidamente maliciosos e determinar que todo e qualquer tráfego proveniente desses endereços seja rejeitado. Políticas mais complexas podem permitir que um usuário específico se conecte a alguns aplicativos, mas não a outros, ou que, após se conectar, execute determinadas ações que resultarão em uma tarifa mais alta do que outras (como usar um serviço de streaming em um dispositivo de alta resolução). Dessa forma, os sistemas de autenticação, autorização e contabilização (AAA) constituem uma forma de aplicação de políticas.
A aplicação de políticas de rede pode exigir a conformidade com parâmetros mais sofisticados e granulares, como a presença de certificados não expirados, o tipo ou a versão do dispositivo ou navegador usado para se conectar ou a ausência de padrões de comportamento associados a ataques.
O monitoramento ou a documentação de todo o processo de aplicação, especialmente dos incidentes de não conformidade, costuma fazer parte de uma solução de aplicação de políticas.
Vários produtos da F5 podem atuar como gateways ou proxies completos, permitindo controle granular sobre a criação e a aplicação de políticas a partir de um único ponto de controle centralizado. Em particular, BIG-IP Policy Enforcement Manager (PEM) oferece controles avançados para provedores de serviços que buscam monetizar serviços e melhorar o desempenho da rede. Para empresas, BIG-IP Access Policy Manager (APM) oferece gerenciamento contextual do acesso a aplicações por meio de uma interface gráfica do usuário chamada Visual Policy Editor (VPE), que facilita a criação, a edição e o gerenciamento de políticas sensíveis à identidade e baseadas em contexto.
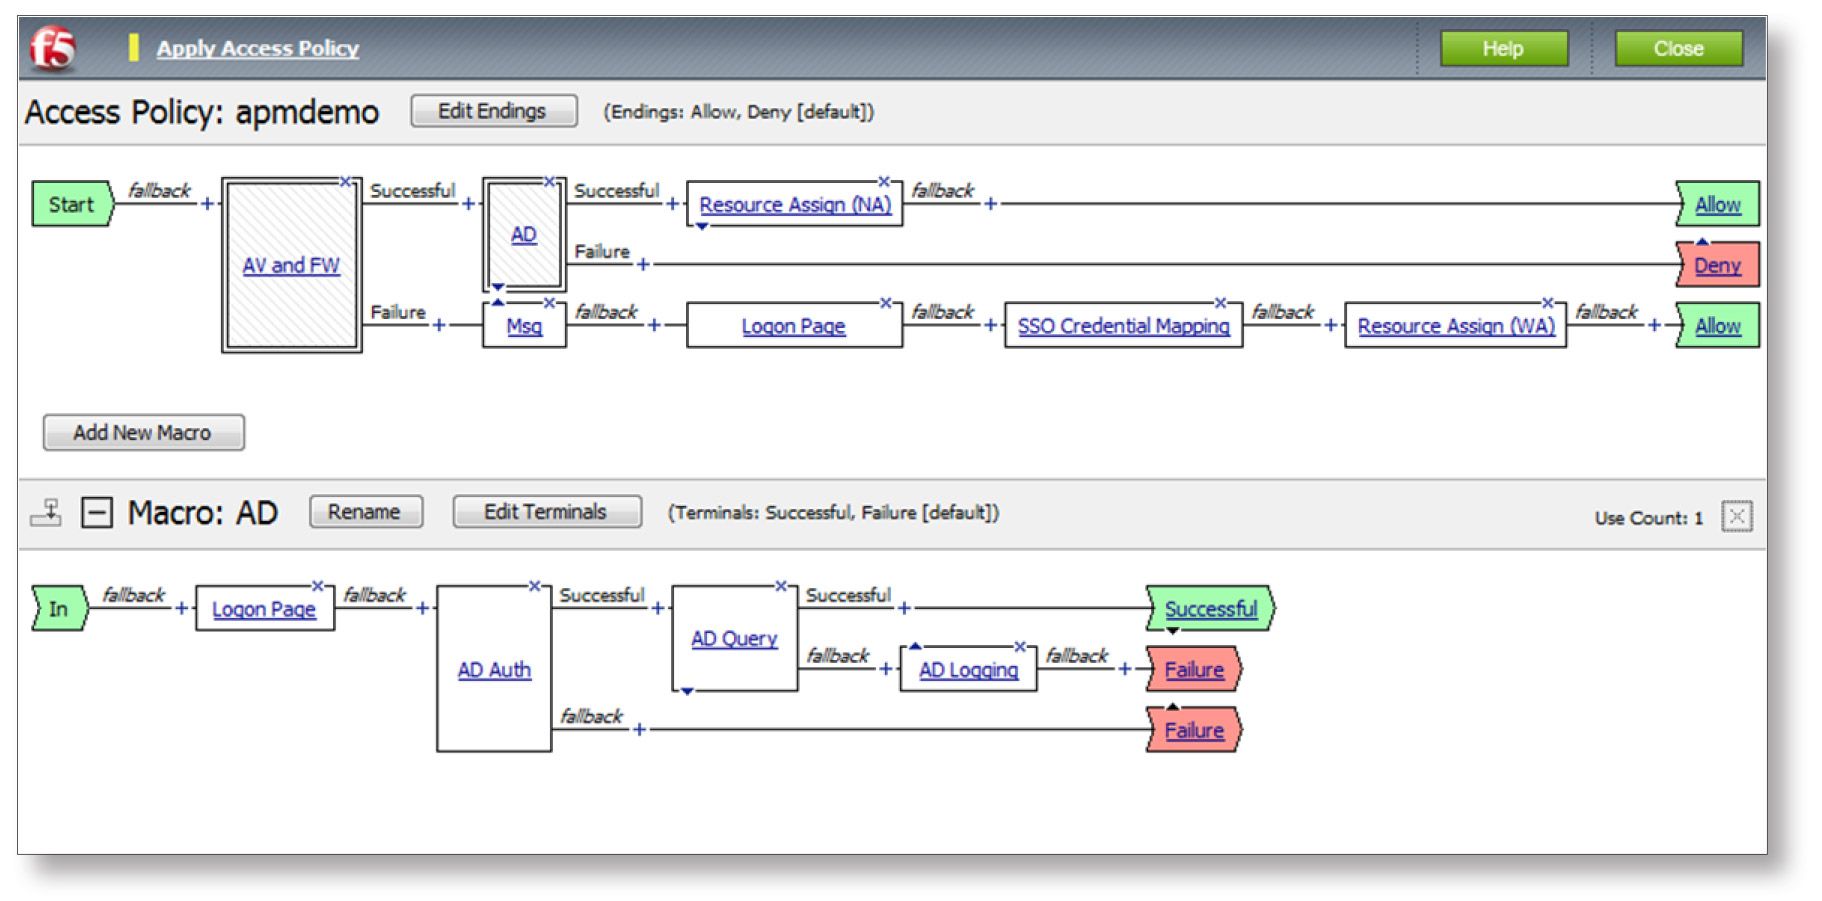
Figura 1: Editor Visual de Políticas do BIG-IP APM
