
O que é proteção de aplicações web e APIs (WAAP)?
A proteção de aplicações web e APIs (WAAP) refere-se a um conjunto integrado de serviços de segurança que atuam em conjunto para mitigar riscos de segurança provenientes de APIs e aplicações web.
Significado de WAAP
As soluções de WAAP protegem contra riscos à segurança de aplicações decorrentes da exploração de vulnerabilidades, bots, ataques automatizados, negação de serviço, fraudes e abusos, além de integrações inseguras com APIs de terceiros.
Controles de segurança integrados permitem que as organizações ampliem a visibilidade por meio de insights acionáveis, capazes de interromper ataques específicos e identificar campanhas coordenadas de ameaças que abrangem diversos vetores de ataque.
Buu Lam apresenta esta aula do Brightboard sobre o que é uma WAAP, quais problemas ela resolve e como tirar proveito dela.
O que são APIs e gateways de API?
As interfaces de programação de aplicações (APIs) são a forma mais comum de conectar usuários, aplicações e serviços entre si em um ambiente de TI moderno. A maioria dos aplicativos modernos é desenvolvida com APIs — interfaces de software que permitem a comunicação entre aplicações ou serviços e possibilitam a interação entre produtos e serviços por meio de solicitações e respostas. No entanto, quanto mais APIs, maior a superfície de ataque. À medida que as APIs se tornam mais comuns e são distribuídas em arquiteturas de microsserviços, é necessária uma infraestrutura adicional para garantir escalabilidade e segurança.
Para aplicações baseadas em microsserviços, um gateway de API atua como um ponto único de entrada no sistema e é responsável pelo roteamento e pela composição de solicitações, bem como pela aplicação de políticas. Ele processa algumas solicitações simplesmente encaminhando-as ao serviço de backend apropriado e processa outras acionando vários serviços de backend e agregando os resultados.
Os gateways de API também contam com recursos de segurança integrados para proteger as APIs contra ameaças comuns e oferecem funções essenciais de segurança, incluindo o gerenciamento do controle de acesso, da autenticação e da autorização das suas APIs, garantindo que somente usuários autenticados e autorizados possam acessá-las.
Um gateway de API pode ser implantado à frente de um cluster Kubernetes como um balanceador de carga (nível de vários clusters), na borda como um controlador Ingress (nível do cluster) ou dentro dele como uma malha de serviços (nível de serviço). Para implantações de gateways de API na borda e dentro do cluster Kubernetes, a prática recomendada é usar uma ferramenta nativa do Kubernetes como gateway de API. Essas ferramentas são totalmente integradas à API do Kubernetes, oferecem suporte a YAML e podem ser configuradas por meio da CLI padrão do Kubernetes.
O uso de um gateway de API em conjunto com uma solução de WAAP pode fornecer camadas adicionais de segurança que se complementam. Por exemplo, um gateway de API se concentra principalmente em gerenciar e proteger o acesso às APIs, enquanto uma solução de WAAP protege aplicações web e APIs contra uma ampla variedade de ameaças à segurança, incluindo vulnerabilidades do OWASP Top 10, ataques DDoS, e tráfego de bots, além de oferecer recursos avançados, como inteligência contra ameaças e detecção de anomalias baseada em comportamento.
Por que a proteção de aplicações web e APIs é importante?
Engajar os clientes com experiências digitais atraentes e seguras é uma necessidade estratégica para os negócios e um foco fundamental para os líderes de segurança e riscos. O cálculo entre risco e recompensa, que busca equilibrar segurança e usabilidade, nunca foi tão difícil, importante ou lucrativo quanto na atual economia digital.
A variedade de opções sem precedentes, a baixa tolerância dos clientes a atritos ou falhas e as crescentes implicações regulatórias estão mudando a percepção da segurança, que deixa de ser vista como um centro de custos e passa a ser um diferencial competitivo no ambiente digital. Além disso, as aplicações estão cada vez mais descentralizadas e distribuídas, implantadas em arquiteturas heterogêneas e multinuvem e integradas a cadeias complexas de fornecimento de software e pipelines de CI/CD.
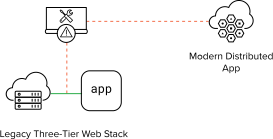
Figura 1: Os aplicativos estão cada vez mais descentralizados e distribuídos
A crescente sofisticação dos bots e dos ataques automatizados, bem como a proliferação de endpoints de API decorrente do aumento do uso de aplicativos móveis e do desenvolvimento moderno de aplicativos, ampliam drasticamente a superfície de ataque e introduzem riscos imprevistos provenientes de integrações de terceiros.
O ciclo de vida dos ataques industrializados começa com a automação e termina com a invasão de contas e fraudes.
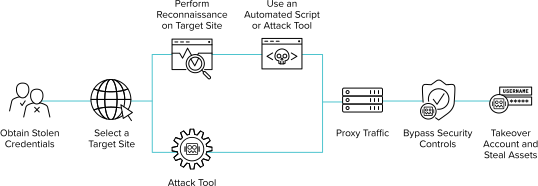
Figura 2: Os ataques a aplicações são persistentes e sofisticados
Uma solução WAAP representa a evolução do mercado de WAF para áreas correlatas, especificamente gerenciamento de bots, segurança de APIs e mitigação de DDoS.
Historicamente, um WAF integrado a centros de mitigação de DDoS baseados em nuvem era classificado como WAAP, independentemente de ser um dispositivo físico ou virtual em um data center, uma nuvem privada ou uma nuvem pública. No entanto, o mercado está em um ponto de inflexão no qual muitas organizações passarão a preferir baseadas em nuvem plataformas WAAP, na forma de segurança como serviço.
Há vários fatores que estão aumentando o interesse em plataformas WAAP baseadas na nuvem:
- A necessidade de tecnologia especializada em gerenciamento de bots para impedir fraudes e abusos
- Controles de descoberta e aplicação de políticas de API que podem mitigar os riscos decorrentes de integrações de terceiros
- Manutenção contínua de políticas por meio de APIs, frameworks de desenvolvimento e pipelines de CI/CD
- Proteções automatizadas e correção de falsos positivos usando IA orientada por humanos
Os WAFs baseados em appliances que se integram a serviços de segurança baseados em nuvem e focados em resultados de negócios continuarão sendo opções viáveis e até mesmo preferenciais em setores altamente regulamentados, como o de bancos e serviços financeiros (BFSI).
Como avaliar um serviço de WAAP na nuvem
A eficácia e a facilidade de uso são frequentemente citadas como critérios essenciais na escolha de uma solução de WAAP.
Uma solução WAAP de excelência ajuda as organizações a aprimorar sua postura de segurança no ritmo dos negócios, mitigar comprometimentos sem atritos nem excesso de falsos positivos e reduzir a complexidade operacional para proteger de forma consistente arquiteturas híbridas e multinuvem contra vulnerabilidades críticas, abuso da lógica de negócios e riscos imprevistos.
Os principais recursos incluem:
- Observabilidade universal em toda a infraestrutura nativa da nuvem e em toda a pilha de aplicações
- Descoberta e aplicação dinâmica de políticas de API
- Resiliência durante a reformulação de ferramentas, a escalada e a evasão por parte do invasor
Como funciona a proteção de aplicações web e APIs?
As soluções de WAAP reduzem o risco de comprometimento, exfiltração de dados, invasão de contas e indisponibilidade de aplicações ao integrar diversos controles de segurança para protegê-las, incluindo:
- Firewall de Aplicações Web (WAF)
- Gerenciamento de bots
- Segurança de APIs
- Mitigação de DDoS
As soluções de WAAP estão disponíveis em diversos formatos:
- Appliances de WAF físicos/virtuais que se integram a serviços de segurança baseados em nuvem
- Instâncias de WAF baseadas em microsserviços que se integram a serviços de segurança baseados em nuvem
- Plataformas WAAP baseadas em nuvem com controles de segurança integrados para WAF, bots, APIs e DDoS
As soluções de WAAP também incluem segurança no lado do cliente para detectar scripts maliciosos e skimming (como ataques Magecart), controles de segurança para impedir ataques por meio de agregadores maliciosos e proteção de contas para evitar a invasão de contas por meio de fraudes manuais.
As soluções de Proteção da Infraestrutura de Aplicações (AIP) reforçam ainda mais a segurança dos aplicativos e aprimoram a correção por meio da descoberta dinâmica de vulnerabilidades e da segurança de cargas de trabalho na nuvem, evitando a exploração e o uso indevido da infraestrutura subjacente por meio da integração com os controles de WAAP.
Como a F5 lida com a proteção de aplicações web e APIs?
Soluções F5 WAAP integram-se de forma nativa a qualquer arquitetura, nuvem e modelo operacional, proporcionando às equipes de segurança e risco visibilidade universal e aplicação consistente de políticas para proteger aplicações legadas e modernas, do núcleo à nuvem e à borda. As soluções F5 WAAP oferecem flexibilidade e opções quanto ao modelo de implantação e ao modelo operacional.
F5 Distributed Cloud WAAP oferece observabilidade incomparável que, aliada a um amplo data lake de dados reais e a algoritmos de aprendizado de máquina, permite que os clientes da F5 adotem Serviços de Valor Agregado (VAS) baseados em IA, como o Authentication Intelligence, que otimiza as transações legítimas dos clientes ao aprimorar a personalização e eliminar atritos para aumentar a retenção, a conversão e a fidelidade.
Figura 3: Plataforma de proteção de aplicações web e APIs F5 Distributed Cloud
A F5 NGINX também oferece várias opções para implantar e operar um gateway de API, dependendo dos seus casos de uso e padrões de implantação. Entre as ferramentas universais está o F5 NGINX Plus, que pode ser implantado como um gateway de API leve e de alto desempenho em ambientes de nuvem, locais e de borda.
As ferramentas nativas do Kubernetes incluem o NGINX Ingress Controller, que gerencia a conectividade de aplicações na borda de um cluster Kubernetes, com recursos de gateway de API, identidade e observabilidade.
