Acesso Zero Trust do F5 BIG-IP (anteriormente BIG-IP Access Policy Manager)
Habilite o acesso de confiança zero a todos os aplicativos — legados e modernos — com controles de acesso altamente escaláveis baseados em identidade e contexto.
A confiança zero começa com o acesso seguro a todos os aplicativos
Acesso a aplicativos com confiança zero
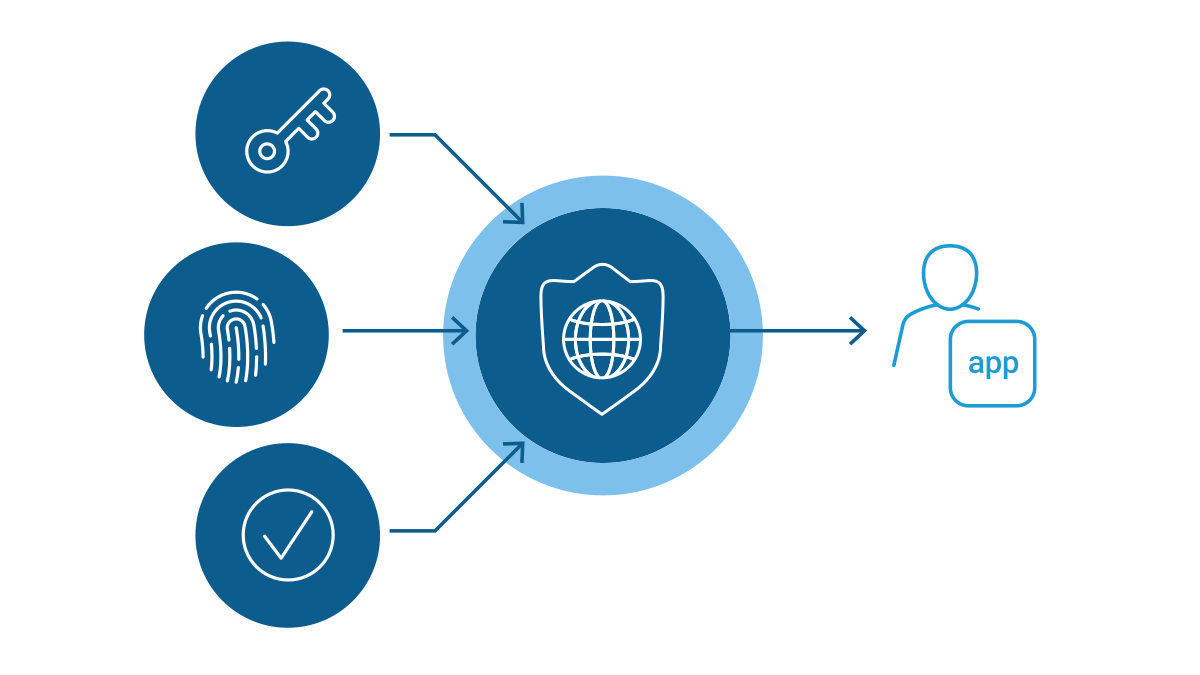
Implemente a validação do modelo de confiança zero com base em um contexto granular, protegendo todas as solicitações de acesso a aplicativos.
- Proxy com reconhecimento de identidade - Proteja o acesso a aplicativos com uma abordagem granular de autenticação e autorização de usuários, permitindo apenas o acesso baseado no contexto e na identidade de cada solicitação.
- Logon único (SSO) e federação de acesso - Com a integração às soluções existentes de SSO e federação de identidades, os usuários podem acessar todos os aplicativos corporativos com um único login, independentemente de o aplicativo ser compatível com SAML ou não.
- Suporte a OAuth 2.0 e OIDC - Habilite o login social para simplificar a autorização de acesso por meio de provedores de identidade terceirizados confiáveis, como Google, LinkedIn, Okta, Azure AD, entre outros.
- Registro Dinâmico de Clientes (DCR) - Cria um endpoint de registro seguro que processa metadados de clientes, emite credenciais de cliente e registra novos clientes de forma integrada, eliminando a configuração manual, simplificando o registro e protegendo a autorização de servidores do Model Context Protocol (MCP) e agentes de IA.
Segurança robusta para endpoints
Realize verificações de segurança e integridade dos dispositivos e forneça acesso VPN por aplicativo sem intervenção do usuário.
- Autenticação reforçada - Solicite formas adicionais de autenticação — por exemplo, autenticação multifator (MFA) — caso a localização do dispositivo do usuário ou a natureza confidencial dos dados do aplicativo exijam uma análise mais aprofundada.
- Integração com o gerenciamento de dispositivos móveis - Integre-se às principais soluções de gerenciamento de dispositivos móveis (MDM) e gerenciamento de mobilidade empresarial (EMM), incluindo VMware Horizon ONE (AirWatch), Microsoft Intune e IBM MaaS360.
- Suporte a PQC nos clientes do Zero Trust Access - Inclui suporte no lado do cliente e do servidor para as cifras de PQC predominantes (ML-KEM) no BIG-IP Zero Trust Access e em seus clientes, oferecendo proteção contra as ameaças atuais e as futuras ameaças viabilizadas pela computação quântica.
Acesso remoto seguro
Obtenha criptografia de dados de ponta a ponta com autenticação altamente personalizada e controle de acesso a aplicativos, redes e recursos específicos.
- VPN por aplicativo - Habilite o controle granular do acesso à rede corporativa, garantindo que os dados transmitidos por aplicativos gerenciados trafeguem somente por um túnel VPN separado.
- Editor Visual de Políticas (VPE) - A interface gráfica avançada torna rápido e simples criar e gerenciar políticas granulares de controle de acesso para indivíduos ou grupos.
- Configuração guiada de acesso - Use uma interface única e fácil de usar para integrar seus aplicativos legados e implantar políticas de Acesso Condicional do Azure AD.
- VPN IPSec - Um túnel privado e seguro em redes públicas, que oferece segurança de ponta a ponta para conexões site a site e cliente a site.
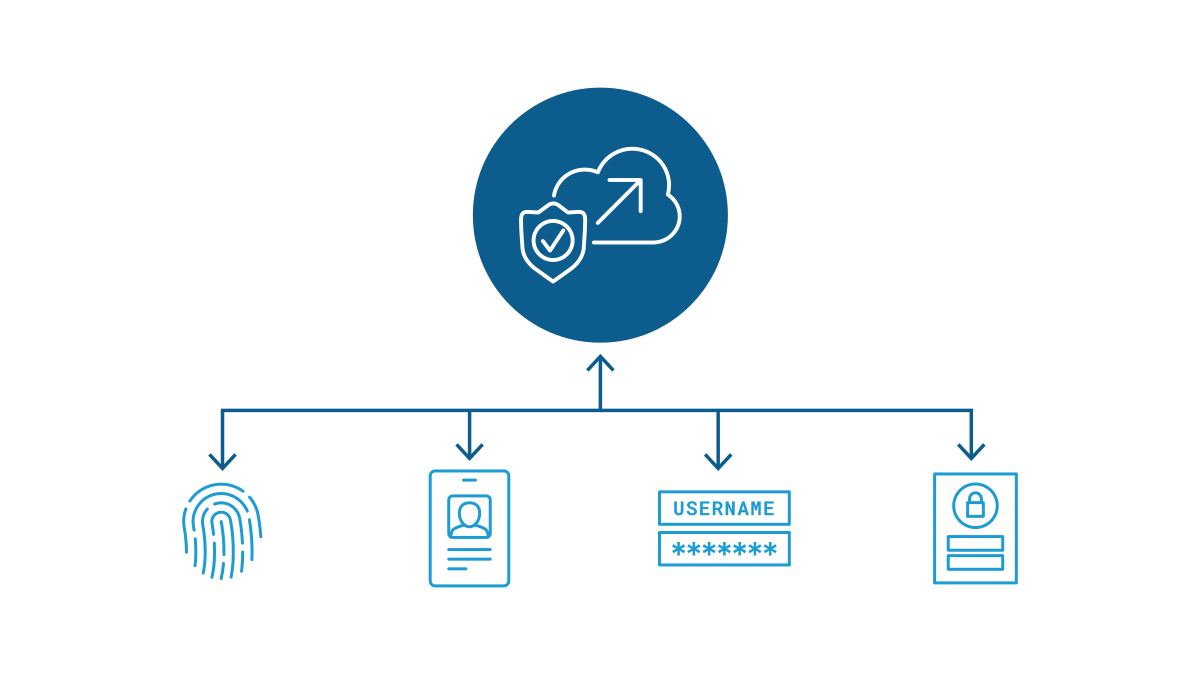
Acesso a aplicativos híbridos
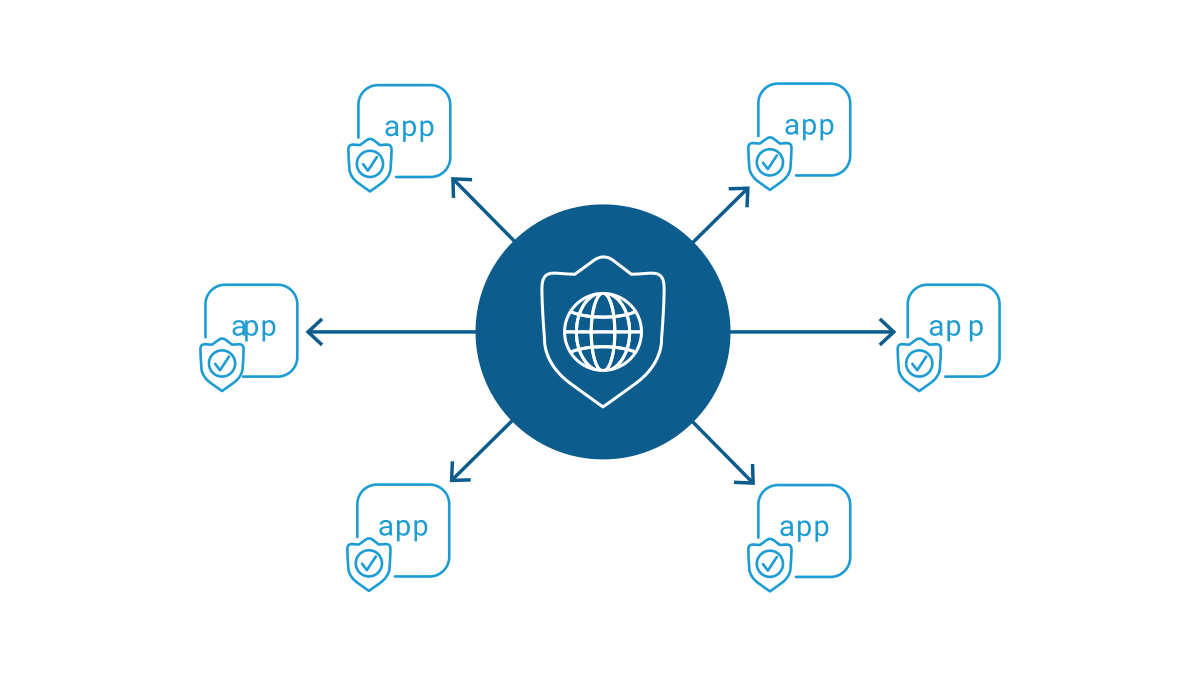
Ao integrar-se a provedores de IDaaS, como o Azure AD, você pode centralizar a autenticação de todos os seus aplicativos — nativos da nuvem, SaaS e locais.
- Proxy com reconhecimento de identidade - Proteja o acesso a aplicativos com uma abordagem granular de autenticação e autorização de usuários. O IAP permite apenas o acesso por solicitação com reconhecimento de contexto e identidade.
- Integração com o Acesso Condicional do Azure AD - Implante facilmente políticas de Acesso Condicional aproveitando a Configuração Guiada de Acesso (AGC) do BIG-IP APM.
- Integração com mecanismos de avaliação de risco de terceiros - Aproveite mecanismos de UEBA e de risco de terceiros por meio de APIs REST para orientar controles de acesso baseados em políticas usando o API Connector, proporcionando uma segurança em várias camadas.
Visão geral do produto
Proteja, simplifique e centralize
O F5 BIG-IP Zero Trust Access protege, simplifica e centraliza o acesso a todos os aplicativos, APIs e dados, proporcionando uma experiência de acesso a aplicativos altamente segura e fácil de usar, independentemente de onde o usuário esteja ou de onde os aplicativos estejam hospedados.
O BIG-IP Zero Trust Access está disponível em todos os modelos comerciais, incluindo licenças perpétuas, assinaturas, marketplaces de nuvem pública e ELAs.
Principais recursos
Proxy com reconhecimento de identidade (IAP)
Implementa a validação do modelo de confiança zero com base em um contexto granular, protegendo todas as solicitações de acesso a aplicativos.
Autenticação moderna
Utiliza SAML, OAuth e OIDC para proporcionar uma experiência de usuário integrada e segura em todos os aplicativos.
Tunelamento dividido dinâmico
Exclui dinamicamente o tráfego da Internet da VPN para economizar largura de banda.
Gerenciamento e implantação centralizados
Integra-se ao F5 BIG-IQ Centralized Management para facilitar a implantação e aumentar a eficiência de custos em escala.
Desempenho e escalabilidade
Oferece suporte a até 1 milhão de sessões de acesso em um único dispositivo BIG-IP e a até 2 milhões em um único chassi VIPRION.
Suporte a PKCE
Obtenha uma camada adicional de segurança para aplicativos públicos e móveis com um fluxo de autorização mais seguro baseado no OAuth 2.0.
VPN IPSec
Oferece segurança privada de ponta a ponta por meio de túneis para conexões site a site e cliente a site.
Registro dinâmico de clientes
Facilita o registro e a autorização segura de servidores do Model Context Protocol (MCP) e agentes de IA por meio do registro simplificado de novos clientes.
Suporte à plataforma e integrações
Alianças Tecnológicas
A F5 trabalha em parceria com os principais provedores de segurança, TI e infraestrutura para oferecer suporte a soluções de identidade e acesso de última geração.

Recursos
DESTAQUE
Motorists Insurance Group oferece aos clientes uma experiência integrada com a solução F5 + Okta
Usando uma solução de segurança personalizada da F5 e da Okta em um ambiente híbrido e multinuvem, o Motorists Insurance Group conseguiu oferecer uma experiência integrada aos corretores de seguros e seus clientes.
Leia a históriaVisões gerais das soluções
Visão geral do BIG-IP Access Policy Manager ›
F5 BIG-IP APM e Acesso Condicional do Azure Active Directory ›
Folha de dados
Folha de dados do BIG-IP Access Policy Manager ›