Conectividade Kubernetes preparada para o futuro da IA
O F5 NGINX Gateway Fabric para NGINX Enterprise oferece roteamento orientado a aplicações, APIs e modelos, com governança e segurança integradas.
Desenvolvido para conectividade Kubernetes pronta para IA
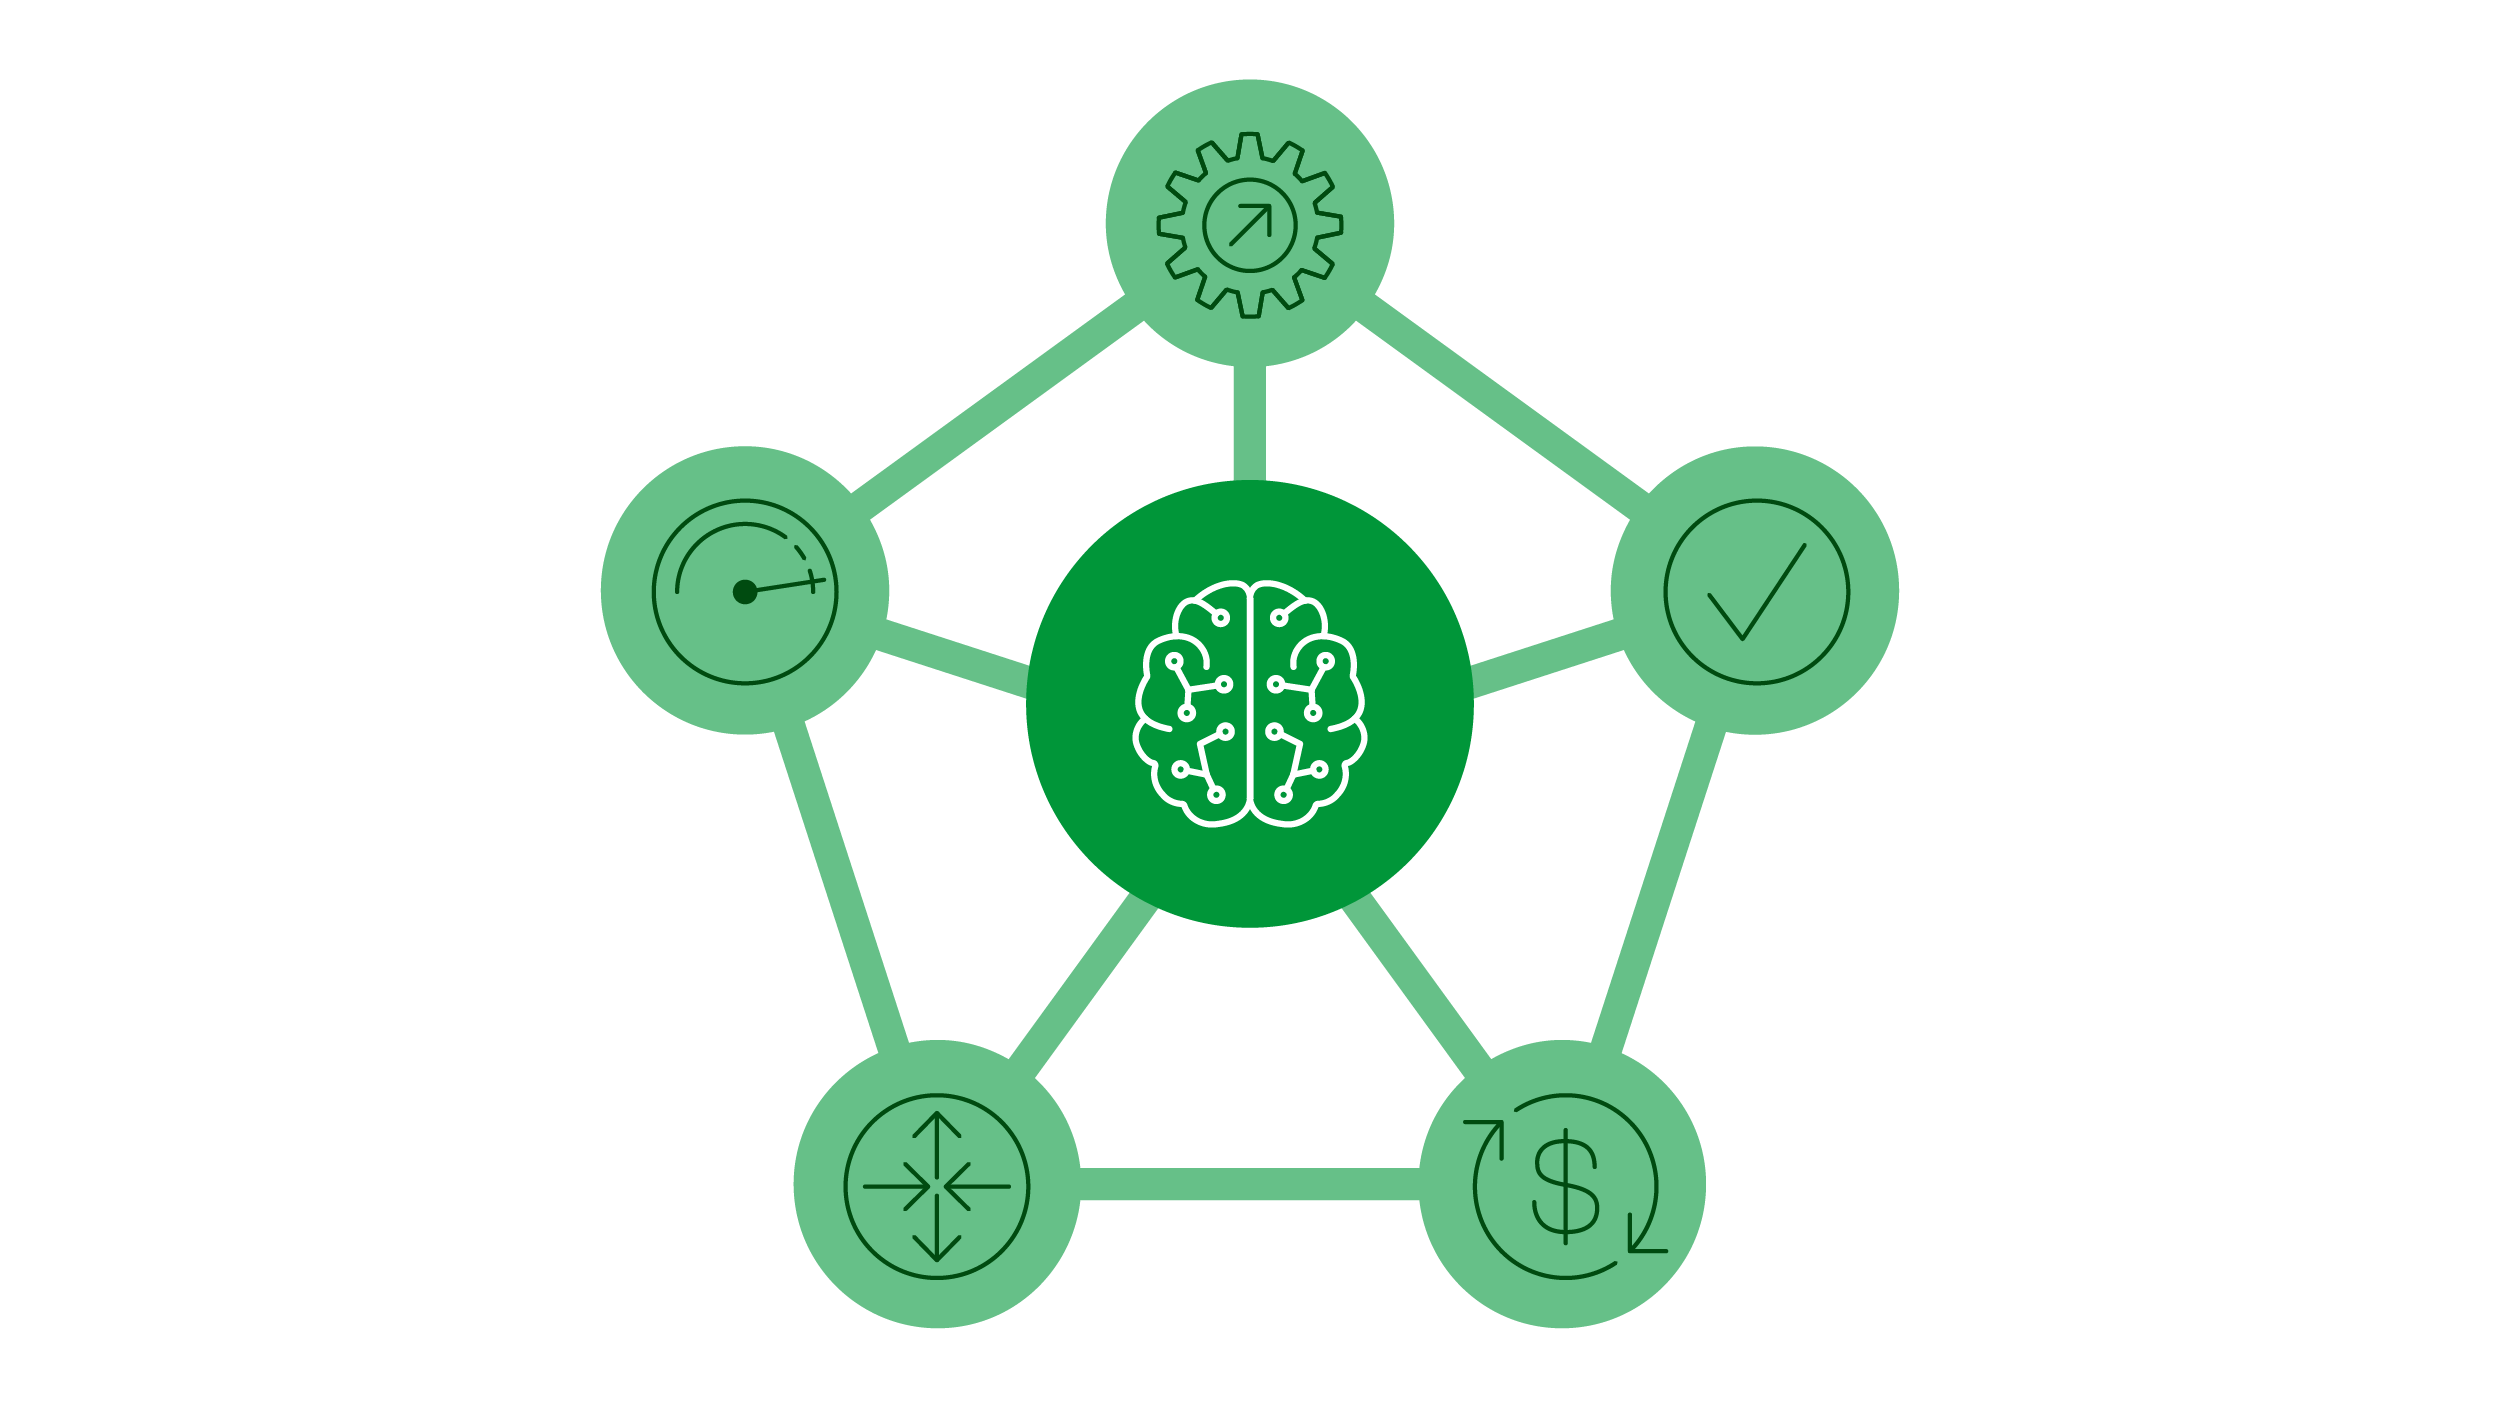
Roteamento sensível ao modelo para cargas de trabalho de IA
As cargas de trabalho de inferência de IA são imprevisíveis — os prompts variam em tamanho e intensidade computacional, tornando o roteamento tradicional ineficiente. O balanceamento de carga estático pode sobrecarregar os backends ou subutilizar recursos. O Gateway Fabric for NGINX Enterprise permite o roteamento orientado por modelos, direcionando o tráfego com base no tipo de modelo, nos perfis de custo e desempenho e nos sinais em tempo de execução para uma entrega de IA eficiente e escalável.
- Roteamento por modelo e tipo de carga de trabalho: Direcione as solicitações com base no tipo de modelo, na versão ou em outros parâmetros, garantindo a seleção ideal do backend e o uso eficiente dos recursos.
- Gerencie cargas de trabalho variáveis de IA: Adapte-se dinamicamente às variações no tamanho dos prompts e nas demandas computacionais, evitando sobrecarga e mantendo um desempenho consistente.
- Melhore o desempenho e a eficiência: Otimize a latência e a taxa de transferência encaminhando solicitações aos backends mais adequados com base em métricas em tempo real, como cache e tamanho da fila.
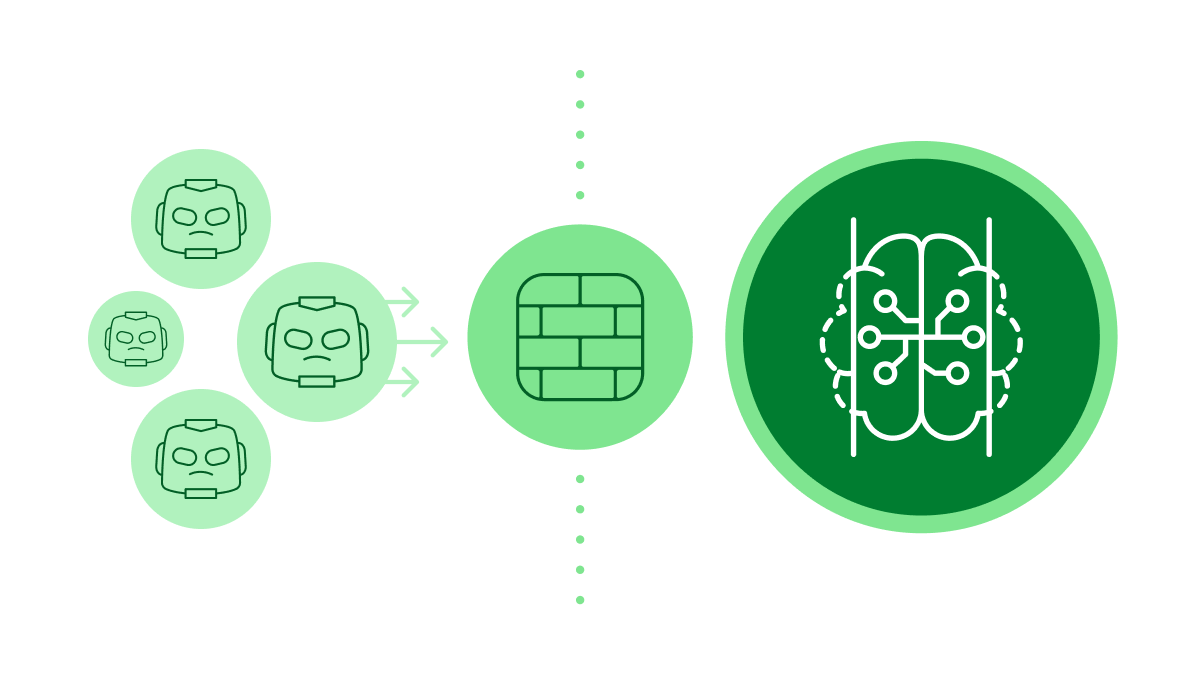
Integração do NGF com F5 AI Guardrails e F5 WAF
- Mitigação avançada de ameaças de IA: Inspeciona e filtra o tráfego de entrada para bloquear ataques de injeção de prompt e jailbreak diretamente na borda do cluster, antes que cheguem aos seus grandes modelos de linguagem.
- Proteção de dados sensíveis: Aplica políticas rigorosas de saída para impedir a exfiltração de informações de identificação pessoal (PII) e de propriedade intelectual nas respostas dos modelos.
- Proteção WAF integrada: Aplica proteção de firewall de aplicações web (WAF) de nível empresarial usando fluxos de trabalho GitOps voltados para desenvolvedores para prevenção nativa de ameaças.
- Conformidade declarativa: Permite que as equipes de segurança criem políticas globais de conformidade e proteção, enquanto as equipes de aplicações as implantam com segurança por meio de recursos personalizados nativos do Kubernetes.
Controle de tráfego expressivo
O Ingress tradicional depende muito de anotações, o que resulta em configurações fragmentadas e difíceis de gerenciar. O Gateway Fabric for NGINX Enterprise apresenta CRDs expressivas e nativas do Kubernetes que permitem definir políticas de tráfego consistentes, reutilizáveis e declarativas entre equipes e ambientes.
- CRDs em vez de anotações: Substitua anotações dispersas por APIs estruturadas e nativas do Kubernetes que melhoram a legibilidade, a consistência e a facilidade de manutenção a longo prazo.
- Políticas de tráfego reutilizáveis: Defina políticas de roteamento e tráfego uma única vez e reutilize-as em diferentes ambientes, reduzindo a duplicação e os desvios de configuração.
- Modelo de configuração declarativa: Gerencie o tráfego usando recursos declarativos com controle de versão que seguem as práticas recomendadas do Kubernetes.
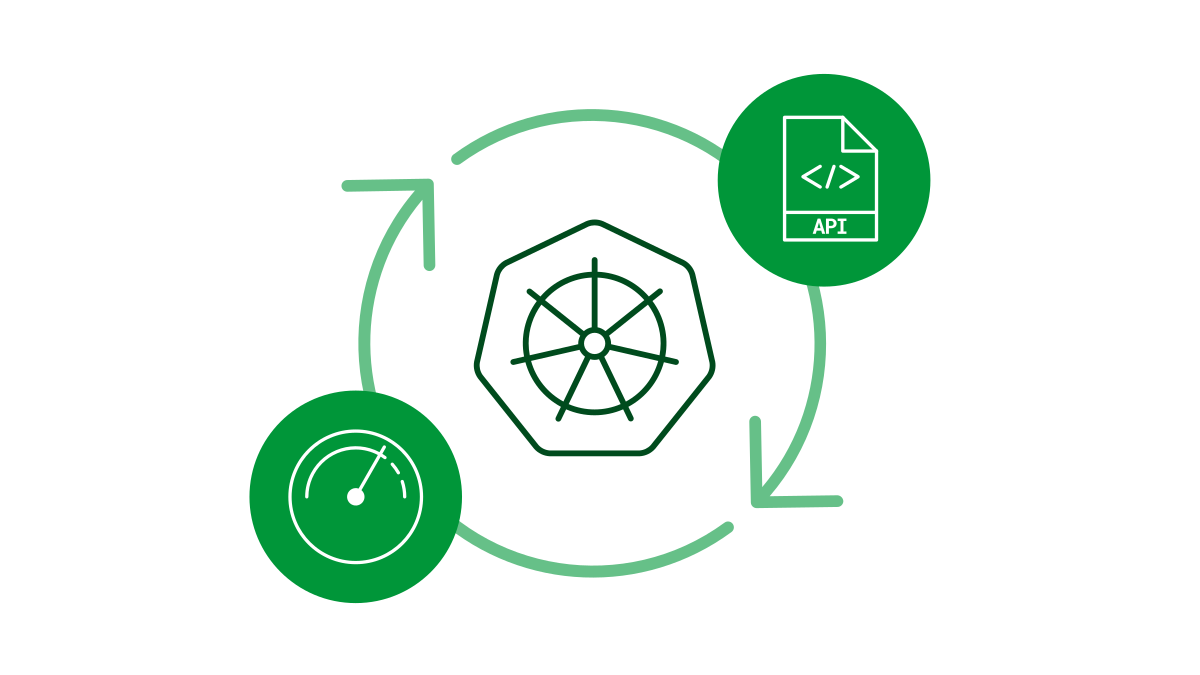
Controle baseado em funções para equipes de plataforma
À medida que as equipes crescem, o gerenciamento da infraestrutura compartilhada se torna complexo e sujeito a erros. O Gateway Fabric for NGINX Enterprise apresenta recursos orientados a funções que separam as responsabilidades de plataforma e de aplicação, permitindo a delegação segura e mantendo a governança e o controle centralizados.
- Separação clara de funções: Permita que as equipes de plataforma definam a infraestrutura e as políticas enquanto os desenvolvedores controlam com segurança o roteamento específico de cada aplicação.
- Autoatendimento seguro: Permita que as equipes implantem e gerenciem serviços de forma independente, dentro de limites predefinidos, reduzindo gargalos e riscos.
- Governança consistente em escala: Aplique políticas centralizadas em clusters e equipes, mantendo a flexibilidade para aplicações individuais.
Evolua além do ingress sem interrupções
O Gateway Fabric for NGINX Enterprise oferece um modelo de gerenciamento de tráfego voltado para o futuro, permitindo que as equipes modernizem a conectividade do Kubernetes aproveitando os padrões de ingress existentes e a familiaridade com as operações.
- Modelo de ingress de última geração: Adote uma abordagem mais flexível e extensível para o gerenciamento de tráfego, projetada para aplicações modernas e cargas de trabalho em constante evolução.
- Desenvolvido para cargas de trabalho modernas: Ofereça suporte a aplicativos, APIs e casos de uso de IA com roteamento avançado, controle de políticas e escalabilidade.
- Adoção flexível: Execute o Ingress e a Gateway API lado a lado — use a Gateway API para novos aplicativos, mantendo os fluxos de trabalho existentes do Ingress sem interrupções.
GatewayLink - Estendendo o BIG-IP ao Kubernetes
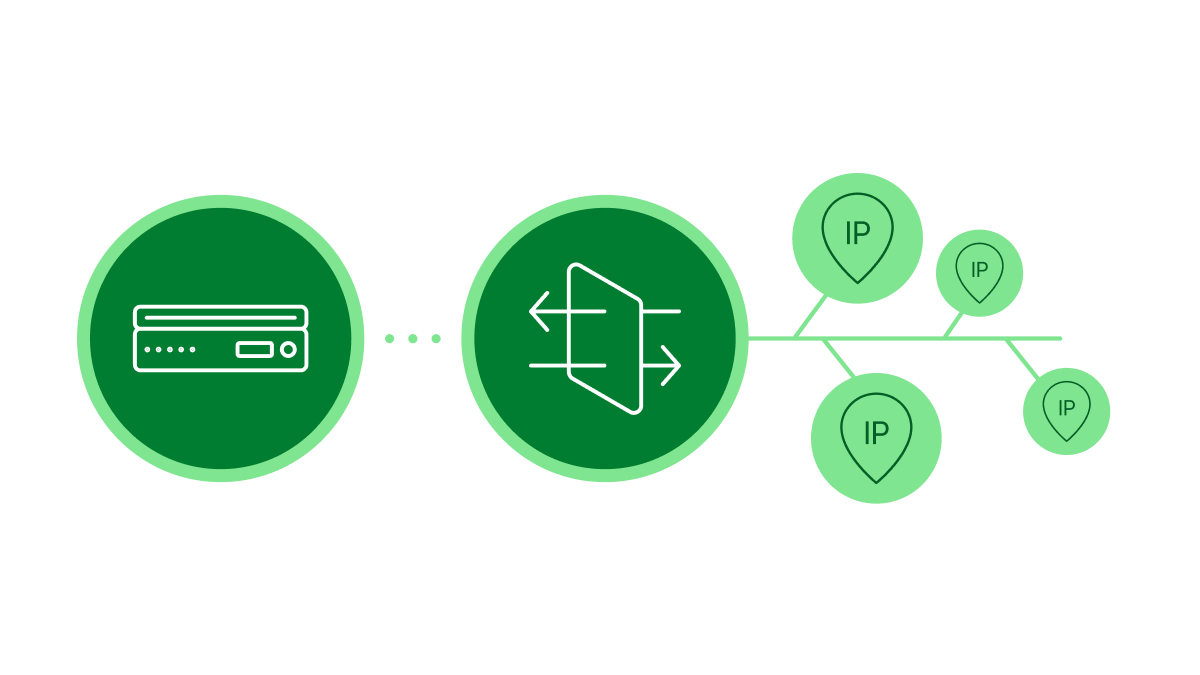
- Elimina alterações constantes na configuração: Protege o hardware BIG-IP externo das constantes mudanças de IP dos pods dinâmicos do Kubernetes, fornecendo um único endpoint NGINX altamente estável.
- Conecta NetOps e DevOps: A equipe de NetOps mantém o controle seguro na borda do BIG-IP, enquanto a equipe de DevOps preserva total agilidade no roteamento interno de aplicações.
- Fluxo de tráfego otimizado: Otimiza o tráfego norte-sul da borda da rede até o interior do cluster Kubernetes, reduzindo a latência e simplificando as arquiteturas de roteamento entre múltiplos clusters.
Visão geral do produto
Governança eficiente do Kubernetes
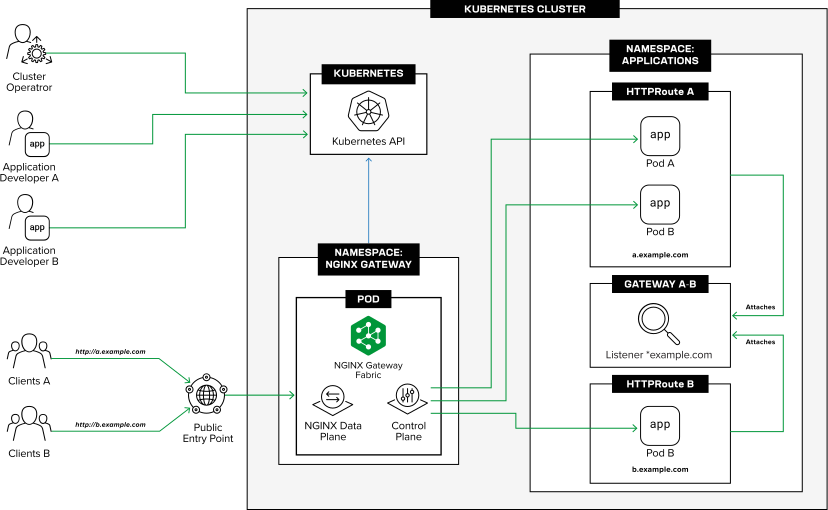
O Gateway Fabric for NGINX Enterprise entrega aplicações no Kubernetes usando a Gateway API para gerenciar o tráfego em escala. Ele permite que as equipes de plataforma controlem o acesso enquanto as equipes de aplicações definem o roteamento, garantindo uma entrega segura e consistente aos serviços dentro do cluster.
Documentação do produto Gateway Fabric for NGINX EnterprisePrincipais funcionalidades
O Gateway Fabric for NGINX Enterprise oferece a Gateway API com roteamento avançado, controle de políticas e gerenciamento de tráfego que leva em conta os modelos, aprimorados pelos recursos do NGINX Enterprise para observabilidade, segurança e confiabilidade.
Roteamento L7 avançado
Roteie o tráfego por host, caminho, cabeçalhos e métodos.
Divisão de tráfego
Habilite implantações canário com roteamento ponderado.
Roteamento orientado a modelos
Roteie o tráfego de IA por tipo de modelo, versão ou perfil de custo/desempenho.
Governança baseada em políticas
Aplique políticas reutilizáveis de tráfego e segurança.
Controle de acesso baseado em funções
Separe as responsabilidades da plataforma e das aplicações.
Observabilidade em tempo real
Monitore o tráfego com métricas e insights em tempo real.
Reconfiguração dinâmica
Atualize o roteamento instantaneamente, sem recarregamentos.
Controles de segurança integrados
Aplique políticas de TLS, mTLS e autenticação.
Recursos
EM DESTAQUE
F5 Gateway Fabric for NGINX Enterprise oferece suporte à extensão de inferência da Gateway API
F5 Gateway Fabric for NGINX Enterprise oferece suporte à extensão de inferência da Gateway API para permitir o roteamento inteligente e sensível à inferência no Kubernetes
Leia o blogBlogs
A alternativa ao Ingress NGINX: F5 NGINX Ingress Controller para o longo prazo ›
Novidades do F5 Gateway Fabric for NGINX Enterprise Gateway 2.3.0 ›
Guias de comparação
Compare o NGINX Enterprise com o NGINX Open Source ›
Fichas técnicas
F5 Gateway Fabric for NGINX Enterprise