BIG-IP Next for Kubernetes
Oferece um ponto único de controle para entrada e saída de contêineres, segurança e visibilidade.
BIG-IP Next for Kubernetes facilita a transição para redes nativas da nuvem
Ponto central de rede e segurança para a transição de redes complexas para uma infraestrutura nativa da nuvem
A rede do Kubernetes não foi projetada para se integrar a várias redes nem oferecer suporte a protocolos além de HTTP/HTTPS. BIG-IP Next for Kubernetes fornece um ponto central de controle e segurança do tráfego de entrada e saída do cluster do Kubernetes. A solução é totalmente interoperável com o Kubernetes e utiliza seus padrões de projeto para proporcionar uma integração perfeita com as políticas de segurança e a rede mais ampla, reduzindo a complexidade e os custos operacionais.
- Integra o Kubernetes à rede mais ampla Oferece suporte ao gerenciamento e roteamento de tráfego de entrada e saída para uma integração perfeita com várias redes.
- Permite o mapeamento de funções de rede e protocolos 4G/5G em uma rede nativa da nuvem Oferece suporte a protocolos 4G e 5G não compatíveis com o Kubernetes, como Diameter, SIP, GTP, SCTP, entre outros.
Um único ponto de controle de segurança para garantir o isolamento completo da rede
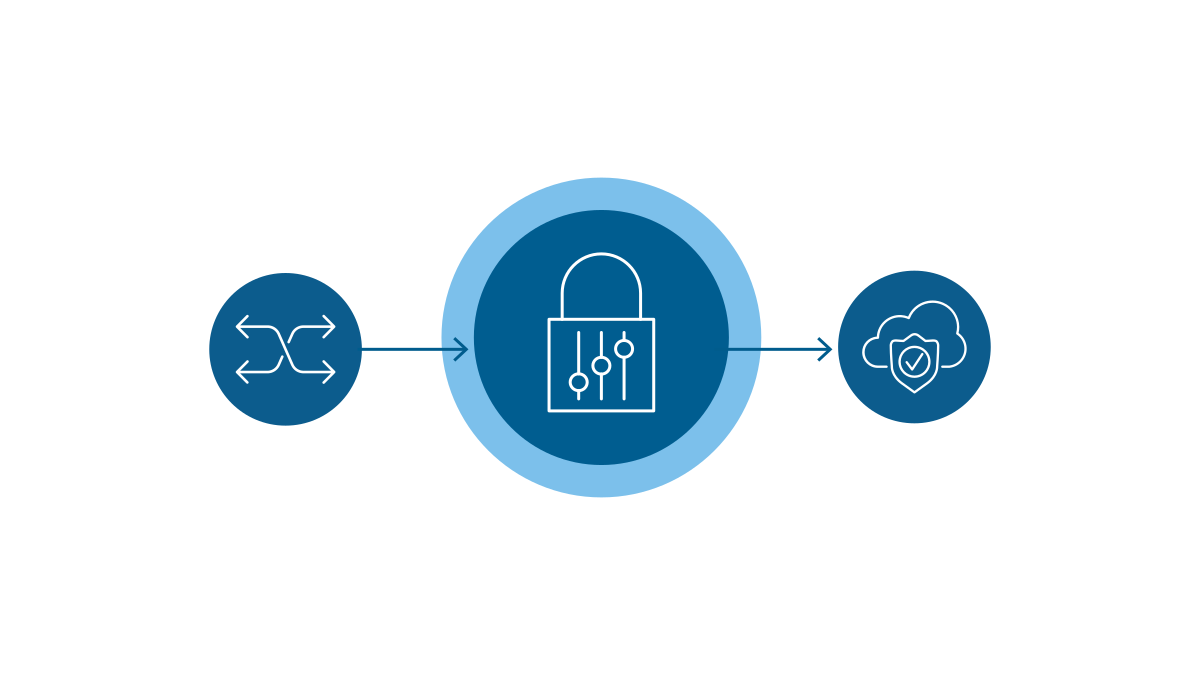
O BIG-IP Next for Kubernetes gerencia o tráfego de entrada e saída de várias redes. Sem o BIG-IP Next for Kubernetes, são necessários vários firewalls externos para cada rede, sem que haja uma forma de gerenciar essas conexões. O BIG-IP Next for Kubernetes viabiliza uma arquitetura de confiança zero e um ponto único de entrada e saída para os clusters do Kubernetes, oferecendo proteção de firewall e contra DDoS. Isso simplifica significativamente a implementação da segurança, que, de outra forma, precisaria ocorrer em vários locais da rede.
- Entrada e saída seguras BIG-IP Next for Kubernetes permite aplicar serviços de segurança à entrada e à saída, como firewall e proteção contra DDoS.
- Ocultar topologia A ocultação da topologia na entrada impede a visualização da estrutura interna do cluster.
- Visibilidade do tráfego Como ponto central de controle, a visibilidade do tráfego por assinante na entrada e na saída permite a rastreabilidade para fins de conformidade e faturamento.
Infraestrutura nativa da nuvem para 4G e 5G — implantações no núcleo e na borda
BIG-IP Next for Kubernetes viabiliza uma solução de núcleo 5G que abre caminho para soluções 5G robustas voltadas a consumidores e empresas. Novos casos de uso de infraestrutura baseada em serviços, como fatiamento de rede e MEC, permitem a alocação dinâmica de recursos para clientes e aplicações específicos. BIG-IP Next for Kubernetes fornece entrada e saída de tráfego Norte/Sul para clusters de contêineres.
- Dimensione o núcleo, a borda e a borda remota O BIG-IP Next for Kubernetes permite escalar de um pequeno número de sites de células muito grandes no núcleo para um grande número de sites de células menores na borda e na borda remota.
- Alcance novos níveis de flexibilidade com uma arquitetura nativa da nuvem Ao desenvolver o núcleo 5G com uma arquitetura nativa da nuvem, os provedores de serviços poderão alcançar novos níveis de automação operacional, flexibilidade e adaptabilidade.
Rede e segurança de alto desempenho para infraestrutura de data centers de IA
O BIG-IP Next for Kubernetes oferece gerenciamento de tráfego e segurança de alto desempenho para infraestruturas de IA em larga escala. Ele proporciona maior desempenho na ingestão de dados e melhor utilização de GPUs (https://www.f5.com/partners/technology-alliances/nvidia) durante o treinamento de modelos, além de uma melhor experiência do usuário durante a inferência, graças ao desempenho aprimorado da Geração Aumentada por Recuperação (RAG).
- Otimiza o desempenho da infraestrutura de IA Gerenciamento de tráfego de alto desempenho para infraestruturas de IA de grande escala. Maximiza o investimento em infraestrutura de IA ao eliminar gargalos na infraestrutura de rede interna.
- Compatível com multilocação Oferece suporte à multilocação e ao isolamento de rede para aplicações de IA, permitindo a implantação eficiente de vários usuários e cargas de trabalho em uma única infraestrutura de IA.
- Aplica segurança Zero Trust Integra recursos essenciais de segurança e uma arquitetura Zero Trust, incluindo firewall de borda, mitigação de DDoS, proteção de APIs, prevenção contra intrusões, criptografia e gerenciamento de certificados.
Visão geral do produto
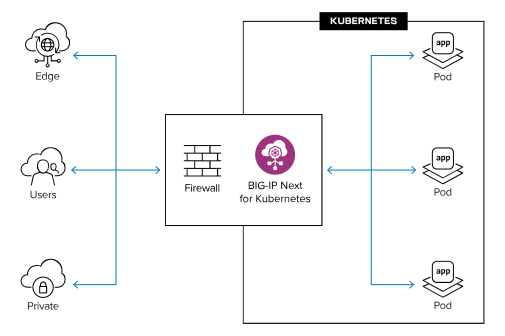
Um único ponto de controle para o tráfego de entrada e saída em clusters de contêineres em redes complexas
O BIG-IP Next for Kubernetes é implantado como um recurso do Kubernetes no gateway Norte/Sul, tornando-se parte do ambiente de orquestração do Kubernetes. Ele controla o tráfego de entrada e saída dos clusters de contêineres, permitindo o gerenciamento e o controle do tráfego, o balanceamento de carga, a segurança e a visibilidade entre os nós.
No local
Escale e proteja aplicações no data center, no núcleo e na borda.
Nuvem privada
Implante em um ambiente de nuvem privada, seja localmente ou em uma instalação de colocation.
Principais recursos
BIG-IP Next for Kubernetes é único por levar recursos essenciais de rede a um ambiente Kubernetes para atender às demandas da rede de um provedor de serviços. Ele oferece controle da sinalização 4G e 5G, além de adicionar a segurança e a visibilidade necessárias.
Entrada e saída no Kubernetes
Oferece um ponto único de controle de rede, projetado para redes complexas.
4G e 5G multiprotocolo
Permite funções de rede de telecomunicações que utilizam protocolos como SCTP e Diameter.
Network security
Controles para o tráfego de entrada e saída.
Visibilidade
Estatísticas e análises para garantia de receita.
Gerenciamento
Orquestrado e configurado pelo Kubernetes.
Integração completa com o Kubernetes
Adota e amplia os padrões do Kubernetes.
Suporte e integrações da plataforma
Integrações com o Kubernetes
Suporte a plataformas e integrações
Programa de certificação CNF para parceiros da F5
Certifique a interoperabilidade das CNFs de parceiros no BIG-IP Next for Kubernetes
A F5 e seus parceiros certificam a integração inicial, a integração, a implantação e o gerenciamento do ciclo de vida do BIG-IP Next for Kubernetes em um ambiente nativo da nuvem com CNFs de fornecedores.
Recursos
Destaque
O 5G torna essencial uma arquitetura de aplicações nativa da nuvem
A transformação para uma arquitetura nativa da nuvem traz muitas vantagens e desafios para os provedores de serviços. As soluções nativas da nuvem da F5 ajudam a acelerar a adoção do 5G.
Leia o artigoVídeos
Kubernetes para provedores de serviços ›
Informações técnicas
Instalação do Service Proxy for Kubernetes e muito mais ›