As 3 principais tendências de modernização de aplicações no setor público
Equilibrando agilidade e segurança
INTRODUÇÃO
A maioria das organizações, inclusive as do setor público, percebe que, com o tempo, seu portfólio de aplicações fica sobrecarregado por sistemas legados obsoletos. Orçamentos restritos, preocupações crescentes com a segurança cibernética e o desafio de manter aplicações e infraestruturas legadas estão sobrecarregando os recursos tradicionais de TI dos órgãos públicos.
Atualmente, muitas agências governamentais enfrentam uma pressão cada vez maior para manter os custos baixos e atender a um número crescente de usuários, ao mesmo tempo que gerenciam e protegem um enorme volume de dados. A boa notícia é que órgãos governamentais — sejam eles federais, centrais, provinciais, estaduais ou municipais — estão adotando cada vez mais aplicações modernas para atender plenamente às necessidades de inovação, agilidade e eficiência. Este artigo abordará as três principais tendências de modernização de TI no setor público observadas atualmente.
PRINCIPAL TENDÊNCIA Nº 1
Migração de aplicações legadas
QUAL É O DESAFIO?
Muitos órgãos do setor público têm arquiteturas de rede tradicionais que são estáticas, vulneráveis a erros humanos e excessivamente complexas.
POR QUE ISSO É IMPORTANTE?
Gerenciar sistemas legados exige despesas operacionais (OpEx) significativas e aumenta o custo total de propriedade (TCO), consumindo tempo e recursos valiosos na manutenção de aplicativos legados ineficientes e inseguros. As equipes de desenvolvimento de aplicativos, em especial, são prejudicadas pela arquitetura legada, por processos manuais ineficientes e por revisões e procedimentos que não se integram bem ao ciclo de vida do desenvolvimento de aplicativos.
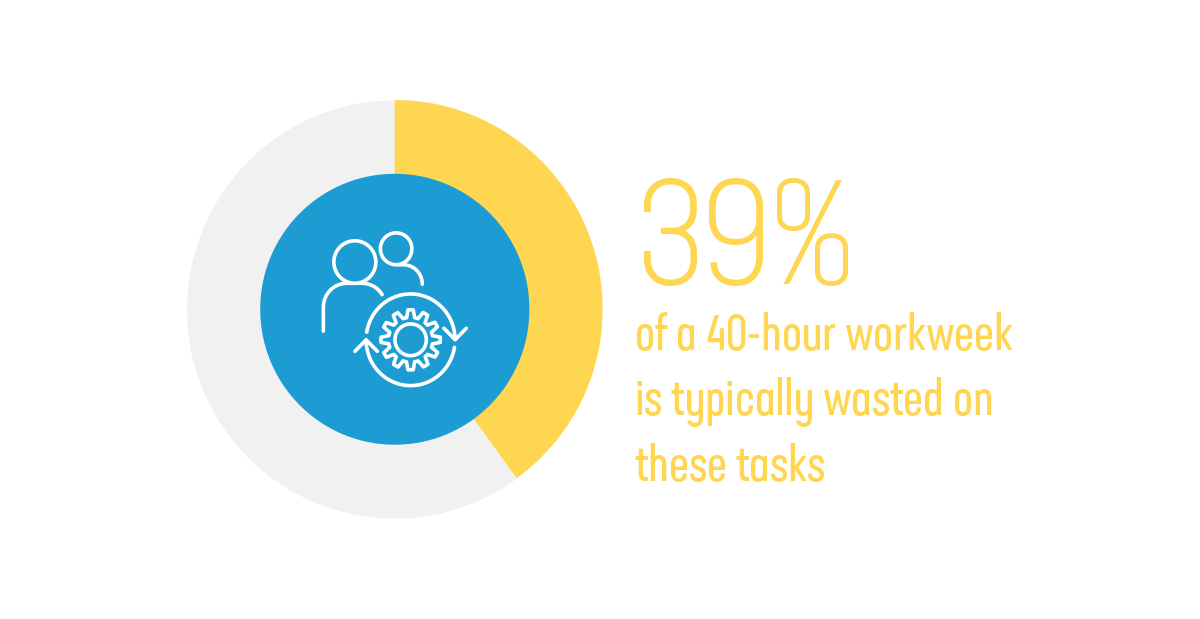
Migrar de aplicações legadas é apenas metade da batalha. Uma pesquisa recente constatou que desenvolvedores em ambientes de DevOps gastam 15 horas por semana gerenciando tarefas como depurar pipelines e aguardar a conclusão de testes e builds.1 É fundamental encontrar as soluções certas para o desenvolvimento de aplicações modernas que ajudem a otimizar os processos, como aquelas que automatizam tarefas repetitivas de DevOps. Normalmente, 39% de uma semana de trabalho de 40 horas são desperdiçados nessas tarefas.
TENDÊNCIA Nº 2
Integração de novas funcionalidades, como experiências digitais modernas
QUAL É O DESAFIO?
Arquiteturas de rede do setor público ultrapassadas e complexas, bem como processos de desenvolvimento e implantação de aplicativos, dificultam que os órgãos públicos ofereçam as experiências digitais que cidadãos e servidores públicos esperam de aplicativos voltados ao consumidor.
POR QUE ISSO É IMPORTANTE?
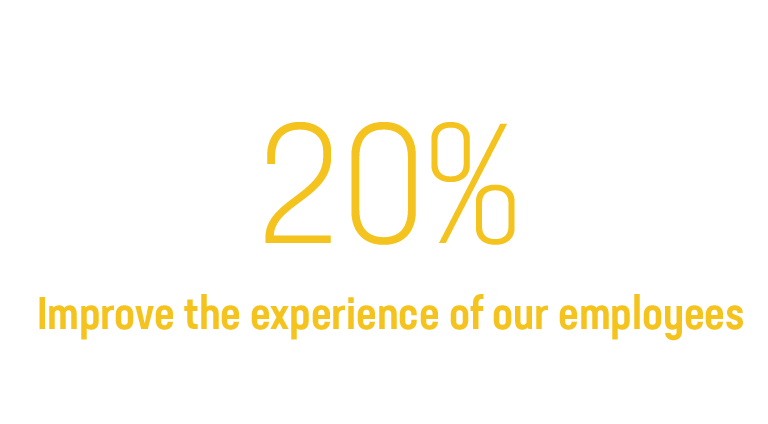
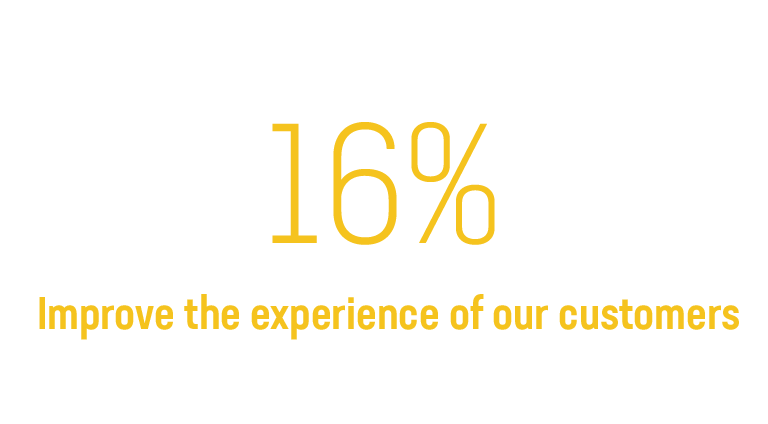
Recentemente, o BCG entrevistou 24.500 pessoas em 36 países sobre o uso de canais digitais para acessar serviços públicos. Entre os entrevistados, 76% afirmaram que os serviços públicos deveriam ser semelhantes ou superiores aos oferecidos pelas melhores organizações do setor privado.2 Ao não acompanhar as crescentes demandas dos cidadãos e dos servidores públicos por experiências digitais positivas, os órgãos governamentais podem não conseguir manter a eficácia da TI. Criar experiências digitais com foco no cliente não é uma tarefa fácil. As equipes de desenvolvimento de aplicações precisam dos talentos, da liderança e das soluções certas para cumprir sua missão.
PRINCIPAL TENDÊNCIA Nº 3
Proteção contra ataques cibernéticos em constante evolução
QUAL É O DESAFIO?
Órgãos do setor público são alvos frequentes de hackers, cibercriminosos e governos estrangeiros com intenções maliciosas. Além disso, a enorme presença online do governo cria uma ampla superfície de ataque.
POR QUE ISSO É IMPORTANTE?
As vulnerabilidades de segurança associadas à evolução dos processos de desenvolvimento e modernização de aplicações podem levar a ataques e abusos bem-sucedidos contra órgãos governamentais, resultando na perda de informações de identificação pessoal (PII) de cidadãos e funcionários, segredos de Estado e militares, além de recursos financeiros. Além de adotar diretrizes governamentais de segurança, como as do NIST e da DISA nos EUA ou a Diretiva NIS 2 na Europa, muitos órgãos estão buscando implementar abordagens de DevSecOps e Zero Trust.