Visibilidade e controle do tráfego SSL na era do HTTP/2.0
A arquitetura “SSL Everywhere” da F5 é centrada na pilha SSL/TLS desenvolvida sob medida, que faz parte de todas as implantações do F5 BIG-IP. Isso permite que a F5 tenha visibilidade e controle sobre o tráfego SSL/TLS na era do HTTP/2.0.
Por que a visibilidade e o controle do tráfego SSL/TLS são tão importantes? Há apenas uma década, o SSL era reservado a instituições financeiras e a algumas organizações específicas, como órgãos do setor público, nas páginas de login de sites e serviços preocupados com a segurança. Hoje, seu uso se expandiu para a maioria dos serviços baseados na Web e está rapidamente se tornando o protocolo padrão de fato para as comunicações. Segundo pesquisas de mercado da Gartner, mais de 50% do tráfego mundial da Internet estará criptografado até o final de 2015.
Atualmente, o TLS representa uma mudança de paradigma na forma como as empresas abordam as redes de TI, pois oferece segurança às comunicações por meio de um servidor de rede. A conexão entre o cliente e o servidor é privada porque a criptografia simétrica é usada para criptografar os dados transmitidos.
Visibilidade e controle do tráfego SSL/TLS no HTTP/2.0
Com o uso crescente de tráfego criptografado, a abordagem tradicional de depender de firewalls, sistemas de prevenção de intrusões e sistemas de detecção de intrusões tornou-se obsoleta, pois esses dispositivos ficam sem visibilidade do fluxo de dados que passa por eles.
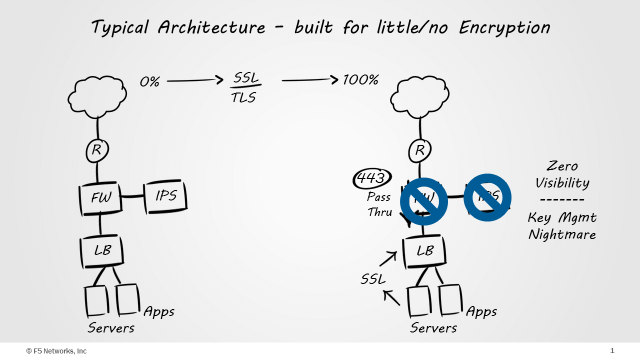
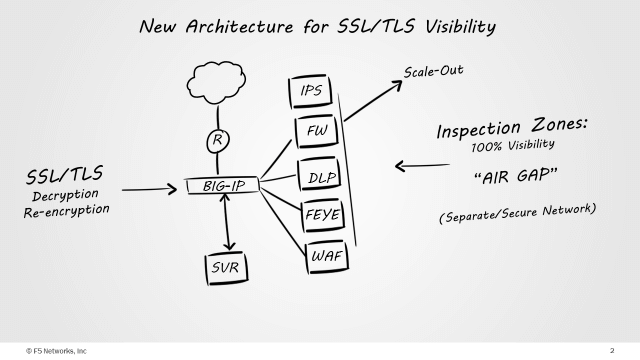
A solução para esse problema é realizar a descriptografia SSL inicial no perímetro de segurança. No entanto, a maioria das soluções disponíveis no setor que operam no perímetro de segurança não foi projetada nem desenvolvida especificamente para a “descriptografia SSL”. Embora algumas possam ter a capacidade de descriptografar, elas não conseguem fazê-lo de forma adequada. Muitas empresas também enfrentam uma queda significativa de desempenho ao habilitar a descriptografia SSL. Isso deu início à busca por entender “como” projetar o perímetro de modo a incorporar o processamento otimizado do tráfego SSL. Obviamente, para maximizar a eficácia dos dispositivos de segurança da camada 7, a descriptografia SSL deve ser realizada próxima ao perímetro de segurança. Depois que o tráfego SSL de entrada é descriptografado, as solicitações resultantes podem ser analisadas, modificadas e direcionadas.
Cifra SSL
Os cibercriminosos costumam realizar ataques usando SSL para contornar dispositivos de segurança, pois sabem que esses dispositivos apresentam brechas de segurança. Malwares ocultos no tráfego SSL também podem contornar facilmente as plataformas de segurança. A Gartner também estima que, até 2017, mais de 50% dos ataques às redes corporativas usarão SSL para contornar a segurança.
Com a descoberta de mais conjuntos de cifras vulneráveis que possibilitam ataques como Heartbleed, BEAST, POODLE, entre outros, os administradores de segurança têm pouco tempo para corrigir as vulnerabilidades. Gerenciar centenas ou milhares de servidores de front-end SSL levaria semanas, período durante o qual eles permaneceriam suscetíveis a ataques de fontes mal-intencionadas.
A questão passa a ser saber qual tráfego descriptografar. Se uma empresa disponibiliza conteúdo para usuários externos, ela precisa usar um dispositivo para descarregar o processamento do tráfego SSL do servidor e, em seguida, inserir proteção no fluxo de tráfego. Isso interromperá o SSL, mas de forma inteligente — não é desejável descriptografar uma sessão bancária, mas sim uma sessão do Facebook. A solução de segurança precisa ter inteligência para entender para onde o tráfego está indo e, então, decidir se ele deve ser descriptografado ou mantido como está.
Embora o SSL tecnicamente permita que os usuários obtenham segurança de ponta a ponta, ele não protege necessariamente todo o tráfego. O SSL pode ser comprometido por malware oculto no tráfego criptografado, sem que seja necessário falsificar um certificado SSL. Portanto, o principal foco da equipe de TI deve ser detectar as ameaças em tempo real e mitigá-las imediatamente.
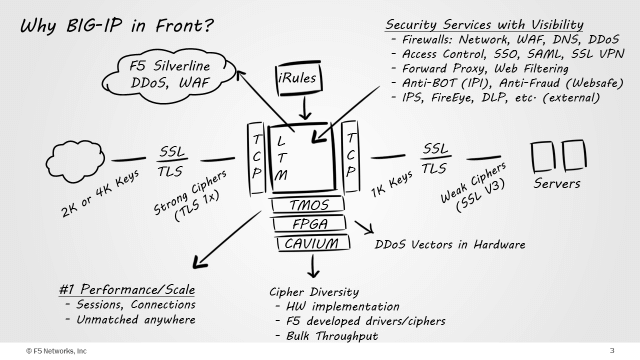
A arquitetura de proxy completo da F5 permite realizar conversões e descriptografar dados de forma transparente, ao mesmo tempo que implementa conexões separadas para comunicações internas e externas. A capacidade de encerrar sessões SSL também facilita para a equipe de TI usar criptografia no tráfego externo e utilizar o antigo HTTP, se necessário. Todas as conexões serão possíveis, e a equipe de TI não precisará desmantelar e substituir toda a infraestrutura de aplicações web para aproveitar os benefícios do HTTP/2.0.
Mantenha o desempenho ao gerenciar a configuração de TLS
Com a adoção de chaves mais robustas, passando de 1.024 bits para 2.048 bits, os requisitos computacionais aumentaram exponencialmente, chegando a ser de quatro a oito vezes maiores do que antes. Isso reduz o desempenho da infraestrutura existente, que precisa processar um volume de tráfego semelhante. O uso de hardware especializado em conjunto com um acelerador de hardware reduzirá a necessidade de ampliar os recursos de CPU em todo o parque de servidores.
Como o PCI DSS 3.1 exige que as empresas deixem de usar SSL e TLS 1.0 até 30 de junho de 2016 em favor de implementações mais recentes do TLS, elas precisarão garantir a conformidade de todos os dispositivos por meio de um ponto centralizado de gerenciamento de SSL, que permitirá corrigir problemas em todo o ambiente em questão de minutos.
Referências do documento: