Infográfico: as 3 principais práticas recomendadas de segurança de APIs
INTRODUÇÃO
Para as organizações que desejam prosperar na nova economia digital, manter o status quo simplesmente não é suficiente. Os controles de segurança tradicionais são estáticos e inflexíveis. Eles foram projetados na época da comunicação cliente/servidor, com jornadas de usuário e fluxos de tráfego previsíveis, muito antes de as APIs se tornarem onipresentes e a base das experiências digitais atuais.
Embora os esforços para modernizar a segurança por meio da adoção dos princípios de confiança zero, acesso com privilégio mínimo e autenticação/autorização tenham dado frutos, o jogo mudou. Os participantes do universo das aplicações que impulsionam seus negócios ao realizar transações em suas propriedades digitais já não são usuários no sentido tradicional. Cada vez mais, esses “usuários” são chamadas de lógica de negócios feitas por APIs, que podem vir tanto de parceiros ou integrações do ecossistema quanto de clientes atuais ou potenciais. A importância das APIs também significa que elas são um alvo muito maior para invasores.
As organizações que desejam sobreviver precisam proteger suas APIs e mitigar riscos não intencionais e imprevistos em uma estrutura digital distribuída e em constante transformação, que abrange o data center, as nuvens privadas e públicas e a borda. As organizações que desejam prosperar devem concentrar seus esforços estratégicos em algumas áreas essenciais para criar uma plataforma de segurança de APIs previsível, escalável e com capacidade de autodefesa, que proteja os pontos de contato digitais em ambientes híbridos e multinuvem.
Segurança tradicional versus segurança moderna
Os controles de segurança tradicionais são amplamente implementados e usados por organizações do mundo todo para proteger segredos comerciais e dados de clientes. As empresas utilizam a inspeção de tráfego para ajudar a garantir a privacidade e evitar o roubo de dados, restringindo o acesso a informações confidenciais. Controles de segurança, como a limitação de taxa em gateways de API, ajudam a mitigar ataques de negação de serviço (DoS). Já os controles contra web scraping em firewalls de aplicações web (WAFs) evitam o comprometimento de informações confidenciais, como preços. Além disso, as organizações costumam usar uma combinação de ferramentas de segurança, como análise estática de código e testes dinâmicos de segurança de aplicações, para lidar com diversos riscos comuns, como os listados no OWASP Top 10.
No entanto, no mundo digital de hoje, as medidas de segurança tradicionais não são suficientes. É por isso que tantas organizações estão adotando controles de segurança modernos, incluindo autenticação (AuthN), autorização (AuthZ) e inspeção dinâmica de tráfego para suas aplicações distribuídas.
As organizações usam autenticação multifator, certificados de chave pública, biometria e outros métodos para confirmar a identidade de pessoas e dispositivos e garantir que somente usuários legítimos e máquinas confiáveis possam acessar seus dados. A autorização consiste simplesmente em conceder as permissões adequadas aos usuários autenticados, garantindo que eles possam acessar todos os arquivos e dados necessários para realizar seu trabalho e, ao mesmo tempo, impedindo que vejam outras informações às quais não deveriam ter acesso. A inspeção de tráfego permite que as empresas minimizem os riscos examinando o tráfego das aplicações em suas cadeias de inspeção de segurança, identificando atividades incomuns e possíveis ameaças, além de fornecer os insights necessários para fins de contabilização ou resposta a incidentes.
Embora esses controles sejam amplamente adotados e bem compreendidos pelas equipes de segurança e riscos, implementá-los em uma infinidade de pontos de contato digitais — desde o núcleo do data center até a borda voltada ao cliente — é um desafio crucial.
A evolução para a segurança adaptativa
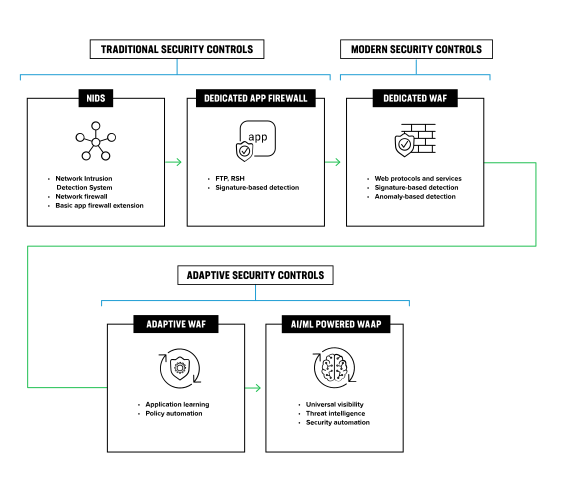
A segurança está cada vez mais focada em identidade e verificação. As organizações usam métodos como confiança zero e acesso com privilégios mínimos para reforçar a segurança, sem confiar por padrão em usuários nem dispositivos e limitando o acesso ao mínimo de informações de que precisam — em muitos casos, por meio da modelagem de casos de uso predefinidos. As empresas também usam métodos como análise comportamental para detectar comportamentos suspeitos que possam indicar possíveis ameaças de usuários mal-intencionados, além de controles baseados em risco para intensificar o processo de autenticação, tornando-o mais rigoroso à medida que aumenta o nível de ameaça percebido.
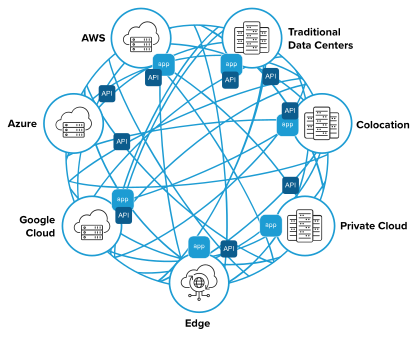
No entanto, atualmente as organizações operam arquiteturas complexas e interconectadas, o que dificulta a aplicação consistente de políticas de segurança, como autenticação (AuthN) e autorização (AuthZ). As equipes de TI estão sobrecarregadas com a proliferação de ferramentas e o desafio de gerenciar ambientes heterogêneos, e é provável que os “usuários” sejam APIs, serviços ou máquinas, em vez de seres humanos. A crescente complexidade e interconexão das arquiteturas exige uma mudança de paradigma na gestão de riscos. É necessário ter visibilidade entre plataformas aliada à inteligência artificial (IA) e ao aprendizado de máquina (ML), para que as organizações possam correlacionar insights de dados em escala e neutralizar rapidamente ameaças emergentes — recursos agora disponíveis em plataformas de proteção de aplicações web e APIs como serviço (WAAPaaS).
“O principal motivo para escolher segurança como serviço é a rapidez”1
Segurança adaptativa baseada em identidade
Um conjunto essencial de serviços de aplicativos multiplataforma, aliado a um modelo operacional positivo, é fundamental para qualquer plataforma de segurança, especialmente na proteção de APIs. Esses serviços essenciais podem incluir confiança zero, gerenciamento baseado em riscos e microssegmentação, que isola os serviços e o acesso a eles no data center ou no ambiente de nuvem. A defesa nativa em profundidade, outro princípio fundamental, fornece várias camadas de controles de segurança em toda a plataforma para criar resiliência caso um desses controles não consiga impedir um invasor determinado.
Um forte isolamento de namespaces segrega os recursos para aumentar a segurança, enquanto o gerenciamento de segredos aplica de forma consistente políticas de segurança à comunicação entre máquinas, cada vez mais comum nas arquiteturas modernas.
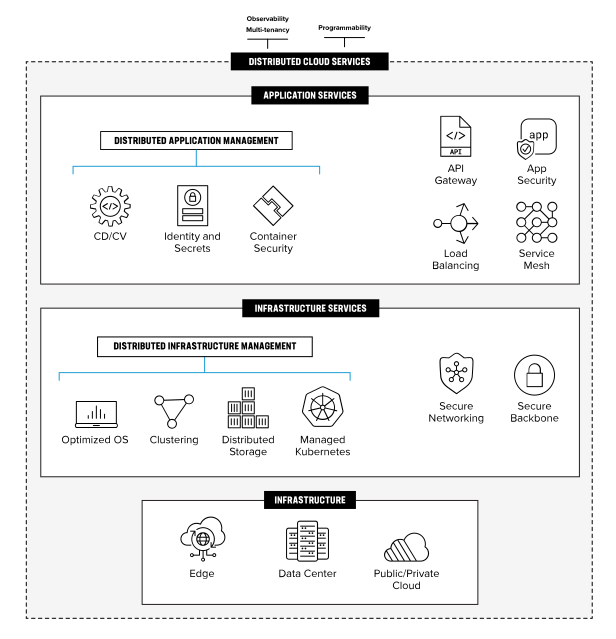
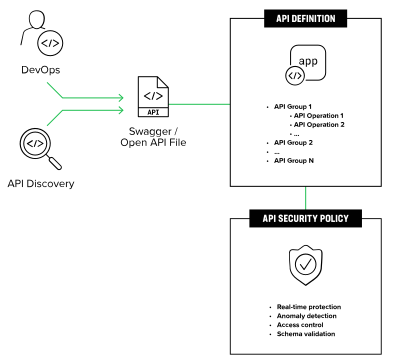
Um modelo operacional de segurança positiva permite que as organizações integrem a segurança aos pipelines de CI/CD, descubram dinamicamente novos endpoints de API, apliquem controles de esquema e de acesso às APIs e protejam automaticamente a lógica de negócios crítica por meio da detecção de anomalias baseada em IA/ML. Isso permite a aplicação consistente de políticas durante todo o ciclo de vida da aplicação, reduz os riscos e as configurações incorretas não intencionais em arquiteturas altamente descentralizadas e interconectadas e neutraliza usuários mal-intencionados.
Uma plataforma capaz de escalar para fornecer esses serviços de forma consistente, independentemente de onde estejam localizadas a infraestrutura subjacente e as APIs — e de automatizar operações como a análise de falsos positivos e a avaliação/triagem de riscos — permitirá que as equipes de segurança concentrem seus esforços na gestão estratégica de riscos, em vez de lidar com os desafios táticos cotidianos de manter políticas de segurança em diferentes ambientes e gerenciar uma enxurrada de alertas de segurança que talvez não estejam relacionados a nenhuma ação nem exijam resposta a incidentes.
“As tecnologias de gerenciamento de identidades — incluindo o uso de autenticação e autorização para a segurança de APIs — ainda são consideradas as abordagens mais valiosas para proteger aplicações.”1
As 3 principais práticas recomendadas de segurança de APIs
Para que as organizações prosperem na nova economia digital, suas equipes de segurança e riscos devem concentrar seus esforços estratégicos em três áreas para ajudar a criar uma plataforma de segurança de APIs previsível, escalável e com defesa autônoma:
1. Segurança baseada em identidade
Evolua para uma segurança adaptativa baseada em identidade.
2. Serviços multiplataforma
Implante serviços de aplicações multiplataforma para obter consistência, observabilidade e insights acionáveis.
3. Proteção automatizada
Use IA/ML para proteção automatizada contínua.