Sistema de Prevenção de Intrusões (IPS) F5 BIG-IP AFM
As redes de provedores de serviços e de empresas operam com diversos protocolos que permitem a conectividade com um grande número de aplicações. A maioria dessas redes utiliza protocolos legados com segurança integrada fraca ou inexistente, que podem ser explorados por invasores para afetar serviços ou roubar informações. Para os provedores que oferecem serviços baseados em 5G, a nova arquitetura 5G introduz um número exponencialmente maior de novos pontos de entrada na infraestrutura de rede. Para proporcionar uma experiência que atenda às expectativas dos clientes em um mercado competitivo, é imprescindível proteger as redes.
Uma solução moderna e flexível de inspeção de protocolos
O sistema de prevenção contra intrusões (IPS) da F5, integrado nativamente ao F5 BIG-IP AFM, realiza a inspeção das camadas 5 a 7 de todo o tráfego de entrada e protege mais de 25 protocolos e aplicações de infraestrutura contra incidentes de segurança e explorações de vulnerabilidades. A solução IPS do BIG-IP AFM verifica se o tráfego está em conformidade com os padrões dos protocolos, comparando-o com centenas de assinaturas de ataques conhecidas. Ela protege a infraestrutura de DNS contra ataques a protocolos e explorações de vulnerabilidades que podem afetar o desempenho. Para provedores de serviços, o IPS do BIG-IP AFM vai ainda mais longe: protege a borda da rede e realiza a inspeção do tráfego e a verificação da conformidade com protocolos amplamente utilizados por provedores de serviços, como SS7, Diameter, HTTP/2, GTP, SCTP e SIP, no tráfego que entra na rede por UDP, TCP e SCTP. O sistema garante que esses serviços de aplicações não sejam atacados nem explorados. O cenário de ameaças se torna ainda mais desafiador quando se consideram os milhões de dispositivos de IoT vendidos todos os anos que se conectam a redes domésticas e corporativas. Muitos desses dispositivos de IoT têm segurança fraca ou até mesmo inexistente. Isso os torna alvos de invasões e permite que sejam incorporados a redes de ataque. O IPS do BIG-IP AFM inspeciona os protocolos de IoT amplamente utilizados MQTT e CoAP para mitigar ataques a servidores de serviços de IoT.
Principais recursos
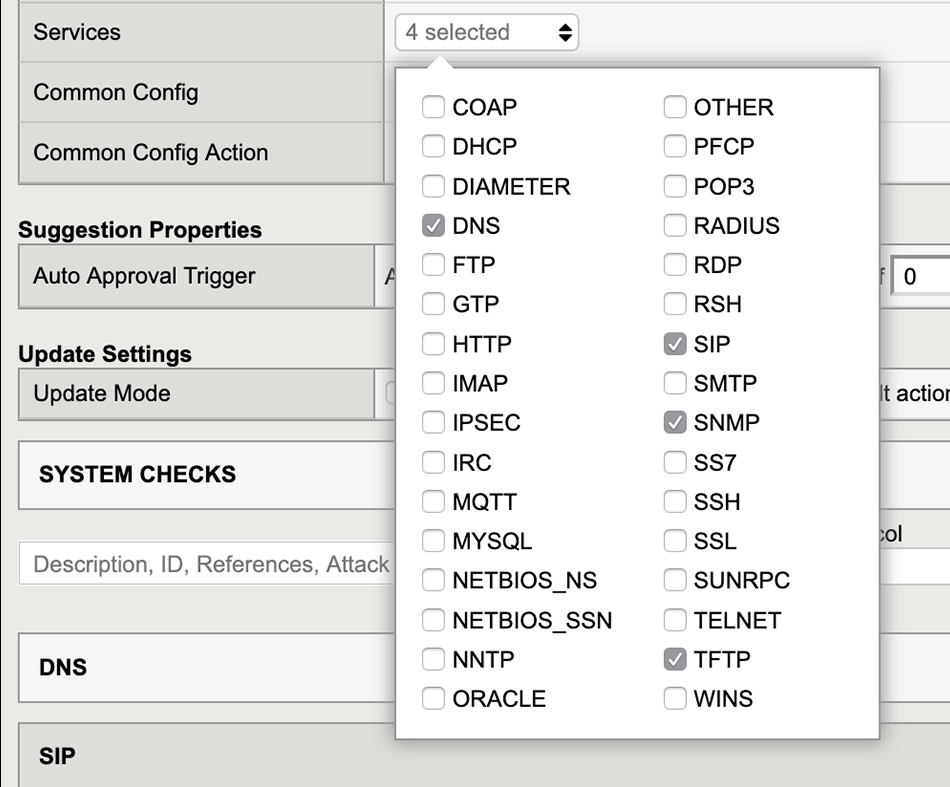
Atualmente, o IPS do BIG-IP AFM oferece suporte aos seguintes protocolos:
CoAP | MQTT | RSH |
DHCP | MYSQL | SMTP |
Diâmetro | NETBIOS_NS | SNMP |
DNS | NETBIOS_SSN | SS7 |
FTP | NNTP | SSH |
GTP | Oracle | SSL |
HTTP | PFCP | SUNRPC |
IMAP | POP3 | TELNET |
IPsec | RADIUS | TFTP |
IRC | RDP | VITÓRIAS |
Rápido, fácil e flexível
Para que o IPS do BIG-IP AFM responda rapidamente a ataques e explorações direcionados a redes e protocolos, há suporte a servidores virtuais BIG-IP Standard, listas de controle de acesso (ACL) e FastL4. O F5 iRules também pode ser usado para aplicar rapidamente políticas ao tráfego de entrada. O iRules é utilizado pela comunidade F5 DevCentral, que conta com mais de 250 mil usuários que colaboram e criam regras personalizadas para mitigar ameaças menos comuns. Essas regras são compartilhadas pela comunidade, proporcionando a outros administradores a flexibilidade necessária para ampliar a funcionalidade de suas implantações do BIG-IP AFM.
A F5 fornece regras predefinidas e prontas para uso, especificamente ajustadas aos protocolos de rede de provedores de serviços, ampliando ainda mais a inspeção e a proteção do tráfego de assinantes.
Consumo e proteção de regras compatíveis com o SNORT
O mecanismo de IPS do BIG-IP AFM usa o SNORT, uma linguagem específica de domínio (DSL) padrão do setor, para aplicar regras ao tráfego de entrada a fim de detectar e bloquear ataques e explorações de vulnerabilidades. O IPS do BIG-IP AFM pode importar e usar regras do SNORT provenientes de terceiros para garantir uma proteção consistente com base nas políticas existentes. A F5 fornece regras predefinidas e prontas para uso, especificamente ajustadas aos protocolos de rede de provedores de serviços, ampliando ainda mais a inspeção e a proteção do tráfego de assinantes. Para proteger contra ataques e explorações de vulnerabilidades novos e em constante evolução, o serviço de assinatura de IPS do BIG-IP AFM fornece continuamente novas assinaturas.
Visibilidade de riscos quase em tempo real
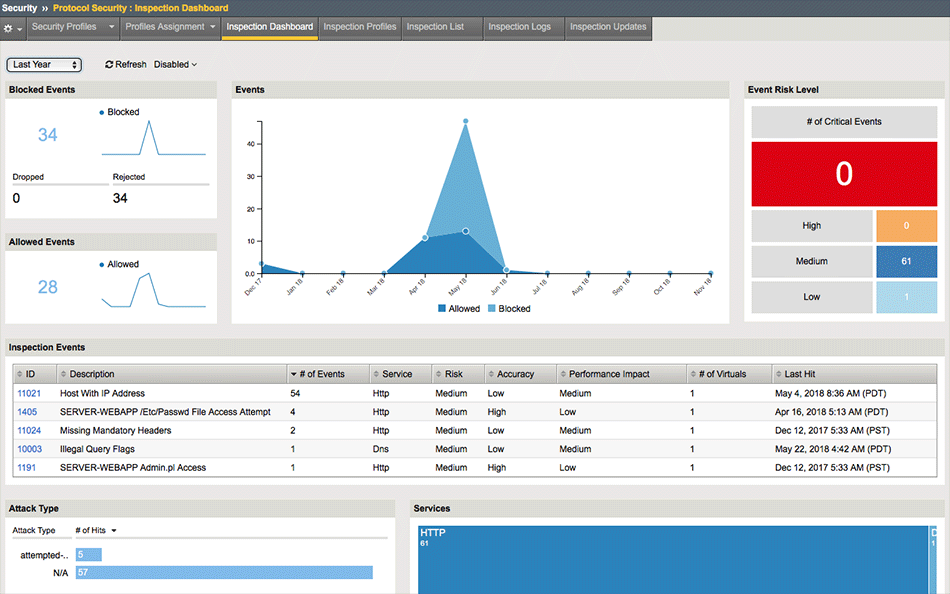
O BIG-IP AFM IPS conta com registro em alta velocidade (HSL) para oferecer visibilidade quase em tempo real do tráfego de entrada, ajudando as equipes de rede a responder rapidamente a ataques. O F5 BIG-IQ Security complementa esse recurso ao fornecer visibilidade correlacionada das ameaças e respostas práticas. Os dados de log podem ser transmitidos para soluções compatíveis de gerenciamento de eventos e informações de segurança (SIEM) de terceiros para análise e comparação histórica.
Aprendizado integrado e sugestão de regras
O IPS do BIG-IP AFM contém um mecanismo de sugestão de políticas que permite aos administradores acompanhar a evolução de ataques e explorações sem precisar monitorar e desenvolver regras de forma intensiva. O mecanismo de sugestão de políticas cria regras com base em padrões de tráfego, que podem ser aceitas ou rejeitadas, manual ou automaticamente, facilitando a adição de proteção sem exigir conhecimento especializado nem gerar sobrecarga. Ele também pode indicar quando uma regra está gerando muitos falsos positivos e deve ser desativada.
Multithread para desempenho e escalabilidade
O BIG-IP AFM IPS é desenvolvido com base na plataforma F5 BIG-IP e foi projetado para processamento multithread nativo, facilitando o dimensionamento em resposta a picos de tráfego ou ao crescimento planejado sem comprometer os serviços. A arquitetura multithread também oferece alta disponibilidade e permite atualizações de software sem interrupções, para que suas operações comerciais continuem funcionando ininterruptamente e sua exposição a riscos seja reduzida.
Flexibilidade operacional
A solução IPS da edição virtual do BIG-IP AFM é fácil de executar nas plataformas AWS, Azure e Google Cloud, bem como em ambientes de nuvem privada VMware/KVM, permitindo a proteção em qualquer infraestrutura de aplicações e endpoints de NFV. As implantações podem ser gerenciadas pelo F5 BIG-IQ, localizado em uma nuvem pública ou privada, facilitando o gerenciamento e a visibilidade.
A solução IPS da edição virtual do BIG-IP AFM é fácil de executar nas plataformas AWS, Azure e Google Cloud, bem como em ambientes de nuvem privada VMware/KVM.
Plataforma de consolidação de serviços
O IPS do BIG-IP AFM permite que os provedores de serviços consolidem e protejam sua infraestrutura com um IPS integrado a serviços de firewall Gi e balanceamento de carga em uma única plataforma. O IPS do BIG-IP AFM é otimizado para proteger o núcleo e a borda do data center, bem como os protocolos subjacentes que viabilizam os serviços aos assinantes. Para redes que exigem alta escalabilidade e desempenho, o IPS nos dispositivos BIG-IP iSeries e nos chassis VIPRION oferece taxa de transferência e confiabilidade líderes do setor para garantir a prestação segura de serviços de rede.
Conclusão
A solução IPS do BIG-IP AFM protege a infraestrutura de DNS contra ataques a protocolos e explorações de vulnerabilidades que podem afetar o desempenho. Para os provedores de serviços, o IPS do BIG-IP AFM protege a borda da rede, inspeciona o tráfego e verifica a conformidade com os protocolos usados por esses provedores. À medida que os provedores de serviços avançam na oferta de serviços baseados em 5G, as oportunidades de ataque aumentam, tornando a proteção da rede ainda mais essencial.
Saiba mais sobre como o BIG-IP AFM e o BIG-IQ podem ajudar a proteger sua infraestrutura.