Soluções de segurança do F5 Distributed Cloud para autenticação forte do cliente em conformidade com a PSD2
Os Distributed Cloud Services ajudam você a oferecer autenticação forte de clientes e segurança sem atritos, reduzindo os riscos associados a provedores terceirizados de pagamentos, aprimorando a experiência do cliente e garantindo a conformidade com a Diretiva PSD2 da União Europeia.
A transformação digital nos serviços financeiros está ampliando o foco na proteção do consumidor
Em todos os setores, há uma pressão crescente para aumentar a receita e reduzir os custos operacionais e as perdas. No setor de serviços financeiros, a transformação digital está sendo impulsionada pela ascensão do Open Banking e pelos benefícios que os agregadores oferecem aos consumidores. Embora essas inovações tenham melhorado a experiência do cliente, elas também criam uma superfície de ataque maior, que pode ser explorada por fraudadores. Para combater esse problema, a Autoridade Bancária Europeia (EBA) publicou a Diretiva de Serviços de Pagamento 2 (PSD2), com o objetivo de proteger os consumidores por meio da autenticação forte do cliente (SCA) em bancos, agregadores e outros prestadores de serviços financeiros. Especificamente, o artigo 4º, parágrafo 30 da diretiva menciona a necessidade de “autenticação forte do cliente” e a define da seguinte forma:
Autenticação baseada no uso de dois ou mais elementos classificados como conhecimento (algo que somente o usuário sabe, por exemplo, senhas, PINs, frases secretas, padrões de deslize memorizados e respostas a perguntas de segurança), posse (algo que somente o usuário possui, por exemplo, um gerador de tokens de hardware ou software, mensagem de texto SMS ou OTP) e inerência (algo que o usuário é, por exemplo, biometria, reconhecimento de veias, reconhecimento de voz, análise de digitação e frequência cardíaca), que sejam independentes entre si, de modo que a violação de um deles não comprometa a confiabilidade dos demais, e concebidos de forma a proteger a confidencialidade dos dados de autenticação.
À medida que os cibercriminosos se adaptam e tentam se antecipar às regulamentações, é importante manter os consumidores seguros sem criar obstáculos ao acesso e ao uso de aplicativos e APIs.
O mito da autenticação multifator na PSD2: MFA/2FA é suficiente?
O que fica claro na PSD2 é que a EBA exige autenticação forte do cliente. Além disso, agregadores e provedores de pagamento terceirizados (TPP) devem ter acesso às contas dos clientes. A EBA descreve o que precisa ser feito para garantir a conformidade: autenticação baseada no uso de dois ou mais elementos classificados como conhecimento, posse e inerência. Embora a PSD2 não faça referência explícita à autenticação multifator ou à 2FA, essas práticas se tornaram sinônimos dos dois métodos de autenticação mais usados pelas empresas: senhas de uso único (OTP) e serviço de mensagens curtas (SMS). É fundamental que os provedores de serviços de pagamento garantam a confidencialidade e a integridade das credenciais de segurança personalizadas e dos códigos de autenticação usados pelos usuários desses serviços durante todas as etapas da autenticação. No entanto, as mensagens SMS enviadas em texto não criptografado têm vulnerabilidades conhecidas inerentes (por exemplo, malwares para dispositivos móveis desenvolvidos para roubar mensagens de texto dos dispositivos dos usuários). Além disso, kits sofisticados de phishing, como o Kr3pto, permitem que agentes de ameaças experientes interceptem senhas de uso único em tempo real. Com base nessas evidências, as empresas que dependem apenas de OTP e SMS estão, na prática, introduzindo um risco de segurança e potencialmente expondo as contas de seus clientes. Os Serviços de Nuvem Distribuída complementam o requisito de SCA com proteção de aplicações em tempo real, utilizando IA, aprendizado de máquina e outras tecnologias.
Empresas que dependem apenas de OTP e SMS estão, na prática, introduzindo um risco de segurança.
Como a plataforma F5 Distributed Cloud oferece autenticação de clientes sem atritos e em conformidade com a PSD2
A plataforma F5 Distributed Cloud oferece uma análise multifuncional rigorosa nas áreas de segurança, fraude e identidade. O uso dos três elementos de autenticação segura — conhecimento, posse e inerência — proporciona maior precisão e flexibilidade. A Autoridade Bancária Europeia reconhece o “elemento de inerência” como a área mais promissora e avançada da autenticação. Os serviços de nuvem distribuída ajudam as organizações de serviços financeiros a atender aos requisitos da PSD2, fornecendo proteção abrangente para aplicações web e móveis e APIs, com operação simples. A plataforma de nuvem distribuída mitiga automaticamente ataques em constante evolução, observando e aprendendo com cada interação. Vejamos abaixo um exemplo de cenário:
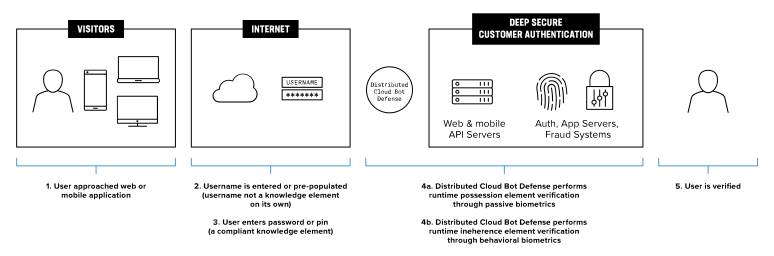
Autenticação de clientes aprofundada da F5 na prática (verificação de 3 elementos)
- Etapa 1: O usuário acessa a propriedade online ou o aplicativo.
- Etapa 2: O nome de usuário é inserido ou preenchido previamente (observe que o nome de usuário, por si só, não é um elemento de conhecimento)
- Etapa 3: o usuário insere a senha ou o PIN (um elemento de conhecimento em conformidade)
- Etapa 4: Distributed Cloud Bot Defense realiza, em tempo de execução, a verificação do elemento de posse por meio de biometria passiva, como a coleta de telemetria do ID do dispositivo
- Etapa 5: Distributed Cloud Bot Defense realiza, em tempo de execução, a verificação do elemento de inerência por meio de biometria comportamental
- Etapa 6: O usuário é verificado e conclui a transferência de dinheiro sem atrito causado por autenticação adicional.
Os Distributed Cloud Services complementam a autenticação de dois fatores (2FA) por OTP e SMS com análises comportamentais e multifuncionais em tempo real que, em conjunto, autenticam os usuários em conformidade com os três elementos de autenticação forte do cliente da PSD2, garantindo a conformidade, aumentando a segurança e eliminando atritos para o usuário.
O que as equipes de segurança precisam saber sobre provedores terceirizados e agregadores
A PSD2 incentiva a inovação e o open banking ao exigir que as instituições financeiras concedam a provedores terceiros (TPPs) acesso aos dados dos clientes. Os aplicativos dos TPPs se conectam às instituições financeiras por meio de APIs para agregar dados e oferecer uma visão unificada. Por exemplo, eles podem consolidar o saldo bancário, as transações e os perfis de um cliente em diferentes contas. A segurança de aplicativos e APIs é fundamental para reduzir os riscos às informações dos usuários e evitar fraudes, ao mesmo tempo que atende às expectativas dos clientes. Veja abaixo alguns exemplos das ameaças e dos riscos introduzidos pelos agregadores:
Ataques de falsificação de identidade de agregadores
Agregadores que mantêm uma relação de trabalho com suas fontes geralmente têm permissão para acessar os serviços da instituição. Os invasores se aproveitam dessa relação para validar contas por meio de preenchimento de credenciais contra o agregador, em vez de atacar diretamente a instituição.
Tomada de conta
Os agregadores financeiros armazenam as credenciais bancárias dos clientes (nomes de usuário e senhas) e até 90 dias de dados da conta, o que os torna um alvo atraente para invasores. Os invasores podem explorar aplicativos de fintech habilitados pelos usuários para roubar saldos das contas, bem como acessar outros sistemas de pagamento online.
Picos imprevisíveis na carga de tráfego
Os agregadores são responsáveis por uma parcela significativa das consultas às contas de instituições financeiras e verificam, junto a essas instituições, se há atualizações nas contas dos consumidores até dezenas de milhares de vezes por dia. Multiplique isso por milhares de clientes, e as instituições financeiras acabam tendo que ampliar sua capacidade apenas para lidar com o tráfego dos agregadores.
Raspagem de tela
Os consumidores fornecem voluntariamente suas credenciais a agregadores de fintechs que, por sua vez, usam ferramentas de automação para rastrear e extrair os dados dos consumidores dos aplicativos das instituições financeiras. Embora a agregação desses dados possa oferecer alguns benefícios imediatos aos consumidores, a forma como alguns agregadores acessam esses dados pode violar normas de conformidade de dados e, em última análise, expor os dados dos consumidores a fraudes.
Como os serviços F5 Distributed Cloud ajudam as instituições financeiras a gerenciar agregadores
A F5 oferece visibilidade e controle para ajudar as instituições financeiras a gerenciar agregadores e se defender contra ataques. Os clientes têm acesso total aos seus dados quando e onde quiserem, por meio dos aplicativos que escolherem, além de estarem protegidos contra os riscos de preenchimento de credenciais e tomada de conta (ATO).
Visibilidade da autenticação
Distributed Cloud Bot Defense identifica cada tentativa de login e classifica o tráfego como humano, automatizado ou proveniente de um agregador. A F5 bloqueia ataques nas propriedades web e móveis da instituição financeira e também consegue detectar quando invasores realizam preenchimento de credenciais por meio de um agregador para validar contas.
Assistência na integração
Distributed Cloud Aggregator Management incentiva os agregadores a deixarem de armazenar as credenciais financeiras dos usuários e adotarem APIs disponibilizadas pelas instituições financeiras das quais obtêm os dados. A F5 trabalha com a instituição financeira e o agregador para viabilizar essa transição.
Acesso com privilégio mínimo
Quando APIs são usadas, os Serviços de Nuvem Distribuída podem aplicar somente os privilégios necessários aos agregadores, reduzindo a superfície de ataque. Por exemplo, as transações podem ser limitadas ao acesso somente leitura ou apenas a informações resumidas.
Detecção de anomalias
Os Distributed Cloud Services ajudam tanto a instituição financeira quanto o agregador a detectar anomalias. A F5 identifica a assinatura de cada framework usado por invasores, incluindo navegadores headless e fraudes por ataques manuais, e pode bloquear ou alertar tanto o agregador quanto a instituição financeira.
Combatendo ameaças avançadas de cibersegurança com a F5
Os serviços F5 Distributed Cloud oferecem as melhores soluções de segurança de aplicações e prevenção contra fraudes da categoria em uma única plataforma integrada. A F5 utiliza a precisão baseada em IA para detectar com exatidão o tráfego de ataques em tempo real, além de identificar e eliminar fraudes.