Serviços de desktop resilientes e seguros da Omnissa e da F5
Fornecimento de serviços de desktops virtuais e aplicativos
O portfólio da Omnissa permite que as equipes de TI disponibilizem desktops e aplicativos virtuais, bem como aplicativos locais ou nativos, do data center à nuvem. Isso proporciona aos usuários um espaço de trabalho digital unificado em um ambiente familiar, acessível de qualquer dispositivo ou local. À medida que as organizações continuam ampliando o uso desses modelos de disponibilização para viabilizar o trabalho híbrido seguro, elas impõem demandas cada vez maiores à infraestrutura de rede de suporte.
A F5 e a Omnissa têm um longo histórico de integrações estratégicas, especificamente com o Horizon Omnissa Access e o Workspace ONE. A F5 Application Delivery and Security Platform (F5 ADSP) aprimora o portfólio da Omnissa, oferecendo maior confiabilidade, escalabilidade e segurança em ambientes híbridos multicloud complexos.
Acesso remoto seguro ao Omnissa Horizon
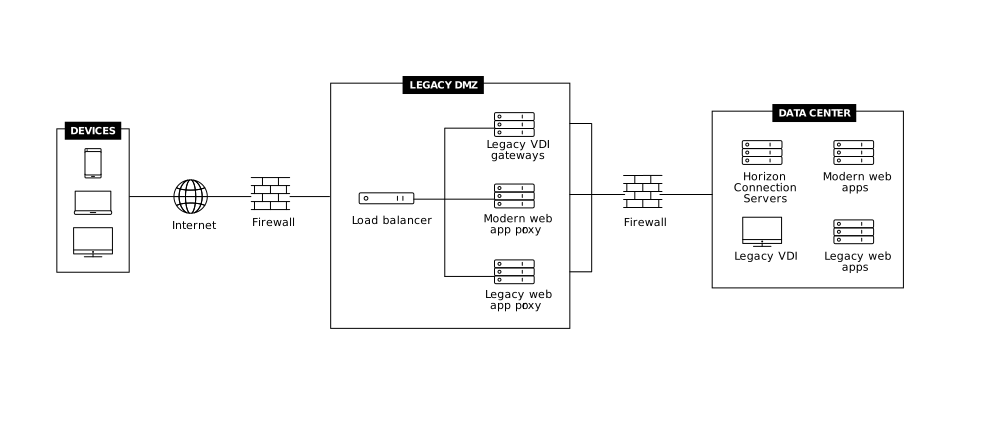
Com soluções de vários fornecedores para a zona desmilitarizada (DMZ), cada produto geralmente exige seu próprio gateway ou proxy, aumentando a complexidade.
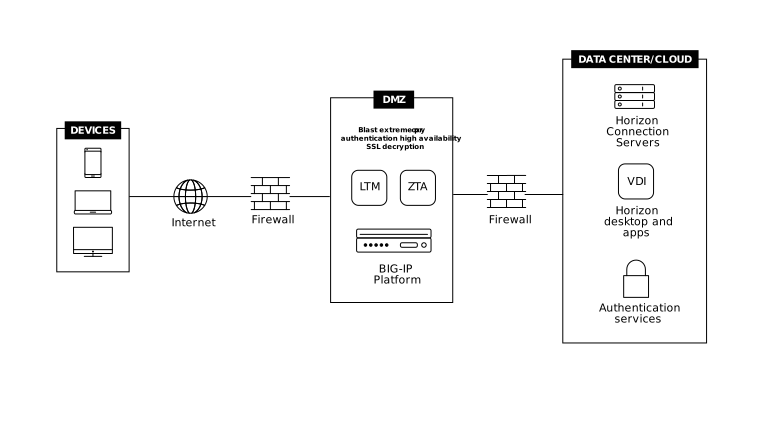
F5 BIG-IP Acesso Zero Trust (anteriormente APM) pode atuar como uma infraestrutura de desktop virtual (VDI) e um proxy de aplicações, permitindo que os administradores consolidem as arquiteturas de DMZ em uma única plataforma e forneçam segurança robusta para aplicações modernas e legadas, que podem incluir hardware físico e soluções virtualizadas na DMZ.
Balanceamento de carga para o Horizon UAG e os Servidores de Conexão
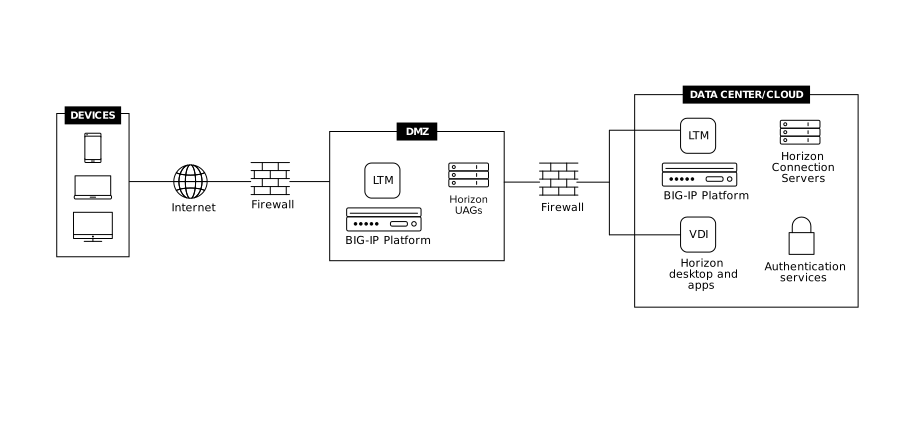
O Horizon Unified Access Gateway (UAG) e os Connection Servers trabalham em conjunto em uma arquitetura segura e em camadas para fornecer acesso remoto. Os UAGs são implantados na DMZ para atuar como um ponto de entrada seguro, enquanto os Connection Servers ficam na rede interna confiável para gerenciar a intermediação de desktops e aplicativos.
Quando os UAGs são implantados, a integração com o F5 BIG-IP Local Traffic Manager (LTM) fornece recursos essenciais de balanceamento de carga, incluindo alta disponibilidade, distribuição de tráfego e um ponto de acesso consistente. Essa abordagem oferece suporte a implantações resilientes de UAGs, mantendo uma experiência de usuário fluida e a continuidade operacional.
Balanceamento de carga global de servidores e failover
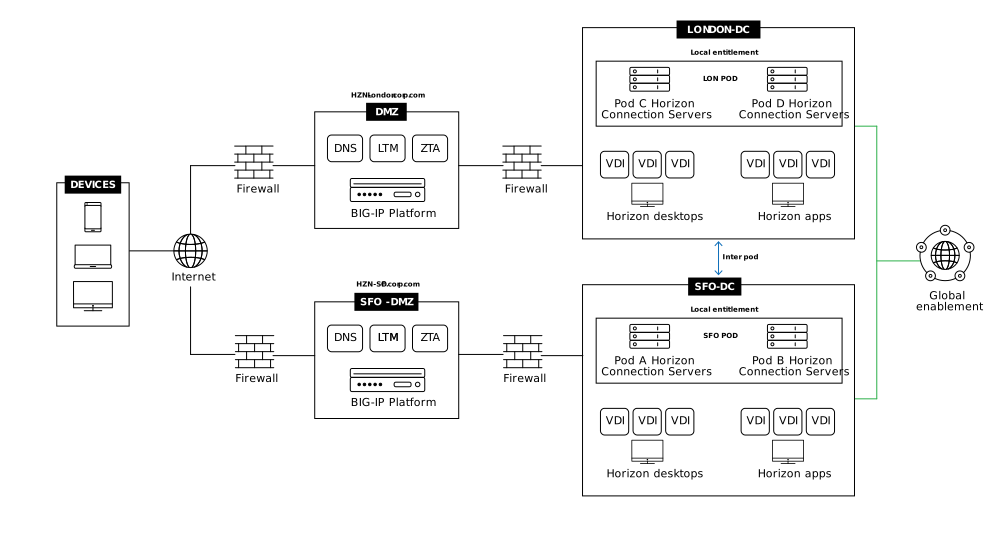
Empresas que operam em vários locais e data centers podem simplificar o gerenciamento de namespaces e implementar estratégias inteligentes de continuidade de serviços que consideram a disponibilidade com F5 BIG-IP DNS. Ao agregar vários locais em um único namespace, o BIG‑IP DNS permite o direcionamento global do tráfego com base na localização e na disponibilidade, oferecendo suporte a modelos de continuidade de negócios e recuperação de desastres (BC/DR), como Ativo/Ativo ou Ativo/Espera.
Essa abordagem permite que as organizações mantenham a disponibilidade das aplicações durante interrupções no site ou manutenções programadas, reduzindo significativamente o impacto nos negócios ao possibilitar o failover automatizado em minutos, em vez de horas.
Integrações com o Omnissa Access
O Omnissa Access oferece um portal de acesso centralizado para disponibilizar desktops e aplicativos do Horizon. Quando integrado ao F5 BIG-IP Zero Trust Access, ele proporciona às organizações uma arquitetura de acesso diferenciada, compatível com implantações do Horizon em vários sites e vários pods por meio do portal do Omnissa Access.
Essa integração permite o acesso seguro a desktops e aplicativos Horizon em ambientes distribuídos. Juntos, o F5 BIG-IP Zero Trust Access e o Omnissa Access oferecem uma experiência integrada de logon único, com a escalabilidade, a resiliência e o controle de políticas necessários para ambientes corporativos.
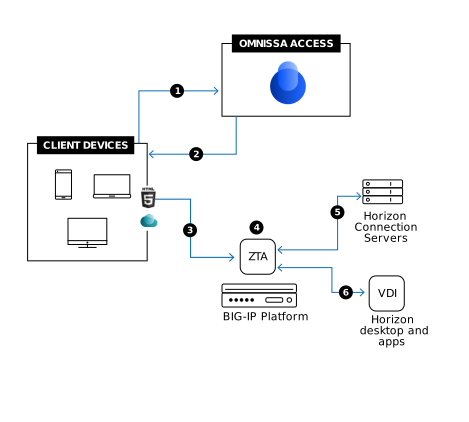
Principais benefícios
Acesso seguro com menor proliferação da DMZ
Simplifique o gerenciamento da DMZ com uma VDI e um proxy de aplicações que consolidam as arquiteturas de DMZ em uma única plataforma, reduzindo a complexidade.
Direcione de forma inteligente o tráfego do UAG e do Connection Server
Garanta alta disponibilidade, distribuição de tráfego e escalabilidade contínua para as funções de acesso do Horizon, simplificando o acesso e eliminando pontos únicos de falha.
Segurança aprimorada
Implante um proxy completo para obter proteção de ponta a ponta e defesas contra ataques DDoS de aplicação e de rede, bem como ataques multivetoriais.
Maior resiliência
Habilite o balanceamento de carga global de servidores e o failover contínuo para manter os aplicativos de desktop virtual disponíveis e com bom desempenho.
Estenda os serviços para a nuvem
A F5 oferece suporte tanto a implantações locais quanto à expansão para a nuvem.