Proteção de identidades no Office 365
Visão geral
O Microsoft Office 365 é uma opção popular para quem deseja terceirizar os custos de gerenciamento e infraestrutura envolvidos na operação de aplicativos comuns, como e-mail e outras ferramentas de produtividade. O Office 365 permite usar um modelo de identidade federada que oferece controle total sobre a identidade do usuário, incluindo os hashes de suas senhas.
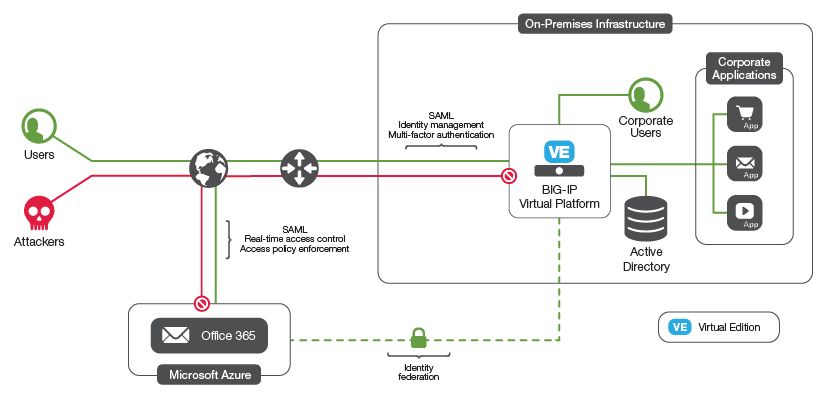
O uso do BIG-IP Access Policy Manager (APM) permite fornecer um gerenciamento de identidades federadas seguro do Active Directory existente para o Office 365, sem a complexidade de camadas adicionais de servidores dos Serviços de Federação do Active Directory (ADFS) e servidores proxy. Você pode usar muitos dos recursos avançados de segurança do APM, como restrições geográficas e autenticação multifator, para proteger ainda mais o acesso ao Office 365.
Considerações
Depois de decidir migrar os usuários para o Office 365, você precisará escolher um modelo de entrada. Muitas organizações de grande porte optam por um modelo de identidade federada para manter o controle interno total sobre os hashes de senha.
No modelo de identidade federada, o Office 365 usa a Security Assertion Markup Language (SAML) para autenticar os usuários por meio do seu serviço existente do Active Directory (o provedor de identidade, ou IdP). A escolha da entrada federada exige que você permita que o Office 365 acesse seus servidores do Active Directory e processe as solicitações de autenticação SAML.
Uma maneira de fazer isso é usar servidores dos Serviços de Federação do Active Directory da Microsoft (ADFS) e servidores proxy do ADFS para gerenciar o acesso seguro e atuar como IdP SAML.
Mas há uma maneira mais fácil.
Com o BIG-IP Local Traffic Manager (LTM) e o Access Policy Manager (APM), você pode eliminar apenas os servidores proxy do ADFS ou os servidores proxy do ADFS e os próprios servidores ADFS. Em ambos os casos, as políticas avançadas de proteção de segurança oferecidas pelo BIG-IP (recursos de firewall, restrições geográficas e de reputação, pré-autenticação, entre outras) podem ser usadas para proteger sua principal infraestrutura de diretórios.
A substituição dos servidores proxy do ADFS oferece alta disponibilidade, bem como serviços de pré-autenticação para os servidores do ADFS, fornecidos por uma plataforma segura e certificada como firewall.
A substituição tanto dos servidores proxy do ADFS quanto dos próprios servidores ADFS oferece os mesmos benefícios de segurança e pré-autenticação, além de simplificar a infraestrutura.
Os clientes podem ser pré-autenticados por meio de verificações avançadas, como autenticação de dois fatores, certificados de cliente etc. Também é possível implementar verificações de endpoint, como localização e reputação.
A implantação do BIG-IP para proteger ou substituir servidores ADFS pode ser bastante simplificada com o uso do modelo F5 ADFS iApp. Os modelos iApp transformam a criação de configurações avançadas em um processo simples e orientado por assistente, que resulta em uma configuração testada e verificada.
Depois de ter um IdP SAML em funcionamento, você poderá estender essa federação de identidades a muitos outros aplicativos e serviços compatíveis com SAML, obtendo logon único em diversos outros aplicativos SaaS baseados na Web.
Etapas
Primeiro, você decidirá qual modelo de implantação escolher. Suas opções estão detalhadas na série de artigos da F5 sobre o ADFS.
1. Depois de escolher um modelo de implantação que atenda aos seus requisitos, leia o Guia de Implantação do ADFS e baixe o Modelo do iApp.
2. Certifique-se de que você tenha as credenciais e permissões necessárias para fazer alterações de configuração nos servidores do Active Directory.
3. Implante seus sistemas BIG-IP e teste a alta disponibilidade, a conectividade de rede e assim por diante.
4. Execute o modelo do iApp e insira as informações necessárias. Agora você tem uma instalação básica funcionando.
Resultado
Acesso simplificado, seguro e gerenciado ao Office 365 para os usuários.
Se você quiser explorar a autenticação avançada, leia BIG-IP Access Policy Manager Policy Manager: Autenticação e logon único.