Reduza a exposição enquanto a correção estiver em andamento
À medida que os prazos de vulnerabilidade se encurtam e as janelas para aplicação de patches diminuem, as organizações precisam de proteção contra exploits enquanto correções permanentes são desenvolvidas, testadas e implantadas. O patching virtual ajuda a reduzir a exposição, fornecendo proteção em tempo de execução durante o processo de remediação.
A janela para aplicação de patches está desaparecendo
A correção tradicional de vulnerabilidades — que envolve descobrir, desenvolver, testar e implantar patches — já não consegue acompanhar a velocidade dos exploits modernos. Sistemas essenciais aos negócios, softwares legados e dependências de terceiros exigem procedimentos rigorosos e muitas vezes demorados de teste e controle de mudanças para evitar interrupções operacionais, o que naturalmente atrasa a implantação dos patches.
Enquanto isso, a descoberta de vulnerabilidades orientada por IA e a automação de exploits permitem que invasores identifiquem e explorem falhas quase instantaneamente. Essa redução do intervalo entre a divulgação de uma vulnerabilidade e sua exploração ativa deixa aplicações e a infraestrutura subjacente expostas enquanto as equipes de engenharia e operações seguem os fluxos padrão de aplicação de patches.
O patching virtual reduz essa janela de exposição ao implantar proteção em tempo de execução em qualquer ambiente. Isso bloqueia imediatamente as tentativas de exploração no tráfego em produção, enquanto as equipes de desenvolvimento criam, testam e implementam com segurança correções permanentes no código. Em vez de substituir o patching tradicional, o patching virtual oferece uma camada de defesa temporária e essencial, que mantém a continuidade dos negócios e dá às equipes de engenharia o tempo necessário para proteger o código subjacente.
“O patching virtual ajuda você a reduzir imediatamente os riscos na borda enquanto uma solução permanente para qualquer vulnerabilidade existente ou nova é desenvolvida e testada antes de ser colocada em produção.”
Proteja os aplicativos enquanto a correção está em andamento
Para minimizar a exposição sem depender de lançamentos emergenciais de código ou ciclos de implantação apressados, as organizações devem integrar a descoberta de vulnerabilidades à proteção em tempo de execução. A F5 coordena a varredura e a aplicação ativa de medidas de proteção, permitindo que as equipes de segurança identifiquem ativos vulneráveis, avaliem os riscos e apliquem patches virtuais direcionados enquanto as equipes de desenvolvimento criam e testam correções permanentes no código. A pontuação de risco baseada em IA também ajuda as equipes de segurança a identificar as solicitações com maior probabilidade de explorar aplicações vulneráveis, ampliando a cobertura de detecção e, ao mesmo tempo, reduzindo falsos positivos e ajustes manuais de políticas.
F5 Distributed Cloud Web App Scanning descobre e cataloga continuamente vulnerabilidades de aplicações web. A solução mapeia as exposições para categorias padrão de vulnerabilidades, prioriza os esforços de correção com base no risco e exporta diretamente as descobertas para atualizar as políticas de segurança no F5 WAF for BIG-IP.
O F5 WAF for BIG-IP aplica esses patches virtuais. Ao implementar defesas na borda da rede, ele bloqueia tentativas de exploração, fortalece os componentes expostos das aplicações e protege o ambiente enquanto os desenvolvedores seguem os processos padrão de teste, implantação e controle de mudanças. O F5 Agentic Threat Intelligence complementa esse processo correlacionando atividades de ameaças emergentes e CVEs ativamente exploradas com a telemetria das aplicações, ajudando as equipes de segurança a priorizar as vulnerabilidades e os caminhos de exploração mais relevantes para seu ambiente. Em seguida, a varredura contínua valida essas defesas de borda, refina as políticas e garante a proteção consistente das aplicações até que os desenvolvedores implantem correções permanentes.
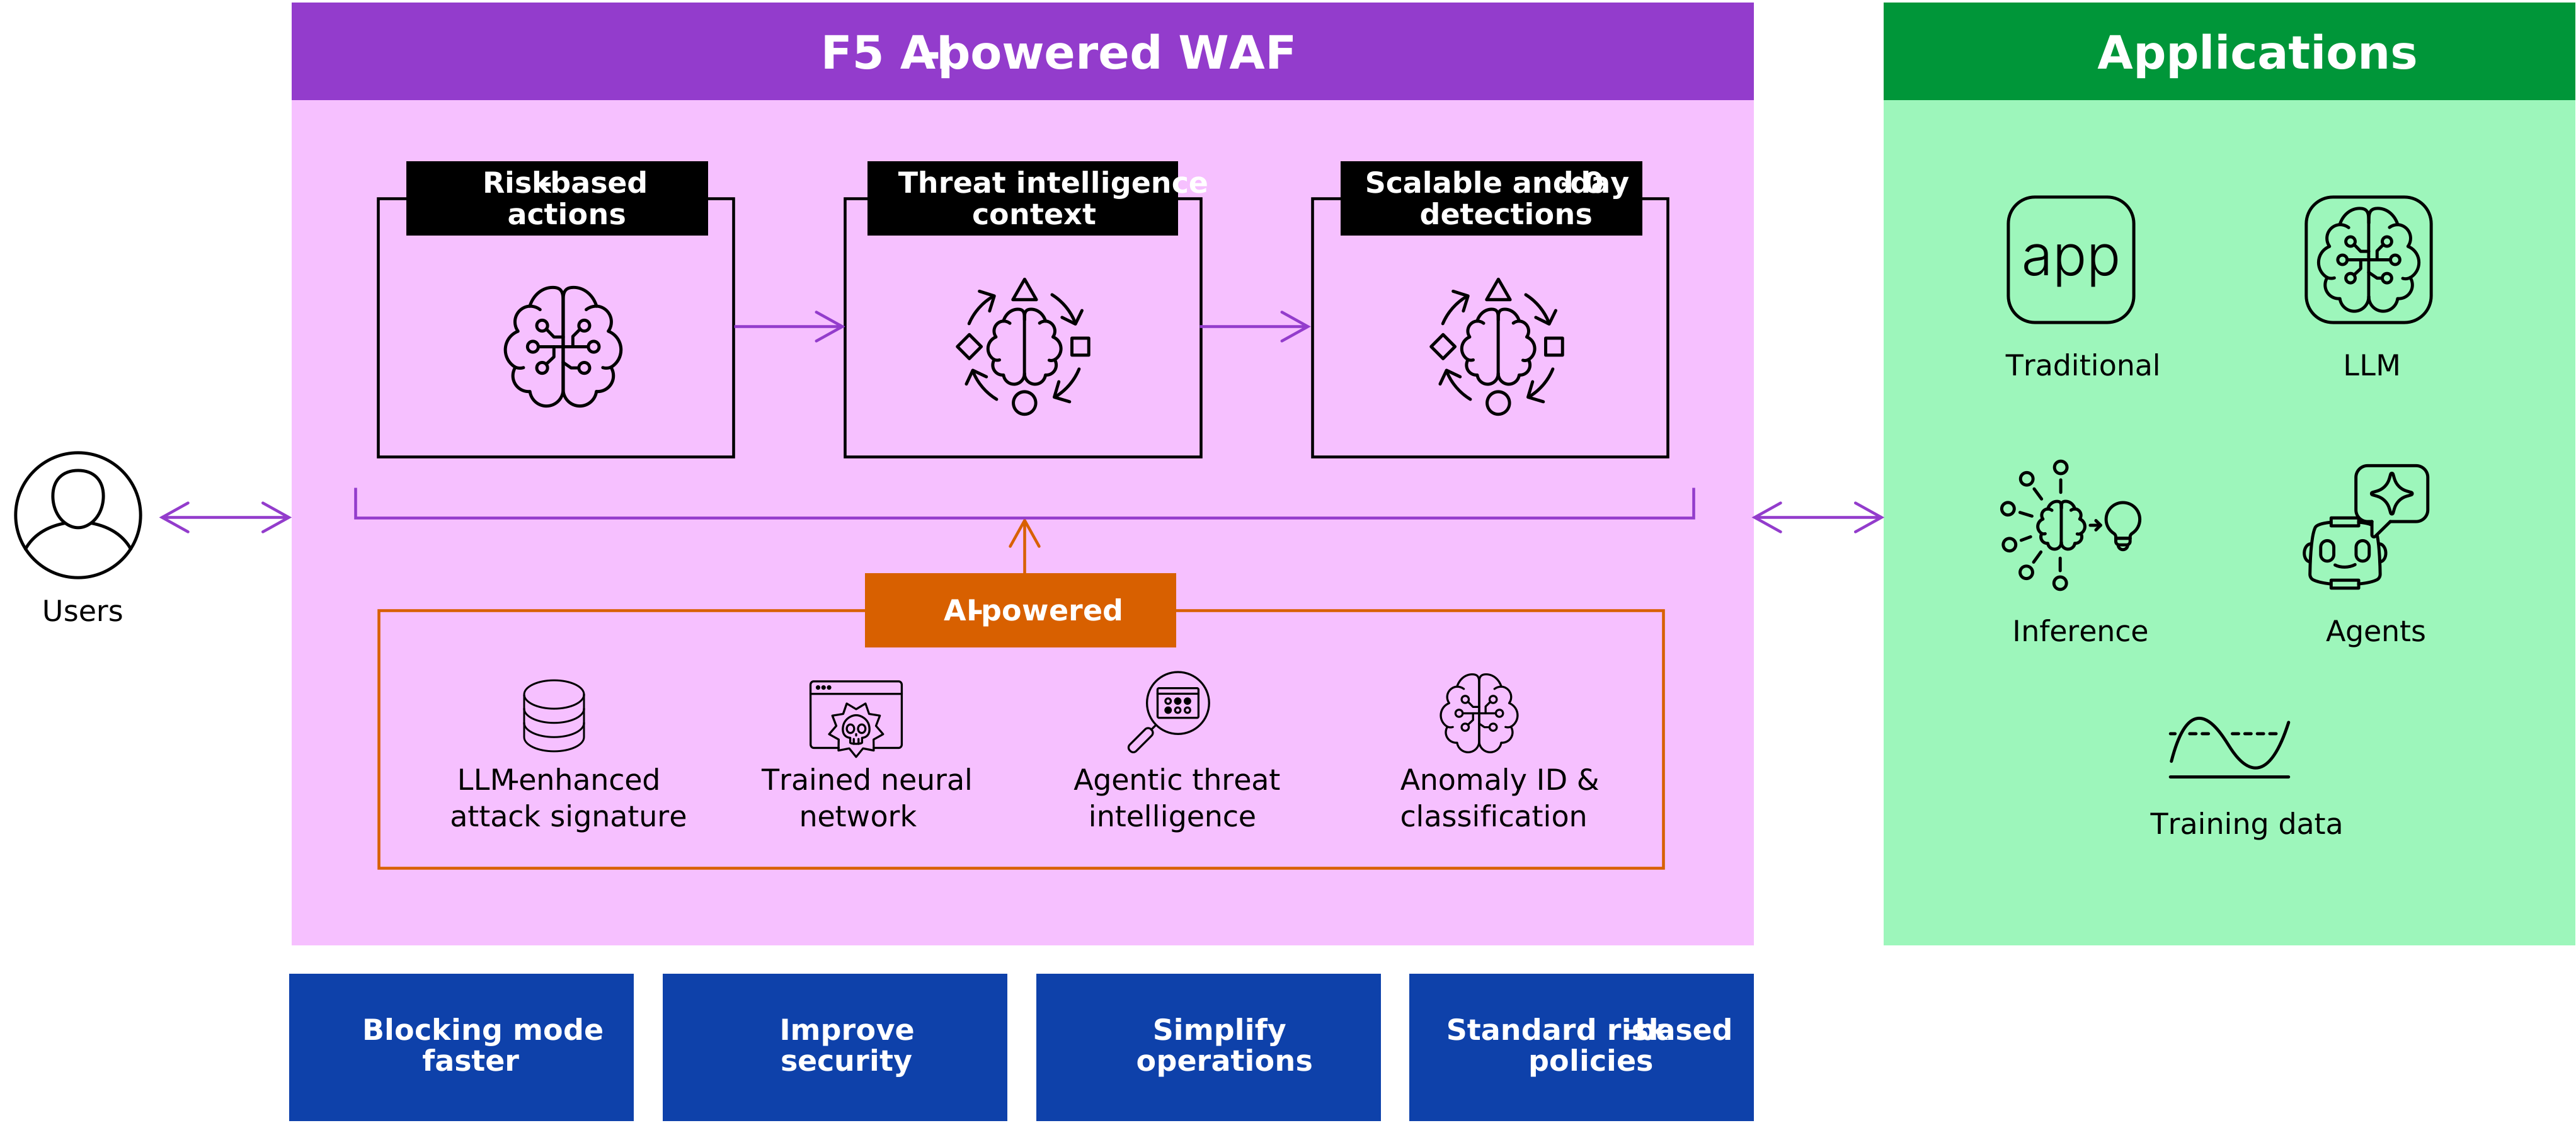
O patching virtual protege aplicações à medida que os prazos para exploração de vulnerabilidades diminuem
Com o intervalo entre a descoberta de vulnerabilidades e sua exploração ativa diminuindo rapidamente, as equipes de segurança precisam mitigar as ameaças antes que as equipes de desenvolvimento consigam concluir a correção do código. O patching virtual protege essas vulnerabilidades em linha enquanto os desenvolvedores criam, testam e implementam correções permanentes no software. Essa defesa não substitui a correção do código-fonte; em vez disso, mantém a continuidade dos negócios e proporciona às equipes de engenharia o tempo operacional essencial de que precisam.
A integração da verificação de vulnerabilidades do F5 Distributed Cloud Web App Scanning com a aplicação de políticas em linha no F5 WAF for BIG-IP permite que as equipes de segurança identifiquem aplicações vulneráveis, implementem defesas direcionadas e verifiquem instantaneamente a redução dos riscos. Essa integração estabelece um fluxo de trabalho automatizado e repetível que conecta as equipes de operações de segurança e de desenvolvimento, acelerando a resposta a ameaças emergentes.
Uma estratégia madura de aplicação de patches virtuais reduz o risco geral, diminui o tempo necessário para mitigar ameaças e protege aplicações críticas enquanto as atualizações permanentes de código avançam pelos fluxos padrão de desenvolvimento e controle de mudanças.
PRINCIPAIS BENEFÍCIOS
Reduza a exposição durante a correção
A aplicação de patches virtuais ajuda a reduzir o risco imediatamente, fornecendo proteção em tempo de execução enquanto as equipes de desenvolvimento criam, testam e implantam correções permanentes.
Reforce a defesa em tempo de execução
A segurança em tempo de execução baseada em IA, a inteligência autônoma contra ameaças e a aplicação de políticas ajudam as equipes de segurança a bloquear tentativas de exploração com confiança, mantendo a disponibilidade das aplicações e reduzindo a carga operacional.
Mantenha a continuidade dos negócios durante a correção
Proteja aplicações vulneráveis sem precisar aguardar lançamentos emergenciais de código, ajudando as equipes a manter os processos normais de teste, implantação e controle de mudanças.
Acelere o tempo de mitigação
Use as vulnerabilidades identificadas pelo F5 Distributed Cloud Web App Scanning para orientar as proteções do WAF e reduzir rapidamente a exposição enquanto as correções no código subjacente são implementadas.
Viabilize a aplicação segura de medidas contra ameaças
A inteligência agêntica contra ameaças e a pontuação de risco baseada em IA fornecem o contexto necessário para ajudar as equipes de segurança a priorizar e responder aos riscos mais críticos.
PRINCIPAIS RECURSOS
Identifique aplicações vulneráveis
F5 Distributed Cloud Web App Scanning detecta continuamente vulnerabilidades em aplicações e associa as descobertas às categorias do OWASP Top 10 para aplicações web e LLMs.
Aplique proteções direcionadas em tempo de execução
As vulnerabilidades identificadas podem ser importadas para o F5 WAF for BIG-IP a fim de ajudar a criar e aprimorar políticas de segurança que reduzam a exposição a técnicas de exploração conhecidas.
Valide e monitore a mitigação
A varredura contínua e a visibilidade do WAF ajudam a verificar a redução da exposição e a confirmar que as proteções continuam eficazes à medida que as aplicações evoluem.
Aplique proteções na borda
F5 WAF for BIG-IP oferece um ponto de aplicação centralizado capaz de bloquear tentativas de exploração enquanto correções permanentes são desenvolvidas e implantadas.
Avalie continuamente os riscos
Varreduras recorrentes e a visibilidade em tempo de execução ajudam as organizações a acompanhar o progresso da correção e a confirmar que os aplicativos vulneráveis continuam protegidos.