O 5G redefiniu fundamentalmente a forma como as redes são construídas, operadas e protegidas
As redes 5G modernas são projetadas para oferecer latência ultrabaixa, operar em grande escala e utilizar arquiteturas nativas da nuvem baseadas em serviços, abrangendo a rede de acesso via rádio (RAN), o núcleo e a borda.
Embora essa arquitetura proporcione agilidade e escalabilidade sem precedentes, ela também traz novos desafios operacionais. O núcleo 5G deixou de ser um conjunto de elementos de rede centralizados: agora, é uma malha dinâmica de serviços em contêineres, muitas vezes implantados em ambientes com vários fornecedores, cada um com sua própria implementação, seu próprio modelo de segurança e suas próprias ferramentas de visibilidade.
Como resultado, as abordagens tradicionais de monitoramento têm dificuldade para fornecer uma visão coerente do que está acontecendo nos planos de controle e de usuário. A criptografia oculta dados críticos de sinalização, a instrumentação específica de cada fornecedor cria silos, e as ferramentas legadas baseadas em pacotes geram custos, complexidade e sobrecarga de desempenho, deixando as operadoras com pontos cegos significativos justamente quando as redes se tornam mais essenciais para os resultados dos negócios.
O núcleo 5G é uma malha distribuída de microsserviços que se comunicam por meio de SBIs (interfaces baseadas em serviços) criptografadas e baseadas em HTTP/2. Como cada fornecedor implementa sua própria pilha e seu próprio modelo de segurança, é difícil entender o que está acontecendo nos planos de controle e de usuário.
O desafio da observabilidade no 5G
As ferramentas tradicionais de monitoramento foram projetadas para redes estáticas e fluxos de pacotes não criptografados. Nas atuais arquiteturas 5G conteinerizadas, essas premissas já não são válidas porque:
- As cargas de trabalho são dinâmicas. As funções de rede (NFs) aumentam e diminuem de escala continuamente, criando lacunas na visibilidade e na correlação entre os planos de controle e de usuário.
- O tráfego é criptografado de ponta a ponta. O Transport Layer Security (TLS) 1.3 e as mensagens SBI baseadas em HTTP/2 ocultam metadados dos quais dependem os sistemas legados de monitoramento e segurança.
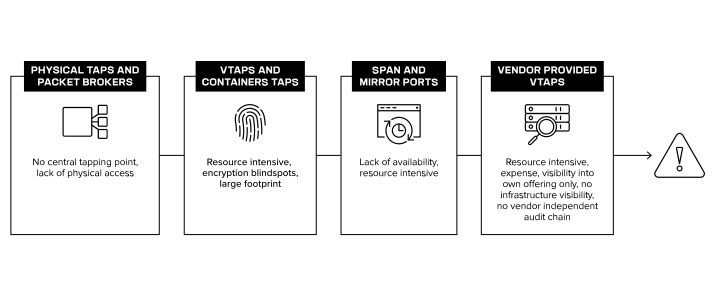
- A integração entre vários fornecedores gera atritos. Cada fornecedor disponibiliza seu próprio tap virtual (VTAP) ou mecanismo de captura de pacotes, limitado às suas próprias NFs, formatos e fronteiras operacionais.
- A visibilidade fragmentada enfraquece a segurança. Sem uma visão unificada do comportamento dos assinantes, das sessões e das funções de rede, torna-se extremamente difícil implementar de forma consistente e em escala a aplicação dos princípios de confiança zero e a detecção de anomalias
Esses desafios são intensificados pelas características específicas das redes 5G, como:
- Protocolos e pilhas de protocolos exclusivos e legados, abrangendo tanto SBI quanto não SBI (PFCP, NAS, NGAP, F1-AP)
- Gerações anteriores de infraestrutura física
- Necessidade de monitoramento em vários domínios, incluindo infraestrutura, aplicação (função de rede), segurança, sistema operacional e orquestração
- Demandas de cobertura geográfica e experiência do usuário que exigem redes amplas, escaláveis e de alta conectividade
Para proteger esses ambientes, as operadoras precisam ter visibilidade em tempo real de todas as mensagens, sessões e eventos de assinantes, sem gerar sobrecarga adicional nem aumentar a complexidade operacional. As políticas devem ser capazes de se adaptar imediatamente aos riscos e, ao mesmo tempo, atender às exigências regulatórias e de conformidade em constante evolução.
A identificação dos assinantes é essencial para casos de uso avançados de segurança. Ela também é fundamental para atender a requisitos de conformidade, auditoria e interceptação legal que dependem da identificação precisa e consistente dos assinantes em logs e domínios de rede.
Desafios de visibilidade em ambientes nativos da nuvem
A visibilidade nativa da nuvem em ambientes distribuídos é inerentemente desafiadora. As cargas de trabalho são dinâmicas, de curta duração e muitas vezes ficam ocultas por trás de camadas de orquestração, tornando os modelos tradicionais de monitoramento centrados em pacotes cada vez menos eficazes.
Os métodos tradicionais para estabelecer visibilidade foram projetados para infraestruturas estáticas e fluxos de tráfego centralizados. Em ambientes 5G nativos da nuvem, essas abordagens geram pontos cegos, sobrecarga operacional e limitações de escalabilidade.
F5 BIG-IP eBPF Observability viabiliza um 5G
simplificado e otimizado
Os ambientes 5G modernos exigem uma camada de observabilidade consistente e de alto desempenho, capaz de abranger diversos fornecedores, compreender tanto os protocolos SBI específicos de 5G quanto os protocolos não SBI e fornecer a inteligência contextual necessária para dar suporte aos fluxos de trabalho de segurança, operações e conformidade.
O F5 BIG-IP eBPF Observability (EOB) oferece esse recurso capturando metadados detalhados de agentes leves e conteinerizados implantados no núcleo 5G, na borda e em ambientes de computação de borda de múltiplos acessos. Desenvolvido com a tecnologia eBPF, cada agente observa o tráfego diretamente no nível do kernel, abrangendo tanto o tráfego do plano de controle (SBI, NGAP, PFCP) quanto o do plano de usuário, sem depender de sidecars, brokers de pacotes ou TAPs específicos de fornecedores.
Diferentemente das abordagens tradicionais, o EOB usa um único agente por nó para proporcionar visibilidade completa de todos os pods e contêineres desse nó, minimizando a sobrecarga operacional e eliminando os pontos cegos causados pela criptografia e pelo dimensionamento dinâmico.
A telemetria desses agentes é transmitida em tempo real por meio de um barramento de mensagens seguro para plataformas de análise, garantia de serviços e segurança. Isso viabiliza um ciclo operacional contínuo, que observa o comportamento da rede, analisa o contexto, aplica políticas e se adapta dinamicamente à medida que as condições mudam.
Como funciona
O BIG-IP EOB fornece uma camada unificada de observabilidade em nível de nó para ambientes 5G nativos da nuvem, abrangendo o núcleo, a borda/MEC e a infraestrutura distribuída.
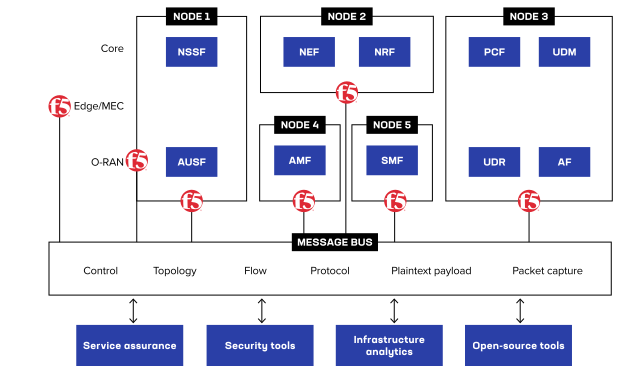
O BIG-IP EOB consiste em agentes leves e conteinerizados que podem ser implantados em qualquer ambiente onde o Kubernetes seja executado. Usando a tecnologia eBPF, cada agente observa a atividade da rede diretamente no nível do kernel, proporcionando ampla visibilidade tanto da sinalização do plano de controle quanto do tráfego do plano de usuário, sem depender de sidecars, brokers de pacotes ou pontos de captura específicos de fornecedores.
Os agentes do EOB capturam e geram vários tipos de telemetria com base no tráfego de rede e nas comunicações internas dos contêineres, incluindo:
- Pacotes brutos (para solução de problemas direcionada)
- Topologia dinâmica e relações entre serviços
- Metadados extraídos do tráfego criptografado (incluindo TLS 1.3)
- Contexto específico do protocolo (por exemplo, F1-AP, SBI, DNS, HTTP)
- Registros avançados de fluxo nativos da nuvem (CNFlow)
Plataformas de análise e ferramentas de terceiros podem solicitar programaticamente apenas os dados específicos necessários para um determinado caso de uso, reduzindo a sobrecarga e preservando a visibilidade com fidelidade total quando necessário.
Toda a telemetria EOB do BIG-IP é transmitida continuamente em tempo real por meio de um barramento de mensagens seguro para consumo imediato, com suporte a fluxos de trabalho síncronos e assíncronos. Essa arquitetura viabiliza um ciclo operacional contínuo entre garantia de serviços, segurança, análise de infraestrutura e ferramentas de código aberto, sem criar pontos cegos nem comprometer o desempenho.
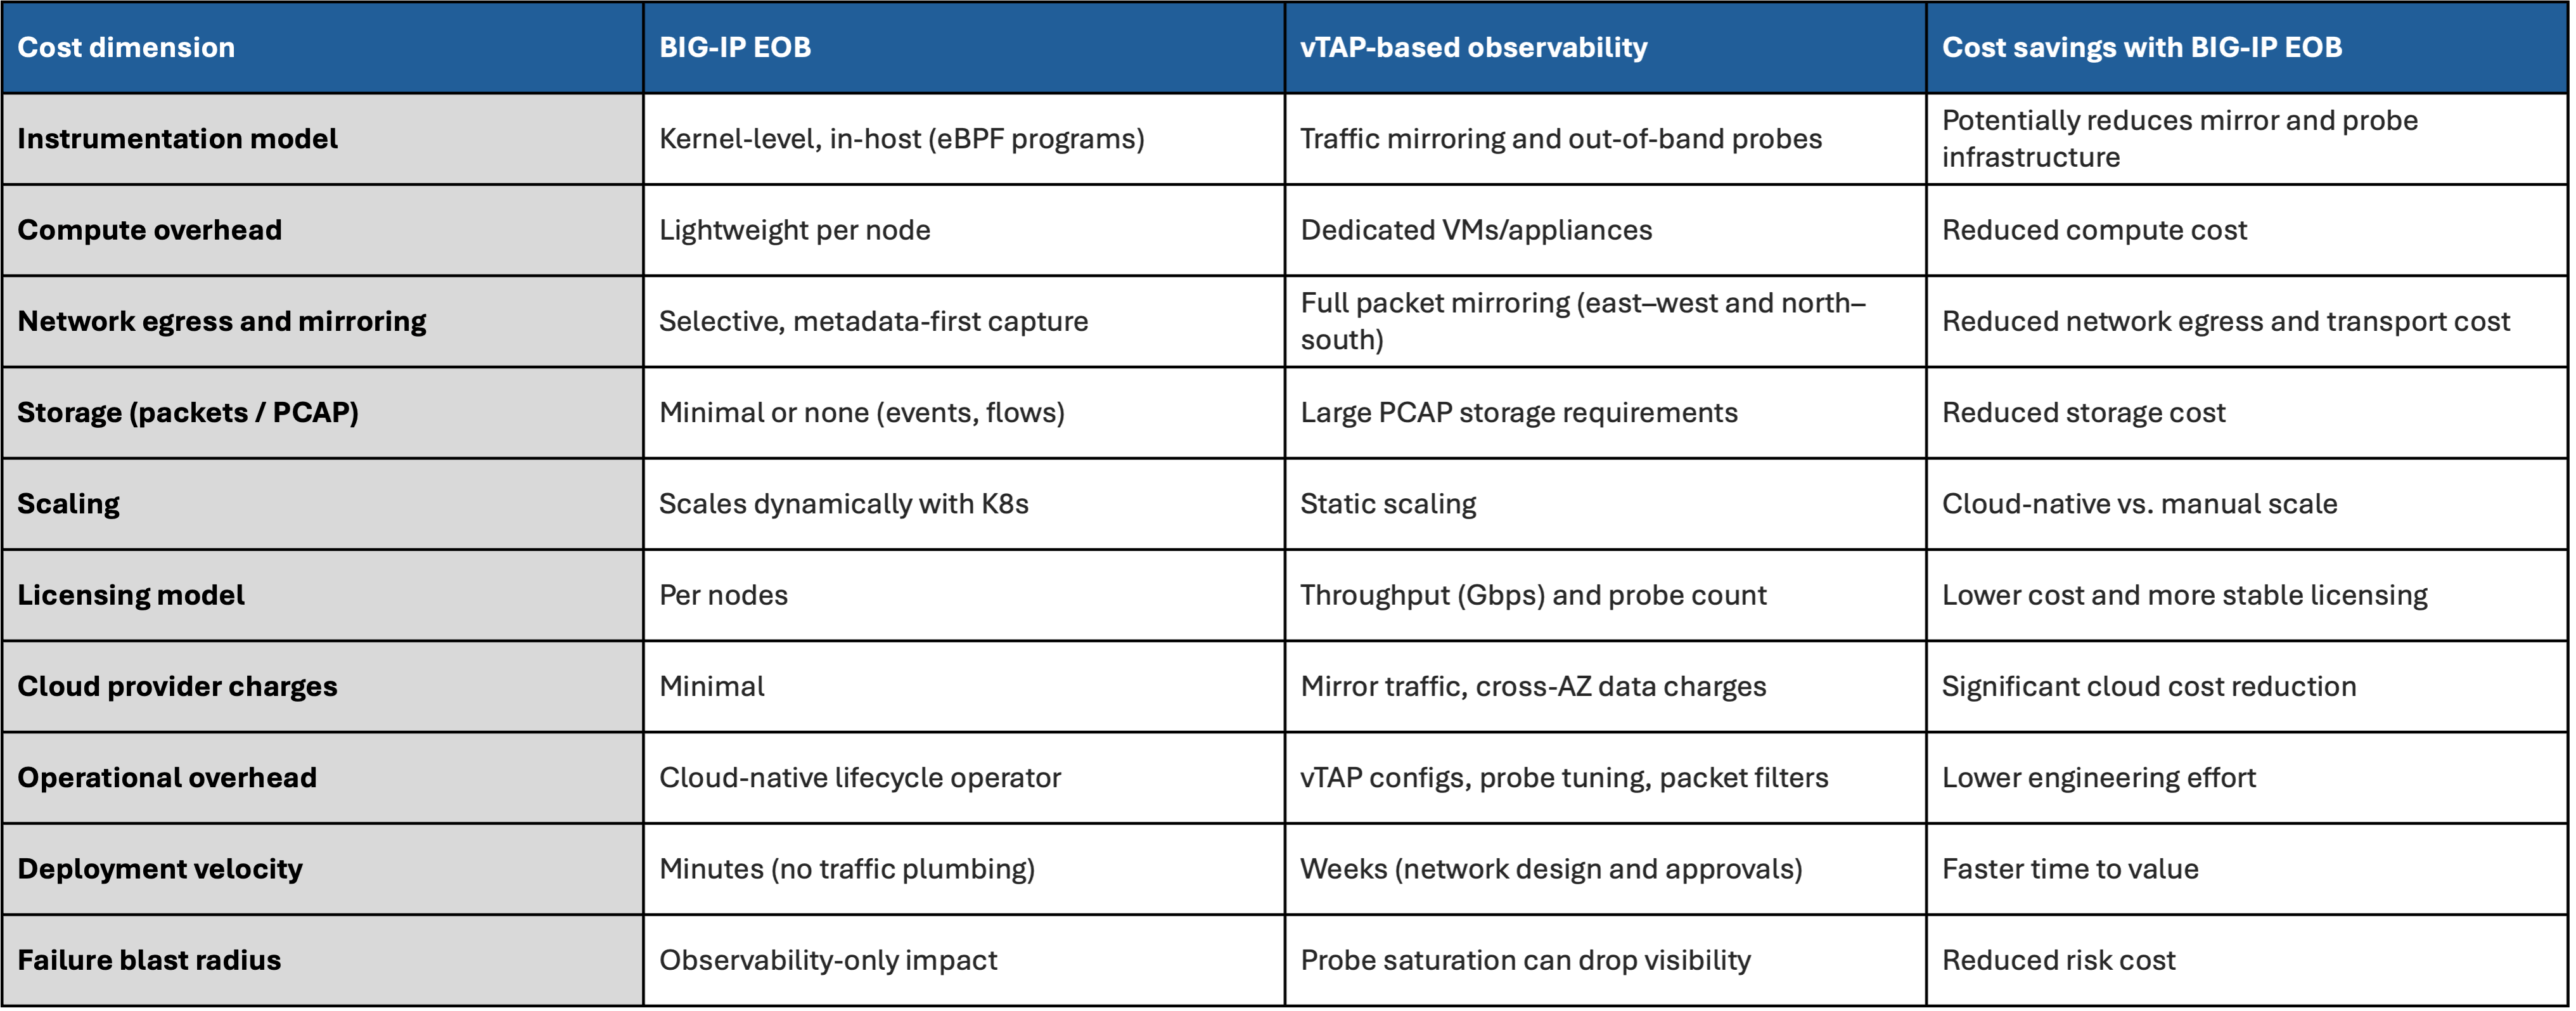
BIG-IP EOB vs. observabilidade baseada em vTAP
A integração do BIG-IP EOB oferece vantagens claras em relação aos métodos tradicionais:
Impacto no mundo real
Em uma grande operadora de telecomunicações de nível 1, o BIG-IP EOB foi implantado em um núcleo 5G com soluções de vários fornecedores, que anteriormente dependia de diversos vTAPs específicos de cada fornecedor. A operadora enfrentava inconsistências na telemetria, lacunas de visibilidade entre as funções de rede e consumo excessivo de recursos causado por sondas de terceiros.
Ao implantar um único agente BIG-IP EOB por nó, a operadora estabeleceu uma visibilidade unificada e independente de fornecedor em todo o núcleo 5G. A telemetria foi transmitida em tempo real para as plataformas de análise e segurança nativas da nuvem, incluindo o F5 BIG-IP Advanced Firewall Manager (AFM) em execução como uma CNF, permitindo obter insights mais rapidamente e aplicar políticas de forma mais consistente.
As melhorias mensuráveis incluíram:
- Visibilidade unificada das funções de rede, sem dependência de fornecedores
- Menor utilização de recursos em comparação com abordagens legadas baseadas em vTAP
- Tempos de resposta mais rápidos para solução de problemas e aplicação orientada por políticas
Como o BIG-IP EOB é baseado em padrões abertos e em uma arquitetura conteinerizada, ele se integra perfeitamente tanto às soluções da F5 quanto às plataformas de análise de terceiros. A telemetria pode ser transmitida para sistemas de gerenciamento de eventos e informações de segurança (SIEM), pipelines de inteligência artificial e aprendizado de máquina ou plataformas de garantia de serviços, como NETSCOUT ou EXFO, proporcionando uma visão operacional mais ampla sem duplicar a coleta de dados.
Conclusão
Ao combinar visibilidade aprofundada no nível do kernel com um modelo de implantação leve e nativo da nuvem, o BIG-IP EOB permite que as operadoras eliminem pontos cegos em cargas de trabalho modernas de 5G e nativas da nuvem.
O BIG-IP EOB oferece observabilidade em tempo real e independente de fornecedor, abrangendo o núcleo 5G, a borda e a infraestrutura distribuída, e extrai conteúdo crítico de ambientes criptografados e dinâmicos sem gerar sobrecarga adicional. Ao transmitir telemetria de alta fidelidade para as plataformas existentes de análise, garantia de serviços e segurança, o EOB ajuda as operadoras a substituir a solução reativa de problemas por insights mais rápidos, aplicação mais rigorosa de políticas e operações de rede mais resilientes em grande escala.
Encontre mais informações sobre o produto em f5.com. Para falar com um especialista em vendas, entre em contato com a equipe de vendas da F5.