
O sucesso do 5G começa com uma infraestrutura nativa da nuvem
O 5G está transformando o cenário digital para os provedores de serviços, trazendo novos casos de uso e oportunidades de receita. Os provedores de serviços que conseguirem fazer a transição para o 5G poderão se beneficiar de novas aplicações empresariais, automação industrial e IoT, além de serviços voltados ao consumidor, como jogos e realidade aumentada/realidade virtual (AR/VR). Esses novos casos de uso são viabilizados por um novo núcleo 5G autônomo (SA), desenvolvido com base em uma arquitetura nativa da nuvem e baseada em serviços (SBA). Para aproveitar ao máximo essas novas oportunidades, os provedores de serviços precisam definir e implantar uma infraestrutura nativa da nuvem consistente, desde o núcleo até a borda mais distante, capaz de oferecer suporte às funções de rede (NF) do núcleo 5G, da vRAN e da N6-LAN, bem como a aplicações e serviços empresariais e voltados ao consumidor. A infraestrutura nativa da nuvem estabelece a base para o sucesso de um provedor de serviços com o 5G.
Como a infraestrutura é um componente essencial das implantações de 5G e determina a capacidade de uma prestadora de serviços de aproveitar plenamente os novos casos de uso do 5G, é fundamental que as prestadoras definam, gerenciem e controlem sua própria infraestrutura 5G nativa da nuvem. Na verdade, há muitos precedentes para priorizar investimentos em infraestrutura. Basta observar as empresas de hiperescala Google, AWS, Azure e até mesmo a Apple: todas investiram fortemente na construção de uma infraestrutura capaz de fornecer, de forma confiável e segura, serviços geradores de receita e aplicações para clientes.
Aproveitando as tecnologias que viabilizam as aplicações web modernas de hoje, a infraestrutura 5G é baseada em uma arquitetura nativa da nuvem e conteinerizada, que proporciona novos níveis de automação operacional, flexibilidade e adaptabilidade para o provedor de serviços. O Kubernetes tornou-se o padrão do setor para gerenciamento e orquestração de contêineres e é utilizado por quase todos os provedores de serviços em suas infraestruturas nativas da nuvem. No entanto, as redes dos provedores de serviços impõem demandas novas e específicas ao fluxo de dados que entra no cluster do Kubernetes e circula dentro dele. O Kubernetes não está preparado nativamente para atender a essas demandas. Nas seções a seguir, examinaremos os requisitos específicos que uma infraestrutura nativa da nuvem deve atender para oferecer suporte a funções críticas de vRAN e do núcleo 5G, bem como a aplicações empresariais e de consumo. Em seguida, discutiremos como a F5 atende a esses requisitos.
Controle, segurança e visibilidade para infraestruturas nativas da nuvem
Para que os provedores de serviços ofereçam serviços confiáveis, seguros e escaláveis, eles devem considerar três tipos principais de requisitos:
- Controle: os provedores de serviços devem ser capazes de aplicar controles de políticas a diversos tipos de tráfego específicos de uma rede de provedor de serviços. A capacidade de aplicar um gerenciamento inteligente de tráfego permitirá que os provedores de serviços ofereçam suporte a novos serviços, como o fatiamento de rede, viabilizem a transição dos protocolos 4G para 5G e forneçam a base necessária para novos casos de uso habilitados pelo 5G.
- Segurança: para manter altos níveis de confiança e retenção dos clientes, os controles de segurança devem ser aplicados em vários pontos e em diversas camadas da rede.
- Visibilidade: A visibilidade do fluxo de tráfego que entra e circula pela infraestrutura melhorará a eficiência operacional, aumentará a eficácia da solução de problemas e tornará os controles de receita mais flexíveis.
Controle de entrada/saída
Primeiro, examinaremos os requisitos e a solução para a rede de entrada/saída do cluster Kubernetes, também chamada de “tráfego norte-sul”. A rede padrão do Kubernetes é suficiente para a maioria das aplicações web executadas em um ambiente de nuvem no qual HTTP/HTTPS é o principal protocolo de comunicação de entrada e dentro do cluster Kubernetes. O ambiente de uma operadora apresenta desafios específicos para a rede do Kubernetes devido à necessidade de oferecer suporte a diversos protocolos. A migração para o 5G não ocorrerá de forma abrupta; a maioria das operadoras precisará executar 4G e 5G simultaneamente e necessitará de uma solução de migração que viabilize essa operação. Por exemplo, à medida que o núcleo 5G SA for implantado, muitas operadoras aproveitarão seus sistemas existentes de faturamento e tarifação 4G para acelerar a disponibilização do 5G, permitindo obter mais rapidamente o retorno sobre o investimento em 5G. Isso significa que seus clusters Kubernetes devem oferecer suporte aos protocolos 4G e 5G. É necessário um proxy de serviço para o controle de entrada/saída a fim de aprimorar a funcionalidade existente do Kubernetes.
Um proxy de serviços que forneça controle de entrada e saída poderá atender aos rigorosos requisitos da rede de um provedor de serviços ao oferecer recursos avançados de rede para Kubernetes:
- Suporte a vários protocolos, incluindo sinalização 4G e 5G
- Roteamento
- Balanceamento de carga
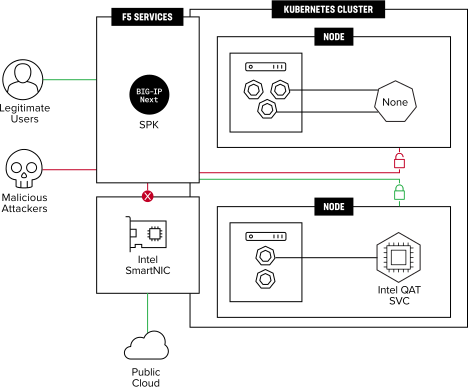
No ponto de entrada do cluster Kubernetes, os provedores de serviços também devem proteger o cluster contra ataques e oferecer visibilidade por assinante. A aplicação de um conjunto de serviços de segurança robustos no ponto de entrada do cluster constitui a primeira linha de defesa. Serviços de segurança como proteção contra DDoS, firewall e WAF podem ser aplicados na entrada para impedir que tráfego mal-intencionado acesse o cluster e afete as funções da rede principal 5G e as aplicações dos clientes. Além da segurança na entrada, os provedores de serviços precisam ter visibilidade do tráfego de cada assinante. Esses dados valiosos ajudam a solucionar problemas de rede e também podem ser usados para garantir a receita. Os provedores de serviços investem enormes quantias em garantia de receita para assegurar que os eventos possam ser rastreados para fins de conformidade e faturamento. Esses dados podem ser coletados no ponto de entrada do cluster Kubernetes e, em seguida, comparados aos relatórios do conjunto dinâmico de contêineres.
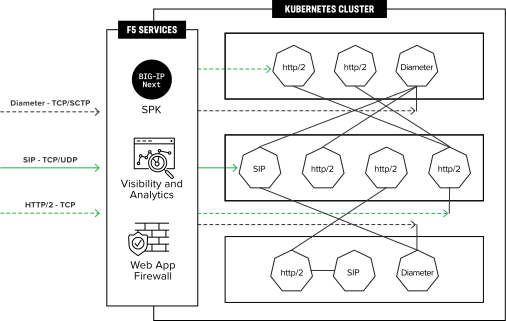
Em resumo, um proxy de serviço que oferece controle de entrada e saída, segurança e visibilidade fornece as funcionalidades essenciais de que o Kubernetes precisa para atender às demandas de uma infraestrutura 5G nativa da nuvem.
Malha de serviços
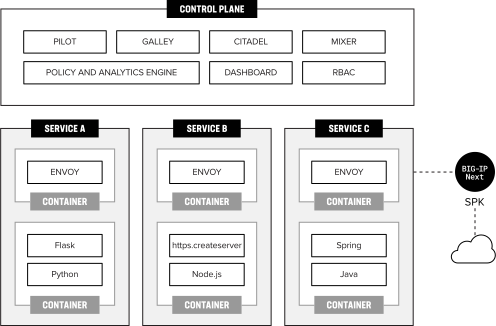
Agora que abordamos os requisitos do tráfego norte-sul direcionado a uma infraestrutura nativa da nuvem baseada em Kubernetes, podemos analisar os requisitos e desafios do tráfego dentro do cluster. Assim como no ingresso e no egresso, a comunicação leste-oeste entre os serviços executados no cluster deve atender a padrões mais elevados de observabilidade e segurança para ser compatível com uma infraestrutura 5G nativa da nuvem. As operadoras devem poder aplicar políticas de segurança que controlem a comunicação entre os serviços no cluster. A desagregação do núcleo 5G exige maior observabilidade dentro do cluster, permitindo que as operadoras avaliem a integridade de seus serviços e identifiquem a causa raiz das falhas quando eles não estiverem funcionando corretamente. As operadoras também devem garantir que sua infraestrutura tenha capacidade para atender a requisitos governamentais, como a interceptação legal. Esses requisitos apresentam desafios para a rede e os controles do Kubernetes. Uma forma de enfrentar esses desafios é implementar uma malha de serviços, como o Istio, que adiciona os seguintes recursos:
- Confiabilidade: novas tentativas, tempos limite e mitigação de falhas em cascata
- Observabilidade e depuração: monitoramento, rastreamento, métricas
- Segurança: autenticação/autorização, gerenciamento de segredos e garantia de criptografia
- Gerenciamento de tráfego: descoberta de serviços, roteamento personalizado e implantações canário
Soluções da F5 para infraestrutura nativa da nuvem
A F5 é líder em serviços de aplicações, redes e segurança e oferece uma variedade de soluções para o núcleo 5G e a infraestrutura 5G nativa da nuvem. A F5 oferece dois produtos principais que solucionam os desafios enfrentados pelas operadoras ao criar uma infraestrutura nativa da nuvem para atender aos requisitos de rede e segurança da vRAN, do núcleo 5G e das aplicações empresariais.
- F5 BIG-IP Service Proxy para Kubernetes (BIG-IP SPK)
- Aspen Mesh de nível de operadora
BIG-IP Service Proxy para Kubernetes (SPK)
O BIG-IP SPK é único no setor, oferecendo controle de entrada e saída com suporte à sinalização multiprotocolo e segurança desenvolvida especificamente para provedores de serviços que implantam uma infraestrutura nativa da nuvem em toda a sua área de atuação. O BIG-IP SPK também está alinhado aos padrões de projeto do Kubernetes para configuração e orquestração. Essa solução permite aplicar recursos de rede e segurança líderes do setor a uma infraestrutura baseada em Kubernetes.1
Controle de entrada/saída
- Balanceamento de carga L4: TCP, UDP e SCTP
- Balanceamento de carga L7: Diameter, SIP, HTTP/2
- Balanceamento de carga GTPcV2
- Roteamento
- Limitação de taxa
Segurança
- Firewall de sinalização, DDoS, WAF
- Criptografar/Descriptografar
- Ocultação de topologia
Visibilidade
- Garantia de receita
- Estatísticas e análises
Além disso, o BIG-IP SPK pode aproveitar os recursos avançados da Intel SmartNIC para obter maior desempenho e escalabilidade.
Aspen Mesh de nível de operadora
O Carrier-Grade Aspen Mesh é uma malha de serviços desenvolvida especificamente para infraestruturas nativas da nuvem de provedores de serviços. A malha de serviços Aspen Mesh é baseada no Istio de código aberto e acrescenta recursos essenciais para redes de provedores de serviços.
- Visibilidade de tráfego incomparável em cada cluster Kubernetes do núcleo 5G, permitindo a garantia de receita e possibilitando que as operadoras monetizem o 5G usando os sistemas de faturamento existentes.
- Segurança reforçada com uma abordagem consistente para criptografar e autenticar todo o tráfego entre funções de rede de vários fornecedores e locais, baseada nas técnicas de mTLS mais robustas e vinculada a uma autoridade certificadora de nível de operadora e compatível com 3GPP.
- Controle de tráfego e gerenciamento de políticas que permitem aos provedores de serviços rotear com eficiência as comunicações de serviço, além de configurar e aplicar políticas comerciais e de conformidade à malha de serviços e ao tráfego de rede.
O Aspen Mesh também oferece recursos de captura de pacotes, que não estão disponíveis no Kubernetes padrão. A captura de pacotes facilita a solução de problemas de comunicação entre CNFs dentro do cluster e fornece aos provedores de serviços a infraestrutura necessária para cumprir requisitos governamentais, como a interceptação legal.
Exemplo de núcleo 5G
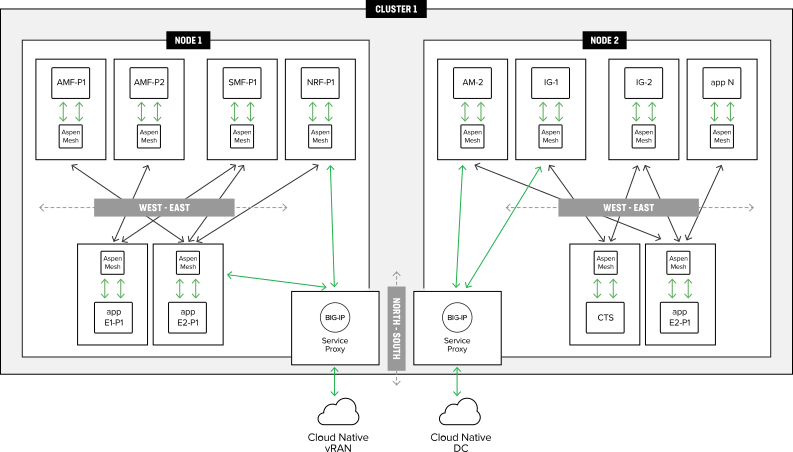
O BIG-IP SPK e o Carrier-Grade Aspen Mesh trabalham em conjunto para solucionar os desafios do uso do Kubernetes em uma infraestrutura 5G nativa da nuvem. O BIG-IP SPK atende à necessidade de suporte à sinalização multiprotocolo, segurança e visibilidade do tráfego direcionado ao cluster do Kubernetes, enquanto o Carrier-Grade Aspen Mesh gerencia a comunicação entre as CNFs — ambas funções essenciais para a implantação de uma infraestrutura 5G nativa da nuvem. A figura abaixo mostra uma infraestrutura 5G que utiliza o BIG-IP SPK e o Aspen Mesh.
Conclusão
Os provedores de serviços entendem o papel central que uma infraestrutura nativa da nuvem desempenhará no sucesso da implantação do 5G e na capacidade de oferecer suporte aos aplicativos e serviços viabilizados por uma nova rede baseada em 5G. Eles buscam soluções que proporcionem o controle, a segurança e a visibilidade necessários para a infraestrutura 5G nativa da nuvem. A F5 entende as demandas das redes dos provedores de serviços e oferece soluções que permitem usar o Kubernetes para criar e implantar com sucesso sua infraestrutura 5G nativa da nuvem.
1 Entre em contato com a F5 para consultar a disponibilidade do recurso.
PUBLICADO EM 28 DE OUTUBRO DE 2020