
Diagramas de arquitetura de DDoS e white paper
Introdução
Há mais de 20 anos, a F5 trabalha com clientes para proteger suas aplicações contra ataques distribuídos de negação de serviço (DDoS). Ao longo do tempo, a F5 desenvolveu recursos essenciais em seus produtos para ajudar aplicações e serviços a manter a resiliência contra ataques DDoS. Desde 2018, diversos ataques de grande repercussão levaram provedores de serviços, provedores de serviços gerenciados (MSPs), instituições financeiras e empresas a reformular suas redes para incluir proteção contra DDoS. Trabalhando com esses clientes, a F5 desenvolveu uma arquitetura de referência de proteção contra DDoS que inclui componentes na nuvem e no ambiente local.
A arquitetura de referência inclui várias camadas de defesas locais para proteger as camadas 3 a 7. A camada de defesa de rede protege o DNS e as camadas 3 e 4. Livre do ruído dos ataques à rede, a camada de defesa de aplicações pode usar seus recursos de CPU para proteger as aplicações das camadas superiores. Esse projeto permite que as organizações se defendam contra todos os tipos de ataques DDoS e oferece benefícios em todos os data centers da organização. Por fim, o componente de nuvem da solução de proteção contra DDoS funciona como um mecanismo de segurança para a mitigação de ataques volumétricos.
As quatro categorias de DDoS
Embora o cenário de ameaças de DDoS esteja em constante evolução, a F5 constatou que os ataques continuam se enquadrando em quatro tipos, com as seguintes características:
- Volumétricos — ataques baseados em inundação que podem ocorrer nas camadas 3, 4 ou 7. Os ataques nas camadas 3 e 4 geralmente consistem em tráfego UDP com endereços de origem falsificados.
- Assimétrico — tráfego UDP unidirecional ou sem estado.
- Computacional — Ataques projetados para consumir recursos de CPU e memória, geralmente na camada 7 (L7) via TCP.
- Baseados em vulnerabilidades — ataques que exploram vulnerabilidades de software.
Os mecanismos de defesa evoluíram para lidar com essas diferentes categorias, e organizações de grande visibilidade aprenderam a implementá-los em configurações específicas para maximizar sua postura de segurança. Ao trabalhar com essas empresas e ajustar seus componentes, a F5 desenvolveu uma arquitetura recomendada de mitigação de DDoS capaz de atender a requisitos específicos de escala de data centers e do setor.
Como criar uma solução de proteção contra DDoS
A arquitetura de referência de proteção contra DDoS a seguir foi desenvolvida com base em componentes amplamente conhecidos no setor. Alguns podem ser fornecidos por outros fabricantes e fornecedores, mas outros são componentes específicos da F5.
Componentes de uma arquitetura de proteção contra DDoS
A Figura 1 relaciona os componentes da arquitetura de proteção contra DDoS às quatro categorias de ataques DDoS que eles mitigam.
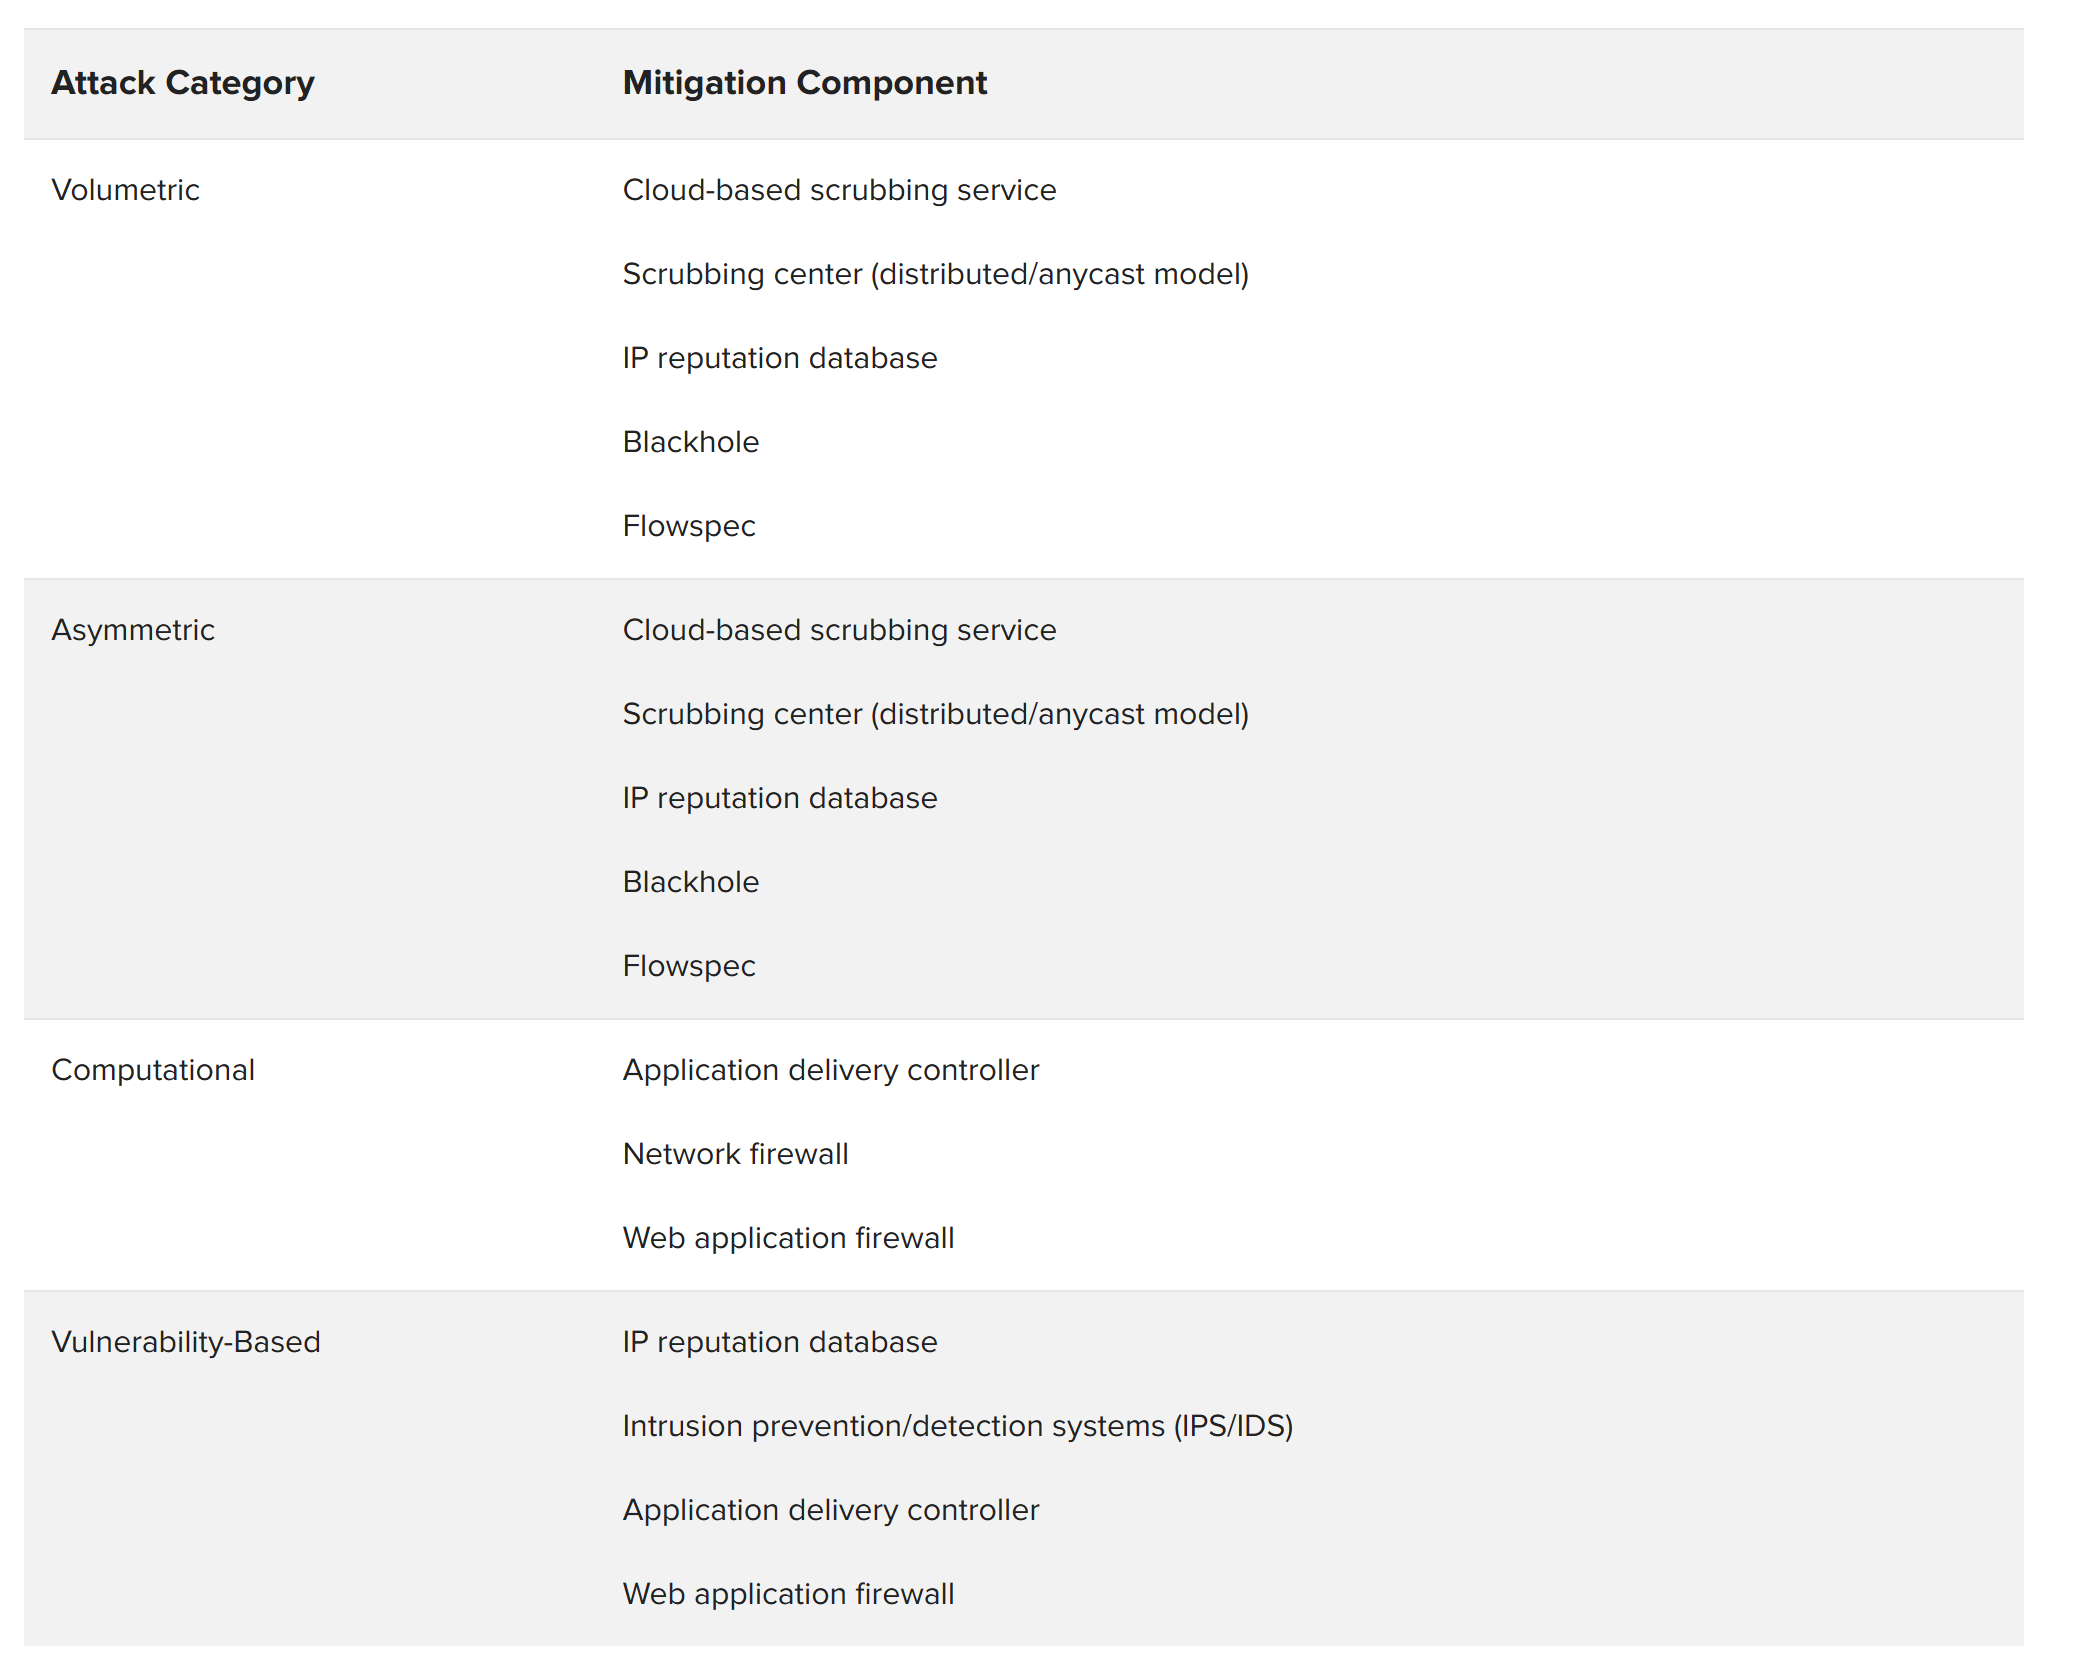
Componentes de uma arquitetura de proteção contra DDoS
Um serviço de filtragem de DDoS baseado em nuvem é um componente essencial de qualquer arquitetura de mitigação de DDoS. Quando um invasor envia 50 Gbps de dados para o ponto de entrada de 1 Gbps de uma organização, nenhum equipamento local será capaz de resolver o problema. O serviço em nuvem, hospedado em uma nuvem pública propriamente dita ou na infraestrutura do provedor de serviços de conectividade da organização, resolve o problema separando o tráfego claramente malicioso daquele que provavelmente é legítimo.
Firewall de rede com proteção contra DDoS
O firewall de rede é há muito tempo a base da segurança de perímetro. No entanto, muitos firewalls de rede não são nem um pouco resistentes a ataques DDoS. Na verdade, muitos dos firewalls mais vendidos podem ser desativados pelos ataques mais simples da camada 4. Uma alta capacidade de processamento, por si só, não é a solução se o firewall não reconhecer e mitigar o ataque.
Para um dispositivo de controle de segurança baseado nas camadas 3 e 4, a F5 recomenda que os arquitetos escolham um firewall de rede de alta capacidade e preparado para DDoS. Especificamente, os arquitetos devem buscar uma solução capaz de oferecer suporte a milhões (não milhares) de conexões simultâneas e repelir diversos ataques (por exemplo, inundações SYN) sem afetar o tráfego legítimo.
Controlador de Entrega de Aplicações
Os controladores de entrega de aplicações (ADCs) fornecem pontos estratégicos de controle na rede. Quando escolhidos, provisionados e controlados adequadamente, eles podem fortalecer significativamente a defesa contra DDoS. Por exemplo, a natureza de proxy completo do ADC da F5 reduz ameaças computacionais e baseadas em vulnerabilidades ao validar protocolos comuns, como HTTP e DNS. Por esses motivos, a F5 recomenda um ADC de proxy completo.
Firewall de aplicações web com proteção integrada contra DDoS
O firewall de aplicações web é um componente de nível superior que compreende e aplica a política de segurança da aplicação. Esse componente pode detectar e mitigar ataques na camada de aplicação, sejam eles inundações HTTP volumétricas ou ataques baseados em vulnerabilidades. Vários fornecedores oferecem firewalls de aplicações web. No entanto, para uma arquitetura de DDoS eficaz, a F5 recomenda apenas seu próprio módulo de firewall de aplicações web pelos seguintes motivos:
- O firewall de aplicações web da F5 pode fornecer serviços adicionais, como proteção contra invasões e web scraping, além de conformidade com o PCI.
- Os clientes da F5 se beneficiam do uso combinado do ADC e do firewall de aplicações Web para aplicar simultaneamente políticas de entrega e de segurança de aplicações.
- O ADC da F5 descarrega e inspeciona o tráfego SSL. Ao combiná-lo com o firewall de aplicações web, os clientes podem consolidar a terminação SSL e a análise de segurança da carga útil criptografada em um único dispositivo.
Sistemas de detecção e prevenção de intrusões
Os sistemas de detecção e prevenção de intrusões (IDS/IPS) podem desempenhar um papel importante na mitigação de DDoS. A F5 recomenda que a funcionalidade de IDS/IPS não seja implantada apenas em um único local (por exemplo, integrada a um firewall de camada 4). Em vez disso, o IDS/IPS deve ser implantado em pontos estratégicos à frente de componentes de back-end que possam precisar de proteção adicional específica, como um banco de dados ou um servidor web específico. Um IPS também não substitui um firewall de aplicações web. Proteger a infraestrutura e as aplicações é como descascar uma cebola. Um IPS é projetado para impedir ataques na camada superior — a dos protocolos —, enquanto os WAFs são projetados para proteger as camadas inferiores (aplicações).
Banco de dados de reputação de IP
Um banco de dados de reputação de IP ajuda a proteger contra ataques assimétricos de negação de serviço, impedindo que invasores de DDoS usem scanners conhecidos para sondar uma aplicação visando sua posterior exploração e invasão. Um banco de dados de reputação de IP pode ser gerado internamente ou fornecido por um serviço externo de assinatura. As soluções de reputação de IP da F5 combinam informações de inteligência de fontes abertas (OSINT), dados da F5 e feeds de terceiros para oferecer ampla cobertura de domínios maliciosos.
Uma arquitetura de proteção contra DDoS em várias camadas
A F5 recomenda uma solução híbrida de proteção contra DDoS, combinando nuvem e infraestrutura local. Os ataques volumétricos serão mitigados pelo F5 Silverline DDoS Protection — um serviço fornecido por meio da plataforma em nuvem F5 Silverline. O Silverline DDoS Protection analisará e eliminará a maior parte do tráfego de ataque.
Às vezes, uma campanha de DDoS pode incluir ataques à camada de aplicação que precisam ser tratados no ambiente local. Esses ataques assimétricos e computacionais podem ser mitigados por meio das camadas de defesa de rede e de defesa de aplicações. A camada de defesa de rede é composta por serviços de firewall de rede L3 e L4 e pelo balanceamento de carga simples para a camada de defesa de aplicações. A camada de defesa de aplicações consiste em serviços mais sofisticados (e que exigem mais recursos de CPU), incluindo terminação SSL e uma pilha de firewall de aplicações web.
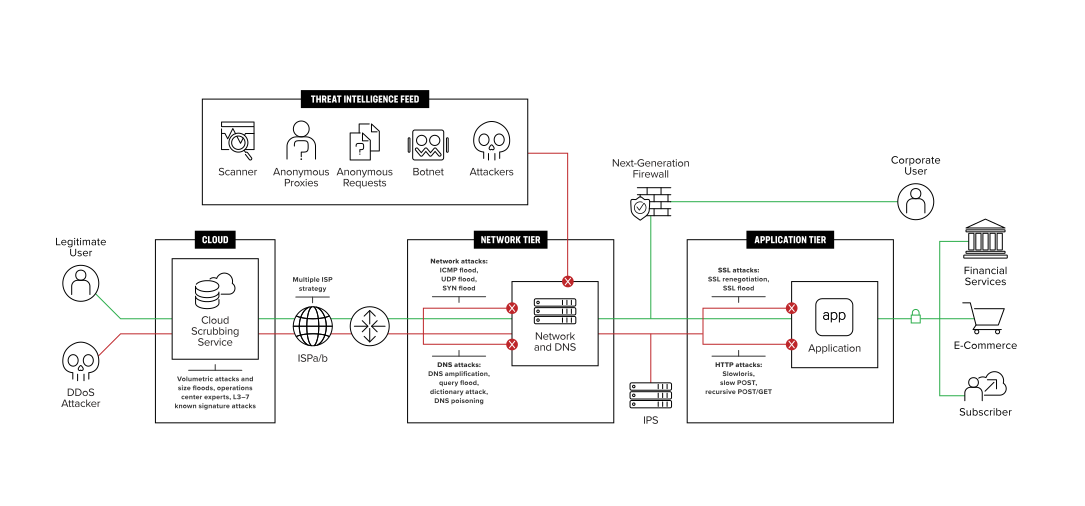
Há benefícios significativos em separar a defesa da rede da defesa das aplicações na parte local da arquitetura de proteção contra DDoS.
- As camadas de defesa de rede e de aplicações podem ser dimensionadas de forma independente. Por exemplo, quando o uso do firewall de aplicações Web aumenta, outro dispositivo (ou blade) pode ser adicionado à camada de aplicações sem afetar a camada de rede.
- As camadas de defesa de rede e de aplicações podem usar diferentes plataformas de hardware e até mesmo diferentes versões de software.
- Quando novas políticas são aplicadas na camada de defesa de aplicações, a camada de defesa de rede pode direcionar apenas uma parte do tráfego para as novas políticas até que elas sejam totalmente validadas.
Componentes e recursos da F5
A Figura 3 mostra os componentes necessários para fornecer recursos específicos. Os componentes da F5 na arquitetura de referência de proteção contra DDoS incluem:
- Proteção contra DDoS do Silverline
- BIG-IP® AFM™ (AFM)
- BIG-IP® Local Traffic Manager™ (LTM)
- BIG-IP® DNS™ com DNS Express™
- BIG-IP® Firewall Avançado para Aplicações Web ™ (Advanced WAF)
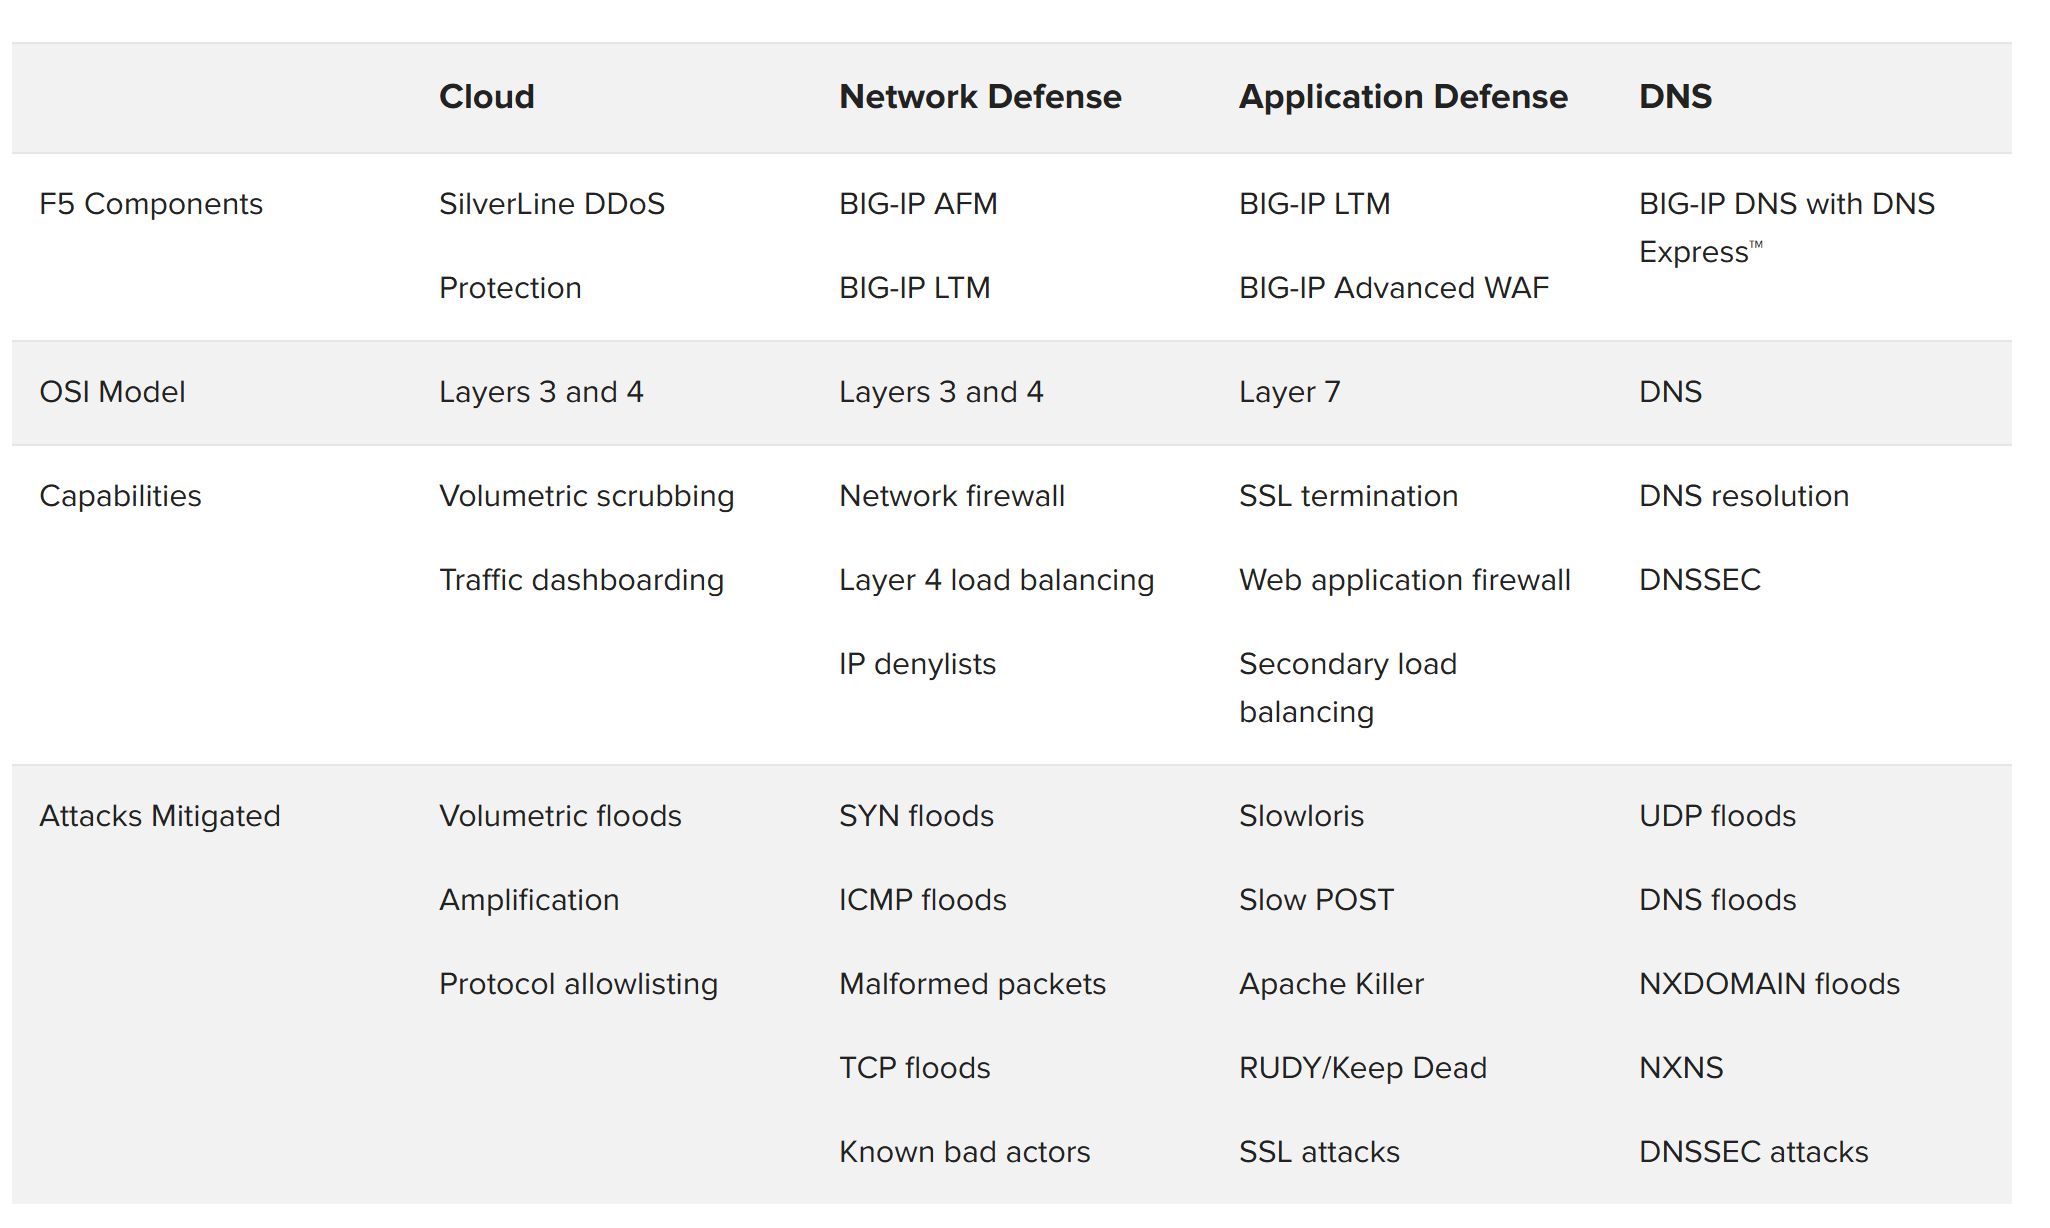
Abordagem alternativa e consolidada para proteção local
Embora a arquitetura multicamadas seja preferível em ambientes de alta largura de banda, a F5 entende que, para muitos clientes, implementar várias camadas de proteção contra DDoS pode ser um exagero em um ambiente de baixa largura de banda. Esses clientes estão implantando um dispositivo de perímetro para mitigação de DDoS que consolida a entrega de aplicações com serviços de firewall de rede e de aplicações web.
As práticas recomendadas aqui continuam válidas. As referências às camadas de defesa de rede e de aplicações podem ser aplicadas diretamente à camada única e consolidada da arquitetura alternativa.
Como usar a arquitetura de Proteção contra DDoS para manter a disponibilidade
Nuvem para defesa contra ataques volumétricos
As organizações correm o risco de sofrer ataques DDoS volumétricos de grande escala, capazes de sobrecarregar a capacidade de largura de banda de entrada voltada para a Internet. Para se defenderem desses ataques, elas podem realizar uma alteração de rota (com um anúncio de rota BGP) para direcionar o tráfego de entrada a data centers de alta largura de banda, que podem filtrar o tráfego malicioso e enviar o tráfego limpo e filtrado de volta ao data center de origem da organização.
Os fatores que podem influenciar a escolha de um provedor de proteção contra DDoS na nuvem incluem a localização geográfica das instalações de filtragem, a capacidade de largura de banda, a latência, o tempo de mitigação e o custo-benefício da solução. Como mostra a Figura 4, os ataques DDoS podem atingir um consumo de largura de banda medido em centenas de Gbps, colocando a infraestrutura em risco de ficar completamente sobrecarregada.
Em alguns casos, pode haver um aumento no tempo de processamento das solicitações recebidas quando um serviço de mitigação na nuvem não dispõe de um centro de mitigação próximo ao data center da organização. Para reduzir uma possível latência, os MSPs e outras empresas globais devem utilizar serviços de mitigação na nuvem estrategicamente localizados nas regiões onde mantêm operações que possam ser afetadas por ataques.
Capacidade e recursos
Manter a disponibilidade diante de ataques volumétricos depende tanto da cobertura global — com data centers na América do Norte, Europa e Ásia — quanto de uma capacidade global de vários terabits ou de centenas de gigabits por data center.
As organizações dirão que o verdadeiro valor de um serviço de mitigação de ataques na nuvem só é percebido após a campanha de ataques. Entre as perguntas que determinam sua satisfação estão:
- Foi caro?
- Qual foi o nível de falsos positivos?
- Tínhamos visibilidade e controle sobre a entrega do tráfego legítimo?
Sempre disponível ou sempre ativo
As organizações podem usar a assinatura Always Available do Silverline DDoS Protection para encaminhar o tráfego pelo F5 Silverline quando um ataque DDoS for detectado. Como alternativa, a assinatura Always On do Silverline DDoS Protection pode encaminhar o tráfego pelo F5 Silverline continuamente, garantindo maior disponibilidade das redes e aplicações da organização.
Modelos de implantação
O Silverline DDoS Protection tem dois modelos principais de implantação: modo roteado e modo proxy.
O modo roteado é destinado a empresas que precisam proteger toda a sua infraestrutura de rede. O Silverline DDoS Protection utiliza o Border Gateway Protocol (BGP) para encaminhar todo o tráfego ao seu centro de filtragem e proteção e usa um túnel Generic Routing Encapsulation (GRE), uma VPN de camada 2 ou o Equinix Cloud Exchange para enviar o tráfego limpo de volta à rede de origem. O modo roteado é uma arquitetura escalável para empresas com grandes implantações de rede. Ele não exige nenhuma configuração específica para aplicações e oferece uma opção simples para ativar ou desativar o Silverline DDoS Protection.
O modo proxy é destinado a empresas que precisam proteger suas aplicações contra ataques DDoS volumétricos, mas não possuem uma rede pública de Classe C. O DNS é usado para encaminhar todo o tráfego aos centros de mitigação da F5 Silverline. O tráfego limpo é enviado pela Internet pública aos servidores de origem das aplicações.
Os métodos de tráfego de retorno usados pelo Silverline DDoS Protection incluem:
- Túneis GRE.
- Equinix Cloud Exchange.
- VPN de camada 2.
- Internet pública.
Destaque de ataques volumétricos: ataques de amplificação
A Figura 4 mostra que, entre 2019 e 2020, o recorde do maior ataque DDoS do mundo foi quebrado várias vezes. Para atingir tamanho consumo de largura de banda, esses ataques usaram uma combinação de ataques de inundação (por exemplo, ACK, NTP, RESET, SSDP, SYN e UDP), juntamente com anomalias de TCP, fragmentação de UDP e reflexão de CLDAP, provenientes de milhares de pontos públicos da Internet inadvertidamente envolvidos e direcionados a uma vítima específica.
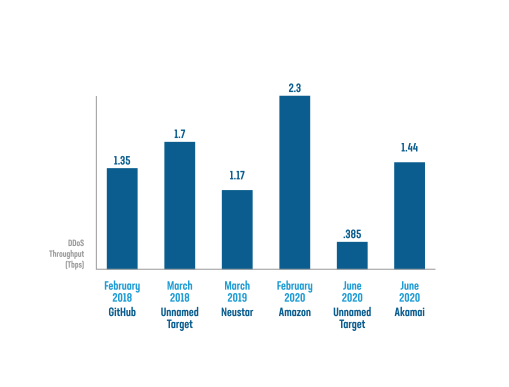
Defesa de rede local
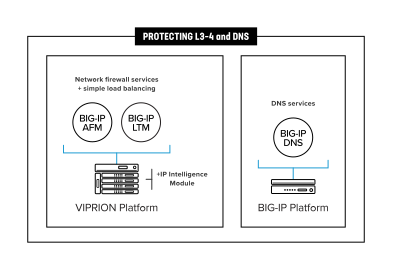
A camada de defesa de rede é estruturada em torno do firewall de rede. Ela foi projetada para mitigar ataques computacionais, como inundações SYN e inundações de fragmentação ICMP. Essa camada também mitiga ataques volumétricos até o ponto de congestionamento da entrada (normalmente, de 80% a 90% da capacidade nominal do link). Muitas organizações integram seus bancos de dados de reputação de IP a essa camada e contam com controles para bloquear endereços IP com base na origem durante um ataque DDoS.
Algumas organizações encaminham o tráfego DNS pela primeira camada até um servidor DNS na DMZ. Nessa configuração, com os controles adequados da camada 4, elas podem validar os pacotes DNS antes de encaminhá-los ao servidor.
Defesa de nuvem privada
Para organizações que adotam uma estratégia centrada em virtualização, pode ser difícil mitigar ataques DDoS direcionados à sua infraestrutura virtualizada sem hardware desenvolvido especificamente para essa finalidade. As soluções de segurança virtualizadas executadas em servidores x86 comerciais de prateleira (COTS) muitas vezes não oferecem os recursos de alto desempenho dos appliances personalizados, o que, em muitos casos, torna praticamente impossível mitigar ataques DDoS de forma eficaz por meio de software.
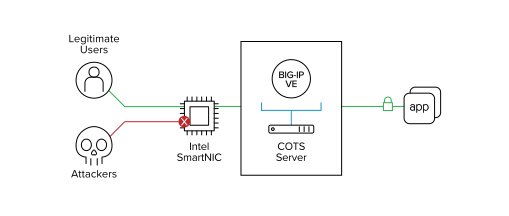
A solução da F5 para esse desafio utiliza uma nova geração de placas de interface de rede (NICs), conhecidas como SmartNICs, para reforçar a solução de edição virtual (VE) do BIG-IP AFM. Ao programar um FPGA integrado de alto desempenho nessas SmartNICs para detectar e bloquear ataques DDoS antes que eles alcancem o BIG-IP VE e os servidores de aplicações, a F5 consegue bloquear ataques de magnitude muito maior — até 300 vezes maiores — do que qualquer solução comparável baseada exclusivamente em software, mantendo as aplicações disponíveis. Transferir a mitigação de DDoS do BIG-IP AFM VE para uma SmartNIC não apenas libera ciclos de CPU da VE para otimizar outras funcionalidades de segurança (como WAF ou SSL), mas também pode reduzir o TCO em até 47%.
Destaque para ataques DDoS computacionais: mitigação de inundações de conexões TCP e SSL
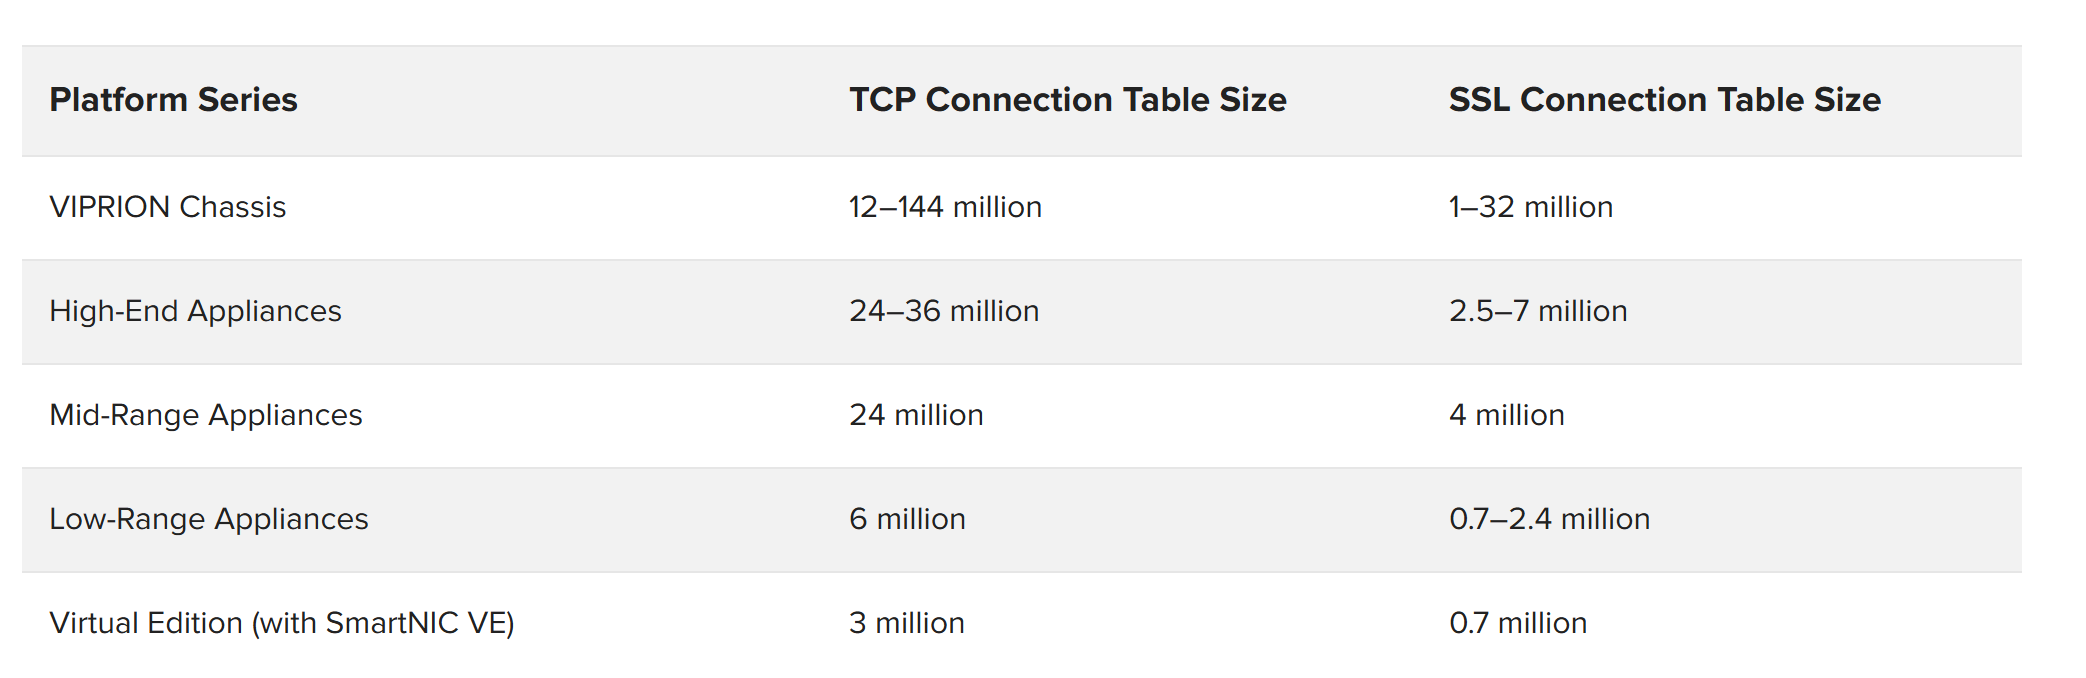
Como ataques de camada 4, as inundações de conexões TCP podem afetar qualquer dispositivo com estado na rede, especialmente firewalls que não sejam resistentes a DDoS. O ataque é projetado para consumir a memória das tabelas de conexões de fluxo em cada dispositivo com estado. Muitas vezes, essas inundações de conexões não contêm dados reais. Elas podem ser absorvidas por tabelas de conexões de alta capacidade na camada de rede ou mitigadas por firewalls de proxy completo.
As inundações de conexões SSL são projetadas especificamente para atacar os dispositivos que encerram o tráfego criptografado. Devido ao contexto criptográfico que precisa ser mantido, cada conexão SSL pode consumir de 50.000 a 100.000 bytes de memória. Isso torna os ataques SSL especialmente prejudiciais.
A F5 recomenda tanto o uso de capacidade quanto a técnica de proxy completo para mitigar inundações de conexões TCP e SSL. A Figura 7 mostra a capacidade de conexões dos firewalls de rede baseados em F5.
Proteção de aplicações locais
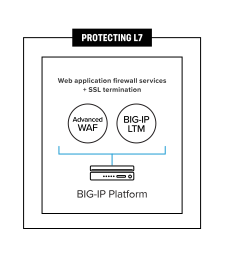
A camada de defesa de aplicações é onde a F5 recomenda implantar mecanismos de defesa com reconhecimento de aplicações e uso intensivo de CPU, como barreiras de login, políticas de firewall de aplicações Web e contexto de segurança dinâmico usando F5 iRules. Nessa camada, esses componentes geralmente compartilham o espaço do rack com dispositivos IDS/IPS específicos.
É também nesse nível que normalmente ocorre a terminação SSL. Embora algumas organizações realizem a terminação SSL no nível de defesa da rede, essa prática é menos comum devido à natureza confidencial das chaves SSL e às políticas que desaconselham mantê-las no perímetro de segurança.
Destaque sobre ataques DDoS assimétricos: mitigação de inundações de requisições GET
GETs e POSTs recursivos estão entre os ataques mais nocivos da atualidade. Pode ser muito difícil distingui-los do tráfego legítimo. Inundações de GET podem sobrecarregar bancos de dados e servidores, além de causar um “reverse full pipe”. A F5 registrou um invasor que enviava 100 Mbps de consultas GET a um alvo e extraía 20 Gbps de dados.
As estratégias de mitigação para inundações de solicitações GET incluem:
- A defesa por barreira de login.
- Perfis de proteção contra DDoS.
- Aplicação de políticas para navegadores reais.
- CAPTCHA.
- iRules de limitação de solicitações.
- iRules personalizadas.
A configuração e os procedimentos de implementação dessas estratégias podem ser encontrados na documentação de práticas recomendadas de DDoS da F5.
Mitigação de DDoS de DNS
O DNS é o segundo serviço mais visado, atrás apenas do HTTP. Quando o DNS é interrompido, todos os serviços externos do data center — e não apenas uma única aplicação — são afetados. Esse ponto único de falha total, aliado à infraestrutura de DNS muitas vezes subdimensionada, torna o DNS um alvo atraente para invasores.
Superdimensione os serviços de DNS para resistir a inundações de consultas
Historicamente, os serviços de DNS têm sido subdimensionados. Uma porcentagem significativa das implantações de DNS é subdimensionada a ponto de não conseguir resistir nem mesmo a ataques DDoS de pequeno a médio porte.
Os caches de DNS se tornaram populares, pois podem melhorar o desempenho percebido de um serviço de DNS e oferecer alguma resiliência contra ataques convencionais de consulta DNS. Os invasores passaram a usar os chamados ataques de “domínio inexistente” (ou NXDOMAIN), que rapidamente eliminam os benefícios de desempenho proporcionados pelo cache.
Para solucionar isso, a F5 recomenda colocar o Serviço de Nomes de Domínio do BIG-IP DNS atrás do módulo proxy DNS especial de alto desempenho chamado F5 DNS Express™. O DNS Express atua como um resolvedor absoluto à frente dos servidores DNS existentes. Ele carrega as informações de zona dos servidores e resolve todas as solicitações ou retorna NXDOMAIN. Ele não é um cache e não pode ser esvaziado por inundações de consultas NXDOMAIN.
Considere o posicionamento dos serviços de DNS
Muitas vezes, o serviço de DNS opera em um conjunto próprio de dispositivos, separado do primeiro perímetro de segurança. Isso é feito para manter o DNS independente das aplicações que ele atende. Por exemplo, se parte do perímetro de segurança ficar indisponível, o DNS poderá redirecionar as solicitações para um data center secundário ou para a nuvem. Manter o DNS separado das camadas de segurança e de aplicações pode ser uma estratégia eficaz para garantir o máximo de flexibilidade e disponibilidade.
Algumas grandes empresas com vários data centers disponibilizam o DNS fora do perímetro de segurança principal usando uma combinação do BIG-IP DNS com o DNS Express e o módulo de firewall BIG-IP AFM. O principal benefício dessa abordagem é que os serviços de DNS permanecem disponíveis mesmo que a camada de defesa da rede fique inoperante devido a um ataque DDoS.
Independentemente de o DNS ser fornecido dentro ou fora da DMZ, tanto o BIG-IP DNS quanto o BIG-IP AFM podem validar as solicitações de DNS antes que elas cheguem ao servidor DNS.
Casos de uso da arquitetura de referência
A seguir, são apresentados três casos de uso da arquitetura de referência que correspondem a três cenários típicos de clientes:
- Provedor de serviços gerenciados (mobilidade ou linha fixa)
- Data center de uma grande instituição de serviços financeiros (FSI)
- Data center empresarial
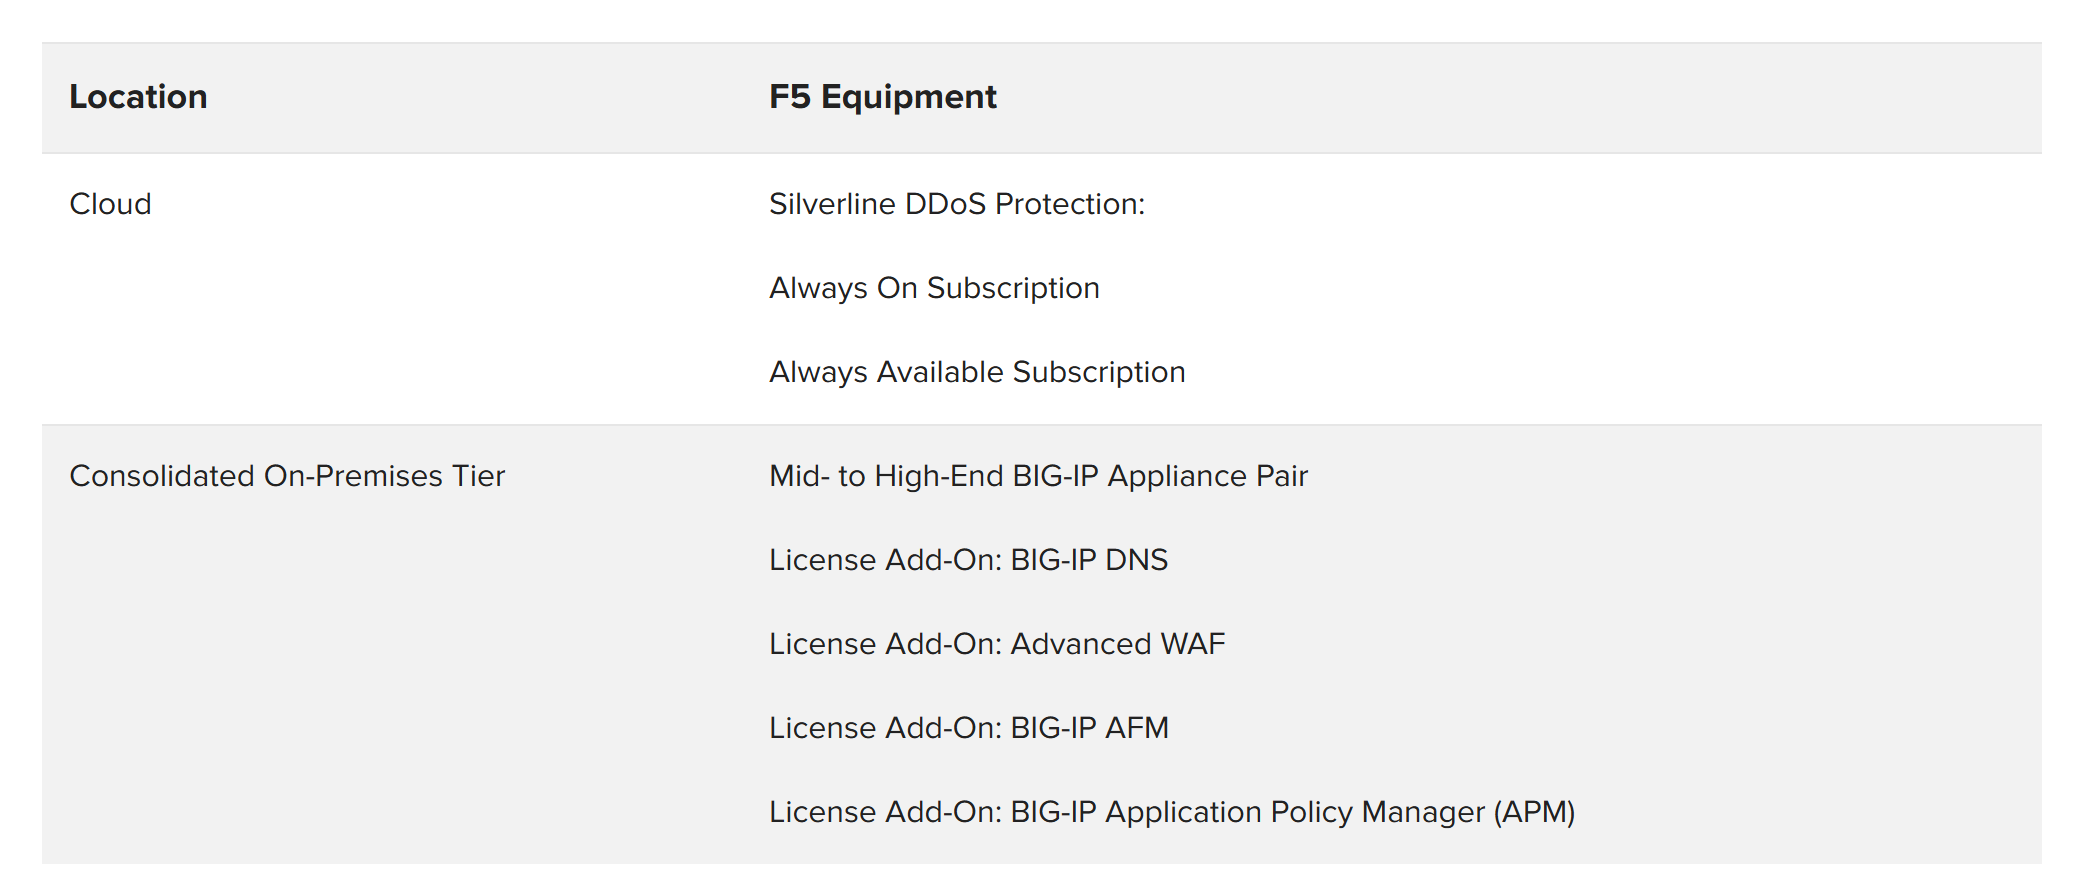
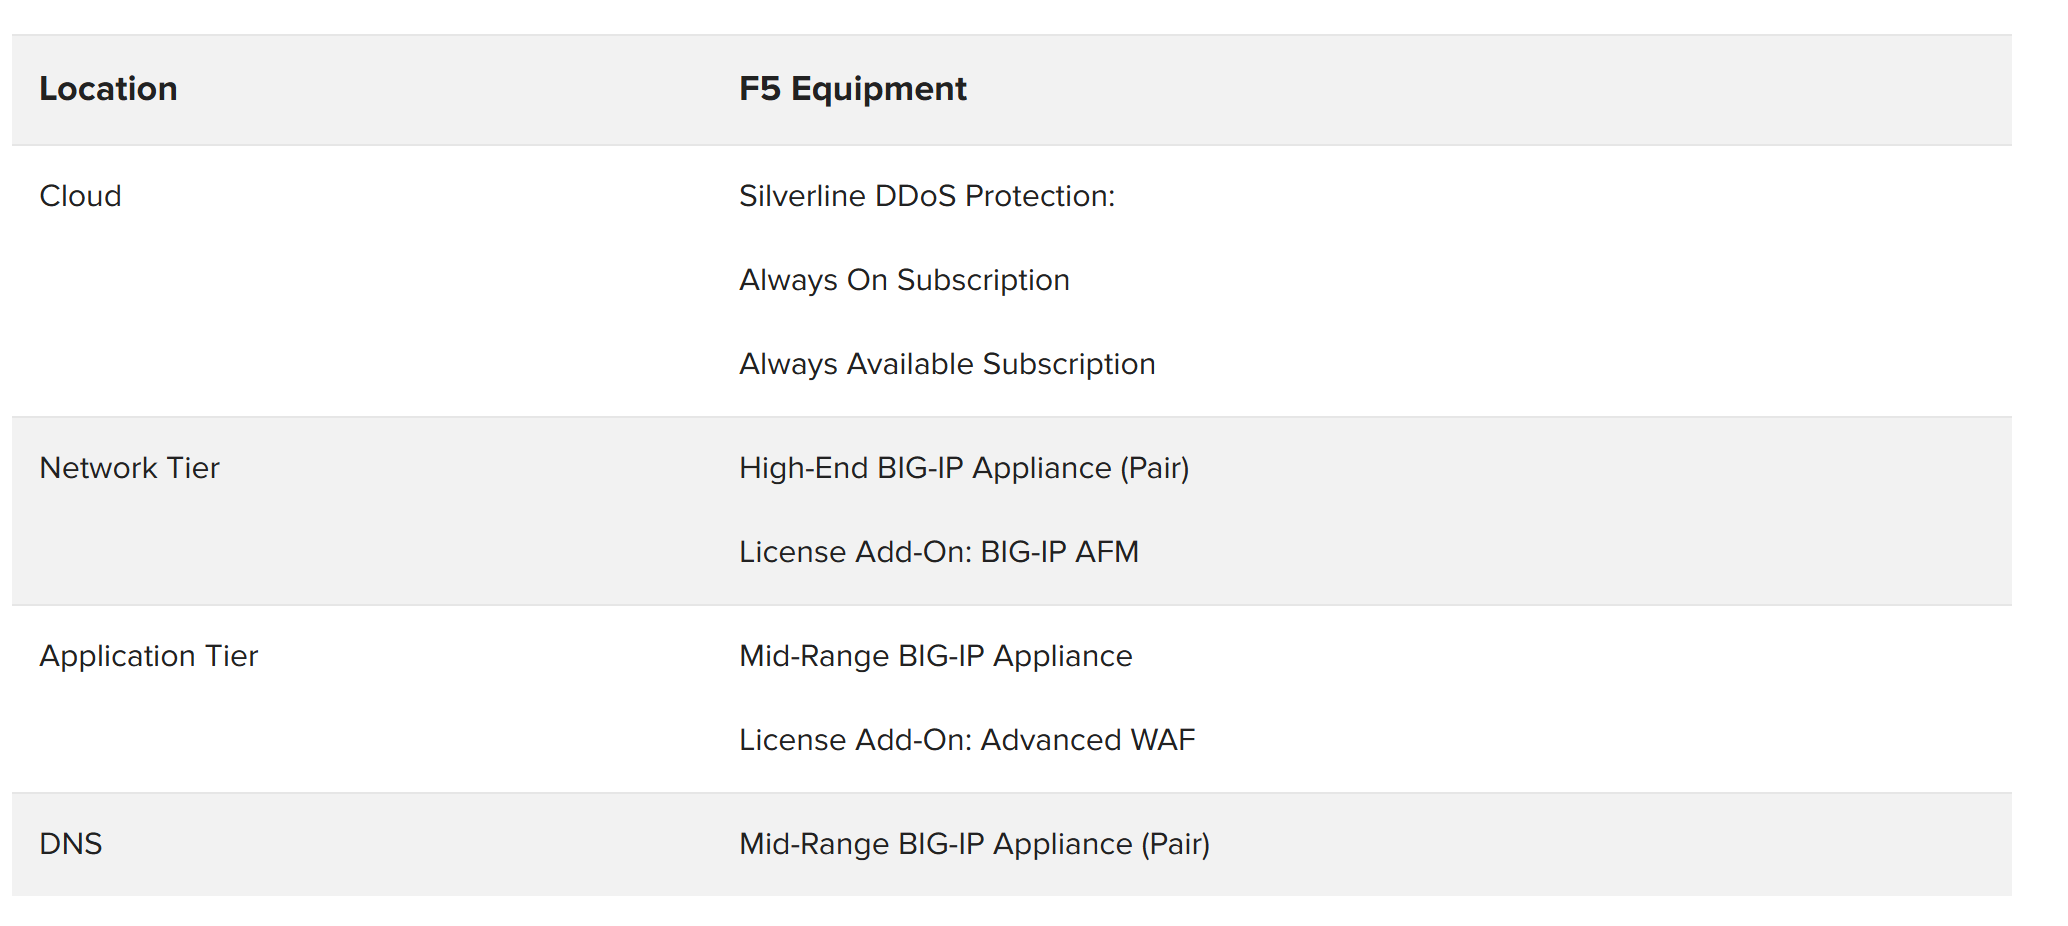
Cada caso de uso abaixo contém um diagrama do cenário de implantação, uma breve descrição das particularidades do caso de uso e os componentes F5 recomendados para esse cenário. Consulte também a Figura 14 para obter informações adicionais sobre dimensionamento.
Arquitetura de referência de proteção contra DDoS para provedores de serviços gerenciados (rede móvel ou fixa)
O caso de uso de data center de um MSP consiste em fornecer segurança para uma variedade de aplicações e, ao mesmo tempo, maximizar o valor dos recursos do data center. O retorno sobre o investimento (ROI) é crucial para os MSPs, que muitas vezes gostariam de fazer tudo a partir de um único dispositivo, se possível, e estão dispostos a ficar offline durante um ataque DDoS.
Para este caso de uso, o MSP está colocando todos os ovos na mesma cesta. Ele obterá a solução com a melhor relação custo-benefício, mas também enfrentará o maior desafio de disponibilidade.
Por outro lado, a organização ganha eficiência ao concentrar recursos especializados com profundo conhecimento em uma única plataforma. A F5 oferece sistemas de alta disponibilidade, escalabilidade e desempenho superiores, além de suporte de classe mundial, ajudando a reduzir ainda mais os riscos.
Sem dúvida, a economia financeira é o maior benefício dessa arquitetura consolidada. Uma solução superior de DDoS utiliza equipamentos que já estão em operação para disponibilizar diariamente aplicações que geram receita. O ambiente consolidado ajuda a economizar espaço em racks, energia e recursos de gerenciamento.
Arquitetura de referência de proteção contra DDoS para grandes instituições financeiras
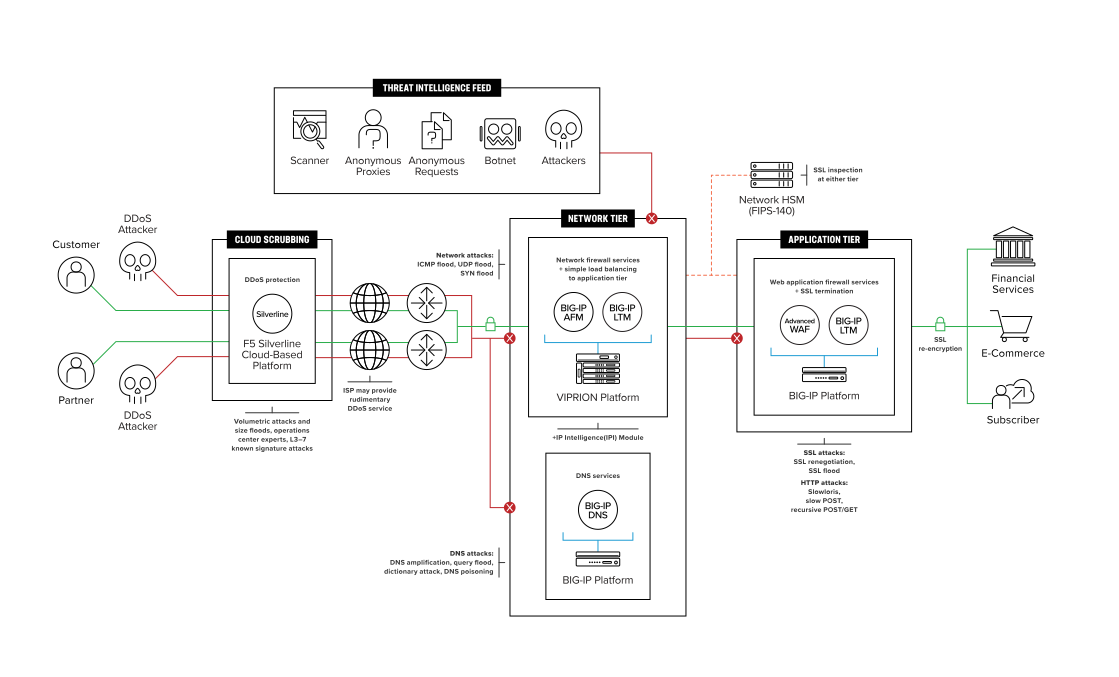
Cenário de grande instituição financeira
O cenário de data center de uma grande instituição de serviços financeiros (FSI) é um caso de uso consolidado e amplamente reconhecido para a proteção contra DDoS. Normalmente, a FSI conta com vários provedores de serviços, mas pode optar por não usar as soluções de proteção contra DDoS volumétrico oferecidas por esses provedores e preferir outro serviço de mitigação. Muitas dessas instituições também podem contar com um serviço de mitigação em nuvem de backup como garantia contra uma eventual falha do serviço principal de mitigação em nuvem na contenção de ataques DDoS volumétricos.
O data center da instituição de serviços financeiros geralmente conta com poucos funcionários administrativos em suas instalações, portanto não há necessidade de um firewall de próxima geração.
As instituições de serviços financeiros (FSIs) adotam as políticas de segurança mais rigorosas fora das instituições militares federais. Por exemplo, quase todas as FSIs precisam manter a carga útil criptografada em todo o data center. As FSIs detêm a classe de ativos de maior valor (contas bancárias) na Internet e, por isso, são alvos frequentes não apenas de ataques DDoS, mas também de invasões. A arquitetura local de duas camadas permite que as organizações de serviços financeiros dimensionem suas políticas de segurança abrangentes e com uso intensivo de CPU na camada de aplicação, independentemente do investimento feito na camada de rede.
Este caso de uso permite que as instituições financeiras criem uma solução resistente a DDoS, mantendo (e, na verdade, aproveitando) os equipamentos de segurança que já possuem. Os firewalls na camada de defesa da rede continuam desempenhando suas funções, e os dispositivos BIG-IP na camada de defesa das aplicações continuam impedindo violações de segurança.
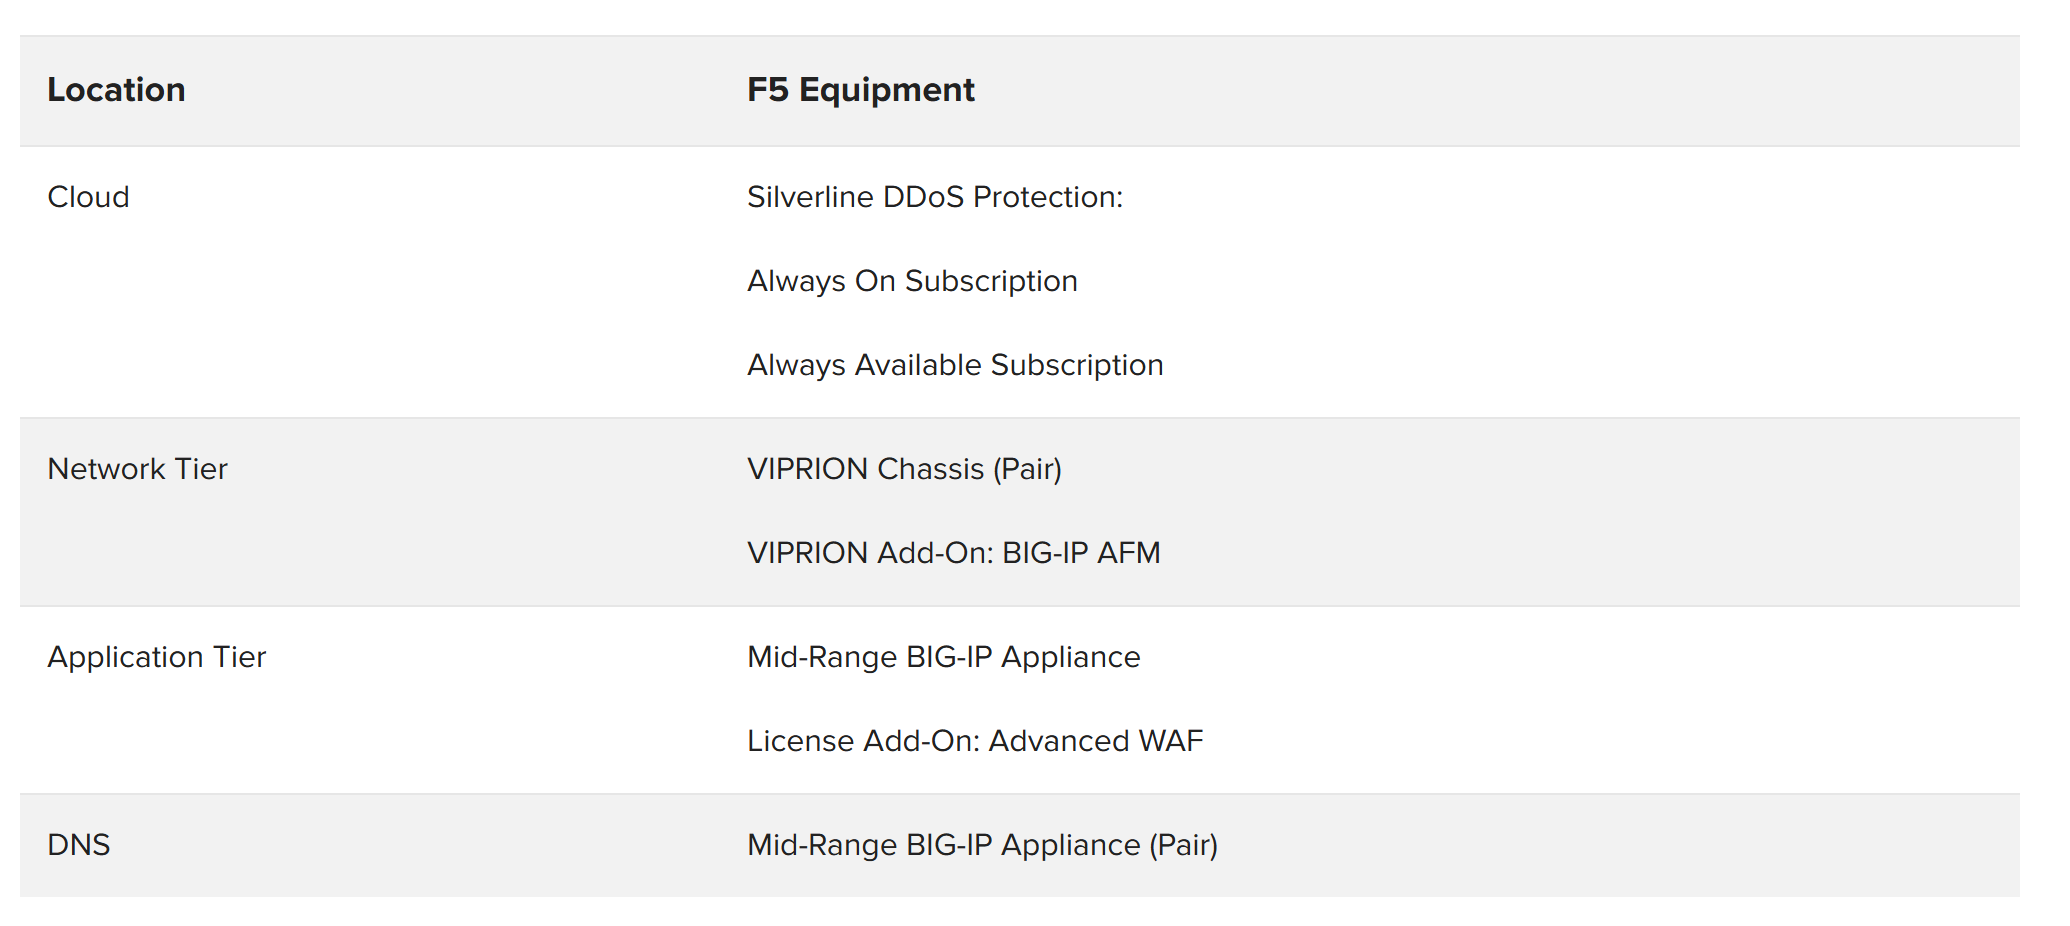
Arquitetura de referência do Enterprise DDoS Protection
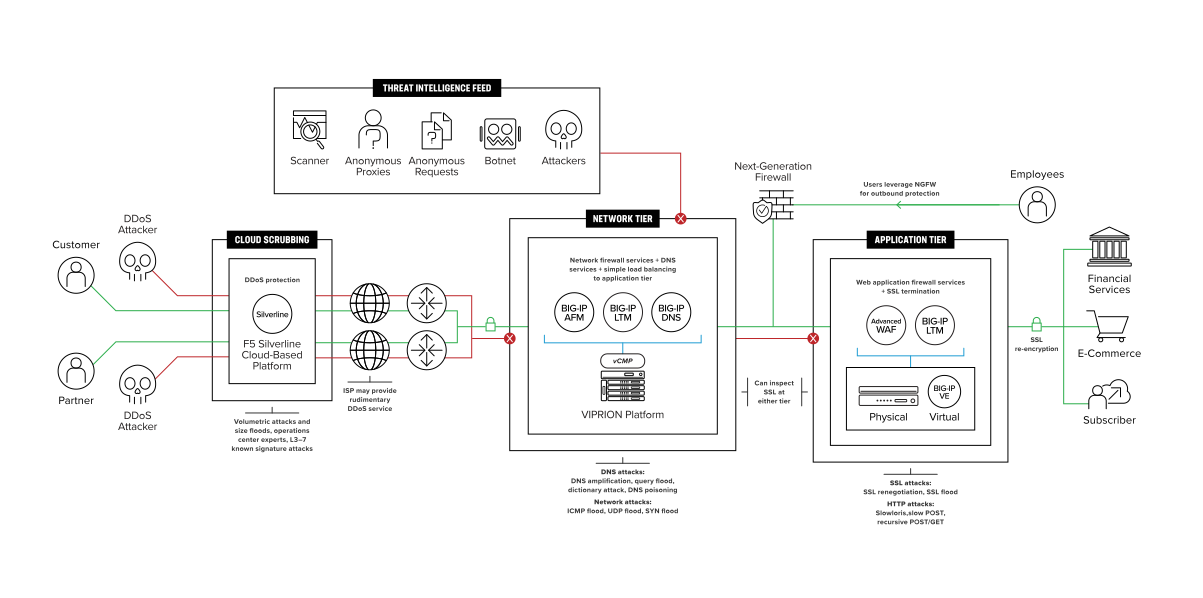
Cenário de cliente empresarial
O cenário de proteção anti-DDoS para empresas é semelhante ao cenário de grandes instituições financeiras (FSI). A principal diferença é que as empresas têm funcionários dentro do data center e, portanto, precisam dos serviços de um firewall de próxima geração (NGFW). Elas podem se sentir tentadas a usar um único NGFW tanto para o tráfego de entrada quanto para o de saída, mas isso as torna vulneráveis a ataques DDoS, pois os NGFWs não foram projetados para lidar com ataques DDoS que evoluem ou utilizam múltiplos vetores.
A F5 recomenda que as empresas obtenham proteção contra ataques DDoS volumétricos por meio de um serviço de mitigação na nuvem, como o F5 Silverline. No ambiente local, a arquitetura empresarial recomendada inclui um NGFW menor em um caminho separado do tráfego de entrada das aplicações. Ao usar uma camada de defesa de rede e uma camada de defesa de aplicações, as empresas podem aproveitar o escalonamento assimétrico, adicionando mais dispositivos F5 WAF caso os recursos de CPU sejam limitados.
Diferentes setores e empresas têm requisitos distintos. Ao usar equipamentos da F5 em ambas as camadas, a arquitetura empresarial permite que os clientes decidam onde faz mais sentido descriptografar (e, opcionalmente, criptografar novamente) o tráfego SSL. Por exemplo, uma empresa pode descriptografar o SSL na camada de defesa da rede e espelhar o tráfego descriptografado para um TAP de rede que monitora ameaças avançadas.
Especificações de dimensionamento
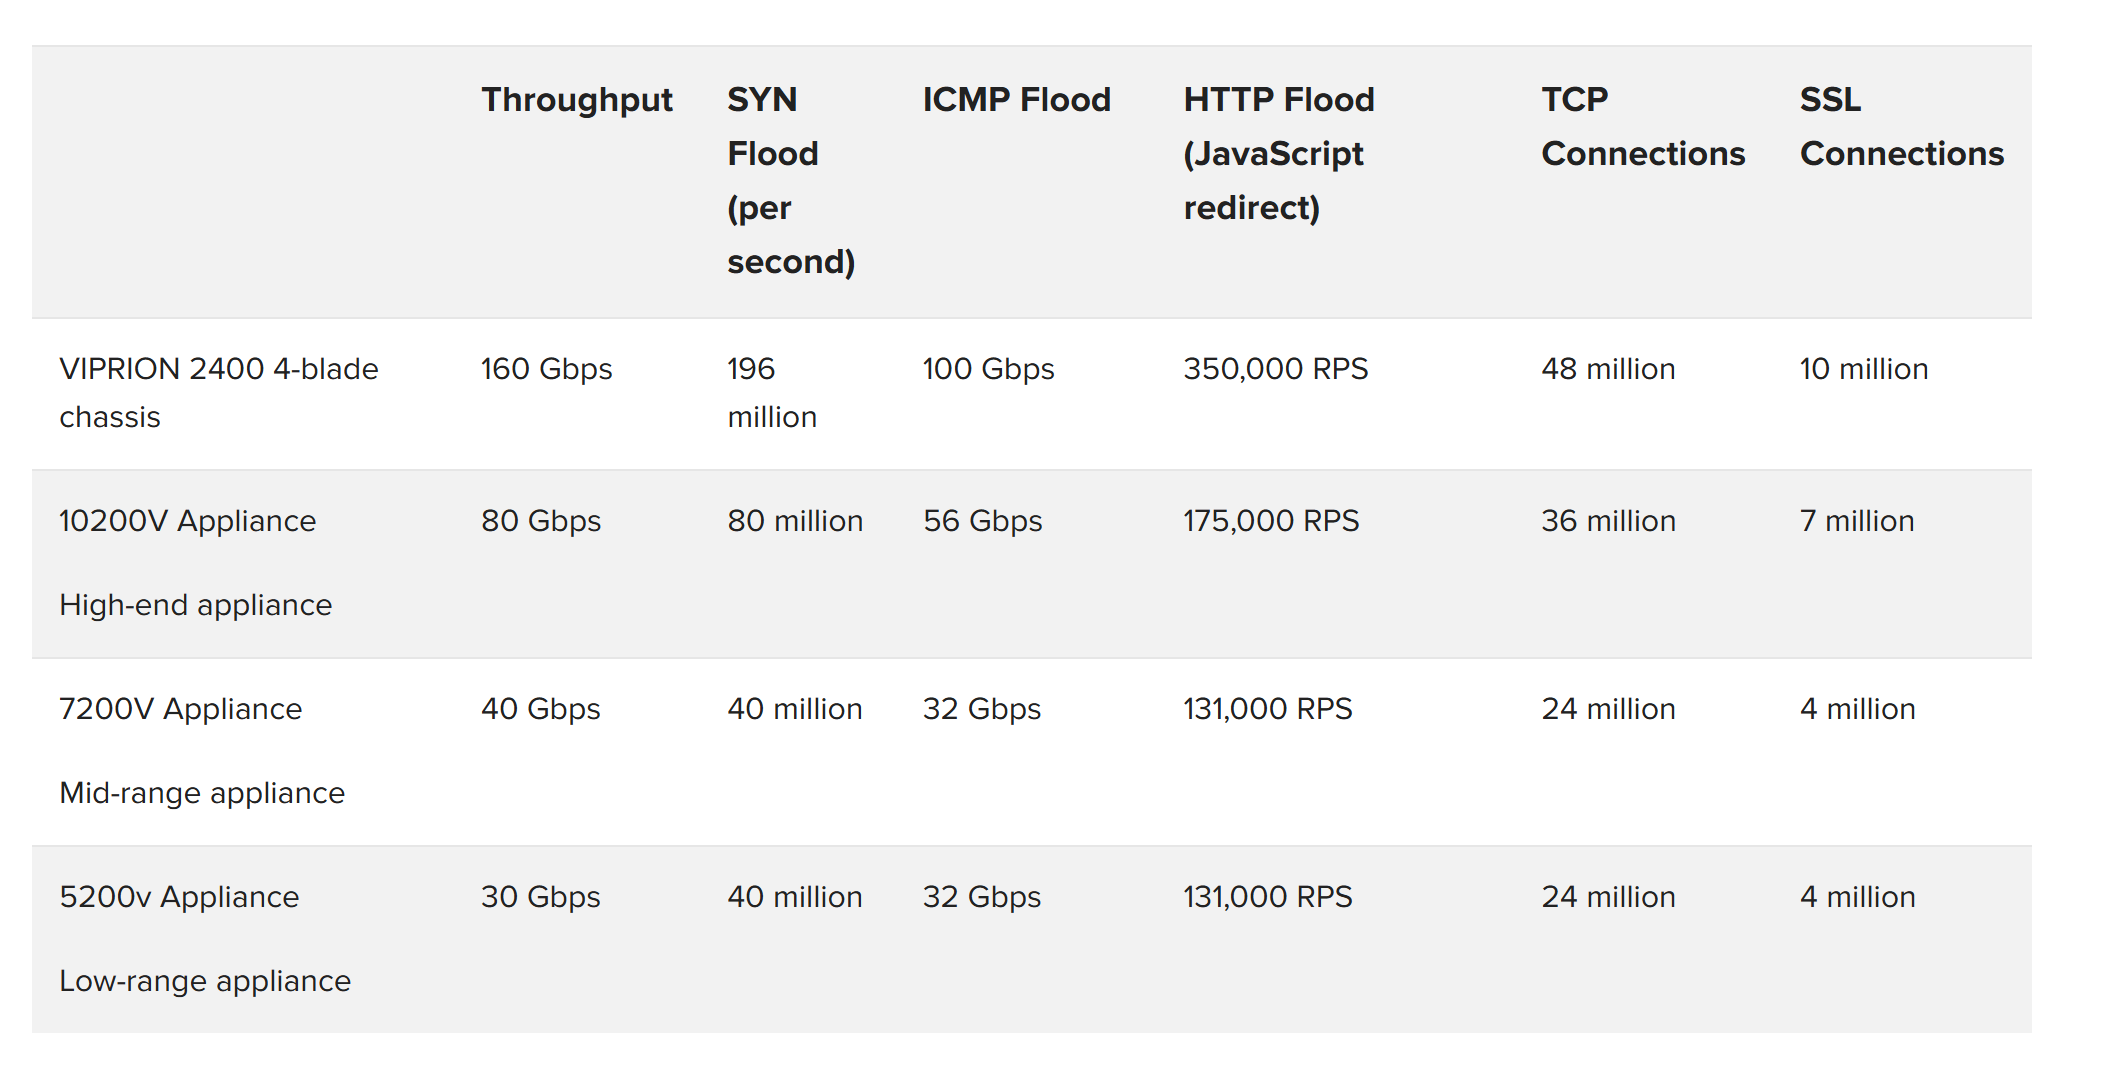
A Figura 14 apresenta as especificações da linha de dispositivos de hardware F5 disponíveis para atender aos requisitos de escalabilidade das organizações.
Conclusão
Esta arquitetura de referência recomendada para proteção contra DDoS baseia-se na ampla experiência da F5 no combate a ataques DDoS junto a seus clientes. Os provedores de serviços estão obtendo bons resultados com uma abordagem consolidada. Instituições globais de serviços financeiros estão reconhecendo que a arquitetura híbrida recomendada oferece o posicionamento ideal para todos os seus controles de segurança. Os clientes corporativos também estão reorganizando e reformulando a arquitetura de seus controles de segurança com base nessa abordagem. No futuro próximo, uma arquitetura híbrida de proteção contra DDoS deverá continuar oferecendo a flexibilidade e a facilidade de gerenciamento de que os arquitetos precisam para combater as ameaças modernas de DDoS.
PUBLICADO EM 1º DE OUTUBRO DE 2020