
F5 e os Serviços de Acesso Direto/Acesso Remoto do Windows Server 2012
Introdução
Para o Windows 8 e o Windows Server 2012, a Microsoft reuniu duas tecnologias de acesso remoto presentes em versões anteriores do Windows Server, o DirectAccess e o Servidor VPN, sob uma mesma estrutura de gerenciamento, chamada simplesmente de Acesso Remoto. As tecnologias da F5 podem ser implantadas para gerenciar o tráfego e balancear a carga desses serviços.
Originalmente introduzido no Windows Server 2008 R2 e no Windows 7, o DirectAccess transformou a tecnologia de acesso remoto existente. Ao contrário das VPNs tradicionais, nas quais as conexões precisam ser iniciadas manualmente pelo usuário, o DirectAccess utiliza uma conexão transparente no nível do sistema. Isso significa que os sistemas remotos ingressados no domínio estabelecem, de forma automática e segura, uma presença na rede corporativa durante a inicialização.
A VPN, anteriormente conhecida como Serviços de Acesso Remoto (RAS), foi introduzida no Windows NT e inclui as tecnologias tradicionais de VPN do Windows, como IKEv2, SSTP, PPTP e L2TP. Os clientes do Windows Server 2012 podem implantar o DirectAccess, a VPN ou ambos, e muitas vezes é vantajoso implantar os dois. O DirectAccess fornece acesso remoto a clientes com Windows 7 (ou posterior) ingressados no domínio e que tenham recebido as permissões adequadas, enquanto a VPN oferece acesso remoto às máquinas que não estão ingressadas no domínio ou que ainda não executam o Windows 7.
Uma novidade do DirectAccess no Windows Server 2012 é o suporte ao balanceamento de carga tanto em redes locais quanto em redes de longa distância. O F5 BIG-IP Local Traffic Manager (LTM) pode ser usado para fornecer balanceamento de carga em redes locais, enquanto o F5 BIG-IP Global Traffic Manager (GTM) pode fornecer balanceamento de carga em redes de longa distância (também conhecido como balanceamento global).
Benefícios do uso de produtos F5 com DirectAccess e VPN
Os produtos F5 podem desempenhar um papel significativo em uma implantação do Acesso Remoto do Windows Server 2012.
- Alta disponibilidade Por conhecer os serviços DirectAccess/VPN reais, o BIG-IP LTM pode garantir que os usuários sejam sempre direcionados a um servidor DirectAccess/VPN pronto para novas conexões, evitando situações em que um usuário seja direcionado a um servidor indisponível ou com baixo desempenho. Além disso, o BIG-IP LTM oferece funcionalidade de persistência entre serviços. Isso é vantajoso ao lidar com tráfego como o protocolo de encapsulamento ponto a ponto (PPTP), incluído em todas as versões do cliente Windows desde o Windows 95 R2, o que lhe confere uma cobertura extremamente ampla nos computadores clientes. Cada cliente que se conecta ao DirectAccess via PPTP cria dois fluxos independentes, porém necessários — a conexão de controle e a conexão de dados — e, durante o balanceamento de carga, ambos os fluxos de cada cliente devem ser enviados ao mesmo servidor PPTP para evitar a interrupção da conexão. O BIG-IP LTM tem a inteligência necessária para enviar os dois fluxos de um determinado cliente ao mesmo servidor, garantindo assim que a conexão permaneça ininterrupta.
- Escalabilidade Ao gerenciar o tráfego de forma inteligente, o BIG-IP LTM pode distribuir a carga entre um conjunto de servidores DirectAccess/VPN em vários locais, permitindo que o sistema seja dimensionado para atender a um número muito maior de usuários do que seria possível de outra forma.
- Desempenho O BIG-IP LTM pode ajudar a melhorar o desempenho de várias maneiras, desde otimizações de TCP e descarregamento de SSL até o monitoramento do desempenho dos servidores. O resultado é um acesso mais rápido e a melhor experiência de rede possível para os usuários. Em particular, o descarregamento da criptografia SSL/TLS do BIG-IP LTM pode aliviar grandes cargas de trabalho dos servidores DirectAccess/VPN. Ao encerrar a conexão SSL com o cliente e enviar o tráfego sem criptografia aos servidores, o BIG-IP LTM libera a CPU dos servidores para atender aos clientes.
- Segurança O mesmo dispositivo BIG-IP LTM que fornece gerenciamento de tráfego para os servidores DirectAccess/VPN é um firewall de rede certificado pela ICSA, atendendo aos padrões de segurança de data centers que permitem às empresas implantá-lo tanto como um Controlador de Entrega de Aplicações (ADC) quanto como um dispositivo de segurança de perímetro.
Arquitetura
A análise cuidadosa da arquitetura de rede adequada para DirectAccess/VPN é uma etapa essencial do processo de implantação. Há muitas opções e topologias que podem ser utilizadas, e o conteúdo apresentado aqui não pretende ser uma lista completa que abranja todas as implantações, mas apenas uma análise dos principais critérios de decisão e de algumas topologias recomendadas. Os critérios que normalmente afetam as topologias de implantação incluem escala, requisitos de segurança, orçamentos e acordos de nível de serviço (SLAs). Como essas considerações muitas vezes determinam uma arquitetura específica ou inviabilizam outras, é recomendável consultar as equipes da F5 e da Microsoft antes da implantação.
Para garantir alta disponibilidade, a F5 recomenda enfaticamente a implantação de dispositivos BIG-IP LTM usando um modelo de implantação ativo/em espera ou um grupo de dois ou mais dispositivos que ofereçam suporte ativo entre si, o que pode ser chamado de modelo activeN. Ambos os modelos permitem o failover do BIG-IP LTM sem interromper as conexões de rede. Nos diagramas a seguir, um único ícone do BIG-IP LTM representa um par de failover ou um grupo activeN.
Um front-end para servidor DirectAccess/VPN
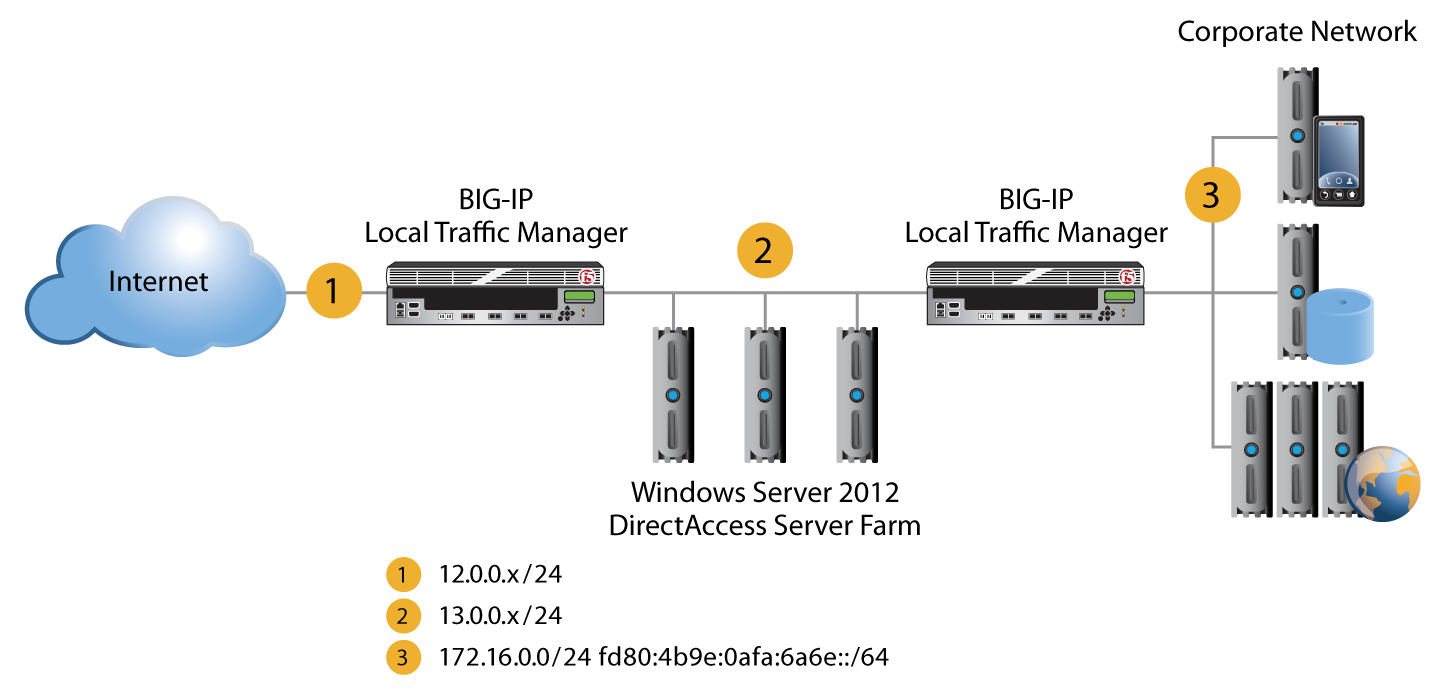
Para fornecer entrega de aplicativos e balanceamento de carga para o DirectAccess, as organizações geralmente implantam o BIG-IP LTM na frente de seus servidores DirectAccess/VPN como um front-end formal. Entre outras funções, esse dispositivo BIG-IP passa a ser responsável por monitorar a disponibilidade dos serviços DirectAccess/VPN e distribuir as conexões de entrada dos clientes entre os servidores.
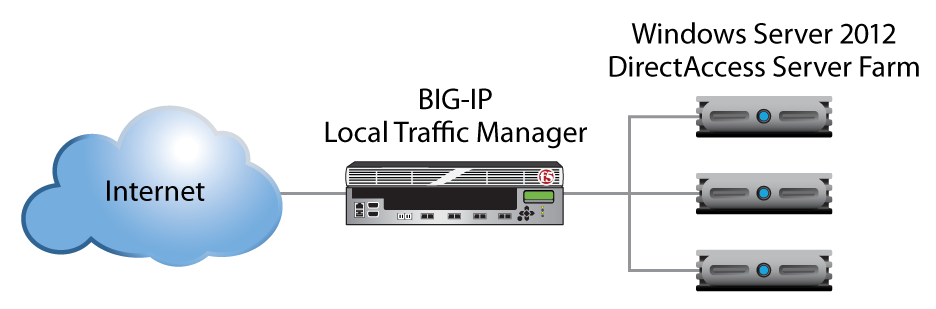
Farm de servidores DirectAccess do Windows Server 2012
Uma abordagem em camadas com servidores DirectAccess/VPN
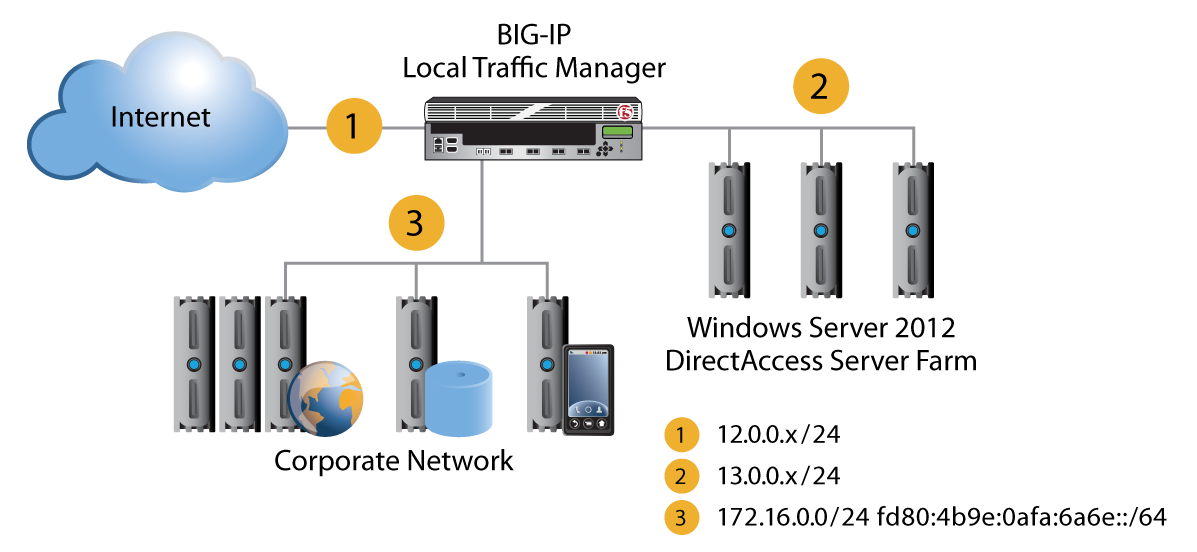
Embora não seja necessário para o balanceamento de carga simples de DirectAccess/VPN, posicionar dispositivos BIG-IP LTM entre o farm de DirectAccess e a rede corporativa também oferece benefícios significativos. Especificamente, essa configuração viabiliza um cenário de "gerenciamento externo", no qual clientes ou servidores da rede interna podem iniciar conexões de gerenciamento com os clientes DirectAccess conectados remotamente. Além disso, os farms internos de servidores de aplicativos podem ter a carga balanceada e ser submetidos a outras operações úteis de gerenciamento de tráfego.
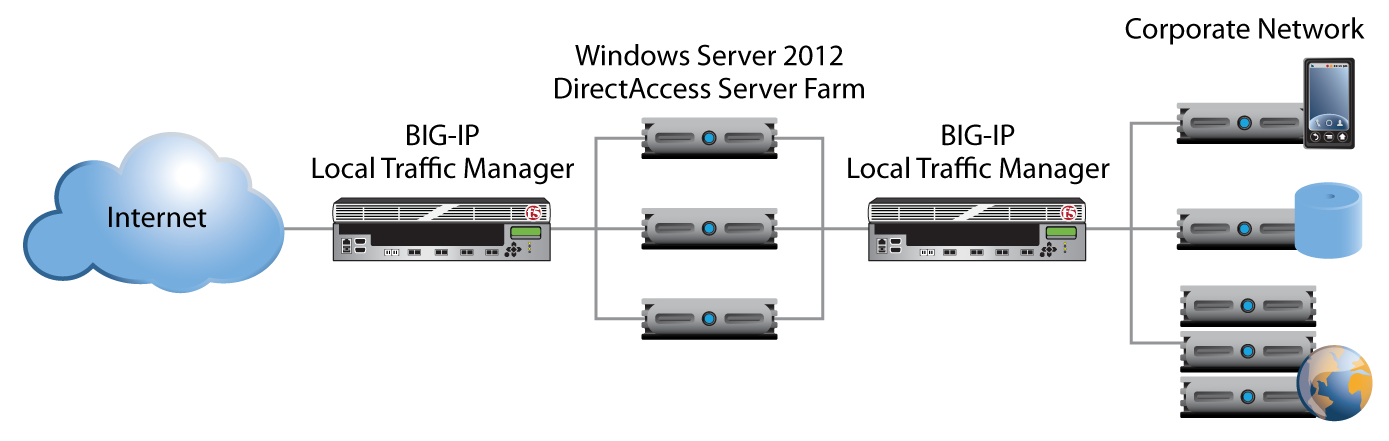
Implantações com dois dispositivos vs. um único dispositivo (em par) BIG-IP LTM
Ter um dispositivo BIG-IP LTM à frente do farm de DirectAccess/VPN é considerado um requisito para garantir a disponibilidade ideal, e é altamente recomendável ter outro dispositivo no lado do farm voltado para a rede corporativa. Isso não exige necessariamente dispositivos BIG-IP LTM separados. O modelo em camadas pode ser implantado facilmente reutilizando o mesmo dispositivo BIG-IP LTM para as funções externa e interna. Consulte a Figura 3.
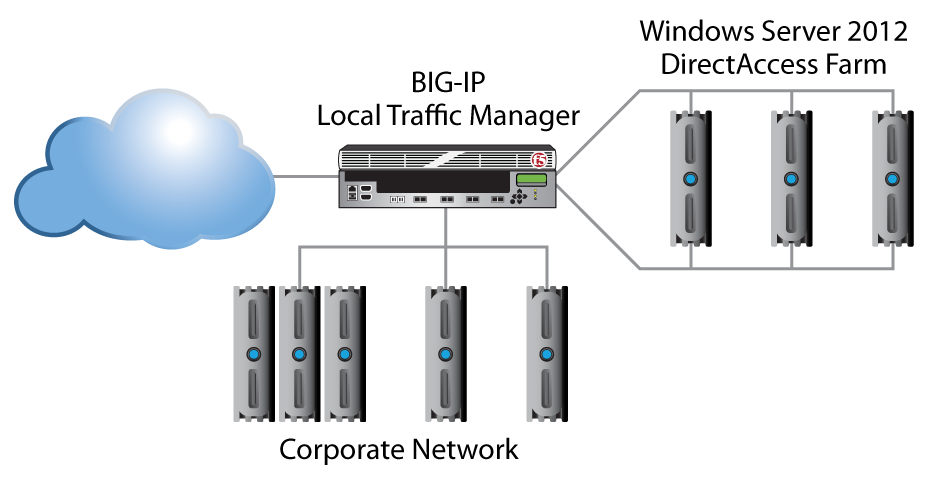
Farm de DirectAccess do Windows Server 2012 BIG-IP Rede corporativa
Implantações de DirectAccess/VPN com interface dupla vs. interface única
Além de escolher uma abordagem de front-end ou em camadas, as organizações também devem decidir se implantarão seus servidores DirectAccess/VPN com duas interfaces de rede ou com uma única placa de interface de rede (NIC).
Implantação com duas interfaces
O DirectAccess oferece suporte a uma configuração roteada de interface dupla que separa a rede externa da rede corporativa. Essa configuração permite uma implantação segmentada e é necessária para o uso dos protocolos de acesso Teredo disponíveis no pacote DirectAccess. Projetado para ser leve e seguro, o protocolo Teredo é compatível com a conversão de endereços de rede (NAT).
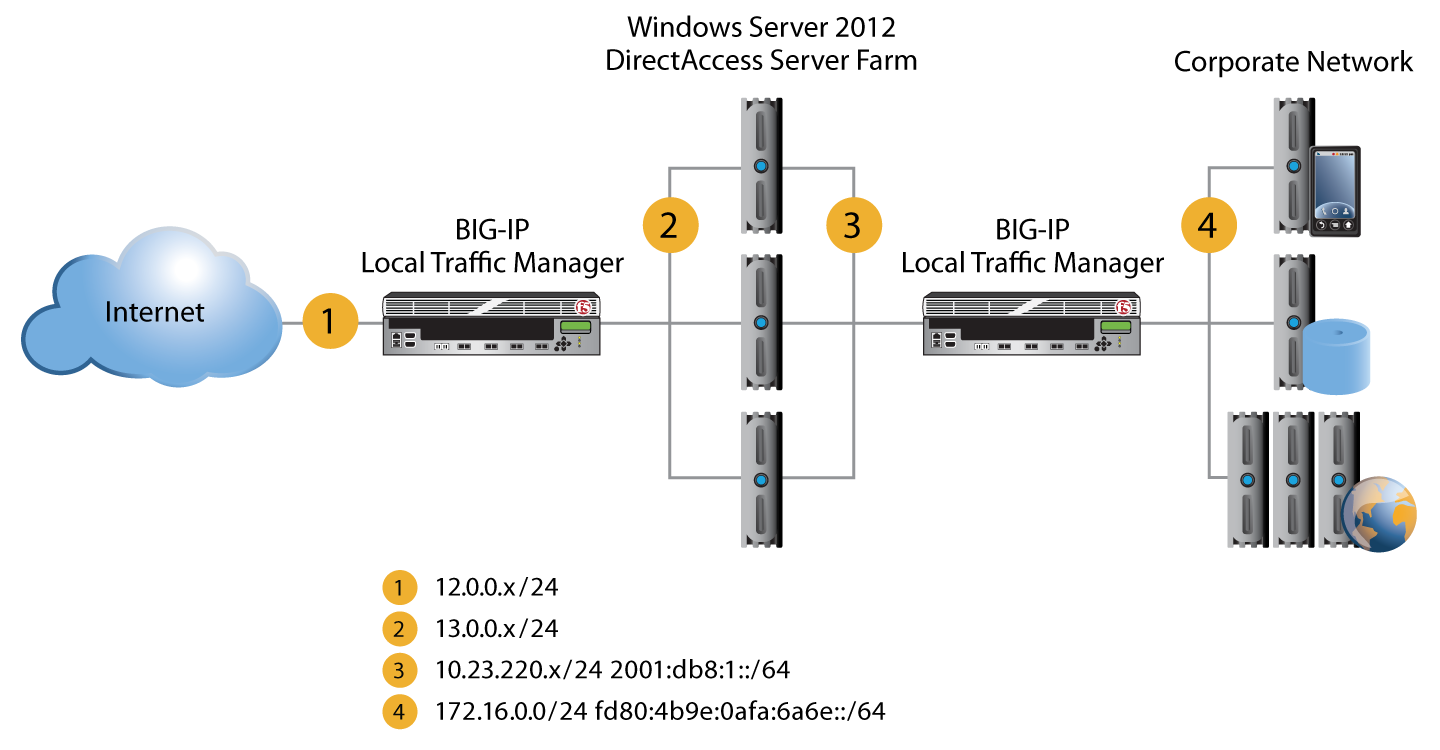
Implantação com interface única
O DirectAccess também oferece suporte a modelos de implantação com uma única interface, nos quais cada servidor DirectAccess possui apenas uma placa de rede (NIC). Rede corporativa.
Implantação em um único site vs. implantação em vários sites
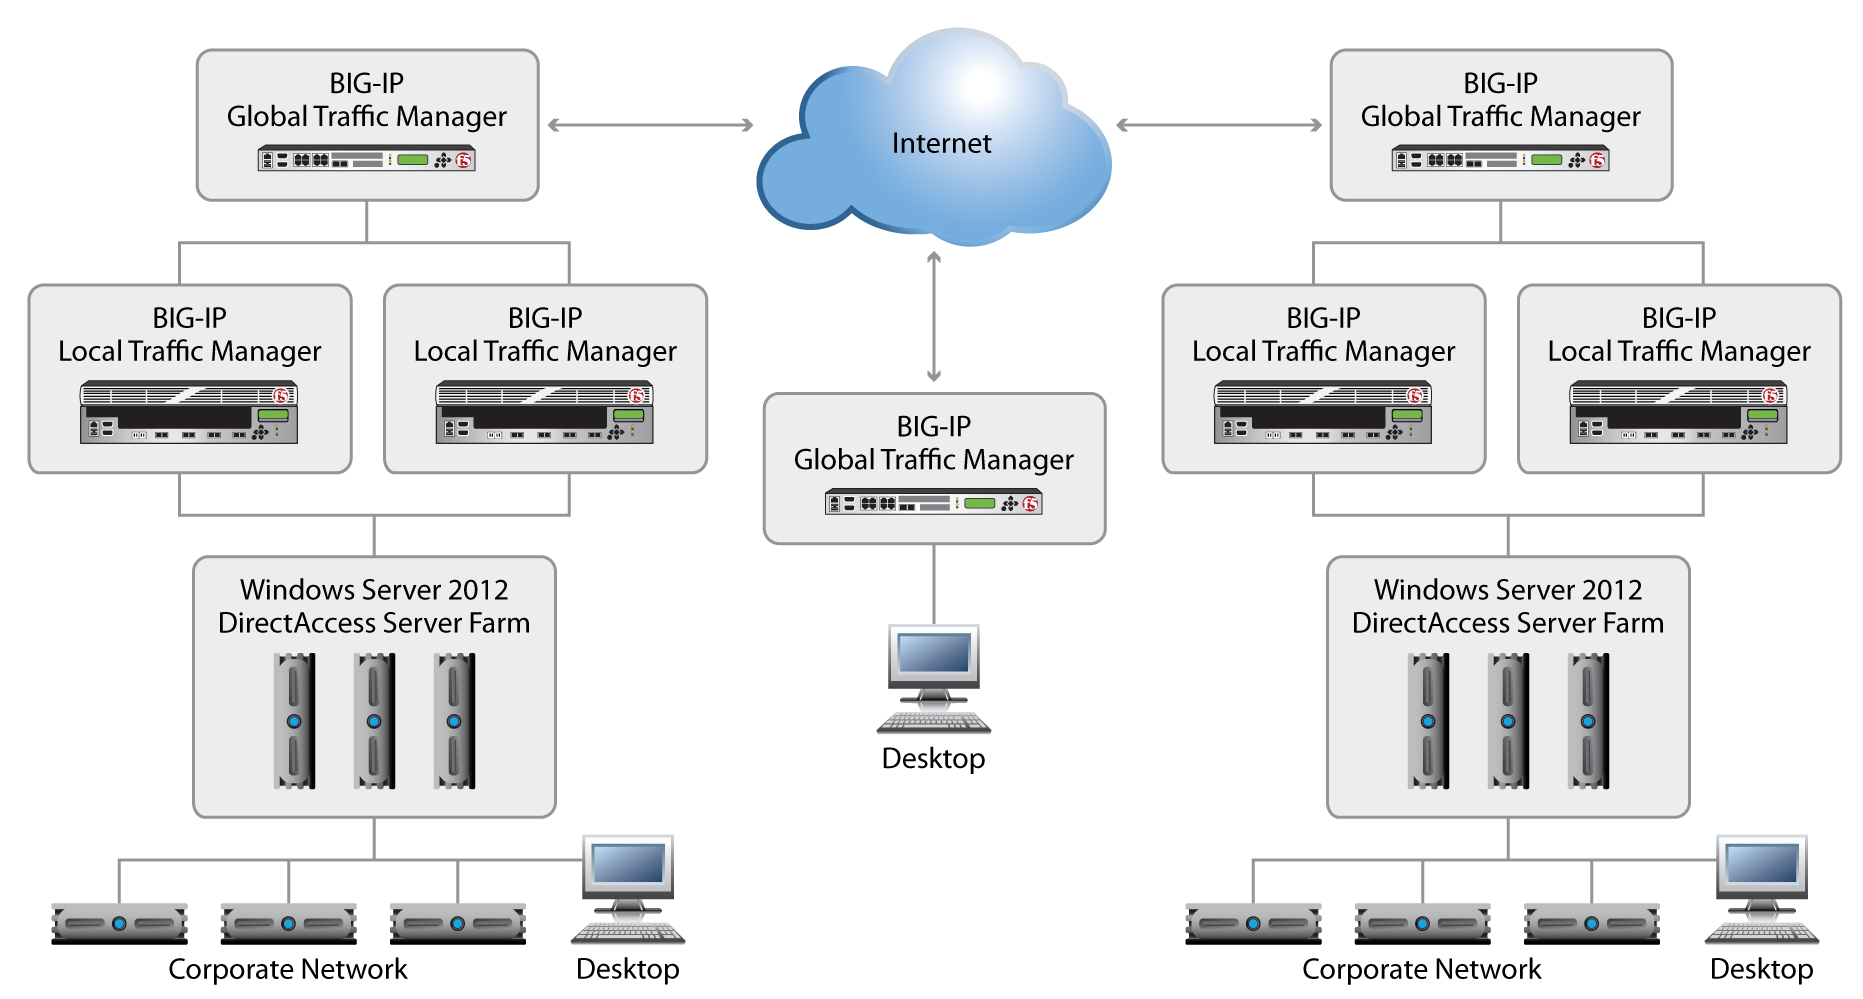
Implantações com bases de usuários grandes e multinacionais ou com requisitos de resiliência no nível do site podem optar por uma implantação em vários sites. Nesse cenário, o F5 BIG-IP GTM pode ser implantado em conjunto com o BIG-IP LTM para fornecer gerenciamento de tráfego em redes de longa distância e balanceamento de carga sensível ao contexto.
O BIG-IP GTM é um dispositivo de gerenciamento global de tráfego que amplia os benefícios da plataforma BIG-IP ao monitorar a integridade no nível do site, gerenciar o tráfego (incluindo solicitações de clientes remotos) proveniente de fora do site e fornecer recursos de recuperação de desastres no nível do site. Entre os recursos do BIG-IP GTM estão a identificação da localização geográfica e o direcionamento de usuários remotos para o farm do DirectAccess geograficamente mais próximo. O BIG-IP GTM também garante o failover no nível do site para data centers ativos quando ocorrem interrupções planejadas ou não planejadas.
Conclusão
Independentemente da topologia de configuração mais adequada à arquitetura e às necessidades de uma organização, os produtos F5 podem desempenhar um papel significativo em uma implantação de DirectAccess/VPN no Windows Server 2012. BIG-IP LTM e BIG-IP GTM podem trabalhar em conjunto para oferecer resiliência tanto no nível dos servidores quanto dos sites para o DirectAccess e os Serviços de Acesso Remoto. Ao gerenciar o tráfego de forma inteligente, com reconhecimento de serviços, contexto e usuários, persistência de serviços e recursos de taxa de transferência incomparáveis, a plataforma BIG-IP maximiza a disponibilidade e garante a escalabilidade. Tecnologias sofisticadas de otimização baseadas em hardware e o descarregamento das operações de criptografia e descriptografia aumentam o desempenho do sistema e a capacidade dos servidores, além de melhorar a experiência do usuário. Além de ser um ADC, o BIG-IP LTM é um firewall de rede certificado pela ICSA, também atua como dispositivo de segurança de perímetro e pode ser aprimorado com outros módulos de gerenciamento de políticas e segurança da família BIG-IP. Ao implantar produtos BIG-IP com DirectAccess/VPN, as organizações podem maximizar os benefícios gerais e a segurança de seus investimentos em acesso remoto.
PUBLICADO EM 5 DE SETEMBRO DE 2012