F5 Workforce AI Security para gerenciar e monitorar o uso de IA
Gerencie e monitore com confiança o uso de IA pela força de trabalho
O uso de IA está aumentando tanto a produtividade quanto os riscos de segurança
Em algum lugar da sua organização, um prazo está prestes a vencer, e um funcionário está prestes a colar dados confidenciais em uma ferramenta de IA para concluir uma apresentação. Em questão de segundos, informações sensíveis podem escapar dos controles aprovados, sem que nenhuma política avalie o conteúdo enviado e sem que haja uma trilha de auditoria para registrar a interação. Em muitos casos, o evento sequer será registrado em qualquer sistema de segurança ou governança. Isso não acontece porque os funcionários ignoram os controles, mas porque a maioria deles nunca foi projetada para a forma como a IA é realmente utilizada.
Portanto, a questão não é se a IA será usada, mas se você consegue entender como ela é utilizada, gerenciá-la e mantê-la em conformidade sem levar as equipes a recorrer a alternativas mais arriscadas.
À medida que a adoção da IA se acelera, também aumentam os pontos cegos de segurança, especialmente os decorrentes da IA paralela, ou seja, o uso não autorizado de ferramentas de IA fora da visibilidade ou do controle da TI. Este white paper analisa as limitações dos controles tradicionais, por que a IA paralela é mais disseminada do que muitos líderes imaginam e como soluções como F5 Workforce AI Security oferecem um caminho escalável para a adoção responsável e segura da IA.
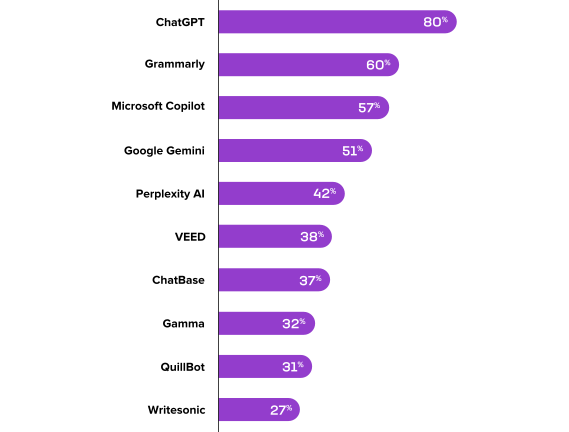
Aplicativos de IA mais populares
Por que as arquiteturas de segurança legadas são insuficientes para a IA
A maioria das arquiteturas de segurança corporativa foi criada para proteger duas coisas: usuários humanos e dados confidenciais. No entanto, a IA introduz um terceiro agente: agentes autônomos de IA que operam na velocidade das máquinas, muitas vezes usando credenciais humanas e interagindo com sistemas por meio de ferramentas e ambientes distribuídos. Essa mudança invalida muitas das premissas fundamentais por trás dos controles de segurança tradicionais, que não foram projetados para controlar o que esses agentes podem acessar, decidir ou expor. Como resultado, até mesmo organizações com boa segurança enfrentam uma nova classe de riscos que suas ferramentas atuais de DLP, CASB e IAM não foram desenvolvidas para enfrentar.
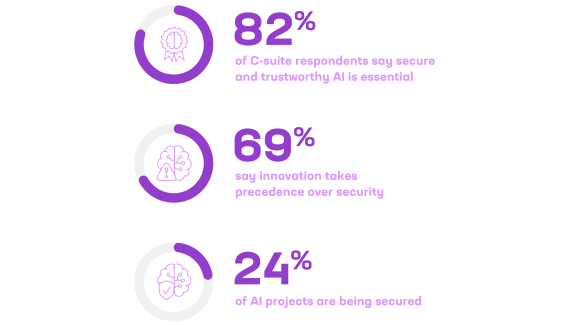
Fonte: “Protegendo a IA: o que importa agora”, IBM/AWS
As deficiências específicas dos sistemas tradicionais de segurança empresarial relacionadas ao uso de IA incluem:
- Prevenção contra Perda de Dados (DLP) nunca foi projetada para compreender a intenção do prompt, o contexto do modelo ou as respostas geradas por IA. Essas soluções conseguem identificar que os dados saíram do sistema, mas não por quê, como ou o que o modelo fez com eles. Como resultado, interações que incorporam conteúdo confidencial em prompts de texto livre, fluxos de conversa, cadeias de ferramentas ou saídas muitas vezes passam completamente despercebidas. Mesmo com políticas de DLP implementadas, as violações persistem: o código-fonte representa 46% dos incidentes sinalizados, os dados regulamentados, 35%, e a propriedade intelectual, 15%.
- Agentes de Segurança de Acesso à Nuvem (CASBs) não foram projetados para analisar prompts, interpretar dados confidenciais incorporados em textos livres nem rastrear ações encadeadas de IA em diferentes ferramentas e modelos. Embora os CASBs e seus equivalentes modernos, como as plataformas ASE, possam bloquear ou permitir o acesso a aplicativos de IA em um nível mais amplo, eles não oferecem visibilidade sobre o que acontece após a concessão do acesso. Bloquear completamente as ferramentas de IA muitas vezes leva ao uso de IA não autorizada; permitir o acesso sem controles contextuais deixa as empresas sem visibilidade. O F5 Workforce AI Security complementa os CASBs ao operar na camada de interação com a IA, proporcionando visibilidade em tempo real de prompts, do comportamento dos modelos e das atividades dos agentes, tanto em ferramentas de IA autorizadas quanto não autorizadas.
- Gerenciamento de Identidade e Acesso (IAM) foi desenvolvido para autenticar usuários humanos, não para controlar agentes de IA que atuam em nome de um usuário. Embora o IAM possa confirmar quem iniciou uma sessão, ele não consegue controlar o que é enviado a um modelo de IA, como um agente encadeia diferentes ferramentas ou quais ações são realizadas em resposta. Quando um agente de IA começa a operar com credenciais válidas, o IAM perde a visibilidade sobre o comportamento subsequente, deixando as organizações expostas a ações não intencionais ou não autorizadas iniciadas pelo modelo.
DLP, CASB e IAM operam, cada um, dentro de perímetros bem definidos: redes, aplicações e identidades de usuários. No entanto, o uso de IA atravessa todos esses perímetros ao mesmo tempo, muitas vezes fora dos fluxos de trabalho autorizados. Os prompts têm origem em navegadores, dados confidenciais são enviados a modelos externos e agentes de IA atuam com credenciais emprestadas. O resultado é, na melhor das hipóteses, uma visibilidade parcial e, na pior, pontos cegos completos. As arquiteturas tradicionais simplesmente não foram projetadas para controlar esse tipo de interação, e é por isso que as empresas precisam de uma nova camada de controle que compreenda como a IA realmente funciona.
Mesmo organizações maduras, com estruturas de segurança em várias camadas, muitas vezes não dispõem dos controles e da visibilidade necessários para entender como os funcionários estão usando a IA. Confiar em ferramentas de segurança legadas não é suficiente à medida que o cenário de riscos se amplia com o uso acelerado da IA.
Depender de soluções de DLP para proteger as interações com IA é especialmente preocupante para as organizações. Apesar do crescimento de dois dígitos, de 24% para 42% em 2024, essas soluções continuam apresentando riscos significativos de vazamento de dados.
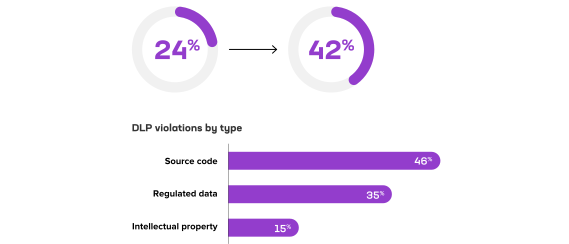
Fonte: “Aplicativos de IA nas empresas”, Netskope, 2024
O problema da IA invisível: riscos reais para a força de trabalho
Talvez o risco de IA mais disseminado e menos reconhecido seja o avanço da IA paralela, ou seja, o uso não autorizado ou não gerenciado de IA pelos funcionários. Esses comportamentos geralmente não surgem de intenções maliciosas, mas do desejo de aumentar a produtividade, resolver problemas com mais rapidez ou experimentar novas ferramentas.
Infelizmente, essas boas intenções geram riscos significativos quando as equipes de segurança não têm visibilidade, contexto e controle.
De acordo com o Relatório de 2025 da Menlo Security:
- 69% dos funcionários usam ferramentas de IA gratuitas por meio de contas pessoais
- 57% dos funcionários inserem dados confidenciais
Sem governança, isso significa que o uso de IA paralela pode:
- Expor PHI, PII ou propriedade intelectual confidencial a modelos externos
- Violar as políticas internas de classificação de dados e conformidade
- Inserir conteúdo confidencial em ferramentas de IA que retêm os dados de entrada para o treinamento de modelos
Esses tipos de incidentes não são raros. O uso de IA paralela está crescendo em todos os departamentos:
- Marketing: usando o ChatGPT ou o Copilot para criar ideias de campanhas, textos publicitários e rascunhos de conteúdo
- Jurídico e conformidade: realizando a anonimização de contratos ou a revisão de cobranças por meio do Copilot ou de LLMs privados
- Engenharia: uso de LLMs internos ou modelos de código aberto para geração de código, pipelines de RAG e automação
F5 Workforce AI Security associa o uso às funções e aplica políticas de segurança relevantes para viabilizar o uso seguro, em conformidade e responsável da IA em escala.
Fonte: Relatório de 2025 da Menlo Security
Como o F5 Workforce AI Security permite a adoção segura de IA pela força de trabalho
O F5 Workforce AI Security foi desenvolvido especificamente para enfrentar os desafios de governança gerados pela adoção da IA. As ferramentas tradicionais se concentram em dados estáticos e direitos de acesso. O Workforce AI Security controla as interações dinâmicas que tornam a IA arriscada: os prompts enviados pelos funcionários, o contexto que os acompanha, as ferramentas acionadas pelos agentes de IA e as ações realizadas por esses agentes.
A solução fica no caminho do tráfego de IA e o inspeciona em tempo real. As equipes de segurança podem remover informações confidenciais antes que elas cheguem a um modelo, aplicar políticas com base em quem está fazendo a solicitação e no que essa pessoa está tentando fazer, além de manter registros rastreáveis do que aconteceu e por quê. Ela controla o que os modelos veem e fazem, não apenas onde os dados residem. Os principais benefícios incluem:
Descubra: obtenha visibilidade completa
- Identifique atividades de IA em ferramentas públicas, incorporadas e internas
- Mapeie o uso por usuário, departamento, dispositivo e serviço ou modelo
- Gere logs de auditoria detalhados para fins de conformidade e resposta a incidentes
Proteja: reduza riscos em tempo real
- Intercepte prompts inseguros e oculte dados confidenciais antes que eles cheguem aos modelos
- Aplique políticas dinâmicas com base na função do usuário, no serviço ou modelo e no contexto do prompt
- Redirecione o uso não autorizado de IA para instâncias privadas aprovadas (por exemplo, o Amazon Bedrock) por meio de um portal seguro
Habilite: escale com segurança e responsabilidade
- Forneça diretrizes de segurança sem limitar a produtividade
- Integre-se perfeitamente a ferramentas de SIEM, IAM/SSO e MDM/SASE
- Permita que os usuários trabalhem em portais seguros e personalizados com a marca da empresa, conectados a modelos confiáveis e mantendo os controles corporativos
Adapte: evolua a governança ao longo do tempo
- Analise os dados de uso para aprimorar as políticas e o treinamento de IA
- Identificar padrões emergentes, uso não autorizado ou lacunas nas políticas
- Apoiar a melhoria contínua das práticas de governança
O F5 Workforce AI Security ajuda as organizações a obter, em poucos minutos, visibilidade do uso de IA em toda a empresa, sem precisar reconfigurar as ferramentas existentes. Ao reduzir a exposição de dados confidenciais, ele possibilita o uso responsável da IA e garante a conformidade com exigências regulatórias em constante evolução.
Do caos ao controle
As empresas não precisam mais escolher entre inovação e risco. A IA pode ser adotada com segurança e em larga escala, mas somente com modelos de governança alinhados à realidade de como ela é utilizada.
O F5 Workforce AI Security capacita as organizações com visibilidade em tempo real, aplicação dinâmica de políticas e integração com as tecnologias existentes. Ele oferece aos CISOs as ferramentas necessárias para que as políticas de IA realmente funcionem na prática, com auditabilidade, escalabilidade e flexibilidade integradas.
Saiba mais sobre F5 Workforce AI Security.
PUBLICADO EM 4 DE SETEMBRO DE 2026