
Migração de cargas de trabalho de aplicações para a nuvem pública
Introdução
Empresas e organizações de todos os setores e segmentos estão migrando ou implantando novas aplicações em provedores de nuvem pública de IaaS para obter maior agilidade, reduzir o tempo de lançamento no mercado e adotar modelos flexíveis de pagamento conforme o uso. Sejam essas aplicações geradoras de receita ou essenciais para os negócios, elas devem garantir a mesma excelente experiência ao usuário, inclusive nos serviços associados de disponibilidade, desempenho e segurança. No entanto, há desafios que precisam ser enfrentados, como determinar quais cargas de trabalho são adequadas para a nuvem, considerando a arquitetura inerente dos data centers em nuvem, os recursos de entrega de aplicações e segurança de cada provedor de nuvem e a falta geral de visibilidade e controle.
Esses desafios podem resultar em implementações de nuvem personalizadas, lentas e dispendiosas, limitar a escolha e a mobilidade entre fornecedores de nuvem e aumentar o risco de vulnerabilidades de segurança. Este documento analisará as principais considerações e os obstáculos conhecidos para a migração bem-sucedida de aplicações para a nuvem pública, além de mostrar como a implantação dos serviços de aplicações e segurança F5® BIG-IP® — disponíveis com modelos de licenciamento flexíveis nos principais provedores de IaaS em nuvem — é um elemento essencial para esse sucesso.
Barreiras à adoção da nuvem
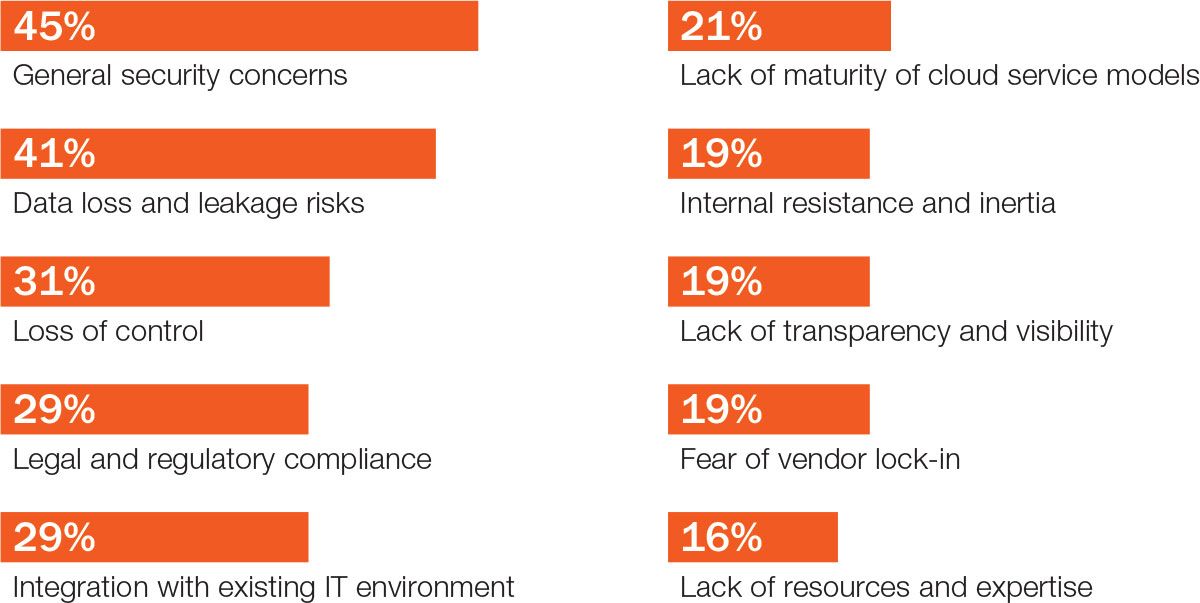
Desafios na migração de aplicações para a nuvem pública
Embora todos reconheçamos os benefícios da nuvem pública, o fato é que existem diferenças significativas entre a forma como uma aplicação é executada no data center de um provedor de IaaS público, projetado para vários locatários, e como ela é executada no data center privado da sua empresa. O provedor de nuvem pública terá projetado seus data centers e suas redes visando à escalabilidade em larga escala, usando virtualização, comoditização e padronização para reduzir custos. O nível de controle da rede é diferente, o acesso a funcionalidades de camada 2 (por exemplo, multicast, marcação de VLAN 802.1q etc.) será limitado, e talvez você tenha apenas um IP voltado para a Internet por aplicação. A capacidade computacional é ampliada por meio da expansão horizontal de várias instâncias pequenas, em vez da expansão vertical com hardware dedicado de alto desempenho, o que afeta diretamente a manutenção do estado em qualquer elemento ou nó específico.
Cargas de trabalho de aplicações adequadas para migração para a nuvem
Embora o objetivo ideal seja fazer uma migração direta para a nuvem pública, talvez não seja possível migrar alguns aplicativos sem alterações no projeto ou uma reformulação completa da arquitetura. É fundamental decidir quais aplicativos migrar para a nuvem pública e quais alterações são necessárias. As perguntas e os critérios para decidir quais aplicativos migrar devem incluir:
- A aplicação já está virtualizada e pode ser executada na infraestrutura do provedor de nuvem?
- O provedor de nuvem atende às suas rigorosas políticas de proteção de dados?
- Qual nível de acordo de nível de serviço é necessário para sua aplicação? Que tipo de garantia de disponibilidade ou recursos de alta disponibilidade o provedor de nuvem oferece?
- Quais são os seus requisitos de rede e gerenciamento? Eles podem ser replicados no ambiente de nuvem?
Considerações sobre aplicações e segurança
Toda aplicação requer serviços de aplicação e segurança, independentemente de onde esteja localizada. Os conjuntos de ferramentas e serviços de cada provedor de nuvem voltados à disponibilidade, ao desempenho e à segurança variam em termos de recursos e gerenciamento e podem gerar custos adicionais que precisam ser considerados. Aprender a usar e configurar esses novos serviços de acordo com seus requisitos exigirá tempo, testes e treinamento. Isso pode gerar custos de migração proibitivos ao adotar uma estratégia com vários provedores de nuvem, resultando em dependência de um fornecedor de nuvem. Mais importante ainda, dependendo dos requisitos específicos da sua aplicação, esses serviços podem não ser adequados nem oferecer os mesmos recursos que você utiliza atualmente. Isso pode limitar a flexibilidade da empresa na escolha de provedores de nuvem e aumentar o risco e a complexidade da migração para a nuvem. Há três desafios principais:
1. Segurança
90% das organizações têm preocupações com segurança
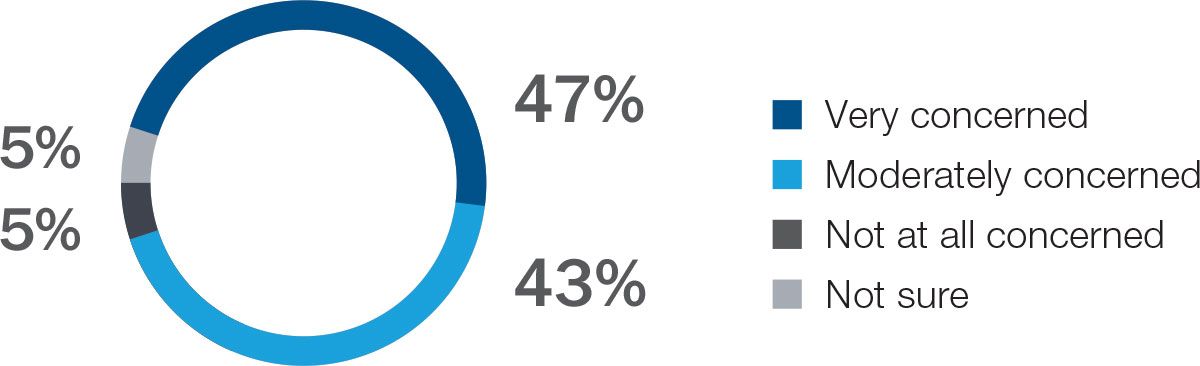
Garantir a segurança das aplicações na nuvem pública é a principal preocupação da maioria das organizações. É fundamental proteger-se contra ameaças sofisticadas e combinadas à segurança das camadas 3 a 7, nas quais vários tipos de ataques DDoS volumétricos são combinados com ataques à camada de aplicação (OWASP Top Ten, cross-site scripting, injeção de SQL etc.). Outro aspecto a considerar é a inconsistência das políticas de acesso e de segurança das aplicações ao utilizar as ferramentas básicas de segurança do provedor de nuvem. Isso pode ampliar as superfícies de ataque e expor vulnerabilidades relacionadas ao provisionamento e ao desprovisionamento do acesso de usuários, especialmente agentes mal-intencionados. As organizações precisam ser capazes de replicar e aplicar políticas de segurança e de acesso consistentes e comprovadas tanto no data center privado quanto na nuvem.
2. Disponibilidade
O gerenciamento avançado de tráfego, que vai além do balanceamento de carga básico, geralmente é implementado em aplicações essenciais aos negócios e em aplicações corporativas de grande porte. Embora os provedores de nuvem possam oferecer serviços básicos de balanceamento de carga, é preciso considerar quais protocolos, além de HTTP/HTTPS e TCP, precisarão ser compatíveis. Verificações básicas de integridade e algoritmos de balanceamento de carga baseados em hash e round-robin são suficientes? Muitas vezes, é necessário manipular os dados da aplicação, o que exige funções completas de proxy de camada 7 (L7), como inspeção e reescrita de URLs.
Como o provedor de nuvem garante a disponibilidade e a resiliência de sua infraestrutura? As metas típicas de disponibilidade da infraestrutura são de 99,95% para os maiores provedores, o que pode ser inferior ao necessário para você. Mais importante ainda, é fundamental compreender os riscos e encontrar maneiras de mitigar o impacto de uma indisponibilidade. Alguns provedores contam com data centers redundantes e instalações em várias regiões geográficas para manter a disponibilidade diante de falhas graves, como desastres naturais. O aproveitamento dessa redundância exige um planejamento cuidadoso que considere detalhes específicos da implementação, latência e tempos de failover/recuperação.
3. Desempenho e escalabilidade
A experiência e a produtividade do usuário final continuarão sendo essenciais e dependerão do desempenho da aplicação após sua migração para a nuvem. O data center pode estar mais distante dos usuários, o que aumenta a latência entre o usuário final e a aplicação e afeta o desempenho. Alguns dos métodos normalmente utilizados, como armazenamento em cache, compactação e otimizações de TCP, podem não estar disponíveis. Garantir que os usuários sejam direcionados para o local mais próximo é outro requisito.
Um dos principais motivos para migrar para uma nuvem pública é obter uma alocação de recursos flexível e sob demanda para atender a picos de demanda — planejados ou não — com base em limites predefinidos. Aplicações sujeitas a aumentos de capacidade de curta duração ou a uma demanda altamente variável podem ser mais adequadas para uma migração temporária para um provedor de nuvem pública.
Falta de visibilidade e políticas inconsistentes
Serviços e políticas de aplicações e segurança que não acompanham as aplicações do data center até a nuvem exigirão implementações personalizadas para cada provedor de nuvem. As organizações precisam ter visibilidade do desempenho e da segurança das aplicações, bem como do acesso dos usuários a elas, para determinar quando as cargas de trabalho devem ser transferidas de um local para outro. Isso exige visibilidade das interações dos usuários com as aplicações e da experiência do usuário em todas as infraestruturas de implantação. A proliferação, a variabilidade e a complexidade das políticas por aplicação e por provedor, combinadas com a falta de uma visibilidade integrada, podem levar ao aumento das despesas operacionais (OPEX), à redução da agilidade na prestação de serviços e à deterioração da experiência do cliente.
Como a F5 viabiliza uma migração bem-sucedida para a nuvem
Plataforma BIG-IP para fornecimento de serviços de aplicações e segurança
Para enfrentar os desafios mencionados acima, são necessários serviços avançados e programáveis de entrega de aplicações que possam abranger data centers privados e provedores de nuvem, proporcionando flexibilidade aos negócios e viabilizando uma migração bem-sucedida para a nuvem. As organizações precisam de uma plataforma unificada que lhes permita fornecer e gerenciar serviços de aplicações e políticas associadas de maneira consistente em todos os seus ambientes de aplicações, tanto para aplicações existentes quanto para novas aplicações nativas da nuvem.
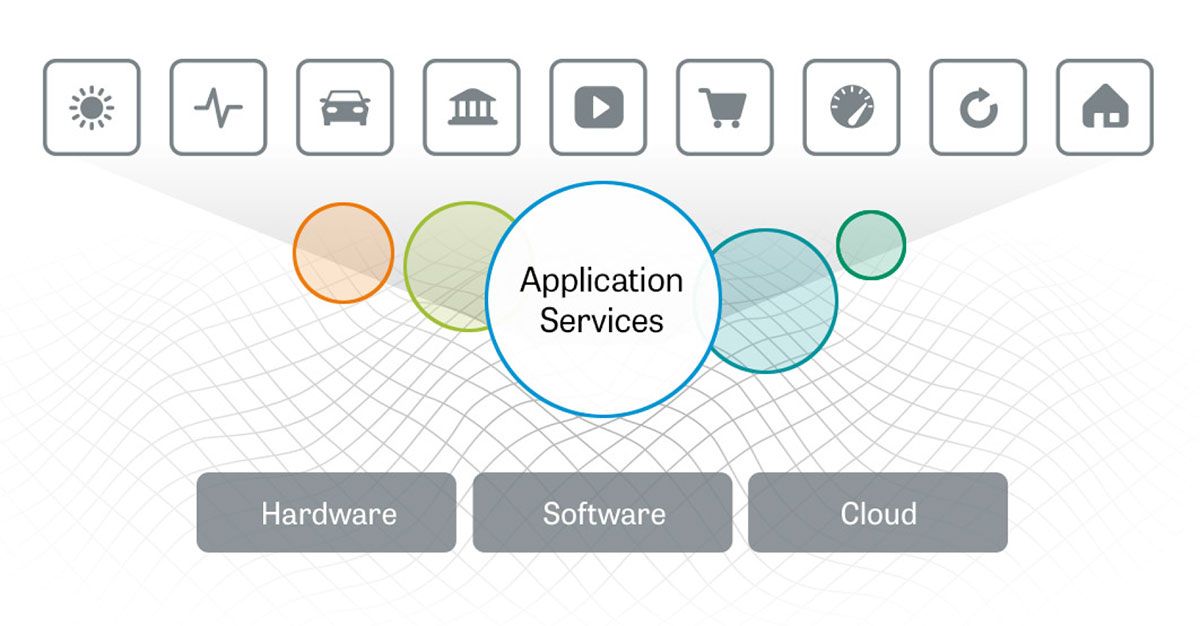
As edições virtuais (VEs) do F5 BIG-IP oferecem uma ampla variedade de serviços inteligentes de aplicações e rede, desde aceleração, otimização e gerenciamento inteligente de tráfego (local e global) até DNS, acesso avançado a aplicações e segurança de rede. Esses serviços podem ser totalmente integrados à pilha de aplicações e configurados automaticamente. Como líder de mercado em controladores de entrega de aplicações (ADCs) físicos e virtuais, é provável que esses serviços já estejam implantados em seu data center e agora estejam disponíveis nos principais provedores de nuvem por meio do programa de licenciamento em nuvem da F5.
Serviços de segurança da F5
As VEs do BIG-IP oferecem serviços de segurança inteligentes e abrangentes das camadas 3 a 7, que protegem aplicações na nuvem sem comprometer o controle, a flexibilidade e a visibilidade. Esses serviços complementam os recursos oferecidos por cada provedor de nuvem e fornecem defesas aprofundadas contra todo o espectro de vetores de DDoS, ameaças de dia zero, ataques em várias camadas contra aplicações web, roubo e vazamento de dados. O trabalho e a experiência envolvidos no ajuste e na configuração das regras e políticas de firewall para cada aplicação podem ser aproveitados e reutilizados no provedor de nuvem.
Com arquiteturas de gerenciamento de identidade e acesso baseadas na compreensão completa do contexto do usuário, do dispositivo, do ambiente, da aplicação e da rede, a F5 viabiliza a federação de identidades e o logon único para acesso a aplicações no data center e na nuvem, mantendo, ao mesmo tempo, a segurança das aplicações e a integridade dos dados por meio de acesso seguro e diferenciado com base no contexto, proteção contra malware baseado na Web e ameaças persistentes, além de inspeções abrangentes dos dispositivos de endpoint.
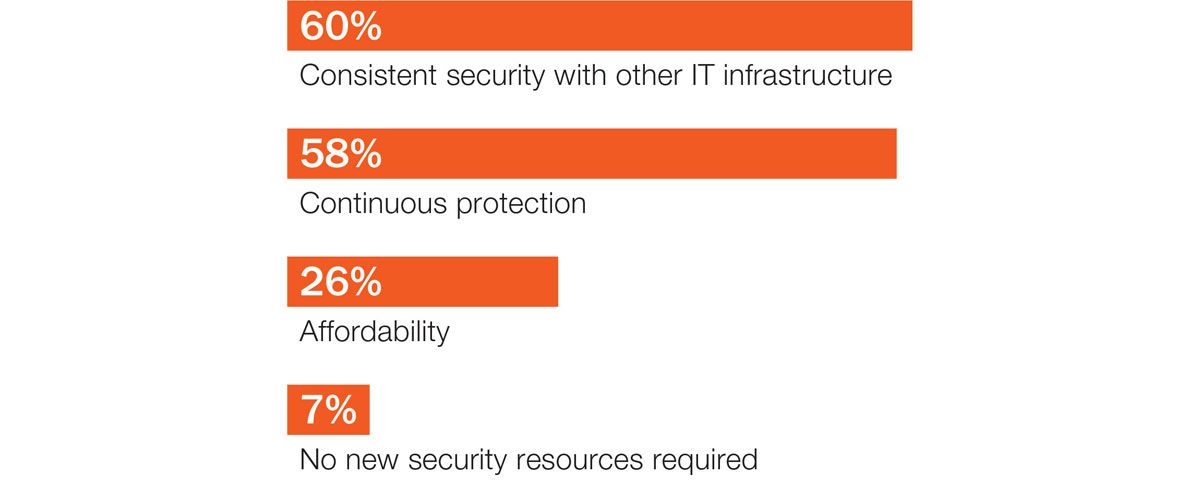
A segurança consistente em todas as infraestruturas de TI e a proteção contínua são os fatores mais importantes para proteger ambientes de nuvem.
Disponibilidade e desempenho
Os serviços avançados de gerenciamento de tráfego local do BIG-IP oferecem balanceamento de carga estático e dinâmico para eliminar pontos únicos de falha, compatibilidade com uma ampla variedade de protocolos além de HTTP/TCP (por exemplo, HTTP2.0, SPDY e UDP) e profundo conhecimento das aplicações. Como um proxy completo de aplicações, a plataforma BIG-IP permite o direcionamento de conteúdo para multiplexação, contornando a limitação do número de IPs externos. Ela também monitora os níveis dinâmicos de desempenho dos servidores de um grupo e oferece monitoramento aprofundado da integridade e gerenciamento do estado das conexões.
Os serviços de otimização da entrega de aplicações do BIG-IP podem acelerar o tempo de resposta das suas aplicações, minimizar a latência e os atrasos e reduzir o número de transferências de dados de ida e volta necessárias para concluir solicitações web feitas por dispositivos móveis.
A plataforma BIG-IP, com serviços de DNS e balanceamento de carga global de servidores, direciona os usuários ao data center em nuvem mais próximo com base na melhor experiência da aplicação e em políticas de recuperação de desastres/failover, considerando a proximidade do usuário, a geolocalização, as condições da rede e a disponibilidade da aplicação. A plataforma utiliza diversos métodos de balanceamento de carga global e monitoramento inteligente específicos para cada aplicação e usuário. A F5 também oferece proteção contra ataques DDoS ao DNS, bloqueia o acesso a IPs maliciosos e protege as respostas com DNSSEC. E o melhor: as consultas DNS e as verificações de integridade não são cobradas por uso, ao contrário das práticas de cobrança de alguns provedores de nuvem, que podem gerar custos muito altos durante um ataque DDoS ao DNS.
Escalabilidade na nuvem com a F5
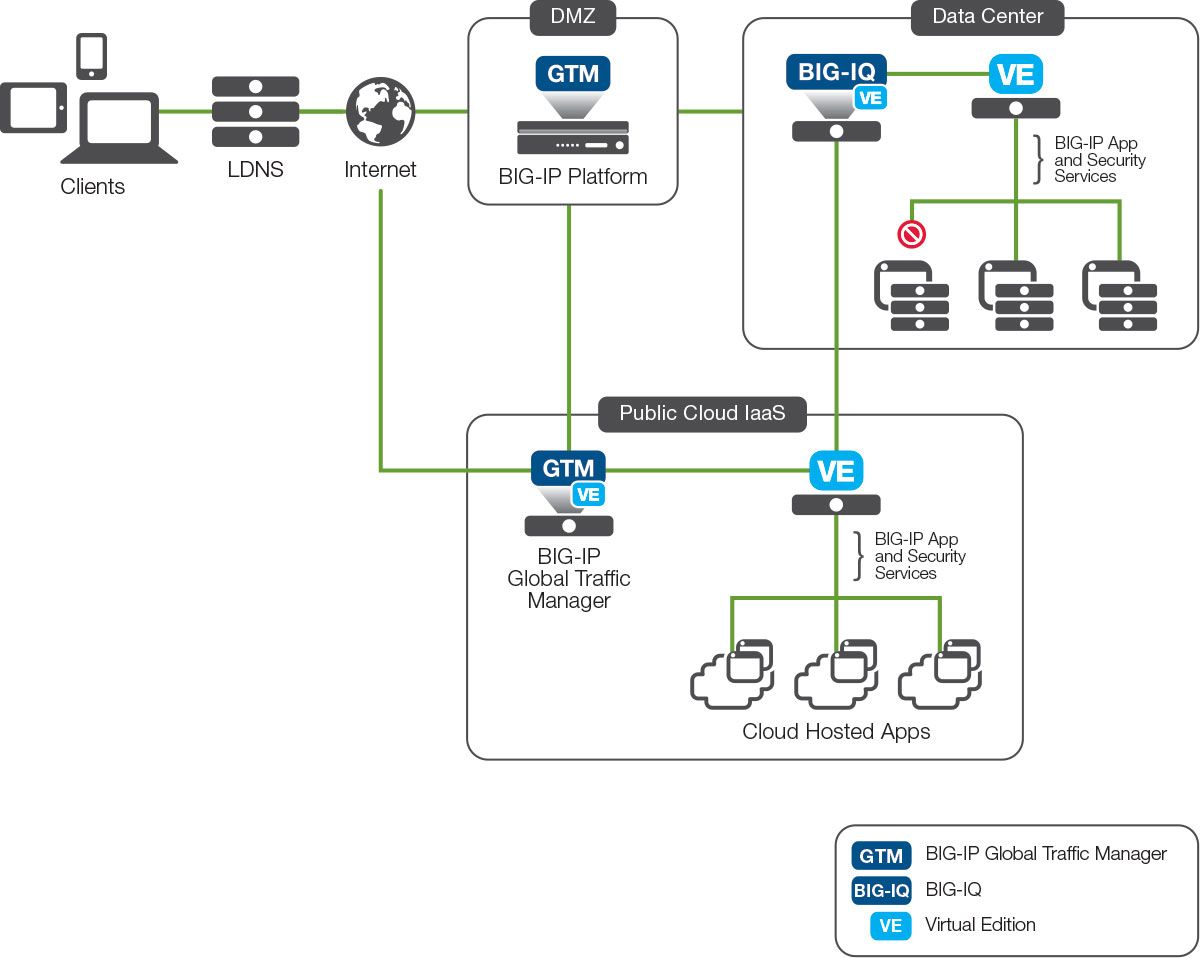
Operações como o cloud bursting podem permitir que uma empresa dimensione os recursos de suas aplicações sob demanda e pague temporariamente pelos recursos utilizados durante esses picos ocasionais. Para realizar o bursting para a nuvem de forma eficaz, são necessários o gerenciamento de tráfego local do BIG-IP, serviços de balanceamento de carga global de servidores e a orquestração de nuvem do BIG-IQ, que fornecem uma série de operações altamente coordenadas, executadas automaticamente e de forma transparente para os usuários finais:
- Quando um limite predefinido for atingido, os recursos serão provisionados e implantados na nuvem.
- Os novos recursos do servidor de aplicações são adicionados automaticamente ao pool de recursos.
- Os usuários são redirecionados para os recursos do aplicativo na nuvem.
- Quando as cargas dos aplicativos ficam abaixo do limite predefinido, os recursos da infraestrutura de nuvem são desprovisionados e todas as conexões são redirecionadas de volta para o data center.
Visibilidade, controle e políticas consistentes
Os modelos do F5 iApps® permitem que as empresas implantem, em poucos minutos, os serviços de entrega de aplicações necessários para dar suporte às suas aplicações. Os modelos do iApps definem a configuração e as políticas de serviços como gerenciamento de tráfego, criptografia, firewall e otimização de desempenho para cada aplicação. O iApps e a análise em linha oferecem controle e visibilidade completos das suas aplicações, garantindo consistência e facilitando a solução de problemas.
Além disso, a linguagem de script F5 iRules® — a interface de script de tráfego da F5 — permite a análise, a manipulação e a detecção programáticas do tráfego de aplicações, possibilitando a personalização e a resposta rápida a ameaças de dia zero, condições de rede e requisitos de negócios. A portabilidade do iApps e do iRules permite a mobilidade das aplicações entre diferentes provedores de nuvem e dentro de um mesmo provedor.
Gerenciamento, automação e orquestração
A integração das ferramentas de gerenciamento e da conectividade entre ambientes públicos e privados proporciona uma experiência integrada entre ambos, oferecendo uma extensão transparente do ambiente do data center e evitando silos de gerenciamento.
A solução da F5 oferece recursos integrados e automatizados de entrega de aplicações no provedor de nuvem, reduzindo rapidamente o tempo de provisionamento e implantação dos serviços de rede de aplicações. Isso é possível por meio de:
- Integração do data center empresarial com ferramentas de gerenciamento de nuvem de terceiros.
- Automação do provisionamento de serviços de entrega de aplicações.
- Orquestração que agiliza os tempos de implantação.
- Extensibilidade e flexibilidade incomparáveis por meio da API REST.
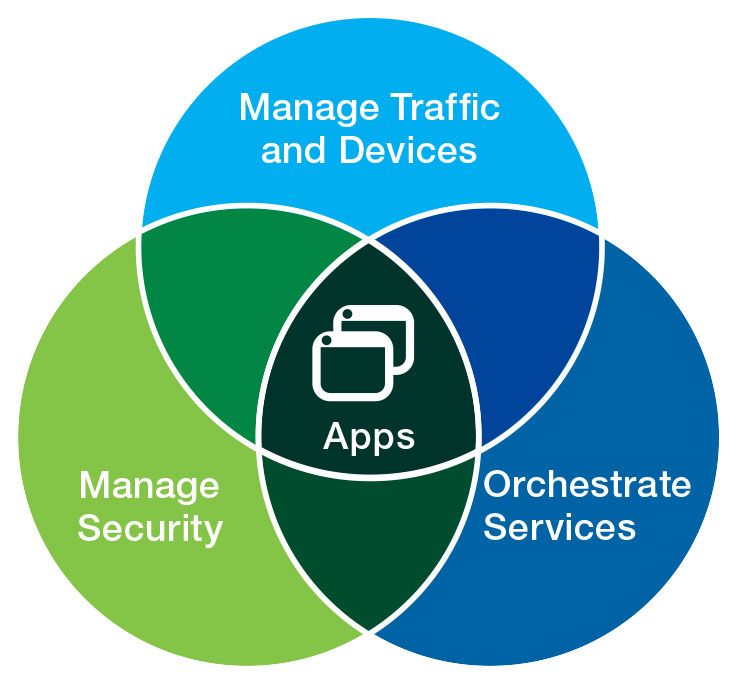
O BIG-IQ® é a plataforma inteligente de gerenciamento e orquestração da F5 e fornece uma estrutura aberta e programável para gerenciar soluções BIG-IP físicas e virtuais em nuvens privadas e públicas. O BIG-IQ ajuda as organizações a implantar e gerenciar serviços de aplicações e segurança de maneira rápida, consistente e repetível, independentemente da infraestrutura subjacente. Além disso, o BIG-IQ integra-se ou interage com os principais mecanismos de orquestração de nuvem e provedores de nuvem por meio de APIs REST e conectores de nuvem.
O BIG-IQ oferece gerenciamento do ciclo de vida de iApps, simplificando e automatizando o rápido provisionamento de serviços de entrega de aplicações. A organização de TI pode definir um catálogo de serviços de entrega de aplicações disponíveis, incluindo ofertas personalizadas ou em várias camadas, que administradores e gerentes de aplicações podem selecionar rapidamente conforme necessário.
Modelos de licenciamento flexíveis
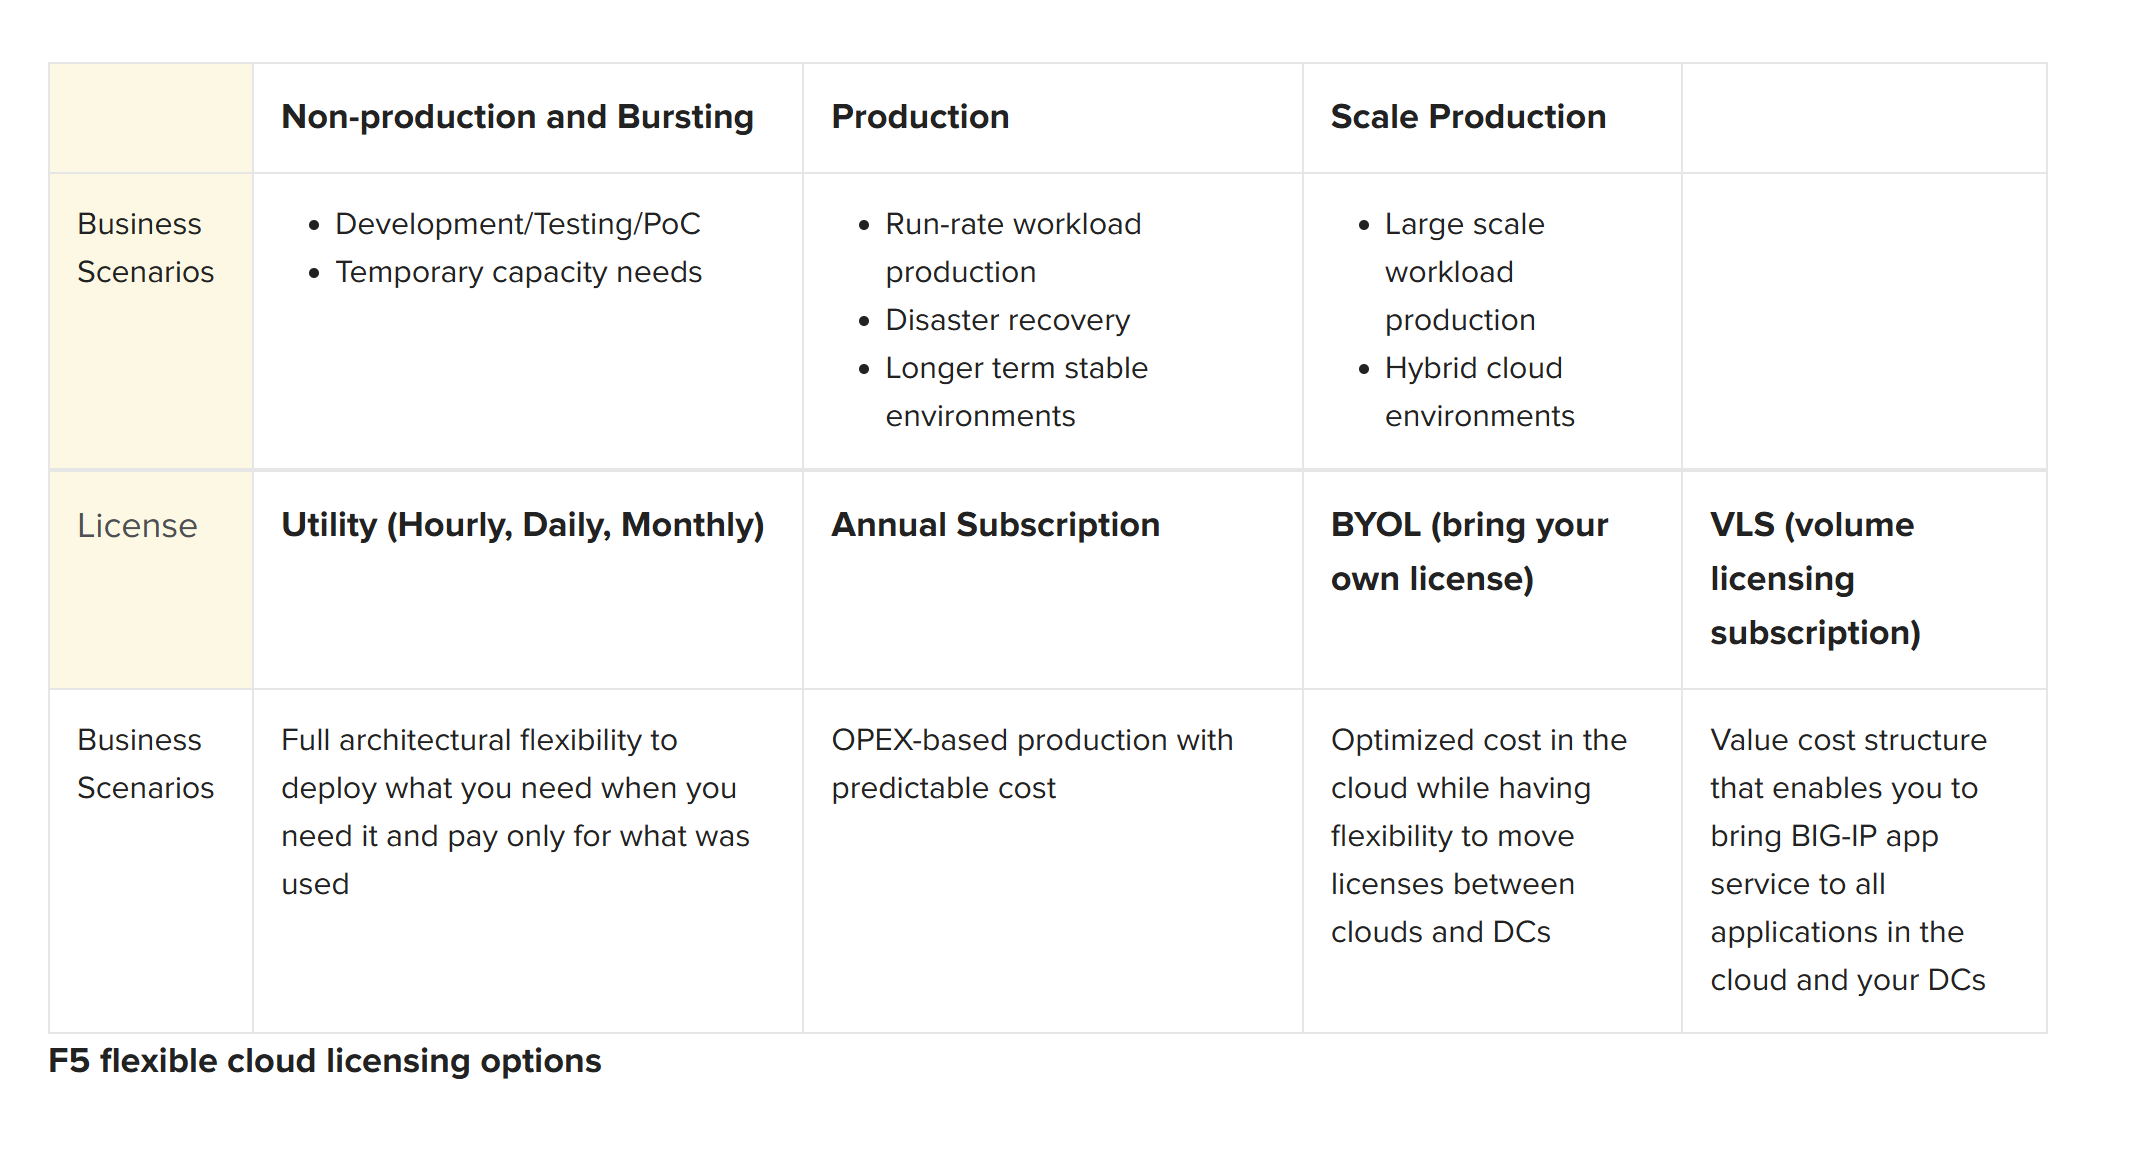
As edições virtuais do BIG-IP estão disponíveis em pacotes Bom-Melhor-Excelente nos modelos de cobrança por uso (por hora, dia ou mês), assinatura anual, traga sua própria licença (BYOL) e assinatura de licenciamento por volume. Para cargas de trabalho de pré-produção de teste/desenvolvimento ou casos de uso de expansão temporária para a nuvem e escalabilidade, a F5 oferece licenciamento por uso, que proporciona flexibilidade e utilização sob demanda (pague apenas pelo que usar, depois de usar).
As assinaturas anuais são ideais para cargas de trabalho de produção com tráfego constante. O BYOL é ideal para ambientes de nuvem híbrida nos quais você deseja transferir licenças existentes do BIG-IP VE dos seus data centers privados diretamente para a nuvem pública. A oferta VLS foi desenvolvida para empresas que precisam de grandes volumes de serviços virtuais de aplicações e segurança. O VLS oferece preços com desconto para assinaturas de 1 e 3 anos, incluindo suporte premium e atualizações de software.
Conclusão
A adoção de serviços de nuvem pública cresceu exponencialmente nos últimos anos. Muitas startups de TI e algumas empresas de mídia consolidadas chegaram até mesmo a implantar toda a sua infraestrutura em provedores de nuvem pública de IaaS, obtendo um sucesso significativo. À medida que as empresas elaboram planos para migrar aplicações mais críticas para a nuvem, os benefícios comprovados da entrega de aplicações por meio da plataforma BIG-IP podem ser facilmente estendidos às cargas de trabalho de aplicações na nuvem. Isso ajudará a solucionar muitos dos desafios e preocupações dos clientes corporativos em relação à adoção da nuvem pública, incluindo a manutenção de uma segurança consistente em todas as infraestruturas de aplicações.
A solução de migração para a nuvem da F5 utiliza os serviços de aplicações BIG-IP e os produtos BIG-IQ da F5 para oferecer disponibilidade, desempenho e segurança essenciais às aplicações, independentemente da localização. Com modelos de licenciamento flexíveis disponíveis nos principais marketplaces de nuvem, as empresas podem planejar, preparar e implantar esses serviços na nuvem pública. A F5 permite que empresas e organizações migrem cargas de trabalho com confiança para ambientes de nuvem única e multinuvem, mantendo a visibilidade, a segurança e o controle.
PUBLICADO EM 07 DE MAIO DE 2015