
Mitigação de ameaças criptografadas e garantia de criptografia segura
Introdução
Praticamente todas as organizações do mundo estão avançando rumo à transformação digital. Uma transformação impulsionada pela necessidade de coletar e transmitir dados confidenciais — dados de usuários, clientes, pacientes e empresas. Em resumo, hoje nossas vidas giram em torno dos dados. Manter a privacidade e a segurança dessas informações é essencial.
Os aplicativos são as portas de entrada para os dados. Portanto, protegê-los, onde quer que estejam, é fundamental para a segurança e os negócios de uma organização, independentemente do setor.
A segurança e a privacidade de dados confidenciais são tão importantes que novas regras e regulamentações governamentais estão sendo criadas para garantir a segurança e a privacidade dos dados nas organizações. E essas regras se aplicam independentemente de a organização ou os dados coletados estarem ou não localizados dentro das fronteiras da entidade governante.
O Regulamento Geral sobre a Proteção de Dados (GDPR) da União Europeia (UE) exige que as organizações que operam na UE garantam que os dados pessoais sejam coletados legalmente, com o consentimento prévio do indivíduo, e devidamente protegidos. Nos EUA, a nova Lei de Privacidade do Consumidor da Califórnia (CCPA) incorpora muitas das proteções previstas no GDPR e está sendo avaliada por outros estados como modelo para leis de proteção da privacidade do consumidor.
Essas regras e regulamentações foram criadas para promover a transparência e dar aos clientes mais controle sobre seus dados pessoais e sobre como eles são tratados após a coleta. Se uma organização sofrer uma violação de segurança e dados confidenciais forem perdidos, roubados, usados indevidamente ou explorados, ela poderá receber uma multa elevada.
A criptografia é considerada, no mínimo, uma prática recomendada para proteger informações confidenciais. Na verdade, deixar de proteger os dados por meio de criptografia é considerado negligência. No entanto, a criptografia tem dois lados.
Criptografia: as vantagens
Há várias maneiras de garantir a segurança e a privacidade dos dados, mas a melhor delas é a criptografia.
Atualmente, a maior parte do tráfego é criptografada. Quase todos os sites usam criptografia. O rápido crescimento e a adoção contínua de aplicativos de produtividade online, como Microsoft Office 365 e Google G Suite, aplicativos baseados em nuvem, aplicativos de software como serviço (SaaS) e redes sociais têm contribuído para o crescimento contínuo do tráfego criptografado.
Criptografar dados é uma excelente forma de garantir e preservar sua privacidade e integridade.
Criptografia: as desvantagens
No entanto, a criptografia tem uma desvantagem perigosa: os invasores perceberam que o tráfego criptografado é uma excelente forma de distribuir malware e outras cargas maliciosas a usuários desavisados e suas organizações, além de ser uma ótima maneira de extrair dados roubados de usuários e organizações.
No mínimo, para se proteger contra ameaças ocultas no tráfego criptografado, as organizações precisam ter visibilidade tanto do tráfego criptografado de entrada quanto do de saída. A visibilidade e a inspeção do tráfego criptografado de entrada reduzem os pontos cegos de segurança. Isso também mitiga o risco de malware oculto no tráfego criptografado e de vulnerabilidades que levam a violações de dados confidenciais.
A visibilidade do tráfego de saída criptografado também é importante, pois esse tráfego pode ocultar a exfiltração de dados roubados. Ele também pode ocultar comunicações iniciadas por malware já instalado em uma rede ou ambiente de nuvem com servidores de comando e controle (CnC), que podem desencadear ataques ou tentar baixar e expandir softwares maliciosos existentes, transformando-os em um ataque multicamadas e multithread.
Os invasores também podem baixar outros malwares e se movimentar lateralmente dentro de uma organização ou até mesmo ir além da organização original para atacar seus clientes ou sua cadeia de suprimentos, infectando mais dispositivos e servidores e roubando mais informações e dados.
Por que a visibilidade SSL não é suficiente
No entanto, a visibilidade SSL é apenas o começo. As organizações precisam de maior controle sobre o tráfego criptografado e descriptografado, mas sem comprometer os recursos de sua solução de segurança.
Muitas organizações investem significativamente em suas soluções de segurança, selecionando recursos de alto valor para executar funções específicas, como detonação de malware, sandboxing e inclusão de aplicativos e propriedades da Web em listas de bloqueio — para citar apenas algumas. Embora as soluções de segurança possam incluir recursos nativos de descriptografia, a descriptografia e a criptografia não são seu principal objetivo nem seu foco.
Sem uma solução dedicada projetada para realizar a descriptografia em escala, a visibilidade SSL exige que, na maioria das empresas, o tráfego criptografado seja encaminhado por uma cadeia completa de serviços de segurança. Em essência, ele precisa passar por um encadeamento estático, repetitivo e redundante de descriptografia, inspeção e recriptografia em toda a pilha de segurança.
Esse processo não é apenas ineficiente, mas também consome tempo e recursos valiosos. Ele também pode aumentar a latência, afetando a experiência do usuário. Além disso, cada um dos dispositivos de segurança interligados em cadeia precisará ser dimensionado de maneira uniforme para atender à capacidade total do tráfego criptografado, o que pode facilmente levar à sobrecarga. E isso significa custos maiores com serviços de segurança.
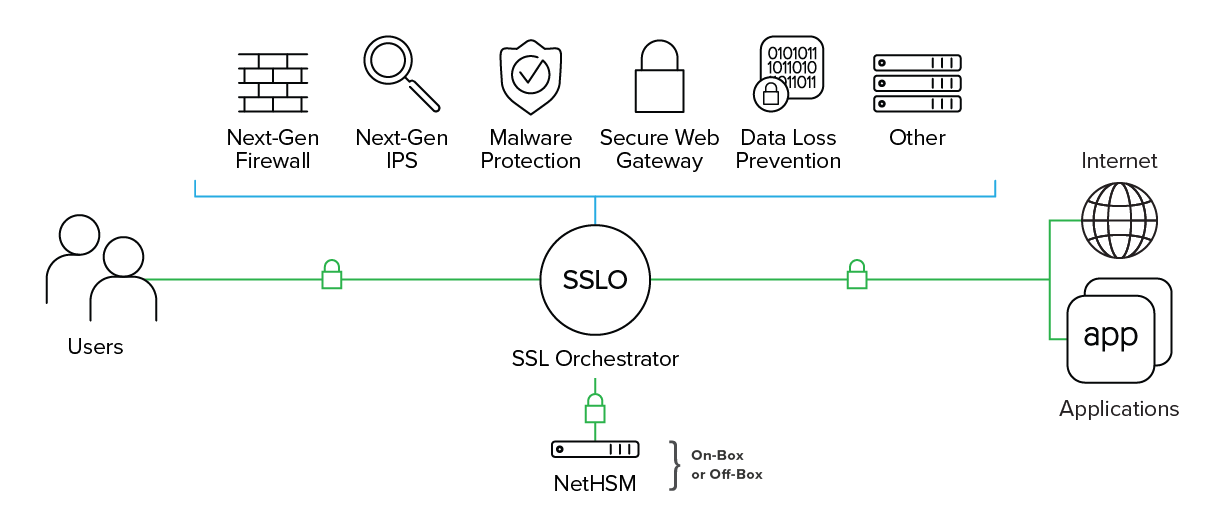
Como o F5 SSL Orchestrator pode ajudar
F5 SSL Orchestrator garante que o tráfego criptografado seja descriptografado, inspecionado pelos controles de segurança apropriados e, em seguida, criptografado novamente, proporcionando visibilidade do tráfego criptografado e reduzindo o risco de ameaças ocultas.
Dedicado a aprimorar a infraestrutura SSL/TLS, o SSL Orchestrator também maximiza a eficácia dos investimentos existentes em segurança. Ele encadeia dinamicamente os serviços de segurança e direciona o tráfego descriptografado por meio de políticas, aplicando inteligência baseada em contexto ao tráfego criptografado.
O SSL Orchestrator gerencia e distribui centralmente as mais recentes tecnologias de criptografia em toda a infraestrutura de segurança. Ele centraliza o gerenciamento de certificados e chaves, além de oferecer gerenciamento e controle robustos de cifras.
Ele também oferece uma plataforma única para a inspeção unificada de protocolos de criptografia de última geração. O SSL Orchestrator garante que as soluções de segurança operem com máxima eficiência e possam ser dimensionadas com alta disponibilidade por meio dos recursos de balanceamento de carga e escalabilidade da F5. Além disso, monitora de forma independente a integridade de cada serviço de segurança.
Como ponto central para tudo o que envolve criptografia, o SSL Orchestrator deve garantir que seu ambiente, seja ele físico ou virtual, ofereça suporte aos mais rigorosos e robustos padrões governamentais e do setor em matéria de segurança e privacidade.
Proteção de chaves e parâmetros de segurança
Uma parte essencial do fornecimento de visibilidade SSL requer uma infraestrutura robusta de gerenciamento de chaves (PKI). O gerenciamento e a proteção de chaves, bem como seu uso adequado, costumam estar associados a exigências regulatórias — por exemplo, o Federal Information Processing Standard 140.2 (FIPS 140-2), o Common Criteria, as normas da International Organization for Standardization (ISO) e outras certificações regionais ou específicas de determinados setores.
A FIPS 140-2, apesar de ser uma norma do Instituto Nacional de Padrões e Tecnologia (NIST) dos EUA, está presente e é aplicada em muitos mercados altamente regulamentados em todo o mundo, além de fornecer orientações para o uso de criptografia e a validação de implementações.
Há vários níveis diferentes do FIPS 140-2 que correspondem às regulamentações, aos riscos e à sensibilidade dos dados. Em implementações de visibilidade SSL, o FIPS 140-2 Nível 3 costuma ser exigido para proteger a chave de assinatura em um dispositivo físico resistente a violações, conhecido como Módulo de Segurança de Hardware (HSM). Um HSM inclui zeragem de chaves, verificações de integridade na inicialização e controles para impedir a extração não autorizada de chaves. Os HSMs oferecem mais do que segurança aprimorada para chaves; eles também podem ajudar a simplificar o gerenciamento de certificados e reduzir os custos de conformidade.
A F5 oferece a mais ampla variedade de plataformas em conformidade com o FIPS, incluindo diversas opções de HSM, tanto integradas ao equipamento quanto por meio do padrão Public Key Cryptography Standards nº 11 (PKCS nº 11) para HSMs de rede. Dependendo da licença e do modelo do SSL Orchestrator selecionados, há vários níveis do FIPS 140-2 disponíveis, além de diversas opções de preço para garantir que organizações de qualquer porte possam cumprir as políticas.
Então, por que usar o SSL Orchestrator?
O F5 SSL Orchestrator oferece visibilidade holística e incomparável do tráfego criptografado, reduzindo os riscos associados a malware e outras ameaças maliciosas ocultas no tráfego criptografado de entrada. O SSL Orchestrator também impede a exfiltração de dados roubados, as comunicações de comando e controle (CnC) e o download de malware adicional e cargas maliciosas no tráfego criptografado de saída.
Além disso, por meio de sua função centralizada de descriptografia e recriptografia, de cadeias dinâmicas de serviços e do direcionamento inteligente de tráfego, o SSL Orchestrator permite que recursos de segurança de alto valor operem em escala, transferindo com segurança o processamento intensivo de descriptografia/criptografia da CPU. Isso facilita a maximização dos investimentos em segurança.
Essas ações não apenas eliminam pontos cegos de segurança e ameaças ocultas, como também permitem que as soluções de segurança existentes desempenhem suas funções principais de forma otimizada: oferecer proteção contra ameaças, prevenir o vazamento de dados, executar análises em sandbox e fornecer outros serviços de segurança relevantes.
O SSL Orchestrator oferece várias opções de licenciamento desenvolvidas para pequenas e médias empresas (PMEs), empresas modernas e a nuvem. Com diversas opções de plataforma, incluindo Virtual Editions (VEs), além de appliances intermediários e de alto desempenho, a F5 oferece soluções para acompanhar as mudanças no tráfego criptografado e em cifras e protocolos, incluindo o TLS 1.3, os dispositivos de IoT do futuro e, posteriormente, os esquemas de criptografia pós-quântica.
PUBLICADO EM 1º DE JULHO DE 2019