
Nuvem privada 101: avance no ritmo dos negócios
Introdução
Com a nuvem transformando o desenvolvimento e a implantação de aplicações — permitindo que as organizações aumentem a flexibilidade, automatizem processos e reduzam o tempo de lançamento no mercado —, algumas questões importantes permanecem. Uma das principais questões que uma organização precisa abordar é como ela pode aproveitar da melhor forma as ferramentas mais inteligentes e a escalabilidade ilimitada que a nuvem oferece. Uma das maneiras pelas quais as empresas aproveitam os benefícios da nuvem é implantando sua própria nuvem privada, um modelo de computação que promove a agilidade e, ao mesmo tempo, permite que as organizações mantenham o controle de sua infraestrutura e protejam melhor suas aplicações e seus dados.
As vantagens de uma nuvem privada
Algumas das principais vantagens da implantação de uma nuvem privada incluem o autoatendimento de infraestrutura, a escalabilidade e a multilocação. Vamos analisar brevemente cada uma delas antes de nos aprofundarmos no funcionamento de uma nuvem privada — e no que mais ela pode fazer pela sua empresa.
O conceito de autoatendimento é um dos principais fatores que impulsionam a adoção da nuvem privada. O autoatendimento permite que as organizações implantem aplicações usando a infraestrutura já disponível, sem a necessidade de instalar hardware físico adicional. Assim, a equipe pode solicitar recursos e tê-los provisionados imediatamente, sem intervenção manual.
Outro recurso essencial das infraestruturas de nuvem privada é o aumento da escalabilidade. Isso significa que a aplicação pode ser projetada para que, quando precisar de recursos adicionais, como capacidade de processamento ou armazenamento, esses recursos fiquem disponíveis imediatamente — e muitas vezes de forma automática — para ampliar a capacidade da aplicação.
Por fim, a multilocação significa que a aplicação pode se comportar como se fosse a única locatária dos recursos que utiliza. Em outras palavras, não é necessário coordenar alterações nos recursos com outras equipes de desenvolvimento de aplicações. O acesso a esses recursos permite que as equipes de desenvolvimento de aplicações façam iterações e alterações de forma independente umas das outras — e também da equipe de infraestrutura.
Provisionamento de aplicações: data center vs. nuvem privada
O conceito de provisionamento por autoatendimento, que está no cerne da nuvem privada, significa que os recursos de infraestrutura estão disponíveis sob demanda, pois são abstraídos ou virtualizados. Quando as equipes de desenvolvimento podem provisionar seus próprios recursos de computação, armazenamento e rede por meio de interfaces gráficas e APIs, elas conseguem inovar e desenvolver com mais rapidez, independentemente do ritmo de provisionamento da infraestrutura física. Ao abstrair os recursos virtuais dos recursos físicos, as ferramentas de automação permitem que as equipes de desenvolvimento se tornem mais ágeis.
Implantação no data center
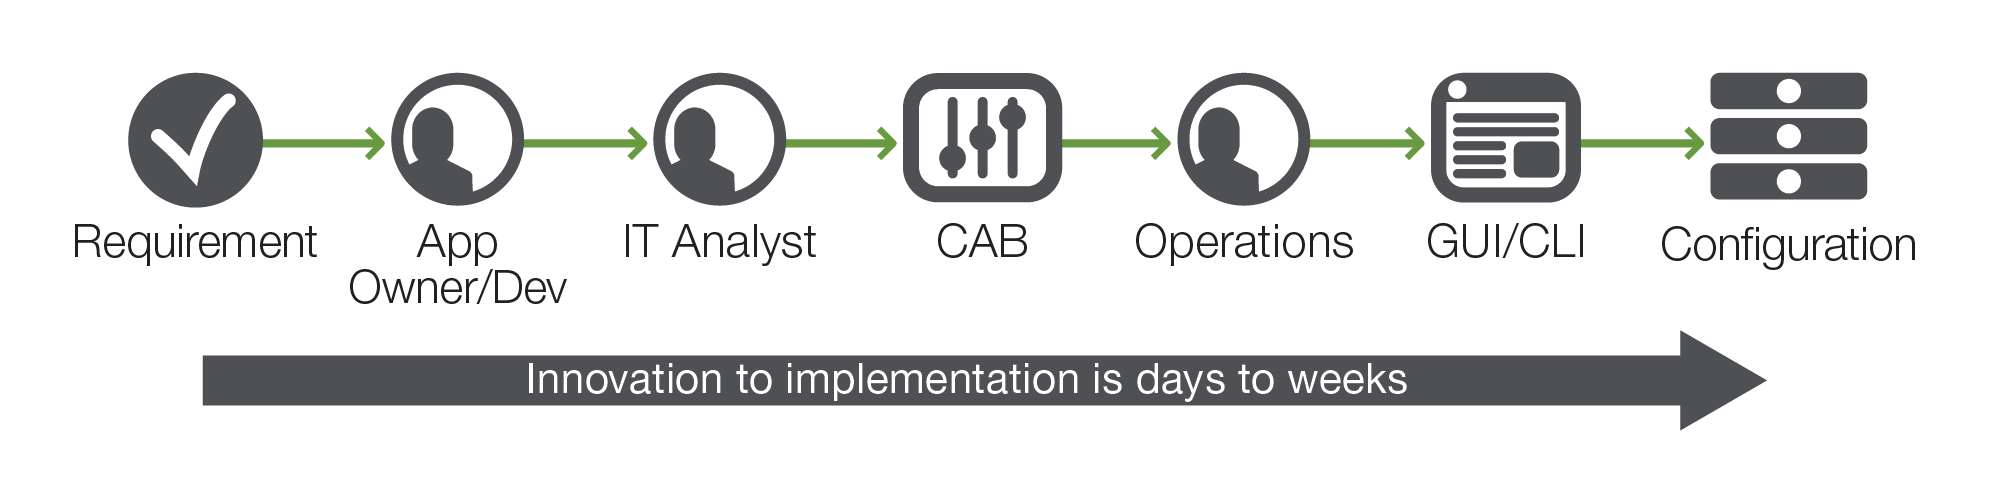
Compare essa abordagem com o processo típico de implantação em data centers tradicionais, que exige muito tempo e mão de obra (conforme ilustrado na Figura 1). O responsável por uma aplicação reúne os requisitos e trabalha com um analista de TI para modificar uma aplicação existente ou introduzir uma nova. Após a conclusão do desenvolvimento e dos testes, um analista prepara um conjunto de alterações a serem implementadas na infraestrutura. A maioria das alterações envolve recursos compartilhados, como servidores, instâncias de sistema operacional, instâncias de aplicações, firewalls e armazenamento. Para reduzir os impactos não intencionais das alterações, existe um Comitê Consultivo de Mudanças (CAB) responsável por gerenciar e aprovar todas as alterações na infraestrutura. Após a aprovação, uma equipe de operações implementa as alterações.
No entanto, muitas operações de TI têm centenas ou milhares de solicitações de mudança pendentes simultaneamente, que o CAB precisa gerenciar para garantir que não ocorram efeitos adversos. Para ilustrar, suponha que um conjunto de firewalls esteja se aproximando do fim da vida útil e, portanto, precise ser substituído por modelos mais novos antes do término do suporte. Ao mesmo tempo, outro grupo está migrando uma aplicação para um conjunto diferente de protocolos porque um fornecedor externo está descontinuando o suporte aos protocolos existentes, o que exige uma série de alterações na configuração dos firewalls. Simultaneamente, um cliente corporativo está alterando endereços IP, o que também requer uma série de alterações na configuração dos firewalls. Por segurança, essas três mudanças (substituição dos firewalls, alteração do protocolo da aplicação e alteração dos endereços IP do cliente) não devem ser implementadas simultaneamente. O CAB é responsável por coordenar mudanças como essas, garantindo que sejam seguras e eficazes. Embora trabalhe para garantir a segurança da organização, o CAB também pode se tornar um gargalo para a implementação de mudanças.
Implantação na nuvem privada
Os ambientes de nuvem privada podem aprimorar esse processo de mudança por meio da virtualização dos recursos de computação, rede e armazenamento. Depois que todos os componentes são virtualizados, basta atualizar o componente virtual para fazer alterações, sem modificar os componentes físicos. Como os componentes são virtualizados e, portanto, independentes, um aplicativo pode ser alterado ou adicionado sem afetar os demais. O provisionamento de componentes deixa de exigir intervenção física; somente os recursos virtuais precisam ser alterados. As ferramentas de automação podem até permitir que as equipes de desenvolvimento provisionem seus próprios recursos sem o envolvimento da equipe de infraestrutura.
Provisionamento de autoatendimento
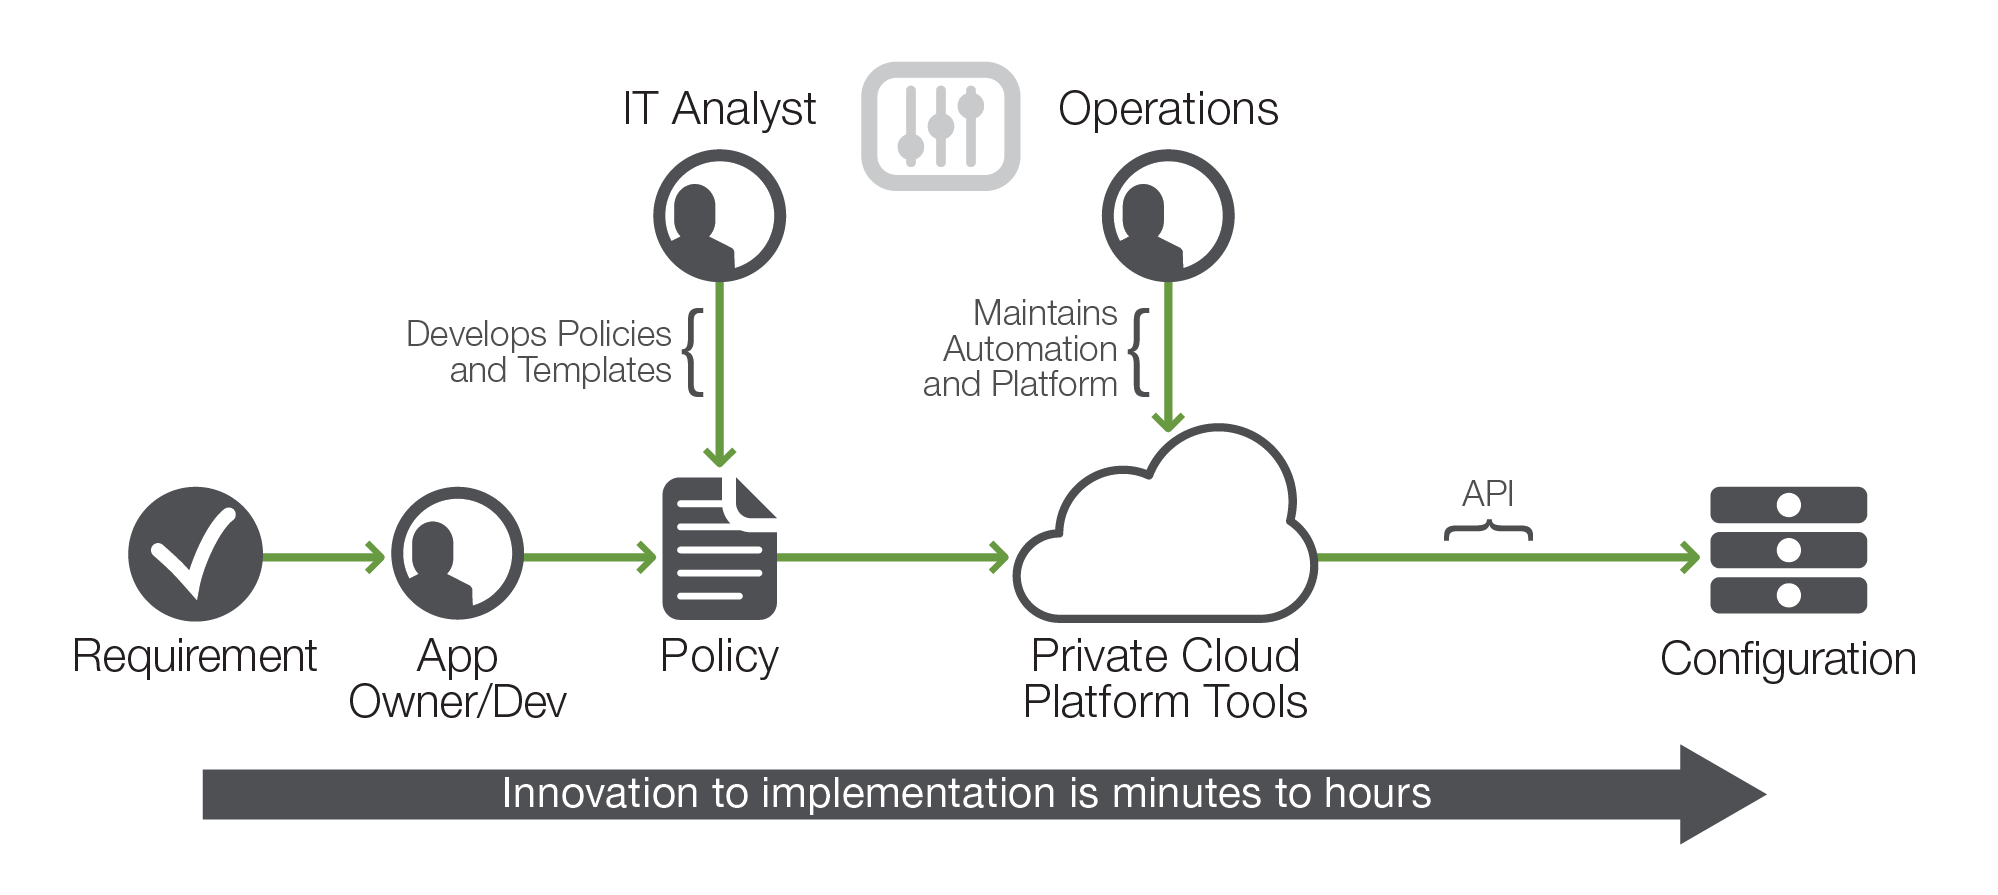
O provisionamento de autoatendimento (ou flexível) permite que instâncias de aplicações — assim como todos os serviços de segurança e entrega de aplicações fornecidos por um Controlador de Entrega de Aplicações (ADC) — sejam criadas e excluídas sem a intervenção da equipe de infraestrutura (conforme mostrado na figura 2). Como cada equipe pode operar de forma independente, não é necessário coordenar as mudanças por meio de um CAB. Em vez disso, as políticas orientam as práticas de implantação, permitindo que as equipes obtenham sua própria infraestrutura virtual junto à equipe de operações e façam a implantação no seu próprio ritmo.
Para automatizar ainda mais o processo de provisionamento por autoatendimento, todo o conjunto de recursos — incluindo configurações de computação, rede, armazenamento e ADC — pode ser especificado como um modelo em um arquivo de texto que pode ser armazenado em um repositório de código-fonte. Um modelo contém as definições de um conjunto de recursos e suas configurações, conhecido como stack. Essa abordagem de “infraestrutura como código” garante que qualquer implantação possa ser facilmente repetida. O uso de modelos não apenas agiliza as implantações e reduz erros, como também simplifica os testes, pois a stack pode ser avaliada como uma unidade em um ambiente de teste.
Escalabilidade aprimorada
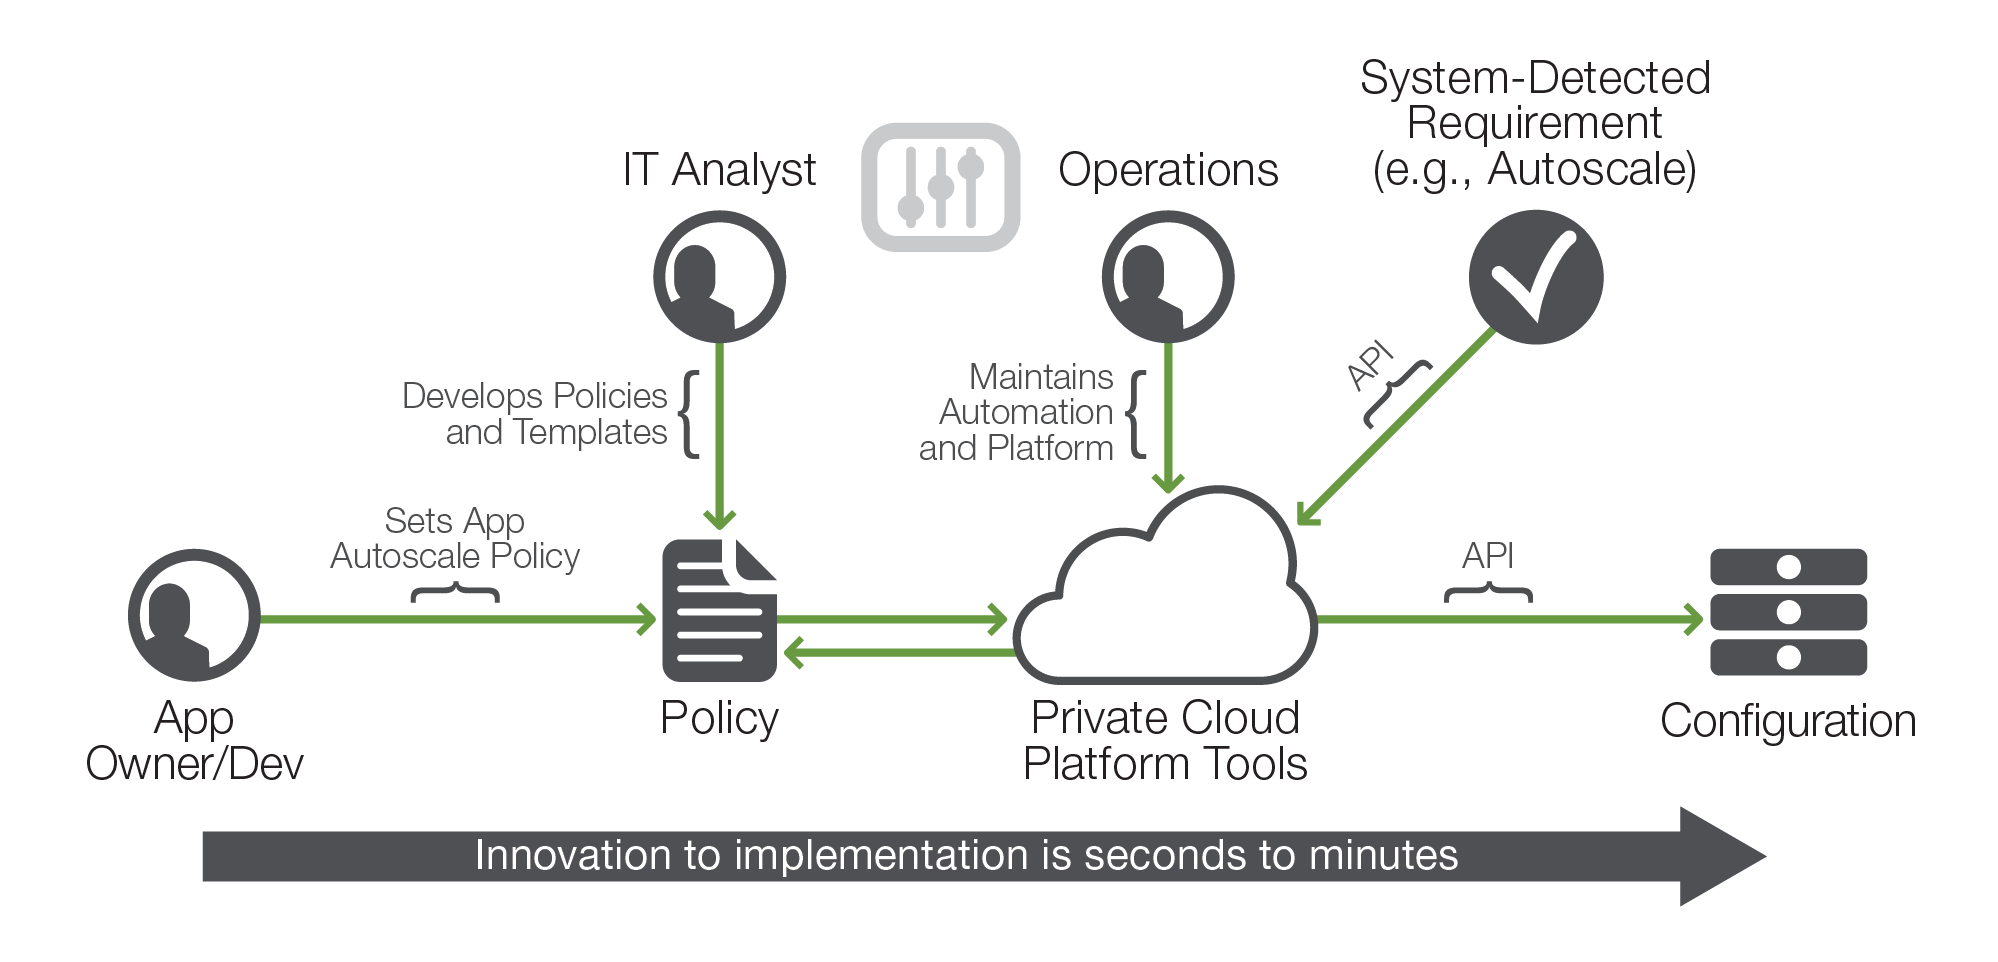
A próxima etapa para ampliar a automação concentra-se na elasticidade: o provisionamento lógico automático de recursos sem qualquer intervenção humana. Se a aplicação for escalável em várias instâncias, o número de instâncias poderá aumentar ou diminuir automaticamente de acordo com a carga (veja a figura 3 abaixo). A elasticidade leva o provisionamento lógico a um nível em que os recursos podem ser provisionados e removidos automaticamente por meio de APIs. Assim como um material elástico se estica e se contrai para atender às necessidades de quem o veste, os recursos elásticos se expandem e se contraem para atender às necessidades da aplicação. Essa flexibilidade aumenta sua eficiência operacional, permitindo garantir que suas aplicações sempre operem com desempenho máximo sem a necessidade de superprovisioná-las.
Multilocação flexível
Lembre-se de que uma das vantagens de uma nuvem privada é a capacidade de fazer alterações rapidamente e de forma independente de outras equipes. Os ambientes tradicionais de data center têm muitas interdependências entre componentes e recursos. No entanto, em uma nuvem privada, é possível dedicar todos os recursos a uma única aplicação, o que significa que a equipe responsável por ela pode assumir o controle total sem receio de afetar outras aplicações.
Recursos virtualizados de computação, rede, armazenamento e ADC tornam isso possível. O ambiente de nuvem cria a ilusão de que os recursos estão imediatamente disponíveis e dedicados à aplicação. Não há necessidade de um CAB nem de coordenar configurações com outras equipes e aplicações. A multilocação permite que cada equipe gerencie sua própria aplicação e seus recursos no ritmo adequado aos negócios, independentemente do ritmo e das iniciativas das demais equipes de aplicações.
A função do ADC em uma nuvem privada
O ADC é um componente essencial de qualquer stack, pois a implantação de uma aplicação traz diversas questões que não são necessariamente abordadas pelos desenvolvedores da aplicação. Essas questões multidisciplinares incluem:
- Qual conjunto de protocolos TLS é adequado para os usuários finais e para a postura de segurança esperada?
- Como os ataques DDoS serão identificados e mitigados?
- Qual estratégia de balanceamento de carga é a ideal?
- Como o malware no lado do cliente será gerenciado?
- Qual é a melhor maneira de prevenir ataques de injeção de SQL e cross-site scripting?
- Como os usuários serão identificados e autenticados?
As respostas a essas perguntas geralmente exigem conhecimentos especializados em uma área que está fora do escopo da equipe responsável pelo desenvolvimento do código da aplicação. Por meio de modelos, uma definição de recurso de ADC pode ser criada por especialistas da área — como integrantes da equipe tradicional de NetOps de TI, que podem aproveitar sua experiência com ADC —, deixando os desenvolvedores de aplicações livres para se concentrarem na criação de seus aplicativos. Depois de criados, os modelos podem ser usados por cada equipe de desenvolvimento de aplicações para implantar uma pilha como parte de cada aplicação.
Qual é o tipo de nuvem privada ideal para a minha organização?
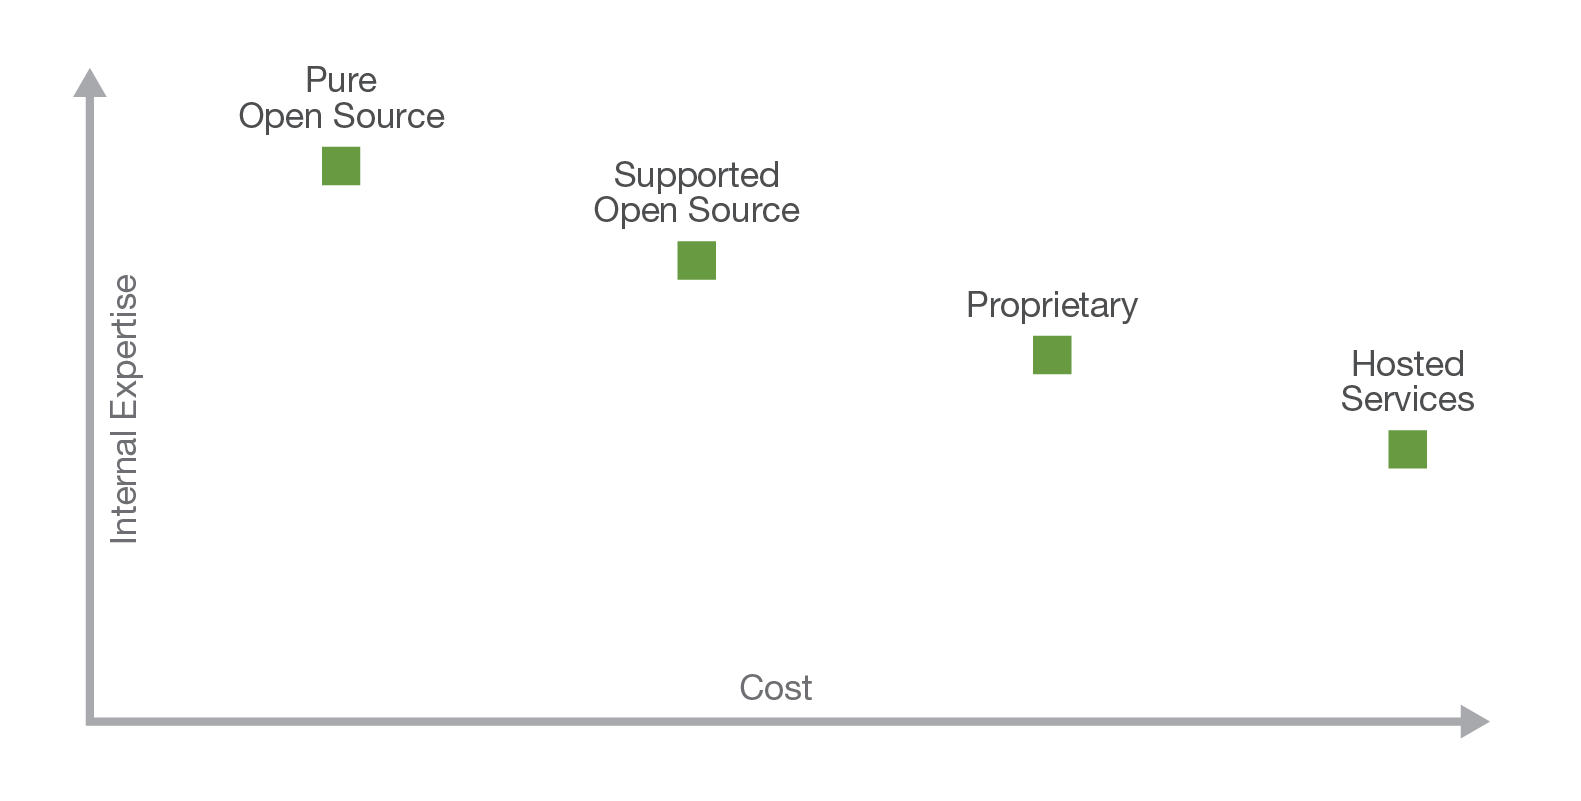
Há uma variedade de ambientes de nuvem privada, desde soluções totalmente de código aberto até sistemas proprietários. A escolha certa para sua organização depende de vários fatores, incluindo orçamento, experiência interna no gerenciamento de um ambiente de nuvem privada, questões de integração e manutenção e o nível de abertura a mudanças.
As ofertas totalmente de código aberto, como o nome sugere, podem ser implantadas sem nenhum custo inicial de aquisição de licenças, exceto pelos custos de hardware e mão de obra (tempo). O OpenStack é um dos principais ambientes de nuvem privada de código aberto e pode ser baixado e instalado gratuitamente. O desafio, naturalmente, é que a equipe responsável por sua instalação e manutenção precisa adquirir e manter conhecimentos especializados em OpenStack, que amadureceu rapidamente, mas ainda é complexo de implantar. Isso se aplica a qualquer oferta totalmente de código aberto: sua organização precisa se especializar na tecnologia para usá-la da forma mais eficaz possível.
Para reduzir o ônus de manter conhecimento especializado internamente (e os riscos de não contar com esse conhecimento), algumas empresas oferecem suporte a projetos de código aberto. Essas ofertas comerciais têm um custo financeiro, que pode ser compensado pelo fato de o fornecedor garantir que as questões de integração, testes e validação tenham sido resolvidas e que haja alguém a quem recorrer em caso de problemas.
Como alternativa, várias empresas oferecem plataformas proprietárias de nuvem privada. Elas fornecem conjuntos de soluções totalmente integrados e testados, com suporte dedicado, mas geralmente custam mais do que as soluções com suporte ao OpenStack. No entanto, se a sua organização já estiver familiarizada com a tecnologia e a interface do fornecedor, o uso de uma dessas ofertas proprietárias poderá reduzir a curva de aprendizado.
Por fim, alguns fornecedores oferecem serviços hospedados, permitindo que uma organização aproveite a nuvem privada de código aberto (ou soluções proprietárias) sem precisar de hardware nem de espaço em um data center. Essas opções geralmente têm o custo mais elevado, mas exigem menos recursos internos.
Além de encontrar uma solução de nuvem privada com os recursos certos, as organizações devem buscar uma solução com o nível adequado de suporte. A posição da sua organização no espectro entre custo e conhecimento técnico interno pode orientar a escolha da oferta que melhor atenda às suas necessidades.
Conclusão
Uma nuvem privada permite que as equipes de desenvolvimento façam iterações sem depender da velocidade de provisionamento da infraestrutura e respondam melhor às necessidades do negócio. As dependências entre as equipes podem ser reduzidas por meio da multilocação e do provisionamento flexível de recursos virtuais. Os modelos permitem que uma pilha completa de aplicações — incluindo computação, rede, armazenamento e ADC — seja implantada como um pacote completo e replicável. Em suma, uma nuvem privada permite que as equipes da organização acompanhem o ritmo dos negócios.
Há uma ampla variedade de ofertas de nuvem privada, com diferentes custos e níveis de conhecimento interno necessários. Independentemente da nuvem implantada, equipá-la com os serviços adequados e encontrar o equilíbrio ideal entre custo e conhecimento especializado deve ser uma de suas principais prioridades.
Saiba mais sobre como uma arquitetura de nuvem privada pode ajudar sua organização a ganhar agilidade e eficiência, mantendo o controle sobre sua infraestrutura em Soluções de nuvem | Nuvem privada.
PUBLICADO EM 06 DE JUNHO DE 2017