
A arquitetura de referência de escalabilidade do DNS inteligente da F5
Introdução
O Sistema de Nomes de Domínio (DNS) foi criado em 1983 para permitir que as pessoas identificassem facilmente, pelo nome, todos os computadores, serviços e recursos conectados à Internet, em vez de usar o endereço de Protocolo de Internet (IP), uma sequência de informações binárias impossível de memorizar.
Um servidor DNS traduz os nomes de domínio que você digita em um navegador para um endereço IP, permitindo que seu dispositivo encontre o serviço ou site que você procura na Internet.
Considerado por muitos a principal tecnologia que viabiliza a Internet, o DNS também é um dos componentes mais importantes da infraestrutura de rede. Além de fornecer conteúdo e aplicações, o DNS também gerencia uma arquitetura distribuída e redundante para garantir alta disponibilidade e um rápido tempo de resposta aos usuários. Por isso, é fundamental contar com uma infraestrutura de DNS disponível, inteligente, segura e escalável. Se o DNS ficar indisponível, a maioria das aplicações web deixará de funcionar corretamente, afetando seus negócios e sua marca.
A arquitetura de referência escalável de DNS Inteligente de ponta a ponta da F5 permite que as organizações criem uma base sólida de DNS que maximize os recursos e aprimore o gerenciamento de serviços, mantendo a agilidade necessária para oferecer suporte a arquiteturas de rede, dispositivos e aplicações atuais e futuros.
Os serviços de DNS são essenciais para a disponibilidade
Quando um usuário solicita uma página da web, a solicitação é encaminhada a um servidor DNS local, que, por sua vez, se comunica com os servidores DNS principais. Tudo funciona bem até que ocorra um pico de tráfego ou um invasor sobrecarregue o servidor com solicitações de consulta DNS. Se o seu servidor DNS principal ficar sobrecarregado, ele deixará de responder, o que pode tornar seu site indisponível.
As falhas de DNS são responsáveis por 41% do tempo de inatividade da infraestrutura web, por isso é essencial manter seu DNS disponível. Segundo uma pesquisa do Aberdeen Group, as organizações perdem, em média, US$ 138.000 por hora em que seus data centers ficam fora do ar. A indisponibilidade afeta negativamente os clientes, pode causar perda de receita e até mesmo prejudicar os funcionários que tentam acessar recursos corporativos, como o e-mail.
É por isso que a importância de uma base sólida de DNS nunca é demais. Sem ela, seus clientes talvez não consigam acessar seu conteúdo e seus aplicativos quando quiserem — e, se não conseguirem obter de você o que desejam, provavelmente procurarão outro lugar.
Dores do crescimento
Há muitos motivos para o rápido crescimento dos requisitos de DNS. Nos últimos cinco anos, o número de usuários da internet cresceu 82%; o número de sites aumentou de aproximadamente 580 milhões para 1,24 bilhão, e o número de consultas DNS cresceu mais de 100%.
Além disso, o número de conexões móveis em uso aumentou em 2,2 bilhões, e quase 60% dos usuários da internet afirmam esperar que um site carregue em seus celulares em três segundos ou menos.
As organizações estão vivenciando um rápido crescimento tanto no número de aplicações quanto no volume de tráfego que as acessa. Além disso, as próprias aplicações web estão crescendo e se tornando cada vez mais complexas. Cada ícone, URL e conteúdo incorporado em uma página web exige uma consulta DNS. O carregamento de sites complexos pode exigir centenas de consultas DNS, e até mesmo aplicações simples para smartphones podem precisar de inúmeras consultas DNS apenas para serem carregadas.
Nos últimos cinco anos, o volume de consultas DNS para endereços .com e .net mais que dobrou, atingindo uma média diária de 124 bilhões de consultas no primeiro trimestre de 2016. No mesmo período, mais de 10 milhões de nomes de domínio foram adicionados à internet. Espera-se que o crescimento futuro ocorra em um ritmo ainda mais acelerado à medida que mais implementações em nuvem forem realizadas.
Problemas de segurança
Se o DNS é a espinha dorsal da Internet — respondendo a todas as consultas e resolvendo todos os números para que você possa encontrar seus sites favoritos —, ele também é um dos pontos mais vulneráveis da sua rede. Devido ao papel crucial que desempenha, o DNS é um alvo de alto valor para invasores. Ataques DDoS ao DNS podem sobrecarregar seus servidores DNS até que parem de funcionar ou sequestrar e redirecionar solicitações para um servidor mal-intencionado. Para evitar isso, é necessário integrar à rede uma arquitetura de DNS distribuída, segura e de alto desempenho, além de recursos de descarregamento de DNS.
Em geral, as organizações contam com um conjunto de servidores DNS, cada um capaz de processar até 150.000 consultas DNS por segundo. Servidores DNS de alto desempenho podem processar cerca de 200.000 consultas por segundo. Os invasores podem facilmente ultrapassar essas taxas, como demonstram as interrupções de DNS que afetaram a Dyn, o The New York Times, o LinkedIn, a Network Solutions e o Twitter.
Para lidar com picos de tráfego DNS e ataques DDoS de DNS, as empresas adicionam mais servidores DNS, que não são realmente necessários durante as operações comerciais normais. Essa solução dispendiosa também costuma exigir intervenção manual para realizar alterações. Além disso, os servidores DNS tradicionais exigem manutenção e aplicação de patches frequentes, principalmente devido a novas vulnerabilidades.
A solução tradicional
Ao buscar soluções de DNS, muitas organizações optam pelo BIND (Berkeley Internet Naming Daemon), o resolvedor de DNS original da Internet. Instalado em aproximadamente 80% dos servidores DNS do mundo, o BIND é um projeto de código aberto mantido pelo Internet Systems Consortium (ISC). O ISC é uma organização sem fins lucrativos que conta com uma divisão de consultoria com fins lucrativos chamada DNS-CO, que oferece quatro níveis diferentes de assinaturas e serviços de suporte.
Apesar de sua popularidade, o BIND exige manutenção significativa várias vezes ao ano, principalmente devido a vulnerabilidades, correções e atualizações. Ele pode ser baixado gratuitamente, mas requer servidores (um custo adicional, incluindo contratos de suporte) e um sistema operacional. Além disso, o BIND normalmente comporta apenas 50.000 respostas por segundo (RPS), o que o torna vulnerável a picos de tráfego DNS tanto legítimos quanto mal-intencionados.
Soluções para um cenário em transformação
A arquitetura de referência F5 Intelligent DNS Scale oferece uma maneira mais inteligente de responder a consultas DNS e dimensionar a capacidade para atendê-las, levando em conta diversas condições e situações de rede para distribuir as solicitações dos usuários e os serviços de aplicativos com base em políticas de negócios, condições do data center, condições da rede e desempenho dos aplicativos.
Em vez de se preocupar com interrupções de DNS e adquirir infraestrutura de DNS adicional para lidar com picos de demanda, você pode instalar um dispositivo F5 BIG-IP na DMZ da sua rede e deixá-lo processar as solicitações em nome do seu servidor DNS principal.
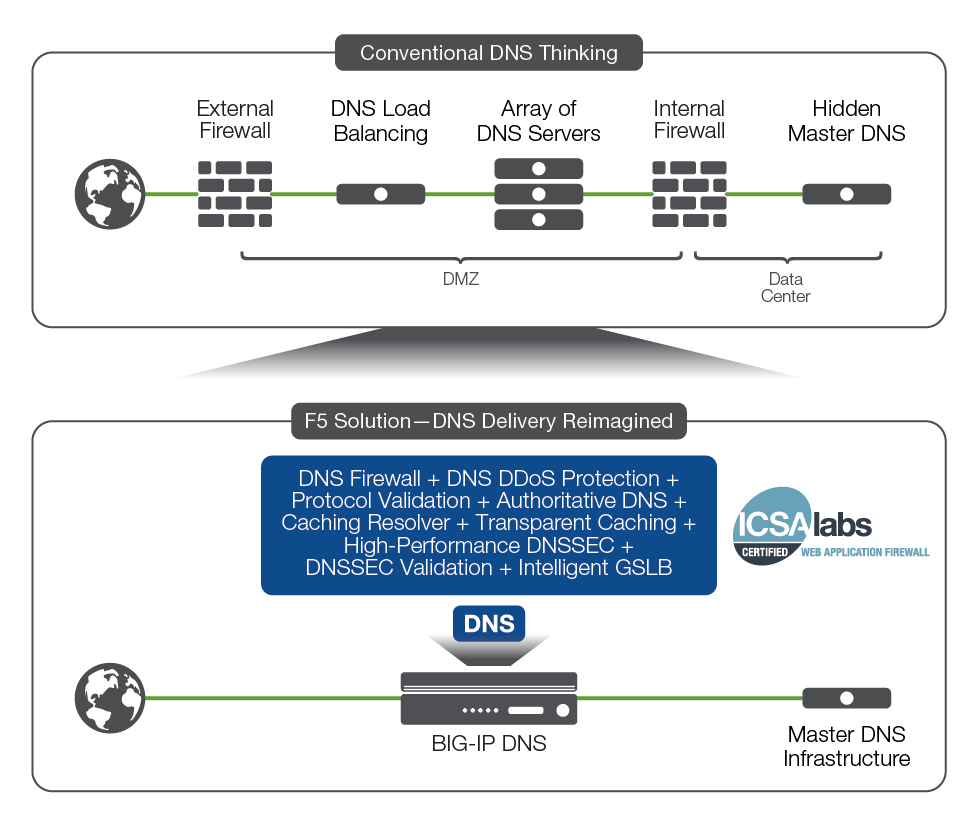
Escalabilidade sob demanda
O BIG-IP DNS oferece hiperescala de até 100 milhões de RPS, o que significa que mesmo grandes picos de solicitações de DNS (inclusive as mal-intencionadas) não interromperão seu conteúdo nem afetarão a disponibilidade de aplicações essenciais. Seus administradores de rede podem ficar mais tranquilos, sabendo que seu site responderá a todas as consultas de DNS e permanecerá disponível mesmo durante um ataque. Sua marca fica protegida, e sua empresa pode evitar uma notícia constrangedora na primeira página.
Aumente a disponibilidade com o BIG-IP DNS
A arquitetura de referência F5 Intelligent DNS Scale ajuda a garantir que seus aplicativos e conteúdos estejam continuamente disponíveis para os usuários. Um dos componentes mais importantes dessa arquitetura é o recurso de resposta a consultas DNS Express, desenvolvido especificamente para o BIG-IP DNS, que gerencia consultas DNS autoritativas transferindo zonas do servidor DNS primário para sua própria memória RAM.
O BIG-IP DNS só precisa abrir o pacote de consulta DNS uma vez, desde que a solicitação seja para um endereço na zona transferida para o DNS Express, simplificando o processo e melhorando significativamente o desempenho e os tempos de resposta da sua arquitetura de DNS.
Com o DNS Express, cada núcleo de um dispositivo BIG-IP pode responder a aproximadamente 125.000 a 200.000 solicitações por segundo, chegando a mais de 50 milhões de consultas por segundo (RPS), mais de 12 vezes a capacidade de um servidor DNS primário típico.
A plataforma BIG-IP: seu firewall na DMZ
Cada dispositivo BIG-IP possui certificação do ICSA Labs como firewall de rede. Ao avaliar de forma inteligente a reputação dos hosts da Internet, o dispositivo BIG-IP pode impedir que invasores tirem seu DNS do ar com um ataque DDoS de DNS, roubem dados, comprometam recursos corporativos ou prejudiquem seus negócios de outras formas.
Além disso, o DNSSEC pode proteger sua infraestrutura de DNS, incluindo implantações na nuvem, contra ataques de envenenamento de cache e sequestro de domínio. Com suporte ao DNSSEC, você pode assinar digitalmente sua consulta de DNS e usar respostas criptografadas, permitindo que o resolvedor determine a autenticidade da resposta e evitando o sequestro de DNS e o envenenamento de cache. O serviço F5 IP Intelligence reforça sua segurança geral ao negar acesso a endereços IP que sabidamente estão infectados por malware, mantêm contato com pontos de distribuição de malware ou têm má reputação.
Serviços de DNS na borda da rede
A arquitetura de referência F5 Intelligent DNS Scale também ajuda a manter seu conteúdo e seus aplicativos disponíveis, respondendo às consultas DNS na borda da rede, em vez de processá-las nas camadas mais internas da sua infraestrutura crítica. Ao transferir as respostas DNS para a plataforma BIG-IP, as solicitações não chegam ao back-end da sua rede, o que aumenta significativamente sua capacidade de escalar e responder a picos de consultas DNS, além de proteger sua infraestrutura de DNS.
Ao aumentar a velocidade, a disponibilidade, a escalabilidade e a segurança da sua infraestrutura de DNS, a arquitetura de referência F5 Intelligent DNS Scale garante que seus clientes e funcionários possam acessar seus serviços essenciais de web, aplicativos e bancos de dados sempre que precisarem.
DNS distribuído
Isso também se aplica a implantações em nuvem ou infraestruturas nas quais o DNS é distribuído. As organizações podem replicar sua infraestrutura de DNS de alto desempenho em praticamente qualquer ambiente. Elas podem ter um DNS na nuvem para recuperação de desastres/continuidade dos negócios ou até mesmo um serviço de DNS na nuvem com zonas DNSSEC assinadas. O suporte aprimorado a AXFR do F5 DNS Services permite transferências de zona de um dispositivo BIG-IP para qualquer serviço de DNS, possibilitando que as organizações repliquem o DNS em ambientes físicos, virtuais e de nuvem. O serviço de replicação de DNS pode ser enviado para outros dispositivos BIG-IP ou outros servidores DNS de uso geral em data centers ou nuvens mais próximos dos usuários.
Além disso, as organizações podem direcionar os usuários para o site que lhes proporcionará a melhor experiência. Os serviços BIG-IP DNS utilizam diversos métodos de balanceamento de carga e monitoramento inteligente para cada aplicativo e usuário específico. O tráfego é roteado de acordo com suas políticas de negócios, bem como com as condições atuais da rede e dos usuários. Os serviços BIG-IP DNS incluem um banco de dados de geolocalização preciso e granular, permitindo controlar a distribuição do tráfego com base na localização do usuário.
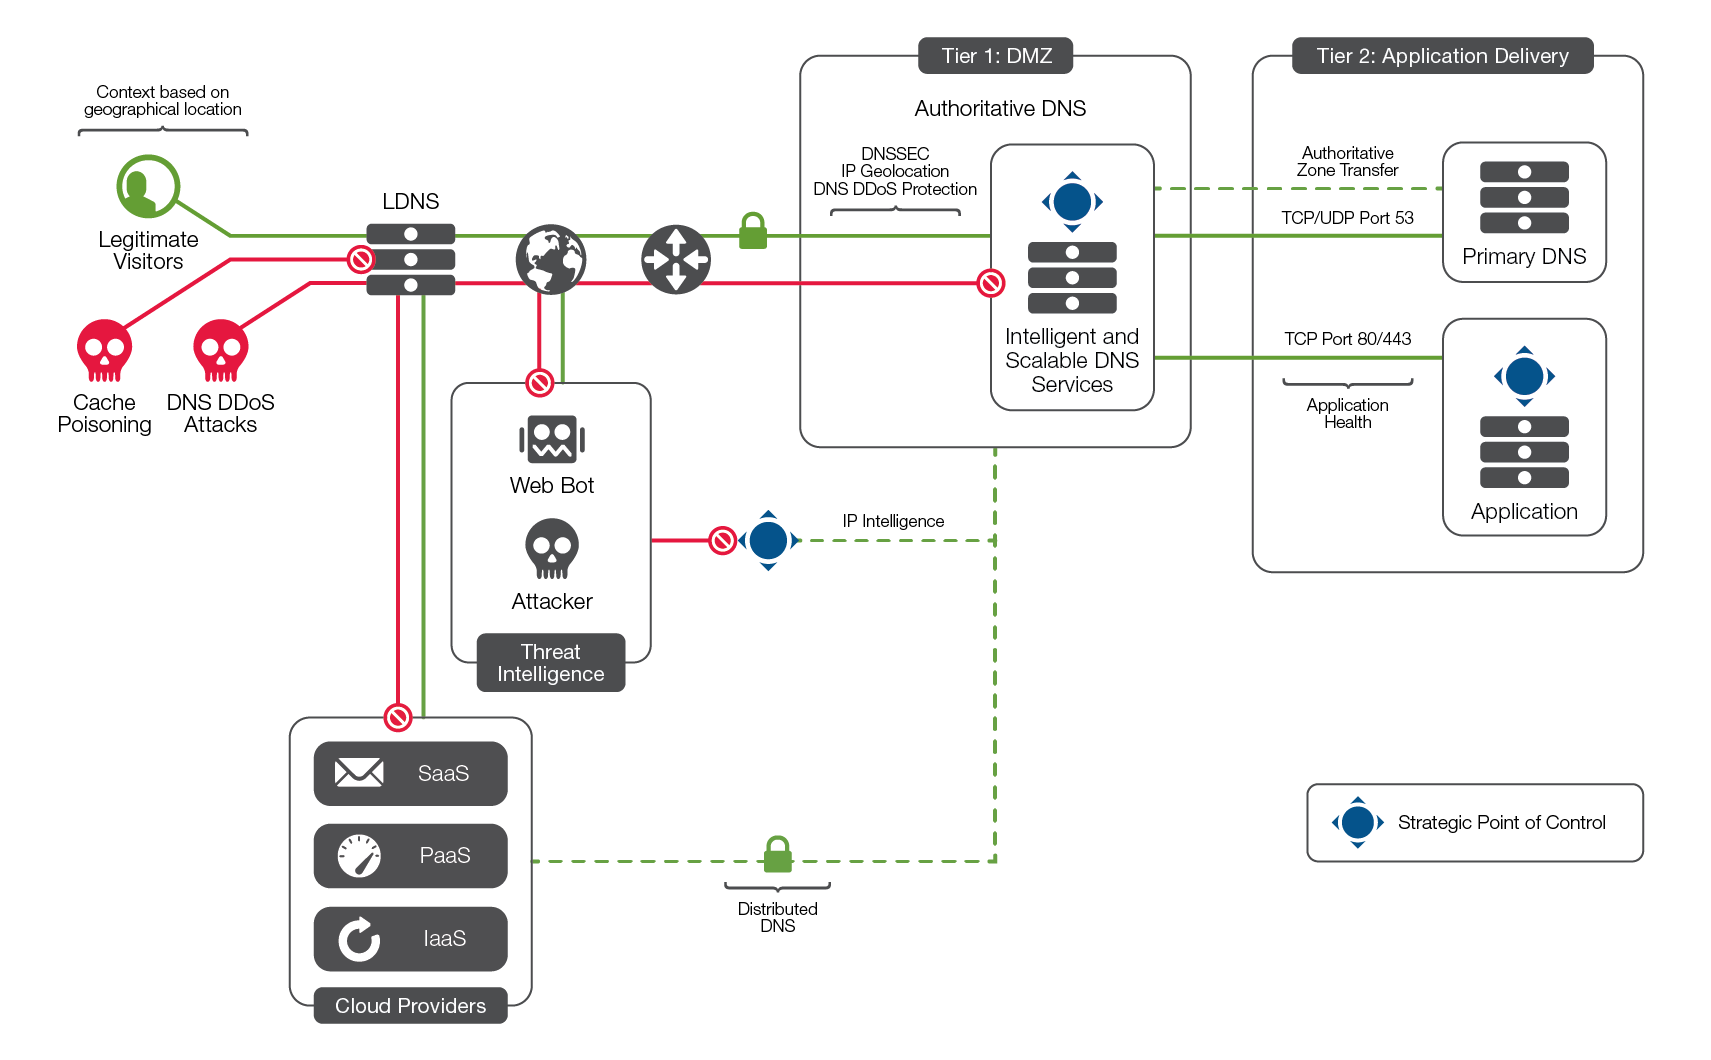
BIG-IP DNS e serviços de DNS
O BIG-IP DNS é uma solução global de DNS que fornece serviços de nomes na extremidade das suas redes de entrega de serviços e de acesso. Ao utilizar serviços de geolocalização, ele pode direcionar os usuários ao melhor data center de entrega de serviços com base na localização física deles.
BIG-IP DNS fornece os seguintes serviços de nomes:
- Serviços de DNS na borda da rede para todos os serviços internos e externos.
- Serviços de geolocalização para garantir a precisão na entrega de aplicativos ou serviços com base na localização do usuário móvel.
- O serviço de Inteligência de IP protege infraestruturas ao detectar e bloquear o acesso de endereços IP associados a atividades maliciosas.
- Um único ponto de controle para o gerenciamento de todos os serviços de nomes globais e locais.
- Soluções adicionais de serviços inteligentes BIG-IP, como entrega global de aplicações, aplicação de políticas, tradução NAT64 e DNS64, monitores de integridade e a linguagem de scripts da F5, iRules.
- Suporte a serviços globais de DNS
- Integração com iRules de DNS para decisões granulares de DNS e fornecimento de serviços de nomes.
- Suporte a protocolos específicos de provedores de serviços, como solicitações ENUM para transações SIP.
BIG-IP LTM e serviços de DNS
No data center, o BIG-IP Local Traffic Manager (LTM) pode garantir que seus aplicativos e conteúdos permaneçam altamente disponíveis, criando uma arquitetura tolerante a falhas desde a borda móvel até o serviço. Além de oferecer alta disponibilidade, o BIG-IP LTM também é compatível com aplicativos específicos de provedores de serviços, como o balanceamento de carga de solicitações ENUM para transações SIP.
As soluções BIG-IP LTM para serviços de nomenclatura incluem:
- Integração com o BIG-IP DNS para estender serviços avançados de nomenclatura ao data center local e à rede de serviços.
- Suporte ao balanceamento de carga para DNS local e DNS recursivo.
- Suporte a protocolos específicos de provedores de serviços, como solicitações ENUM para transações SIP.
- Monitores de integridade transparentes para avaliar a integridade do serviço antes de encaminhar os usuários a ele. O BIG-IP LTM pode retransmitir informações de integridade ao BIG-IP DNS para levar a percepção do aplicativo à borda da SDN.
- Integração com iRules para decisões granulares de DNS e fornecimento de serviços de nomes.
Implantação de uma infraestrutura completa de entrega de serviços
A arquitetura de referência F5 Intelligent DNS Scale se adapta a aplicações de alta disponibilidade e grande volume, ao mesmo tempo que oferece suporte a milhões de solicitações de usuários por segundo. Ela funciona em conjunto com outros recursos de entrega de serviços do BIG-IP, como a linguagem de scripts iRules, o monitoramento transparente de aplicações e outros serviços relacionados a IP, para criar uma infraestrutura completa de entrega de serviços: a F5 Service Delivery Network. Escalabilidade e flexibilidade contínuas são obtidas aproveitando a plataforma inteligente de entrega de serviços comum a todos os dispositivos BIG-IP.
Conclusão
Ao usar a arquitetura de referência F5 Intelligent DNS Scale, as organizações podem:
- Aumentar a velocidade, a disponibilidade, a escalabilidade e a segurança da infraestrutura de DNS.
- Reduza a complexidade e os custos eliminando servidores DNS adicionais desnecessários.
- Tenha a tranquilidade de saber que seu site responderá a todas as solicitações de DNS.
A arquitetura de referência F5 Intelligent DNS Scale é uma solução completa de entrega de DNS que melhora o desempenho da Web ao reduzir a latência de DNS, protege suas propriedades na Web e a reputação da sua marca ao mitigar ataques DDoS de DNS e reduz os custos do data center ao consolidar a infraestrutura de DNS. Acima de tudo, ela direciona seus clientes aos componentes de melhor desempenho para otimizar a entrega de aplicações e serviços.
A arquitetura de referência F5 Intelligent DNS Scale também oferece a tranquilidade de saber que suas aplicações web responderão a todas as consultas DNS, mantendo seu conteúdo e suas aplicações disponíveis para os usuários onde e quando quiserem acessá-los.
PUBLICADO EM 24 DE JANEIRO DE 2018