
Além da proteção avançada contra ameaças
Introdução
À medida que as ameaças persistentes avançadas (APTs) passam a dominar o cenário de malware, a detecção baseada em assinaturas deixa de oferecer segurança adequada para esse ambiente de ameaças em rápida evolução. A detecção baseada em assinaturas depende de os fornecedores disponibilizarem atualizações de assinaturas para suas plataformas. Infelizmente, muitas das ameaças atuais são direcionadas para se infiltrar em uma organização específica, usadas uma única vez e, em seguida, reempacotadas e modificadas para evitar a detecção.
Ao contrário das soluções limitadas de detecção e prevenção de intrusões, os sistemas de proteção avançada contra ameaças (ATP) isolam e executam objetos suspeitos antes que eles atravessem a rede, garantindo que o tráfego inspecionado não represente perigo para o endpoint. Os sistemas ATP também podem bloquear uma ameaça nunca vista antes, como um ataque de dia zero.
Como os sistemas de ATP são tão eficazes no bloqueio de malware, cada vez mais esses sistemas estão sendo implantados para proteger uma parcela crescente do tráfego de entrada e saída. No entanto, a maior implantação de sistemas de ATP revelou três áreas nas quais eles podem ser ainda mais fortalecidos com o uso de tecnologias complementares que aumentam sua eficácia: suporte a SSL/TLS, alta disponibilidade e direcionamento de tráfego. Este documento analisa como as soluções da F5 e da FireEye trabalham em conjunto para proporcionar melhor desempenho e melhores resultados nessas três áreas.
Além da proteção avançada contra ameaças
Diversas tendências estão impulsionando a necessidade de aprimorar a inspeção de SSL/TLS, incluindo o uso crescente de SSL/TLS, o aumento da complexidade dos protocolos criptográficos (como chaves mais longas) e a tendência dos “agentes mal-intencionados” de criptografar cargas maliciosas para impedir sua detecção. Essas tendências sobrecarregam cada vez mais os sistemas ATP existentes e foram um dos principais fatores que levaram ao desenvolvimento do F5® SSL Orchestrator™, uma solução que oferece descriptografia e recriptografia de alto desempenho para o tráfego SSL/TLS de entrada e saída, encadeamento dinâmico de serviços e direcionamento de tráfego baseado em políticas para o gerenciamento inteligente dos fluxos de tráfego criptografado em toda a cadeia de segurança, permitindo assim que os sistemas ATP se concentrem exclusivamente na detecção de objetos maliciosos.
O F5 SSL Orchestrator proporciona maior flexibilidade aos seus sistemas de detecção e mitigação de ameaças e melhora significativamente sua capacidade de expansão sem interrupções. Como em qualquer solução, os sistemas ATP e seus sensores críticos podem apresentar falhas, o que pode facilmente acabar bloqueando o tráfego. O F5 SSL Orchestrator ajuda a garantir que sites críticos cumpram suas metas de disponibilidade e tempo de atividade, mesmo em caso de falha de um sensor ou dispositivo. O F5 SSL Orchestrator distribui o tráfego de forma inteligente entre vários sistemas ATP para garantir que um site permaneça disponível mesmo quando ocorrer uma falha ou sobrecarga de um sensor. Além disso, essa configuração permite que os administradores adicionem ou removam sensores sem afetar a disponibilidade geral do site.
A solução integrada de segurança de rede da F5 e da FireEye
O F5 SSL Orchestrator, quando combinado com o FireEye Network Security, oferece opções flexíveis de implantação e escalabilidade para proporcionar proteção ideal contra ameaças. Quando implantado em linha entre uma intranet e a internet, o F5 SSL Orchestrator cria uma zona de descriptografia/texto não criptografado entre o cliente e o servidor web, que funciona como um ponto de visibilidade agregada para que os dispositivos de segurança da FireEye inspecionem o tráfego. Com gerenciamento de SSL/TLS, visibilidade do tráfego SSL/TLS de entrada e saída e opções de implantação em linha e fora de banda, as APTs podem ser contidas de forma rápida e eficiente, em tempo real. Isso permite que os administradores coloquem dados nocivos em quarentena ou os excluam antes que se infiltrem na rede.
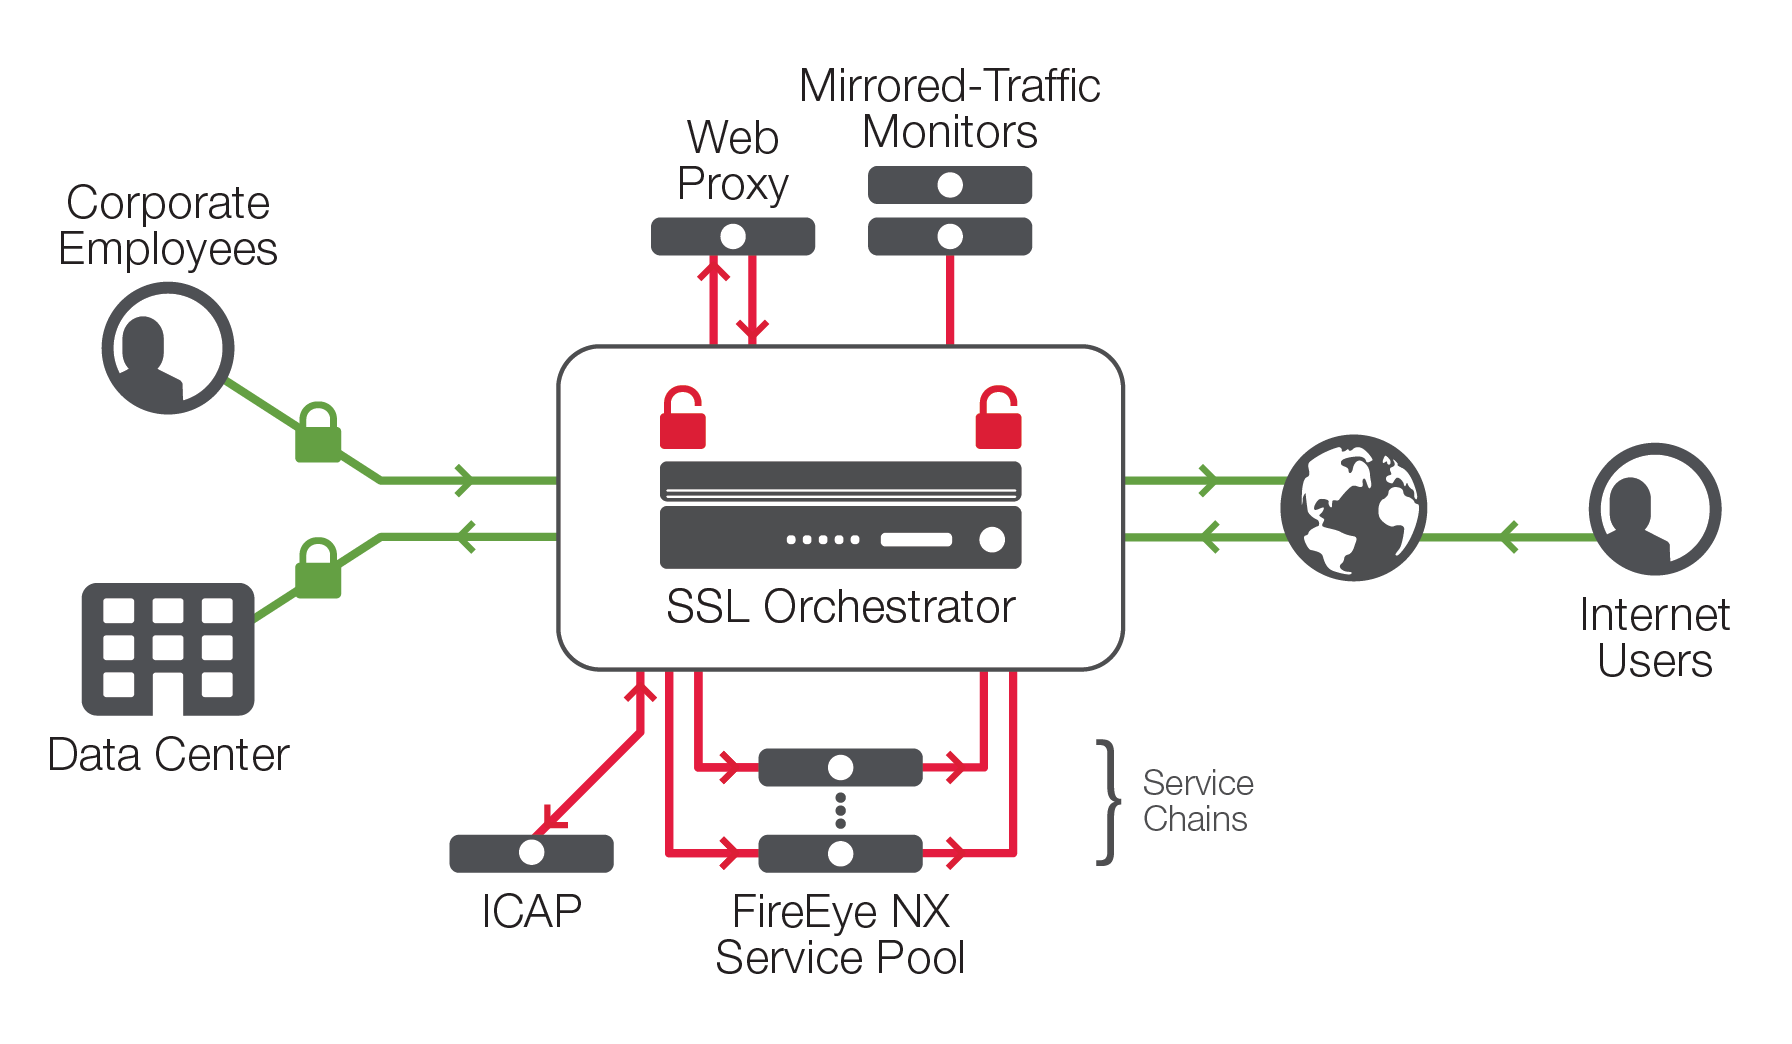
A Figura 1 apresenta a solução abrangente do F5 SSL Orchestrator e da FireEye, que aproveita todos os recursos das tecnologias combinadas para oferecer escalabilidade elástica e encadeamento de serviços.
F5 SSL Orchestrator implantado em linha com o tráfego da Web:
1. Descriptografa o tráfego SSL para encaminhá-lo ao pool do FireEye Network Security.
2. Criptografa o tráfego SSL que passou pelo dispositivo FireEye Network Security.
3. Realiza o balanceamento de carga no pool do FireEye, proporcionando disponibilidade ideal.
4. Habilita o bypass do pool quando todos os membros estão inativos.
5. Determina se o tráfego deve ser descriptografado ou se pode ignorar o pool do FireEye sem ser descriptografado, reduzindo a carga nos dispositivos.
Essa arquitetura permite que os dispositivos FireEye operem com máxima eficiência e utilizem todos os seus recursos sem comprometer a taxa de transferência do tráfego. O gerenciamento de chaves é centralizado no F5 SSL Orchestrator, dispensando o pool do FireEye de executar qualquer funcionalidade SSL e, ao mesmo tempo, proporcionando visibilidade total do tráfego.
O encadeamento dinâmico de serviços e o direcionamento de tráfego baseado em políticas do F5 SSL Orchestrator permitem gerenciar de forma inteligente os fluxos de tráfego criptografado em toda a cadeia de segurança, com disponibilidade ideal. O direcionamento permite que o tráfego identificado como não necessitando de descriptografia (como VDI) ignore o pool de ATP, aumentando assim a capacidade efetiva desse pool. Essa configuração também mantém o fluxo contínuo do tráfego em caso de lentidão ou falha dos sensores FireEye. Dessa forma, a arquitetura oferece proteção máxima ao tráfego, revelando ameaças e bloqueando ataques, ao mesmo tempo que aumenta a eficiência e elimina gargalos de desempenho.
Conclusão
Os complexos desafios de segurança atuais exigem tanto proteção avançada contra ameaças quanto a capacidade de garantir a disponibilidade das aplicações. A F5 e a FireEye trabalham em conjunto para oferecer soluções que combinam as tecnologias, a inteligência e a experiência mais eficazes para identificar e impedir atividades maliciosas antes que elas ocorram. As soluções da F5 e da FireEye permitem encontrar ameaças ocultas com maior visibilidade do tráfego SSL, garantir segurança e desempenho ideais por meio do encadeamento dinâmico de serviços e do direcionamento de tráfego baseado em políticas, oferecer proteção avançada contra ameaças com maior escalabilidade e aumentar a eficiência operacional com uma arquitetura aprimorada.
Para saber como a F5 e a FireEye podem ajudar sua empresa a alcançar o sucesso, acesse f5.com/fireeye.
PUBLICADO EM 13 DE DEZEMBRO DE 2018