
Guia da solução BIG-IP Cloud Edition
Introdução
O F5® BIG-IP® Cloud Edition™ foi desenvolvido para ajudar as equipes de operações de rede e de aplicações a colaborar com mais eficiência na entrega rápida de aplicações seguras e com o suporte adequado. O BIG-IP Cloud Edition simplifica e centraliza as principais funções de gerenciamento de dispositivos e serviços de aplicações, como configuração, licenciamento, atualizações, análise de dados e escalabilidade. As equipes de operações podem definir facilmente um catálogo de autoatendimento de serviços de aplicações, que os desenvolvedores podem acessar sob demanda por meio de um painel ou de uma chamada de API. Esses serviços são definidos, atualizados e implantados para cada aplicação, em contraste com o modelo tradicional e consolidado, no qual um único Application Delivery Controller (ADC) oferece suporte a várias aplicações.
Além de oferecer um novo nível de flexibilidade arquitetônica aos serviços de segurança e entrega de aplicações de nível empresarial, o BIG-IP Cloud Edition também conta com várias opções de compra. Desenvolvido para proporcionar uma flexibilidade financeira compatível com a flexibilidade dos serviços, o BIG-IP Cloud Edition está disponível com opções de licença por assinatura, por uso e empresarial, além da tradicional opção de compra de licença perpétua.
A arquitetura do BIG-IP Cloud Edition
O BIG-IP Cloud Edition foi especialmente projetado e testado para permitir que as organizações criem uma solução de entrega de serviços de aplicações que ofereça implantação e escalabilidade por autoatendimento, permitindo que as equipes de aplicações proporcionem disponibilidade e segurança de nível empresarial para suas aplicações. Essa abordagem permite que os responsáveis pelas aplicações colaborem melhor com as equipes de NetOps, DevOps e SecOps em uma estrutura ágil, melhorando significativamente o desempenho, a disponibilidade e a segurança de todas as aplicações.
O BIG-IP Cloud Edition é composto por dois componentes de infraestrutura:
1) edições virtuais (VEs) BIG-IP Per-App com licenciamento especial, cada uma dedicada a uma única aplicação e
2) O Gerenciamento Centralizado F5 BIG-IQ® fornece serviços de gerenciamento, visibilidade e licenciamento para todas as instâncias, independentemente de onde estejam localizadas. A solução de dimensionamento automático funciona na Amazon Web Services (AWS), no Microsoft Azure ou em nuvens privadas baseadas no VMware vCenter.
Componentes lógicos
O BIG-IP Cloud Edition é baseado em vários componentes lógicos essenciais:
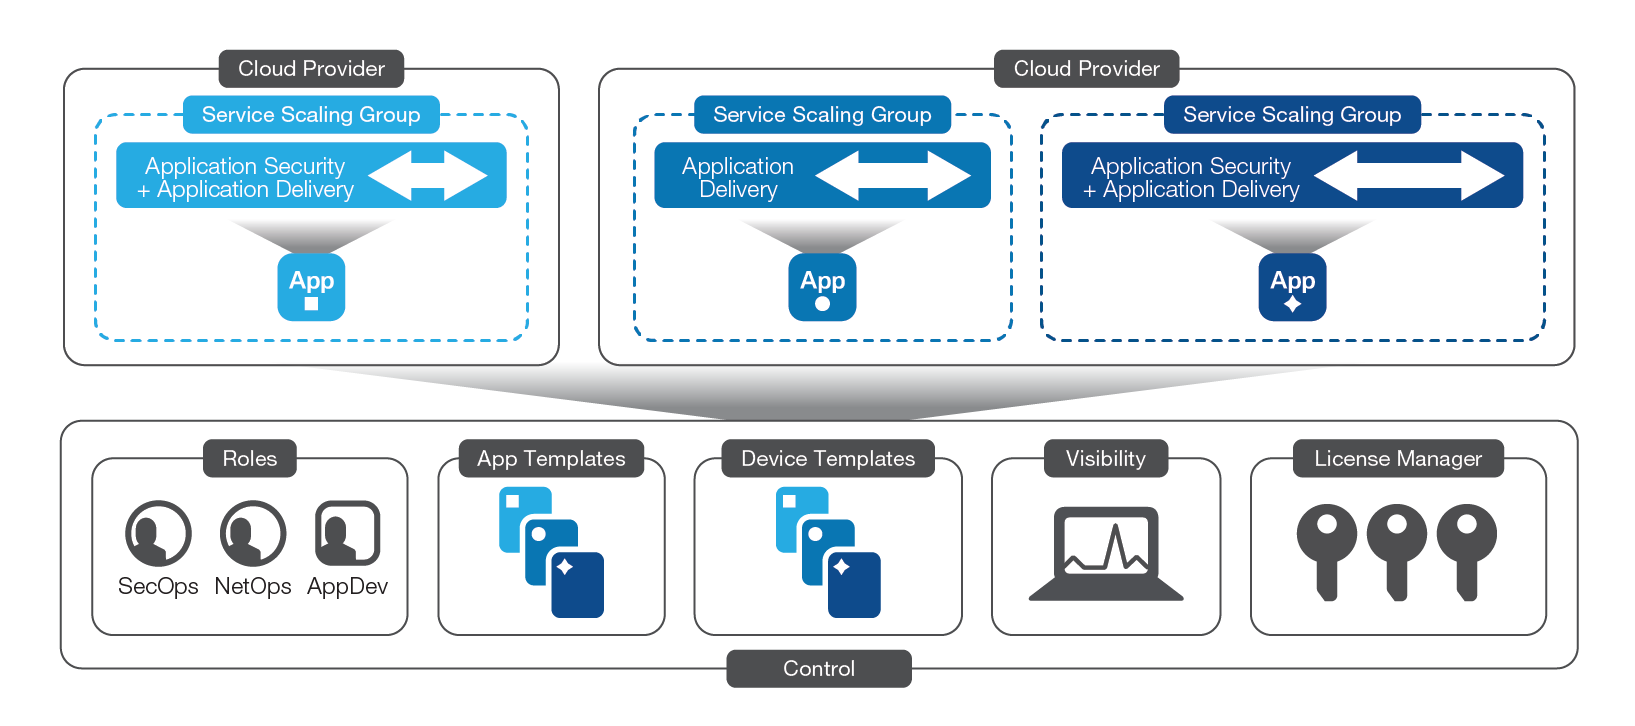
Provedores de nuvem
O BIG-IP Cloud Edition oferece suporte à implantação e ao dimensionamento automático de instâncias do BIG-IP nas seguintes plataformas de nuvem:
- Amazon Web Services (AWS)
- Microsoft Azure
- Nuvens privadas baseadas no VMware vCenter
O suporte a outras plataformas de nuvem privada e pública está planejado para versões futuras.
Catálogo de serviços
O BIG-IP Cloud Edition permite que os desenvolvedores acessem um catálogo de autoatendimento sob demanda de serviços de aplicativos e escolham um modelo de implantação de serviços de aplicativos.
Modelos de aplicativos
Os modelos de aplicação definem os serviços de entrega e segurança de aplicações que serão implantados para uma aplicação, incluindo todos os objetos do BIG-IP, como servidores virtuais, perfis, monitores, certificados SSL, políticas de segurança etc. Além disso, os modelos de aplicação definem o monitoramento e os alertas dessa aplicação. Normalmente, esses modelos são definidos por um especialista em serviços de aplicações (como o administrador de rede e/ou de segurança), que configura padrões inteligentes e disponibiliza um conjunto limitado de opções de configuração ao proprietário da aplicação. Essa simplificação elimina a dependência das operações de rede e segurança — bem como a necessidade de conhecimentos especializados e aprofundados sobre redes — e, ao mesmo tempo, garante o uso consistente de modelos e políticas aprovados no desenvolvimento e na implantação de aplicações. Isso agiliza a implantação de aplicações, pois seus proprietários usam um painel de fácil visualização ou uma única chamada de API para implantar e gerenciar suas aplicações. Além disso, o BIG-IQ Centralized Management 6.0 inclui um conjunto de modelos predefinidos para configurações comuns de aplicações. Os modelos de aplicação podem ser fornecidos por pares de alta disponibilidade do BIG-IP em configurações sem dimensionamento automático ou por grupos de dimensionamento de serviços.
Grupos de escalabilidade de serviços
Além de usar modelos de aplicativos, as equipes de aplicativos podem aproveitar os recursos de dimensionamento automático criando um grupo de dimensionamento de serviços. Quando os serviços de aplicativos são implantados a partir de um modelo de aplicativo e um grupo de dimensionamento de serviços é selecionado como destino, o BIG-IP Cloud Edition gerencia a disponibilidade e o dimensionamento elástico dos recursos para fornecer os serviços, além de gerenciar o ciclo de vida e o processo de atualização dos dispositivos BIG-IP que fornecem esses serviços. Os grupos de dimensionamento de serviços têm definições de políticas para os números mínimo e máximo de dispositivos em um grupo e para os gatilhos usados no dimensionamento dos recursos.
Também é possível usar modelos de aplicativos do catálogo de serviços para implantar serviços em clusters F5 ScaleN® tradicionais (mas sem os benefícios de escalabilidade e gerenciamento do ciclo de vida).
Modelos de dispositivos
Os modelos de dispositivo definem todas as características no nível da infraestrutura (fuso horário, DNS, nome do host, contas, NTP, licenciamento, rede etc.) necessárias para implantar um dispositivo BIG-IP. As organizações podem usar modelos de dispositivo para criar grupos de dimensionamento de serviços, implantando vários dispositivos novos com esses modelos. Os modelos de dispositivo também são o principal método de interação com os dispositivos BIG-IP; se for necessário alterar um dispositivo no BIG-IP Cloud Edition (por exemplo, devido a uma atualização de versão), o modelo de dispositivo será alterado e as mudanças serão aplicadas ao grupo de dimensionamento de serviços. Os modelos de dispositivo contêm todas as informações necessárias para instanciar uma edição virtual do BIG-IP, incluindo licenciamento, provisionamento, rede e outras necessidades básicas do dispositivo.
O gerenciamento de dispositivos é diferente no BIG-IP Cloud Edition.
Na maioria dos casos, os dispositivos que fornecem serviços de entrega e segurança de aplicações no BIG-IP Cloud Edition são imutáveis; as alterações não são feitas diretamente nas configurações dos dispositivos, mas sim no modelo de dispositivo. Em seguida, o BIG-IP Cloud Edition implementa essas alterações em um grupo de escalabilidade de serviços, implantando novos dispositivos, direcionando o tráfego para eles e, depois, removendo os dispositivos antigos. Esse processo — às vezes chamado de “BIG-IP Per-App VE and nuke” — é fundamentalmente diferente da forma como uma implantação BIG-IP tradicional e multilocatária é gerenciada.
Benefícios dos serviços por aplicativo:
- Isole as cargas de trabalho
- Dimensione corretamente os ambientes virtuais
- Abandone as atualizações tradicionais no local
- Provisionar e configurar automaticamente novas instâncias
Gerenciamento de licenças
Com o BIG-IP Cloud Edition, a concessão, a atualização e a revogação de licenças para instâncias virtuais são realizadas automaticamente pelo sistema de gerenciamento de licenças do BIG-IQ. Esse sistema automático permite que as licenças sejam agrupadas e implantadas quando e onde forem necessárias. Quando um dispositivo não é mais necessário, sua licença retorna ao pool para ser usada por outra instância. Embora os modos de licenciamento, os recursos e a taxa de transferência possam variar entre as implantações, o BIG-IQ gerencia o licenciamento de forma transparente, eliminando a necessidade do trabalhoso processo de ativação manual de licenças ao implantar novas instâncias do BIG-IP.
Visibilidade de aplicações
Para fornecer acionadores para eventos de escalabilidade e insights detalhados sobre o desempenho da aplicação e da infraestrutura, o BIG-IQ coleta e apresenta visualmente análises no nível da aplicação que são úteis para administradores de segurança e de rede, bem como para os proprietários das aplicações. Essa visibilidade ajuda os proprietários das aplicações a autodiagnosticar problemas de desempenho para determinar se a origem dos atrasos está na aplicação ou na rede.
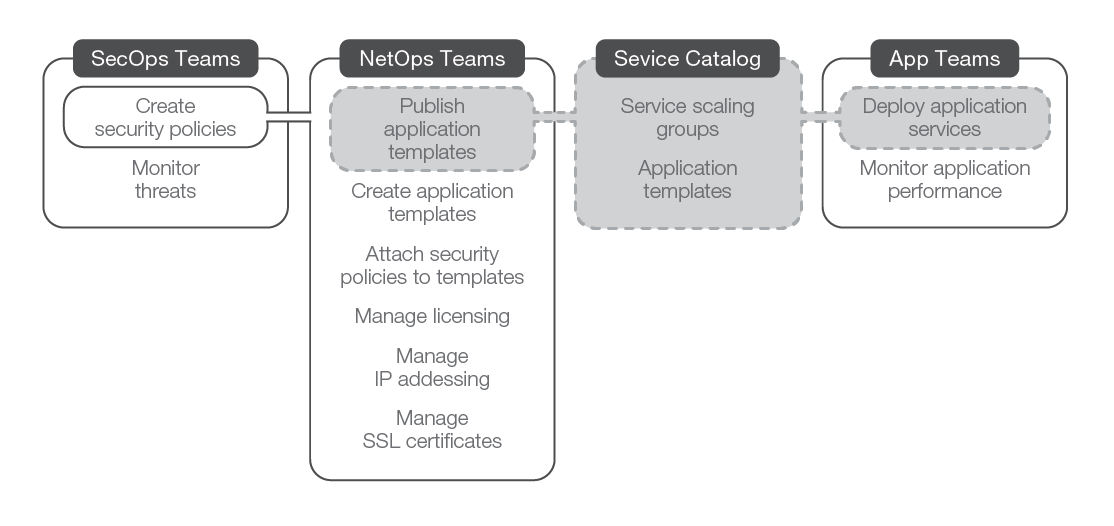
Funções
O BIG-IP Cloud Edition foi projetado para promover a separação lógica de funções. Os responsáveis pelos aplicativos podem implantá-los por conta própria em grupos de escalabilidade de serviços gerenciados pelos responsáveis pela infraestrutura. Os modelos e as políticas de segurança usados pelos responsáveis pelos aplicativos podem ser gerenciados pelas equipes de NetOps e SecOps. Alguns modelos podem estar disponíveis para determinados responsáveis pelos aplicativos, mas não para outros, e o acesso às estatísticas e aos painéis de cada aplicativo pode ser restrito aos respectivos responsáveis. Por meio do gerenciamento granular de funções, o BIG-IP Cloud Edition permite que as equipes de aplicativos ofereçam suporte aos seus aplicativos, enquanto as equipes de operações mantêm o controle sobre a rede.
Componentes de infraestrutura
O BIG-IP Cloud Edition é composto por vários componentes de infraestrutura que trabalham em conjunto para fornecer a solução.
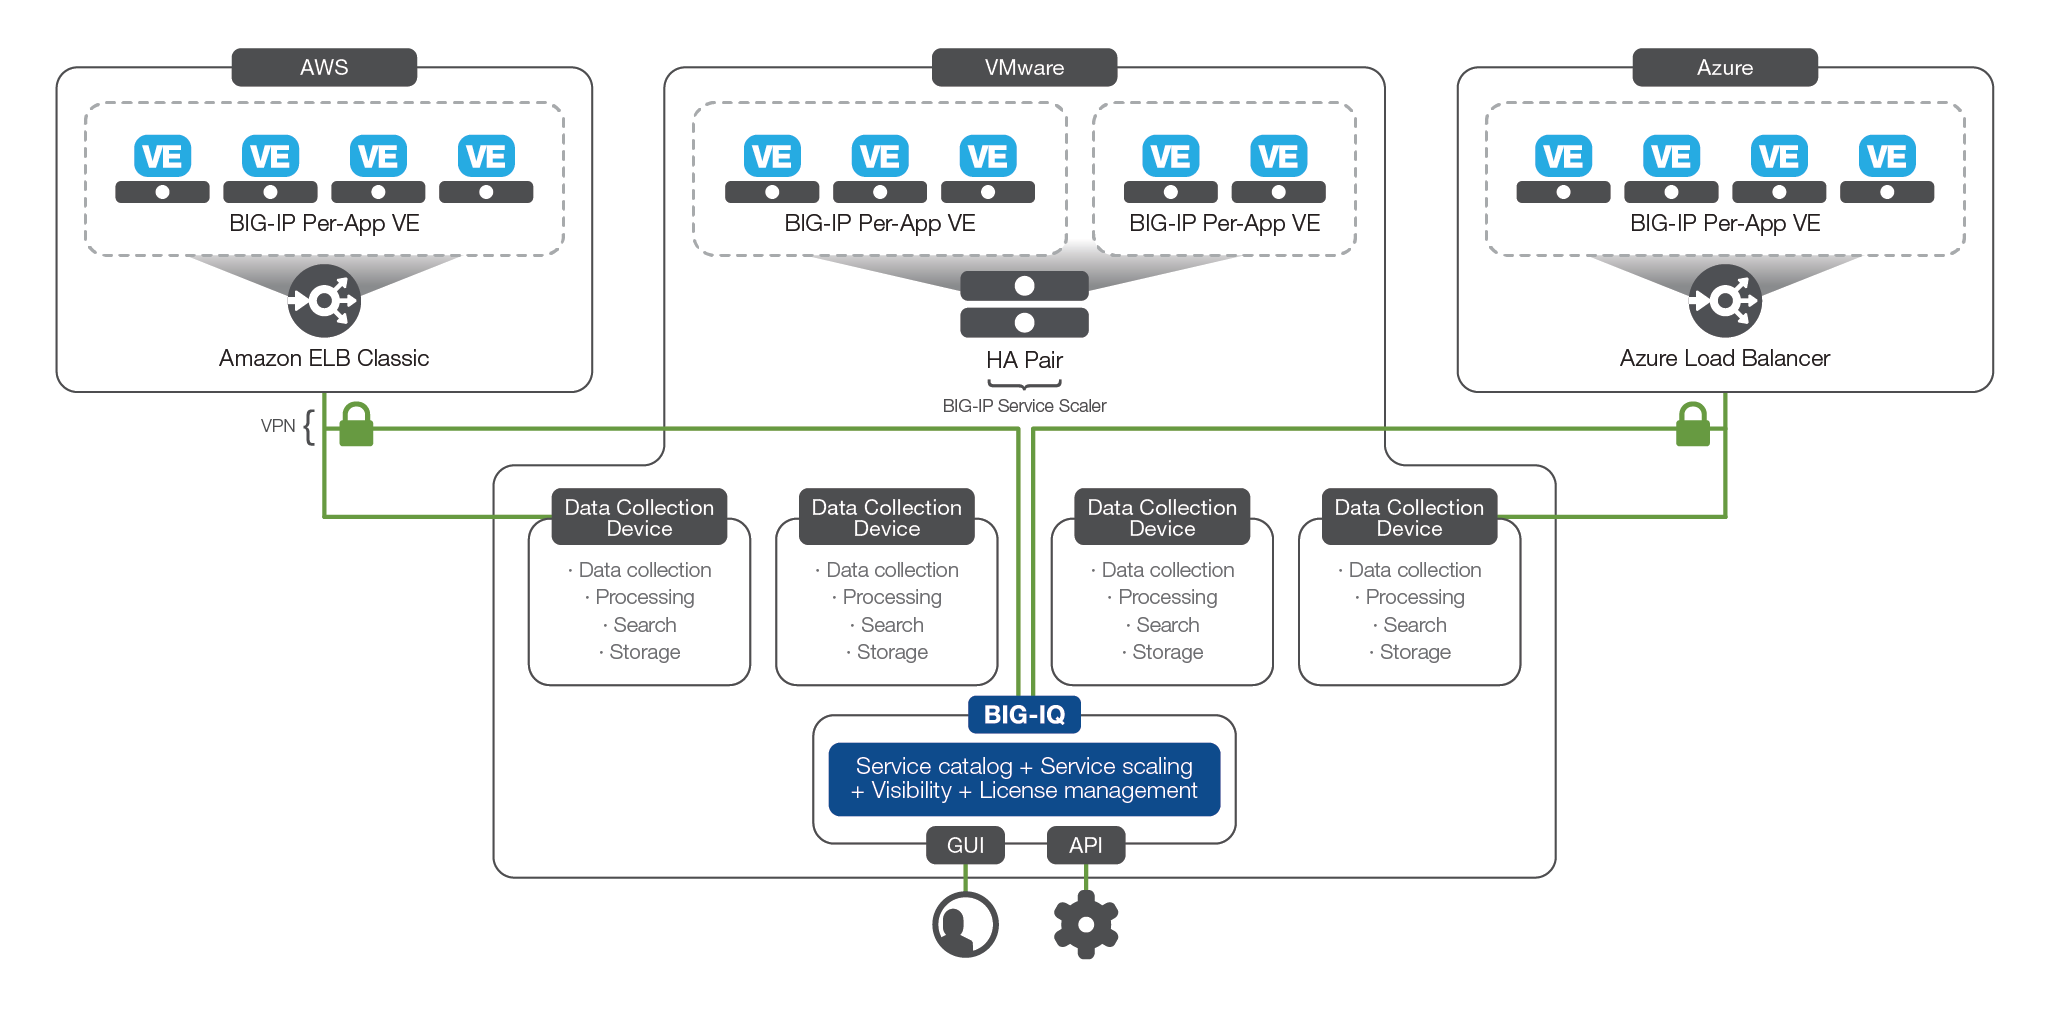
BIG-IP por aplicativo VE
Uso do BIG-IP Per-App VE fora do BIG-IP Cloud Edition. As VEs do BIG-IP Per-App podem ser adquiridas fora do BIG-IP Cloud Edition. Disponível como um pacote de licenças e com um componente gratuito de gerenciamento de licenças do BIG-IQ, o BIG-IP Per-App
Uma VE por aplicativo do BIG-IP é uma instância do BIG-IP com licenciamento especial, projetada para fornecer serviços dedicados a um único aplicativo. Todos os recursos do software BIG-IP estão habilitados, mas a instância é dimensionada adequadamente para uso como dispositivo dedicado.
Cada BIG-IP Per-App VE inclui:
- Endereço IP virtual único
- Três servidores virtuais (uma combinação de um endereço virtual e uma porta de escuta)
- Taxa de transferência de 25 Mbps ou 200 Mbps
Há duas opções de módulos de software disponíveis nas VEs por aplicativo do BIG-IP:
BIG-IP Local Traffic Manager
O software F5 BIG-IP Local Traffic Manager™ (LTM) oferece gerenciamento de tráfego de aplicações líder do setor, incluindo balanceamento de carga avançado, controle de taxa, roteamento de conteúdo, gerenciamento de SSL e controle total do tráfego da camada de aplicação em ambas as direções.
F5 Advanced WAF
O F5 Advanced WAF oferece todos os recursos de um firewall de aplicações Web (WAF) tradicional, além de proteção aprimorada por meio de mitigação de DDoS na camada 7, detecção avançada de bots e gerenciamento da segurança de APIs. O Advanced WAF inclui um conjunto de recursos de gerenciamento de tráfego do BIG-IP LTM para gerenciar com eficiência o tráfego destinado aos servidores de aplicações downstream. A implantação das políticas do Advanced WAF é gerenciada como parte do componente de modelo de aplicação.
Requisitos da máquina virtual
As VEs por aplicativo do BIG-IP se beneficiam da otimização da plataforma em relação aos tamanhos das imagens e dos discos, implementada nas versões recentes do BIG-IP. Nas implantações tradicionais do BIG-IP, as versões do software BIG-IP eram atualizadas “no próprio local”, baixando uma nova imagem de software em um dispositivo em execução e, em seguida, seguindo um procedimento de atualização. Com o BIG-IP Cloud Edition, os dispositivos que fornecem serviços de entrega e segurança de aplicativos são, em sua maioria, imutáveis. Portanto, as alterações não são feitas diretamente nas configurações dos dispositivos, mas implantadas por meio dos modelos de dispositivo e de aplicativo. Em seguida, as versões antigas são desativadas durante uma atualização gradual. Assim, não é necessário espaço de armazenamento adicional para várias versões do software BIG-IP, e o tamanho da imagem de disco pode ser reduzido.
- Em implantações VMware, as VEs por aplicativo do BIG-IP estão disponíveis em imagens não atualizáveis com menor espaço de armazenamento. Para obter detalhes sobre as especificações de máquinas virtuais no VMware, consulte o Guia de configuração do Virtual Edition para ESXi.
- Para uso em produção na AWS, a F5 recomenda os tipos de imagem M3 ou M4, com no mínimo dois núcleos virtuais e 4 GB de memória para implantações do BIG-IP LTM e 8 GB para o Advanced WAF.
- Para uso em produção no Microsoft Azure, a F5 recomenda os tipos de imagem Standard B2s e B2ms, com no mínimo dois núcleos virtuais e 4 GB de memória para implantações do BIG-IP LTM e 8 GB para o Advanced WAF.
Escalonamento e gerenciamento de instâncias BIG-IP Per-App em um grupo de escalonamento de serviços
Escalonadores de serviço VMware–BIG-IP
No VMware, o tráfego por aplicativo para as VEs por aplicativo do BIG-IP é dimensionado por meio de um cluster especializado do BIG-IP que usa encaminhamento de endereços MAC, preservando os endereços IP de origem do cliente e de destino. Isso pode ser importante para algumas das funcionalidades de camada 7 oferecidas pelas VEs por aplicativo do BIG-IP e também garante a coleta precisa de dados para os serviços de visibilidade oferecidos pelo BIG-IQ.
Os escaladores de serviço BIG-IP realizam o balanceamento de carga básico entre as VEs por aplicativo do BIG-IP e não têm limite de licença para a taxa de transferência (no entanto, os recursos de hardware virtual obviamente limitarão a taxa de transferência máxima). Opcionalmente, o escalador de serviço pode ser habilitado com recursos de firewall que oferecem ACLs de rede e recursos de mitigação de DoS de camada 4. No momento, os escaladores de serviço não podem executar funções de SSL nem de camada 7.
Os escaladores de serviço BIG-IP exigem as seguintes especificações de máquina virtual:
------------
Mínimo
Máximo
vCPU
21
4
Memória
4 GB
16 GB2
Espaço em disco
40 GB3
82 GB
Placas de interface de rede
4
10
------------
Os escaladores de serviço BIG-IP podem pertencer a mais de um grupo de escalabilidade de serviços e ser compartilhados entre vários aplicativos (enquanto as VEs BIG-IP Per-App são, como o nome sugere, dedicadas a um único aplicativo).
A instalação e a configuração de escaladores de serviço em um grupo de escalabilidade de serviços são abordadas em BIG-IQ Centralized Management: Implementações de tráfego local e rede.
AWS ELB Classic
Na AWS, os serviços são dimensionados usando instâncias do Elastic Load Balancing (ELB) Classic. O ELB Classic fornece balanceamento de carga básico de camada 4 (L4) e disponibilidade entre VEs BIG-IP por aplicativo, e uma instância lógica do ELB é dedicada a um único grupo de dimensionamento de serviços. Portanto, cada aplicativo requer uma configuração dedicada do ELB. O serviço da AWS gerencia o dimensionamento das instâncias do ELB para atender às demandas.
A configuração de instâncias do AWS ELB em um grupo de dimensionamento de serviços é abordada em BIG-IQ Centralized Management: Gerenciamento de aplicações em uma nuvem AWS com dimensionamento automático.
Balanceador de Carga do Azure
No Azure, os serviços são dimensionados usando instâncias do Azure Load Balancer. O Load Balancer fornece balanceamento de carga L4 básico e disponibilidade entre VEs BIG-IP Per-App, e uma instância lógica do Load Balancer é dedicada a um único grupo de dimensionamento de serviços. Como resultado, cada aplicação requer uma configuração dedicada do Load Balancer. O serviço do Azure gerencia o dimensionamento das instâncias do Load Balancer para atender às demandas.
A configuração de instâncias do Azure Load Balancer em um grupo de dimensionamento de serviços é explicada em BIG-IQ Centralized Management: Gerenciamento de aplicativos em uma nuvem do Azure com dimensionamento automático.
BIG-IQ
O BIG-IQ pode gerenciar mais do que apenas VEs por aplicativo do BIG-IP.
O BIG-IQ pode descobrir e gerenciar instâncias do BIG-IP de todas as versões de software compatíveis, independentemente da plataforma ou do local. A plataforma pode realizar o gerenciamento de dispositivos, exibir estatísticas e implantar configurações de serviços de aplicativos baseadas em modelos em instâncias do BIG-IP físicas, virtuais e implantadas na nuvem. O BIG-IQ pode até oferecer escalabilidade automática para VEs tradicionais (não por aplicativo) do BIG-IP compatíveis em plataformas compatíveis (atualmente AWS, Azure e VMware).
O BIG-IQ fornece gerenciamento centralizado para todos os componentes que compõem o BIG-IP Cloud Edition. Todas as atividades e relatórios são gerenciados por meio do BIG-IQ, e não é necessário ter acesso administrativo às VEs por aplicativo do BIG-IP.
BIG-IQ:
- Cria novos grupos de escalabilidade de serviços
- No grupo de escalabilidade de serviços, os modelos de dispositivo são referenciados para gerenciar o ciclo de vida das VEs BIG-IP por aplicativo. Os modelos de dispositivo incluem todas as informações necessárias para iniciar uma VE BIG-IP por aplicativo, sem exigir intervenção humana.
- Fornece análises aprofundadas no nível do aplicativo para que os responsáveis pelos aplicativos possam solucionar seus próprios problemas.
- Fornece métricas de desempenho e capacidade no nível do dispositivo para solução de problemas e planejamento.
- Oferece acesso baseado em funções, permitindo que os proprietários de aplicações implantem serviços F5 de L4 a L7 para uma aplicação por meio de modelos de aplicação predefinidos do catálogo de serviços, de forma autônoma.
A F5 recomenda o seguinte hardware virtual para o BIG-IQ em uma implantação do BIG-IP Cloud Edition.
------------
Mínimo
Máximo
vCPU
4
8
Memória
4 GB
16 GB
Espaço em disco
95 GB
500 GB
Placas de interface de rede
2
10
------------
A instalação e a configuração do BIG-IQ são abordadas no Guia de planejamento e implementação de uma implantação do F5 BIG-IQ Centralized Management.
Comunicação do BIG-IQ com o gerenciamento da infraestrutura virtual
O BIG-IQ é capaz de iniciar, licenciar, provisionar e configurar VEs BIG-IP Per-App sob demanda, como parte de um grupo de escalabilidade de serviços ou em um ambiente de expansão horizontal. Isso requer acesso autenticado ao ambiente de infraestrutura virtual.
No VMware
No VMware, são necessários os seguintes itens: credenciais para acessar o vCenter, um nome de host do vCenter, um certificado SSL para comunicação segura e outras informações sobre o ambiente ESX, como hosts/clusters, datastores, switches virtuais (distribuídos) (vSwitches) e pools de recursos.
Na AWS
Na AWS, são necessários os seguintes itens: uma chave de acesso de usuário do Identity and Access Management (IAM) e o segredo associado para fazer chamadas de API, além de ELBs para fornecer a distribuição de tráfego de primeiro nível. Siga as práticas recomendadas da AWS para criar e gerenciar as chaves.
O usuário do IAM deve ter a política de acesso de administrador anexada e permissão para criar grupos de Auto Scaling, buckets do Amazon Simple Storage Service (S3), instâncias e perfis de instância do IAM. Para obter detalhes sobre permissões e a configuração geral da AWS, consulte https://aws.amazon.com/documentation.
Alta disponibilidade e backup do BIG-IQ
Como o BIG-IP Cloud Edition encaminha essencialmente todas as atividades do plano de controle por meio da camada de gerenciamento do BIG-IQ — o BIG-IQ realiza o monitoramento em tempo real, gerencia eventos de expansão e redução de escala e administra a atribuição e a revogação de licenças —, ele se torna uma parte essencial do sistema de entrega e, por isso, normalmente é implantado em uma configuração redundante e de alta disponibilidade.
Portanto, o planejamento deve incluir um par de BIG-IQ ativo-em-espera, com a licença adequada ao número de instâncias do BIG-IP sob gerenciamento.
A configuração do BIG-IQ para alta disponibilidade é abordada no Guia de planejamento e implementação de uma implantação do F5 BIG-IQ Centralized Management.
Dispositivos de coleta de dados do BIG-IQ
Os dispositivos de coleta de dados no BIG-IQ são responsáveis por coletar, armazenar e processar dados de tráfego e desempenho das VEs BIG-IP Per-App. Depois que as VEs BIG-IP Per-App enviam telemetria de desempenho e tráfego aos dispositivos de coleta de dados para processamento e armazenamento, o BIG-IQ consulta esses dispositivos para fornecer visibilidade e relatórios. Os dispositivos de coleta de dados são organizados em clusters que trabalham em conjunto e replicam os dados armazenados para fins de redundância.
A F5 recomenda o seguinte hardware virtual para os Dispositivos de Coleta de Dados usados no BIG-IP Cloud Edition:
------------
vCPU
8
Memória
32
Espaço em disco
500 GB
Placas de interface de rede
2
------------
Uma observação sobre subsistemas de disco: Os dispositivos de coleta de dados BIG-IQ armazenam, processam e analisam os dados coletados das VEs por aplicativo do BIG-IP para gerar relatórios e painéis para o sistema BIG-IQ. Essa carga de trabalho exige muitas operações de E/S de disco; portanto, o armazenamento subjacente deve ser dimensionado considerando tanto a capacidade quanto o desempenho. Para grandes implantações de VEs por aplicativo do BIG-IP ou para registro e análise extensivos, devem ser implantados subsistemas de armazenamento de alto desempenho. As operações de pesquisa e indexação de capturas geram E/S aleatória e sequencial, muitas vezes com alta simultaneidade de tarefas.
Para obter mais informações, consulte o Guia de dimensionamento de dispositivos de coleta de dados do BIG-IQ Centralized Management.
Rede e conectividade
VPN para dispositivos de coleta de dados com implantações em nuvem pública
Quando novas VEs Per-App do BIG-IP são criadas, elas recebem o endereço self-IP dos Dispositivos de Coleta de Dados aos quais devem se reconectar. Essa é uma configuração fixa (desde o BIG-IQ 6.0). São necessárias conexões bidirecionais entre os Dispositivos de Coleta de Dados e a VE Per-App do BIG-IP. Em muitos ambientes — especialmente quando as VEs Per-App do BIG-IP estão na AWS ou no Azure, e o BIG-IQ e os Dispositivos de Coleta de Dados estão nas instalações do cliente —, será necessária uma conexão VPN para rotear o tráfego com êxito em ambas as direções, pois os Dispositivos de Coleta de Dados geralmente terão um endereço IP não roteável conforme a RFC 1918. O BIG-IP Cloud Edition exige intervalos de endereços IP exclusivos na Amazon Virtual Private Cloud (Amazon VPC) ou na Azure Virtual Network (Azure VNet), o que significa que eles não podem ter espaços de endereçamento sobrepostos na Amazon VPC.
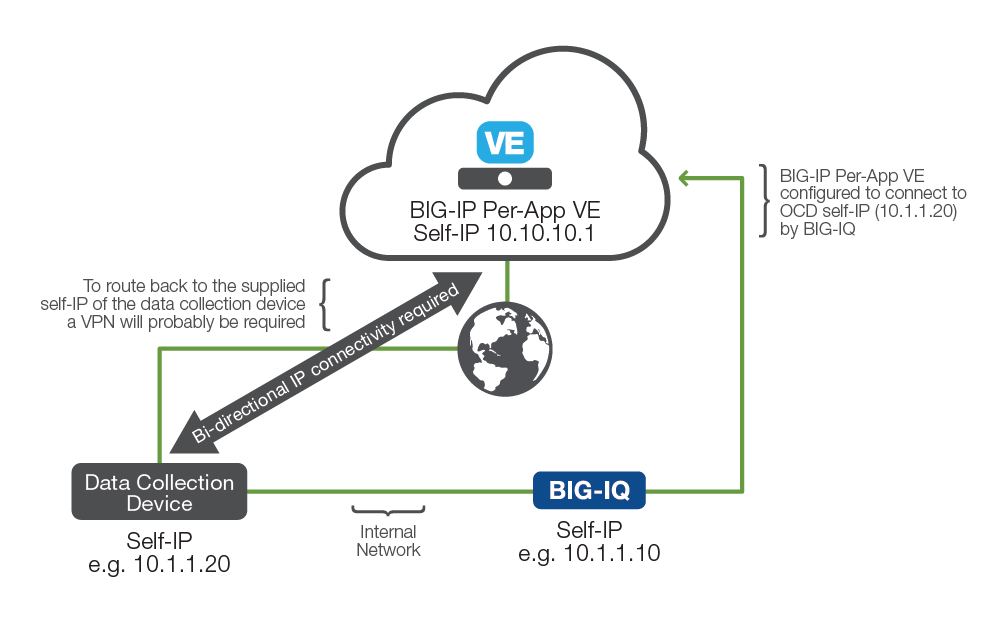
Há várias maneiras diferentes de configurar uma VPN ou outra conexão privada com a AWS, incluindo serviços como o AWS Direct Connect ou serviços de conectividade multinuvem como o Equinix Cloud Exchange. Também é possível estabelecer um túnel IPSEC a partir de dispositivos BIG-IP locais para gateways de VPN da AWS.
Conectividade: portas e protocolos
Para obter detalhes sobre a conectividade de portas e protocolos entre os componentes do BIG-IP Cloud Edition, consulte a documentação do BIG-IQ 6.0.
Além disso, o BIG-IQ precisa de acesso aos endpoints da API da AWS para a região escolhida pela porta 443 ou ao servidor vCenter pela porta 443.
Autenticação e segurança
Autenticação de usuários do BIG-IQ
O BIG-IQ oferece gerenciamento integrado de contas de usuário e integração com protocolos externos comuns, como TACACS, RADIUS e LDAP.
Dimensionamento e planejamento de capacidade de rede e conectividade
Quantas VEs por aplicativo do BIG-IP serão necessárias?
Há dois limites críticos para as instâncias do BIG-IP Per-App VE:
- Objetos
- Taxa de transferência
Ao contrário de uma implantação mais tradicional, as VEs Per-App do BIG-IP geralmente são implantadas em uma configuração totalmente ativa, na qual o dispositivo de gerenciamento de tráfego de primeiro nível é responsável pela alta disponibilidade e pelo dimensionamento. Em geral, isso significa maior taxa de transferência efetiva por instância de VE provisionada do que em um par de alta disponibilidade (HA) ativo-em espera mais centrado em hardware, no qual é necessário manter capacidade ociosa para failover, mesmo em uma configuração ativo-ativo. As VEs Per-App do BIG-IP estão disponíveis com licenças de taxa de transferência de 25 Mbps e 200 Mbps e foram projetadas para expansão horizontal por meio de grupos de dimensionamento de serviços.
A primeira etapa é determinar uma estimativa básica da taxa de transferência necessária para cada aplicação cujo tráfego será gerenciado. Em seguida, decida se a licença de 25 Mbps ou de 200 Mbps é a mais adequada. Para aplicações com requisitos de taxa de transferência mais elevados, a licença de 200 Mbps é a mais indicada, pois reduz o número total de dispositivos necessários. Para requisitos menores ou mais granulares, a licença de 25 Mbps é mais adequada. Se for importante maximizar o uso dos recursos, a licença de 200 Mbps permitirá utilizar o hardware subjacente com mais eficiência para uma determinada taxa de transferência.
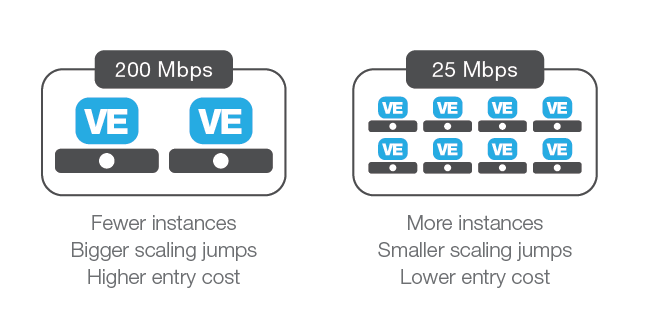
É possível combinar diferentes tipos de licença em um mesmo ambiente, mas cada aplicação específica será atendida por apenas um tipo de licença.
Para cada aplicação, determine:
- Taxa de transferência total necessária
- Crescimento provável
- Volatilidade
Ao considerar a volatilidade, há algumas variáveis a serem levadas em conta. Primeiro, os gatilhos para eventos de escalabilidade se baseiam na taxa de transferência, nos limites de CPU e/ou na memória do dispositivo mais ocupado em um grupo de escalabilidade de serviços, considerando uma média de cinco minutos. Como uma nova instância do BIG-IP Per-App VE levará algum tempo para ficar ativa após a inicialização, recomenda-se provisionar o requisito básico com capacidade para aproximadamente 20 minutos de crescimento máximo esperado. Dessa forma, os serviços podem se adaptar à demanda e ainda manter alguma capacidade para lidar com picos esperados.
Embora o dimensionamento possa ser complexo, com o BIG-IP Cloud Edition, as instâncias de cada aplicação podem se ajustar à demanda, portanto, não é necessário buscar a perfeição nem provisionar capacidade ociosa excessiva.
Dimensionamento de instâncias do escalador de serviços BIG-IP
A capacidade de escalabilidade do serviço é implementada de forma diferente em cada ambiente.
Na AWS, o aumento e a redução de escala são gerenciados pelo balanceador de carga AWS ELB Classic, que é fácil de usar.
No VMware, as funções de escalabilidade do serviço, proteção contra DDoS na camada 4 e firewall são fornecidas por VEs BIG-IP especiais. Essas VEs são configuradas para simplesmente distribuir o tráfego entre as VEs BIG-IP Per-App, além de fornecer controle de acesso na camada de rede e mitigação de DDoS.
As instâncias de dimensionamento automático são projetadas para oferecer alta taxa de transferência e baixa complexidade, além de poderem ser compartilhadas entre vários aplicativos.
API e integrações
O BIG-IQ oferece uma API REST, permitindo a implantação programática de serviços de aplicativos a partir do catálogo de serviços. Para obter detalhes sobre a API REST, consulte a documentação do BIG-IQ.
Conclusão
O BIG-IP Cloud Edition oferece o poder, a segurança e a flexibilidade dos serviços de aplicações da F5 de novas maneiras. Isso inclui uma nova plataforma por aplicação, que pode aumentar ou reduzir sua capacidade sob demanda, além de recursos de autoatendimento. As equipes de segurança podem criar políticas de segurança de aplicações e mitigação de DDoS, enquanto as equipes de rede podem associá-las a modelos de aplicações e adicioná-las ao catálogo de serviços para usuários específicos. As equipes de aplicações podem escolher entre opções de um catálogo de serviços predefinido e implantar serviços em um grupo de escalabilidade de serviços, que se ajustará para atender aos requisitos de suas aplicações.
O resultado final é uma solução altamente flexível e escalável que oferece serviços de aplicações F5 de nível empresarial — com a flexibilidade de instâncias dedicadas — e uma redução mensurável da sobrecarga operacional. Essa abordagem permite que as equipes certas realizem o trabalho adequado: agora, os responsáveis pelas aplicações podem colaborar melhor com as equipes de operações de rede, desenvolvimento e segurança em uma estrutura ágil, melhorando significativamente o desempenho, a disponibilidade e a segurança de todas as aplicações.
1 Quatro vCPUs são necessárias para funcionalidades adicionais de firewall.
2 Esse valor pode ser maior, pois não há um limite fixo.
3 82 GB para recursos de firewall.
PUBLICADO EM 30 DE MAIO DE 2018