
Configure facilmente o acesso seguro a todos os seus aplicativos por meio do Azure Active Directory
F5 BIG-IP APM e o Microsoft Azure AD trabalham perfeitamente em conjunto para federar o acesso a todos os seus aplicativos — até mesmo aplicativos clássicos e personalizados.
Embora haja um movimento contínuo de migração das cargas de trabalho para a nuvem e de desenvolvimento de novas aplicações nativas da nuvem, a maioria das aplicações essenciais de uma organização provavelmente continuará hospedada localmente em um futuro próximo. Apenas 27% dos participantes do Relatório sobre o Estado dos Serviços de Aplicações da F5 de 2020 indicaram que mais da metade de suas aplicações estaria na nuvem até o final de 2020.
Implantar e manter uma combinação de aplicações na nuvem e no ambiente local não é um desafio novo, mas um aspecto — a implementação de uma arquitetura de segurança Zero Trust — ganhou nova urgência à medida que o número de trabalhadores móveis e remotos aumentou drasticamente. A F5 e a Microsoft oferecem uma solução integrada de excelência para a adoção do Zero Trust em todas as aplicações de uma organização — incluindo aplicações “clássicas” locais e aplicações empresariais implantadas na nuvem —, e a F5 fornece aos administradores ferramentas que facilitam significativamente o gerenciamento de acesso e a configuração dessas aplicações.
A adoção de um modelo de segurança Zero Trust é uma prioridade para toda a empresa que, devido à sua escala, favorece soluções abrangentes e que exigem pouca intervenção. A F5 e a Microsoft colaboraram estreitamente para oferecer uma solução desse tipo, garantindo a segurança e a eficiência dos aplicativos empresariais implantados na nuvem ou disponibilizados como Software como Serviço (SaaS), além de permitir que os aplicativos locais aproveitem os recursos e as funcionalidades do Microsoft Azure Active Directory (Azure AD) por meio do F5 BIG-IP Access Policy Manager (APM). O BIG-IP APM também inclui o Access Guided Configuration (AGC), um recurso capaz de reduzir em 75% a complexidade da configuração de acesso aos aplicativos. Isso tem um impacto significativo nas cargas de trabalho de NetOps e SecOps e é ainda mais relevante porque automatiza tarefas que muitas vezes são tão tediosas quanto importantes, reduzindo o risco de erro humano quando a precisão é essencial.
“Foi comprovado que os recursos de Access Guided Configuration do F5 BIG-IP APM reduzem em 75% a complexidade da configuração de acesso a aplicações.”
Uma empresa típica pode ter dezenas, centenas e, às vezes, até milhares de aplicações “clássicas” ou personalizadas — muitas delas desenvolvidas antes que a nuvem pública se tornasse uma consideração primordial — que ainda são usadas diariamente. Elas abrangem desde aplicações confiáveis de fornecedores consolidados, como Oracle e SAP, até aplicações altamente personalizadas que sustentam as operações de vendas, estoque, logística ou outras funções essenciais aos negócios de uma empresa. É fundamental que os usuários tenham acesso rápido e fácil a essas aplicações de qualquer lugar e que nenhuma delas tenha seu uso reduzido devido à dificuldade de acesso remoto.
Integração entre BIG-IP APM e Azure AD
Na nuvem, o Azure AD oferece um serviço confiável de identidade empresarial que também disponibiliza logon único (SSO) e autenticação multifator (MFA), ajudando a proteger os usuários contra 99,9% dos ataques cibernéticos. O Azure AD é compatível com mais de 2.800 aplicativos SaaS pré-integrados, incluindo Office 365, Google Apps e Salesforce. Para muitas organizações, o Azure AD já é uma fonte de identidade confiável para conectar funcionários, parceiros e clientes.
O BIG-IP APM protege e simplifica o acesso dos usuários a aplicações, dados e interfaces de programação de aplicações (APIs), além de oferecer o gateway de acesso mais escalável do mercado. O BIG-IP APM já está implantado na maioria das empresas da Fortune 500, nas quais é um componente essencial entre outras soluções, como F5 BIG-IP Local Traffic Manager (F5 BIG-IP LTM) e F5 Advanced Web Application Firewall (WAF).
O BIG-IP APM atua como gateway de acesso aos aplicativos clássicos e personalizados de uma organização. A integração entre a F5 e o Azure AD elimina a lacuna de identidade entre os aplicativos de nuvem pública e SaaS compatíveis com métodos modernos de autenticação, como Security Assertion Markup Language (SAML), OpenID Connect (OIDC) e Open Authorization (OAuth), e os aplicativos locais e de nuvem privada compatíveis com métodos clássicos de autenticação, como Kerberos, autenticação baseada em cabeçalho e RADIUS.
BIG-IP APM e o Azure AD trabalham juntos de forma integrada para federar a identidade dos usuários e facilitar a autenticação e a autorização de acesso a aplicações empresariais, onde quer que estejam hospedadas. As organizações podem aplicar políticas de Acesso Condicional do Azure AD e utilizar o mecanismo Azure Identity Protection para detectar riscos de entrada dos usuários, além de gerenciar e monitorar o acesso, oferecendo aos usuários SSO, MFA e autenticação sem senha em aplicações clássicas.
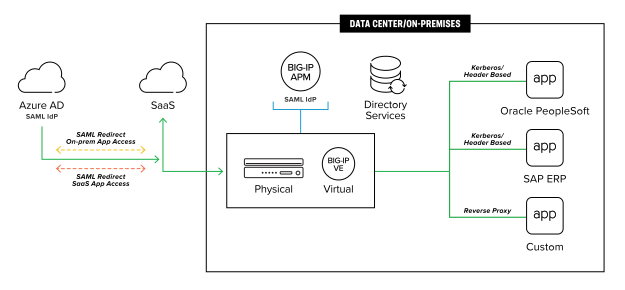
Para organizações com amplo conhecimento dessas tecnologias, as diretrizes e instruções de configuração e implantação, que podem variar de acordo com o uso de aplicativos clássicos por cada organização, estão disponíveis na Microsoft e na F5.
A Configuração Guiada do Access torna a segurança de aplicativos mais fácil do que nunca
Juntos, o BIG-IP APM e o Azure AD simplificam o acesso a aplicações e proporcionam uma melhor experiência ao usuário ao centralizar esse acesso. A solução combinada permite que os usuários façam login uma única vez e acessem, em um só lugar, todas as aplicações apropriadas às quais estão autorizados, independentemente de onde estejam hospedadas. No entanto, a melhoria da experiência do usuário é apenas um dos diferenciais dessa parceria. Para as empresas, há uma série de benefícios adicionais, incluindo a capacidade de simplificar significativamente a configuração e a implantação, reduzir a sobrecarga de gerenciamento e melhorar a experiência administrativa como um todo.
Tradicionalmente, os administradores recorriam a guias de configuração publicados e tutoriais para orientá-los cuidadosamente durante o processo de integração do BIG-IP APM com o Azure AD. Agora, com uma única interface para o controle de políticas em todos os aplicativos, o Access Guided Configuration (AGC) do BIG-IP APM centraliza a autenticação, simplifica a implantação e o gerenciamento do acesso aos aplicativos e facilita a experiência administrativa.
“Com uma única interface para o controle de políticas em todos os aplicativos, a Configuração de Acesso Guiada do BIG-IP APM centraliza a autenticação, simplifica a implantação e o gerenciamento do acesso aos aplicativos e facilita a experiência administrativa.”
O AGC orienta o administrador em um processo passo a passo de configuração e implantação do BIG-IP APM. Essa configuração guiada é significativamente mais rápida do que a abordagem tradicional e reduz consideravelmente a carga de trabalho dos administradores e os custos de implantação.
O AGC também permite que os administradores do Azure AD integrem e gerenciem rapidamente aplicações clássicas e essenciais aos negócios, como SAP ERP e Oracle PeopleSoft. Como cada uma dessas aplicações clássicas exige sua própria configuração de acesso, tradicionalmente os administradores precisariam configurar separadamente o acesso às aplicações SAP, às aplicações Oracle e a todas as demais aplicações clássicas ou personalizadas — muitas vezes criando configurações específicas até mesmo para cada versão. Todo o processo é demorado, trabalhoso e sujeito a erros humanos. Em outras palavras, é perfeitamente adequado à automação.
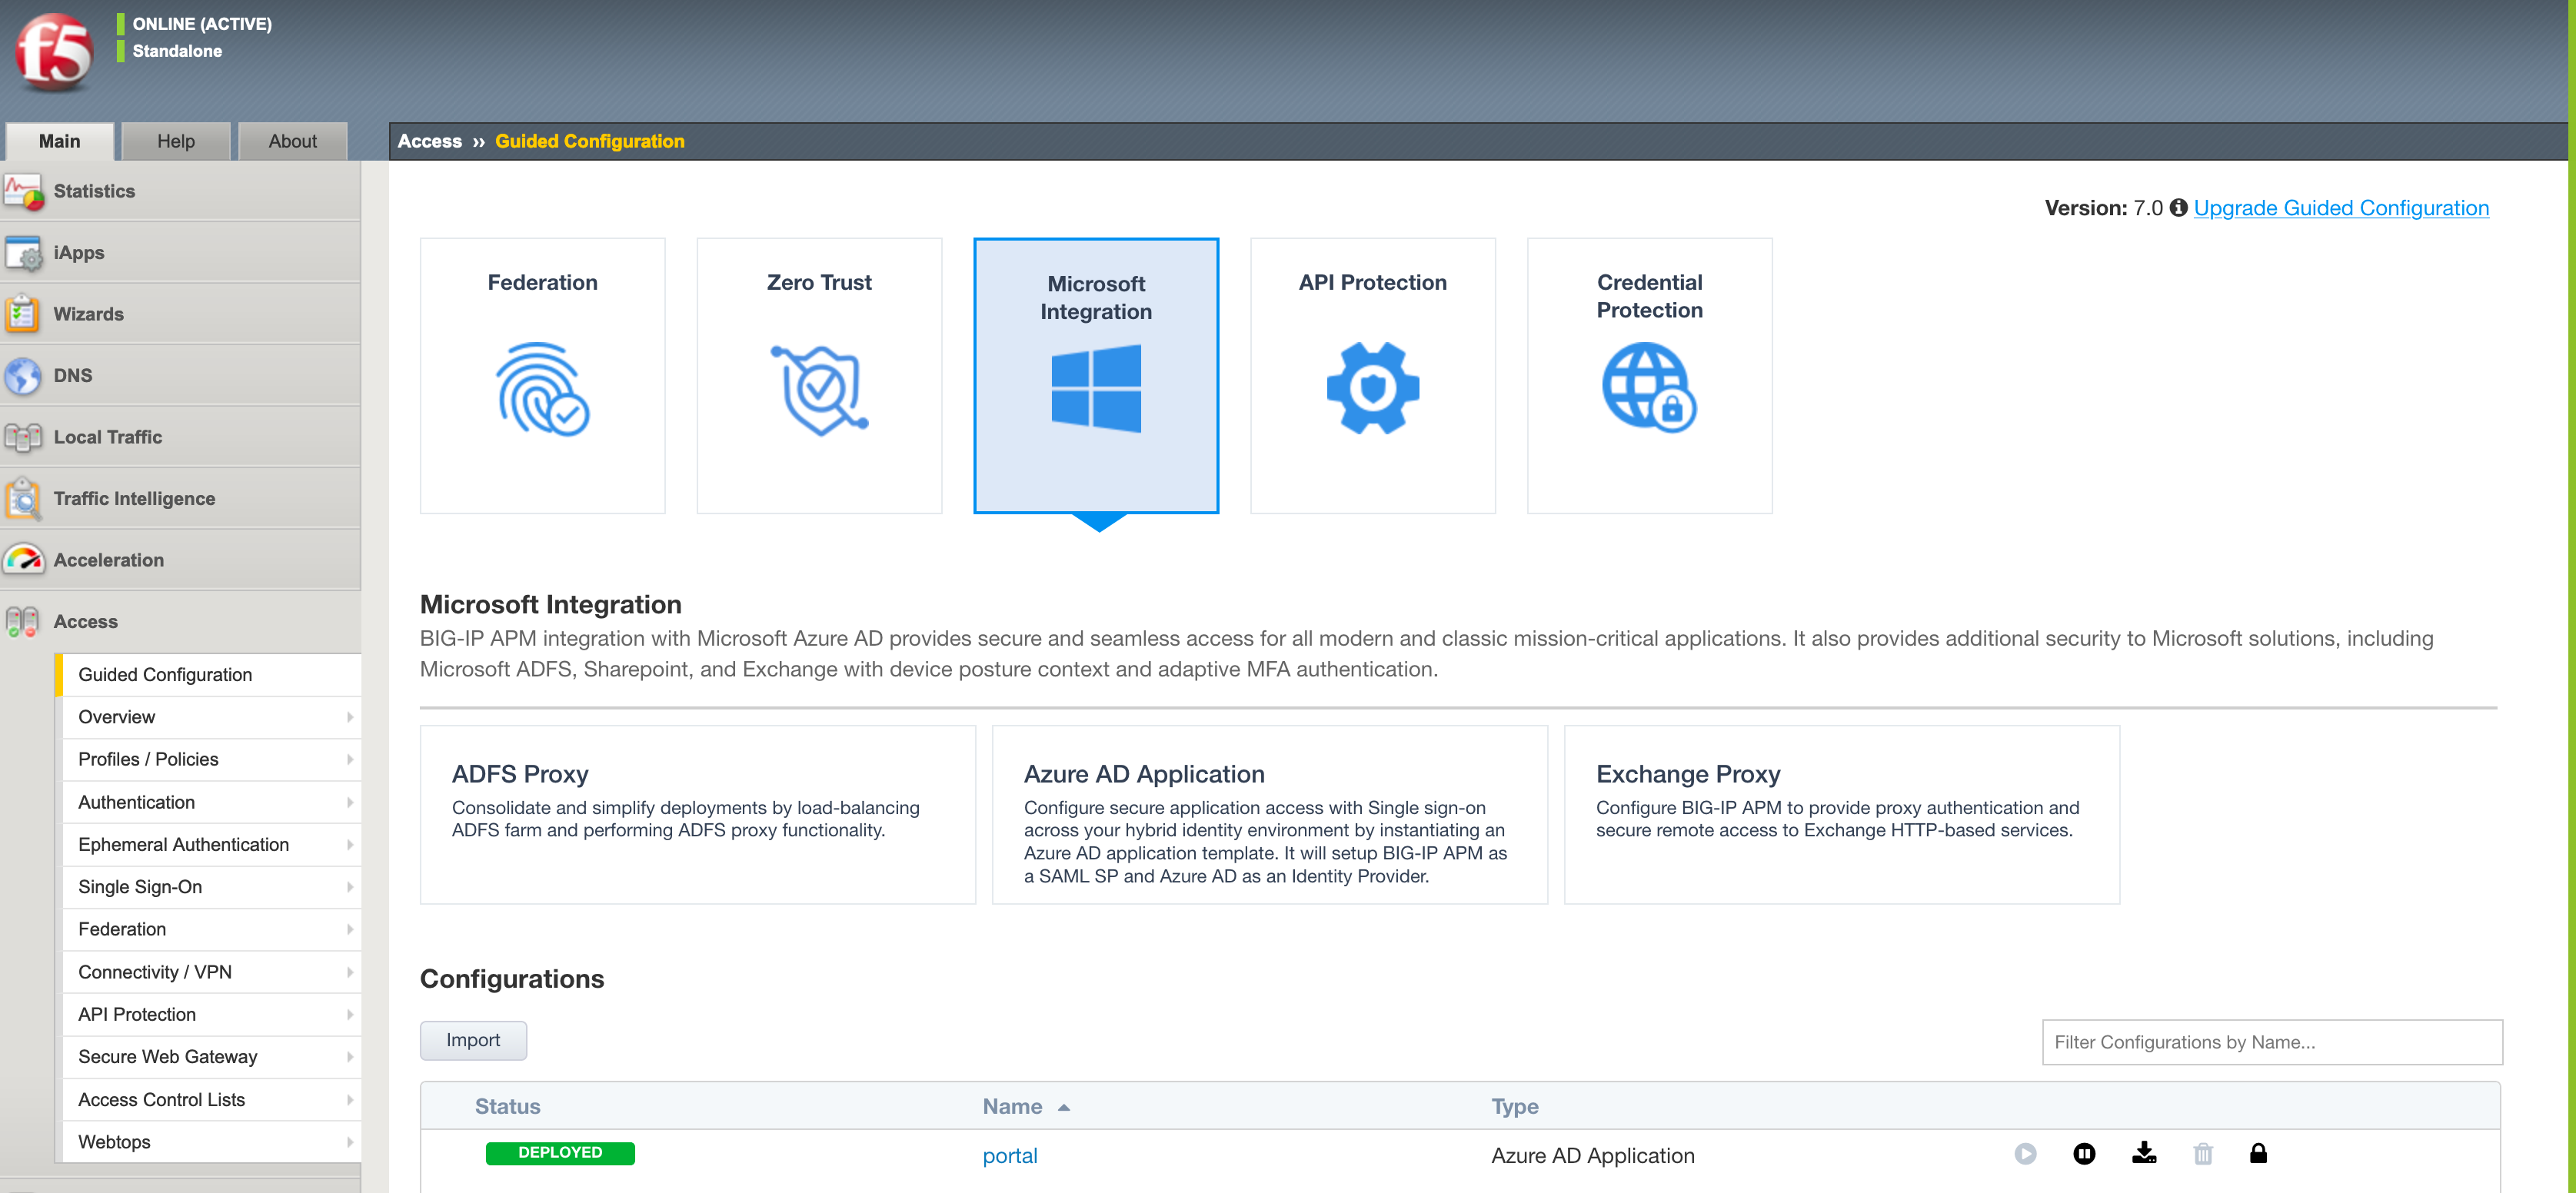
Usando o AGC, o administrador pode fornecer informações básicas por meio de uma sequência simples e fácil de navegar de campos de entrada. Esse recurso do AGC reduz em 75% a complexidade da configuração em comparação com uma configuração guiada genérica para BIG-IP APM e Azure AD. Após a conclusão do processo guiado e o administrador clicar no botão “implantar”, o aplicativo fica disponível para os usuários apropriados. Com o clique de um botão, o administrador evita várias etapas que antes eram necessárias ao implantar BIG-IP APM e Azure AD para eliminar a lacuna de acesso ao Oracle PeopleSoft e ao SAP ERP.
“Com o clique de um botão, o administrador terá eliminado várias etapas que antes eram necessárias ao implantar o BIG-IP APM e o Azure AD para preencher a lacuna de acesso.”
A solução integrada federa a identidade dos usuários em todos os aplicativos clássicos e personalizados aprovados, aplicativos de nuvem pública e aplicativos SaaS. Isso inclui aprimorar a experiência do usuário e a segurança das credenciais por meio de SSO, além de aumentar a segurança dos aplicativos com MFA, especialmente no caso de aplicativos clássicos e personalizados que anteriormente não podiam ou não ofereciam suporte a nenhum desses recursos.
Centralizar a autenticação de usuários nos aplicativos reduz a superfície de ameaças de uma organização, melhora a usabilidade e diminui significativamente os custos administrativos. A integração do BIG-IP APM com o Microsoft Azure AD proporciona essa centralização, melhorando significativamente a experiência tanto dos usuários quanto dos administradores.
Os usuários têm uma experiência aprimorada com um único login, que oferece acesso seguro e contínuo a todos os aplicativos, independentemente da localização ou do método de autenticação utilizado. Ao mesmo tempo, os administradores podem reduzir a sobrecarga de gerenciamento e os custos simplificando significativamente a configuração de aplicativos clássicos e personalizados que não oferecem suporte nativo ou por extensão à autenticação moderna.
Conclusão
Com os aplicativos atuais localizados tanto on-premises quanto em nuvens privadas e públicas, as empresas precisam de uma solução que proteja, simplifique e centralize o acesso a todos os seus aplicativos — nativos da nuvem, SaaS, clássicos e personalizados. Elas também precisam estender o acesso a aplicativos que não são compatíveis com os atuais protocolos de SSO e MFA, ao mesmo tempo que oferecem acesso a aplicativos com base em Zero Trust e uma experiência de usuário simples. Ao usar o BIG-IP APM em conjunto com o Azure AD, as organizações podem garantir acesso contínuo e confiável a todos os seus aplicativos, melhorando significativamente a experiência de usuários e administradores.
Para saber mais, consulte a página F5 no Microsoft Azure.
PUBLICADO EM 12 DE OUTUBRO DE 2020