
A infraestrutura de DNS dinâmico
Introdução
O Sistema de Nomes de Domínio (DNS) é um dos pilares técnicos da Internet, mas enfrenta desafios significativos de crescimento e segurança. A Internet depende do DNS; quando ele não funciona, a Internet também não funciona. As organizações atuais dependem não apenas do DNS da Internet, mas também de seus próprios sistemas de DNS e, quando esses sistemas falham, seus aplicativos também deixam de funcionar.
O problema do crescimento
À medida que os smartphones se tornaram onipresentes ao longo da última década, o número de usuários da Internet aumentou mais de 500%, ultrapassando 2,6 bilhões. A Forrester1 prevê que, até 2016, haverá mais de 1 bilhão de smartphones em uso no mundo todo, e a consequente explosão de aplicativos para smartphones em redes 4G de Evolução de Longo Prazo (LTE) impulsionará um aumento exponencial no tráfego de DNS.
O crescimento dos sites de entretenimento, das mídias sociais, das buscas e das compras on-line também está sobrecarregando o DNS. Nos últimos cinco anos, o volume de consultas DNS aumentou mais de 200% — a carga média diária de consultas no primeiro trimestre de 2011 atingiu a impressionante marca de 57 bilhões.
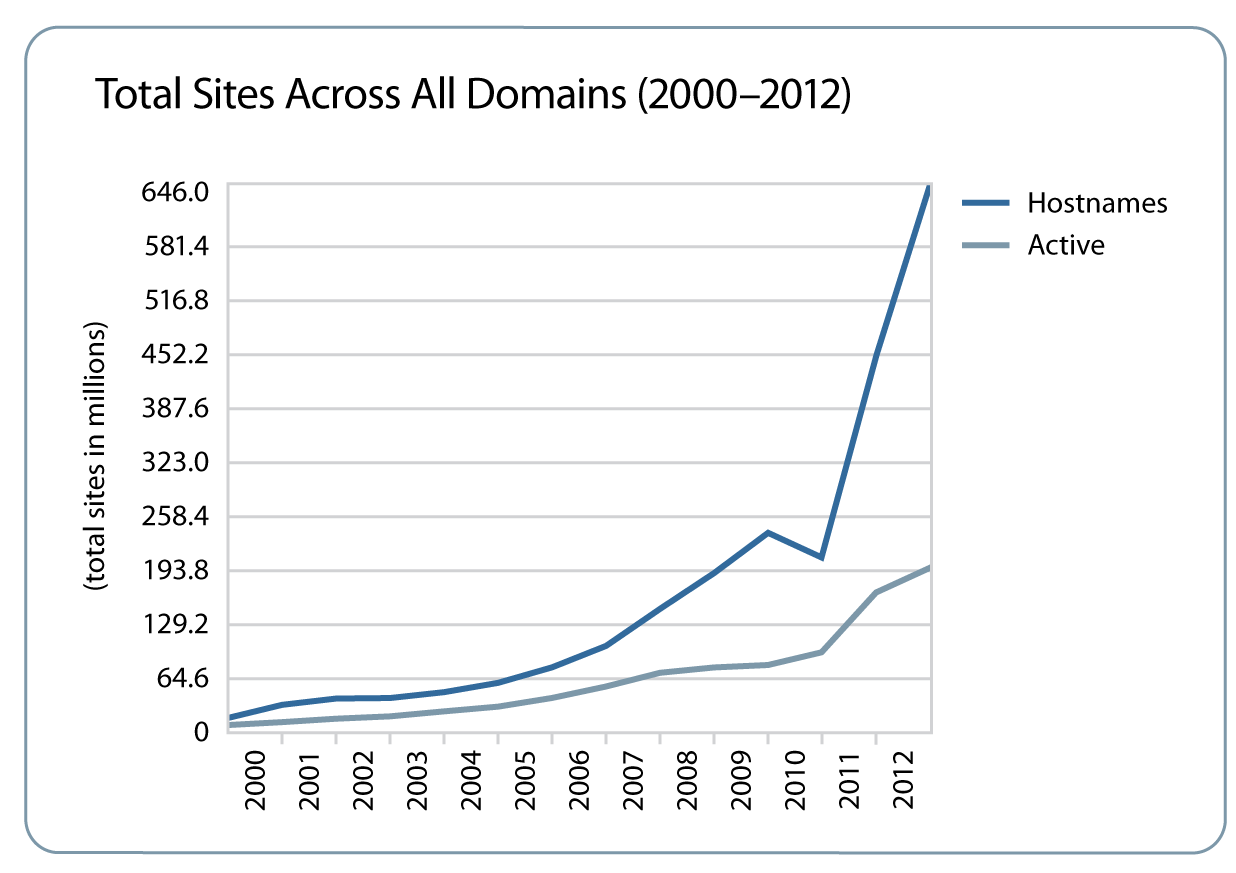
À medida que sites e aplicativos se tornam mais ricos e sofisticados, a carga sobre o DNS aumenta. Por exemplo, em uma página da Web moderna, cada imagem, botão de anúncio, widget, link, ícone e outro conteúdo incorporado tem um possível endereço IP que precisa ser consultado. Não é incomum que uma única página exija que o navegador faça mais de duas dezenas de consultas DNS diferentes. Uma página de alto nível, como cnn.com, exige mais de cem consultas DNS. Uma Web maior e mais complexa significa um número cada vez maior de solicitações DNS.
O problema da segurança
Quase todos os clientes dependem do DNS para acessar os serviços desejados, o que faz dele o mais crítico — e público — de todos os serviços. Interrupções no DNS afetam todos os serviços externos do data center, não apenas uma única aplicação. Esse ponto único de falha total, aliado à infraestrutura de DNS historicamente subdimensionada, especialmente em data centers de Internet e corporativos, torna o DNS um alvo muito atraente para invasores. Ele se tornou o segundo vetor de ataque mais utilizado em ataques distribuídos de negação de serviço (DDoS), atrás apenas do HTTP, levando as organizações a buscar urgentemente defesas eficazes.
Igualmente significativo é o fato de que os ataques mais prejudiciais do ponto de vista financeiro, como phishing e ataques man-in-the-middle (MITM), começam com a manipulação de respostas DNS. A tecnologia de Extensões de Segurança do Sistema de Nomes de Domínio (DNSSEC) visa solucionar esses problemas, mas a sobrecarga e a complexidade adicionais estão se mostrando um fardo extra para organizações que já estão correndo para resolver os problemas decorrentes do rápido crescimento e da defesa contra DDoS.
Até mesmo medidas de segurança tradicionais, como bloqueadores integrados à barra de ferramentas do navegador, dependem de serviços de DNS. Portanto, quando esses serviços são interrompidos, as medidas de segurança podem falhar. O mesmo problema ocorre, em certa medida, com os certificados SSL dos sites.
As organizações precisam reavaliar as soluções de DNS para garantir que atendam aos requisitos de desempenho e segurança da Internet de hoje — e de amanhã.
A solução completa da F5 para balanceamento de carga global, local e na nuvem
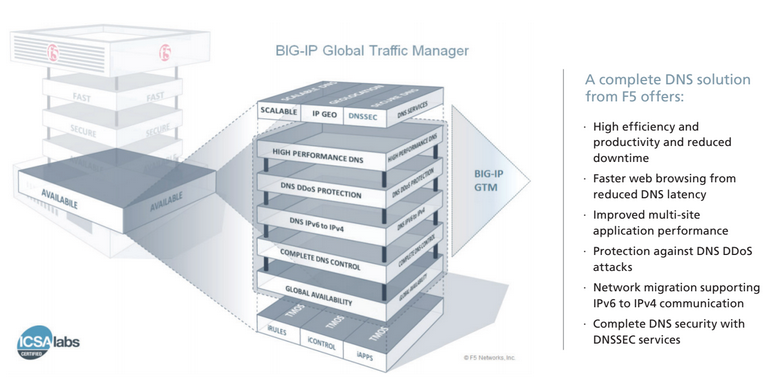
Há mais de 10 anos, as organizações que enfrentam os desafios de crescimento e segurança recorrem à F5 Networks para DNS e entrega global de aplicações. Historicamente, o F5 BIG-IP Global Traffic Manager (GTM) tem sido a tecnologia de entrega de aplicações em vários locais mais flexível e com o melhor desempenho. Agora, a F5 está ampliando os limites da tecnologia com uma arquitetura full proxy para DNS dinâmico, que oferece uma solução completa de balanceamento de carga global, local e na nuvem.
Soluções globais de DNS de entrada
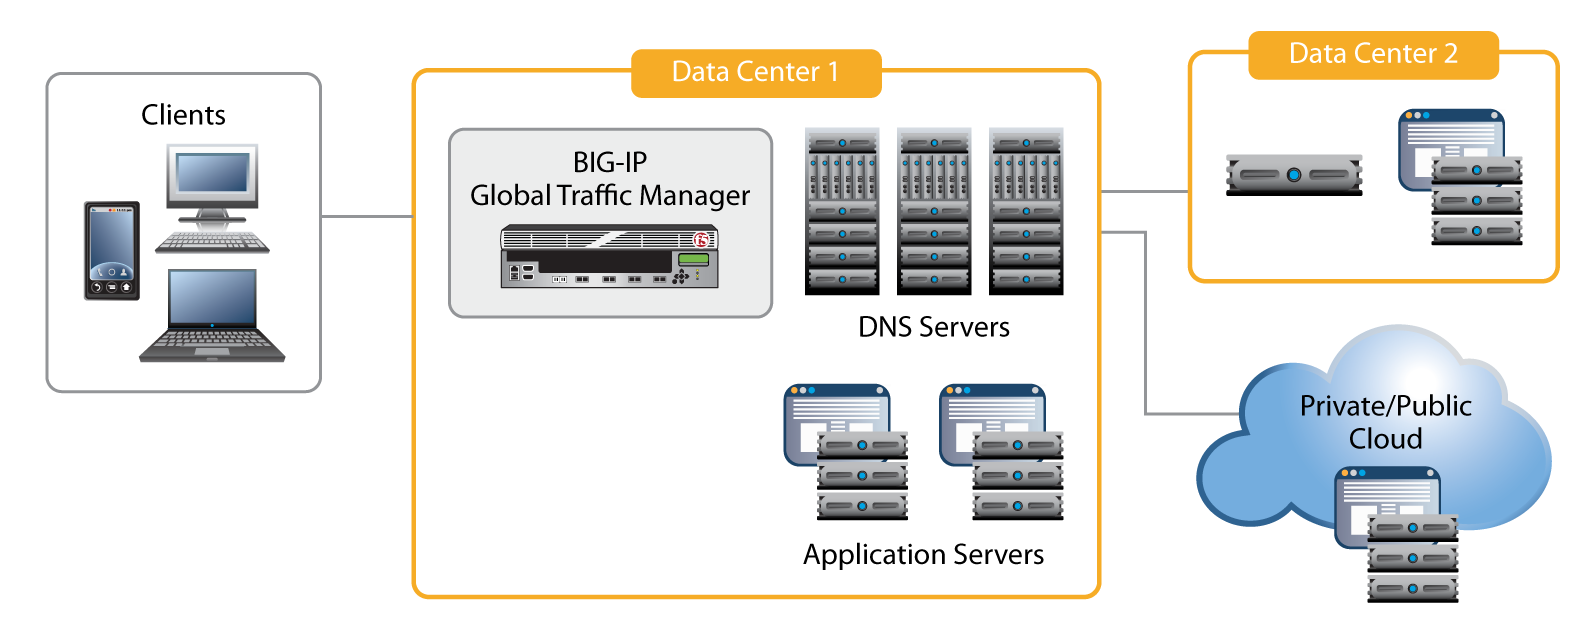
Para organizações globais com vários data centers e uma infraestrutura de DNS existente, o BIG-IP GTM oferece uma variedade de serviços, desde o balanceamento de carga global de servidores (GSLB) até o serviço de zona completo com a exclusiva tecnologia DNS Express da F5. A assinatura DNSSEC garante que os clientes não sejam redirecionados de forma mal-intencionada.
DNS local: controle e agilidade para a empresa
Para a empresa, o BIG-IP GTM pode atuar como uma central de processamento para resolução de nomes DNS de saída, armazenamento em cache e resolução, além de validação DNSSEC. O DNS Express dimensiona, protege e acelera a resolução da zona local.
Balanceamento em nuvem: balanceamento de carga de data centers virtuais
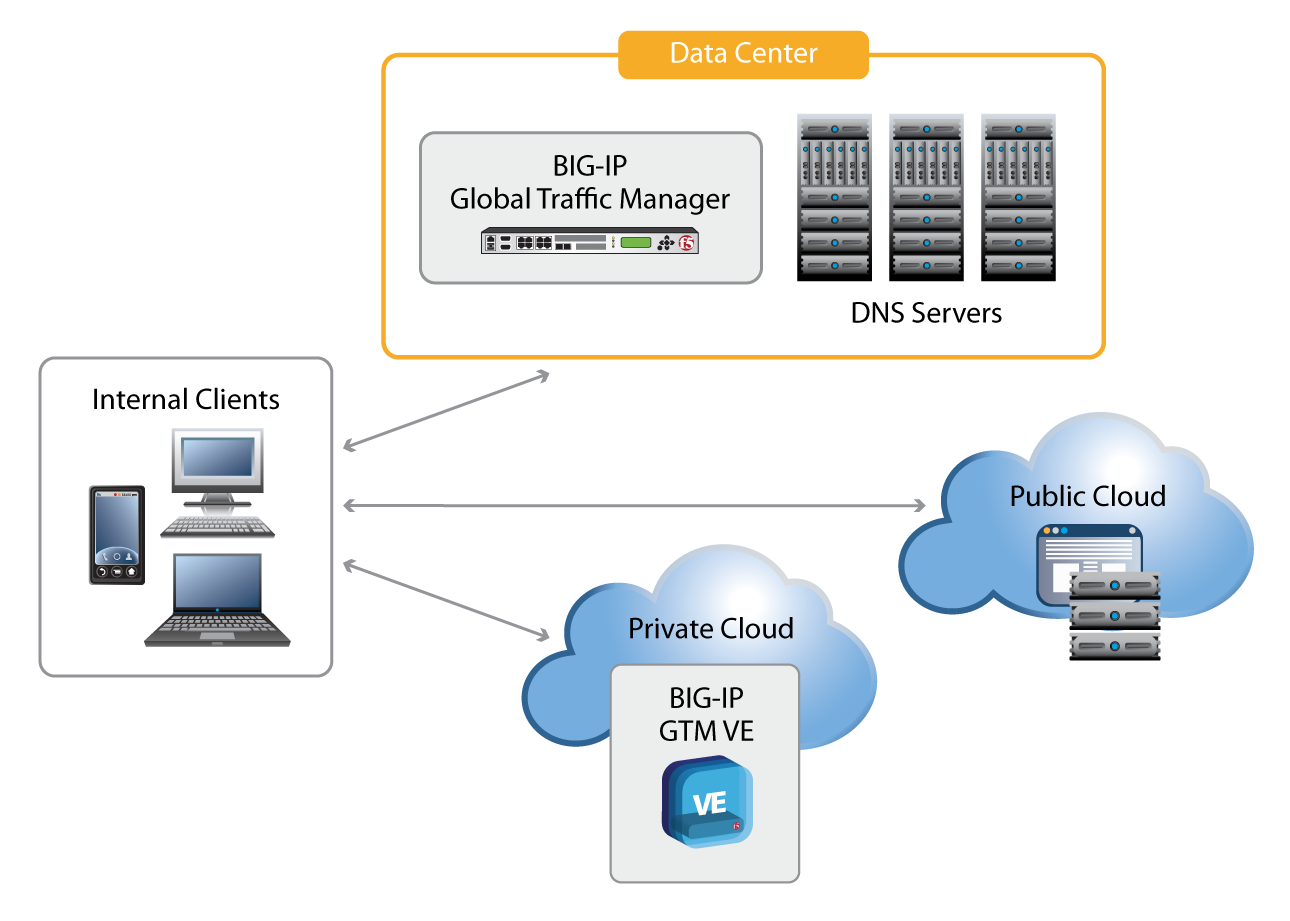
Para organizações com qualquer combinação de data centers físicos e virtuais, o BIG-IP GTM oferece a agilidade necessária para controlar como os nomes são transferidos entre eles e dentro deles. Com o BIG-IP GTM Virtual Edition (VE) em ambientes de nuvem pública e privada, as organizações podem criar novas implantações sob demanda e oferecer disponibilidade global flexível para as aplicações.
Soluções para a infraestrutura global de data centers
Balanceamento Global de Carga de Servidores
O GSLB via DNS tem sido um método de distribuição de carga desde que o DNS passou a incluir vários endereços IP por resposta. Ainda hoje, muitos sites usam a técnica de respostas DNS em round-robin para tentar distribuir o tráfego entre servidores e aplicações.
Embora seja simples e útil, o balanceamento de carga DNS round-robin básico apresenta duas deficiências significativas. Primeiro, os servidores DNS convencionais não têm conhecimento do estado de integridade dos servidores de aplicações. Se um nome estiver associado a quatro endereços de servidores de aplicações e o terceiro servidor estiver inativo, 25% das conexões atendidas serão recusadas. Segundo, a técnica round-robin convencional não leva em consideração o perfil do usuário que consulta o nome. Ou seja, ela não consegue direcionar os usuários para data centers próximos.
O BIG-IP Global Traffic Manager oferece, desde 2002, uma solução de GSLB que aborda essas e outras limitações. Sites da Internet e data centers corporativos têm utilizado o BIG-IP GTM para obter balanceamento de carga global avançado entre servidores, proporcionando alta disponibilidade das aplicações e uma experiência positiva aos usuários. No ambiente corporativo, o BIG-IP GTM considera a integridade da aplicação subjacente e fornece apenas endereços de servidores íntegros. Para sites globais da Internet com vários data centers, o BIG-IP GTM pode empregar métodos sofisticados de balanceamento de carga que implementam a lógica de negócios de cada aplicação. O método pode ser tão simples quanto uma lista de preferências baseada em prioridades, que distribui a carga usando proporções estáticas ou dinâmicas; pode se basear na proximidade do cliente; ou pode ser tão complexo quanto o uso de vários fatores e dados de entrada para escolher o recurso ideal para os clientes. Atualmente, muitas organizações usam dados de geolocalização para conectar os usuários ao data center mais próximo. Os usuários enfrentam menos falhas de conexão e têm uma experiência mais completa, enquanto os data centers obtêm um melhor balanceamento de carga global entre servidores.
DNS Express para a infraestrutura global de data centers
Historicamente, o BIG-IP GTM fornecia GSLB por meio de uma resolução de DNS inteligente, porém não autoritativa. O novo recurso DNS Express aprimora essa funcionalidade ao oferecer resolução de DNS autoritativa, de alto desempenho e de nível mundial. Para isso, ele transfere as informações de zona dos servidores DNS existentes para sua própria RAM e passa a responder diretamente a todas as consultas. O DNS Express transforma o BIG-IP GTM em um servidor autoritativo sem exigir uma nova infraestrutura de gerenciamento.
Quando usados por trás do DNS Express, os servidores DNS passam a ser apenas pontos de armazenamento e controle administrativo para o gerenciamento de DNS. Isso significa que são necessários menos servidores. Assim como outros produtos da F5, o BIG-IP GTM é um firewall de rede certificado pelo ICSA Labs e, portanto, pode ser instalado em uma DMZ ou até mesmo fora do perímetro do firewall.
As tecnologias da F5 viabilizam a proteção do DNS
Proteção contra DDoS de DNS
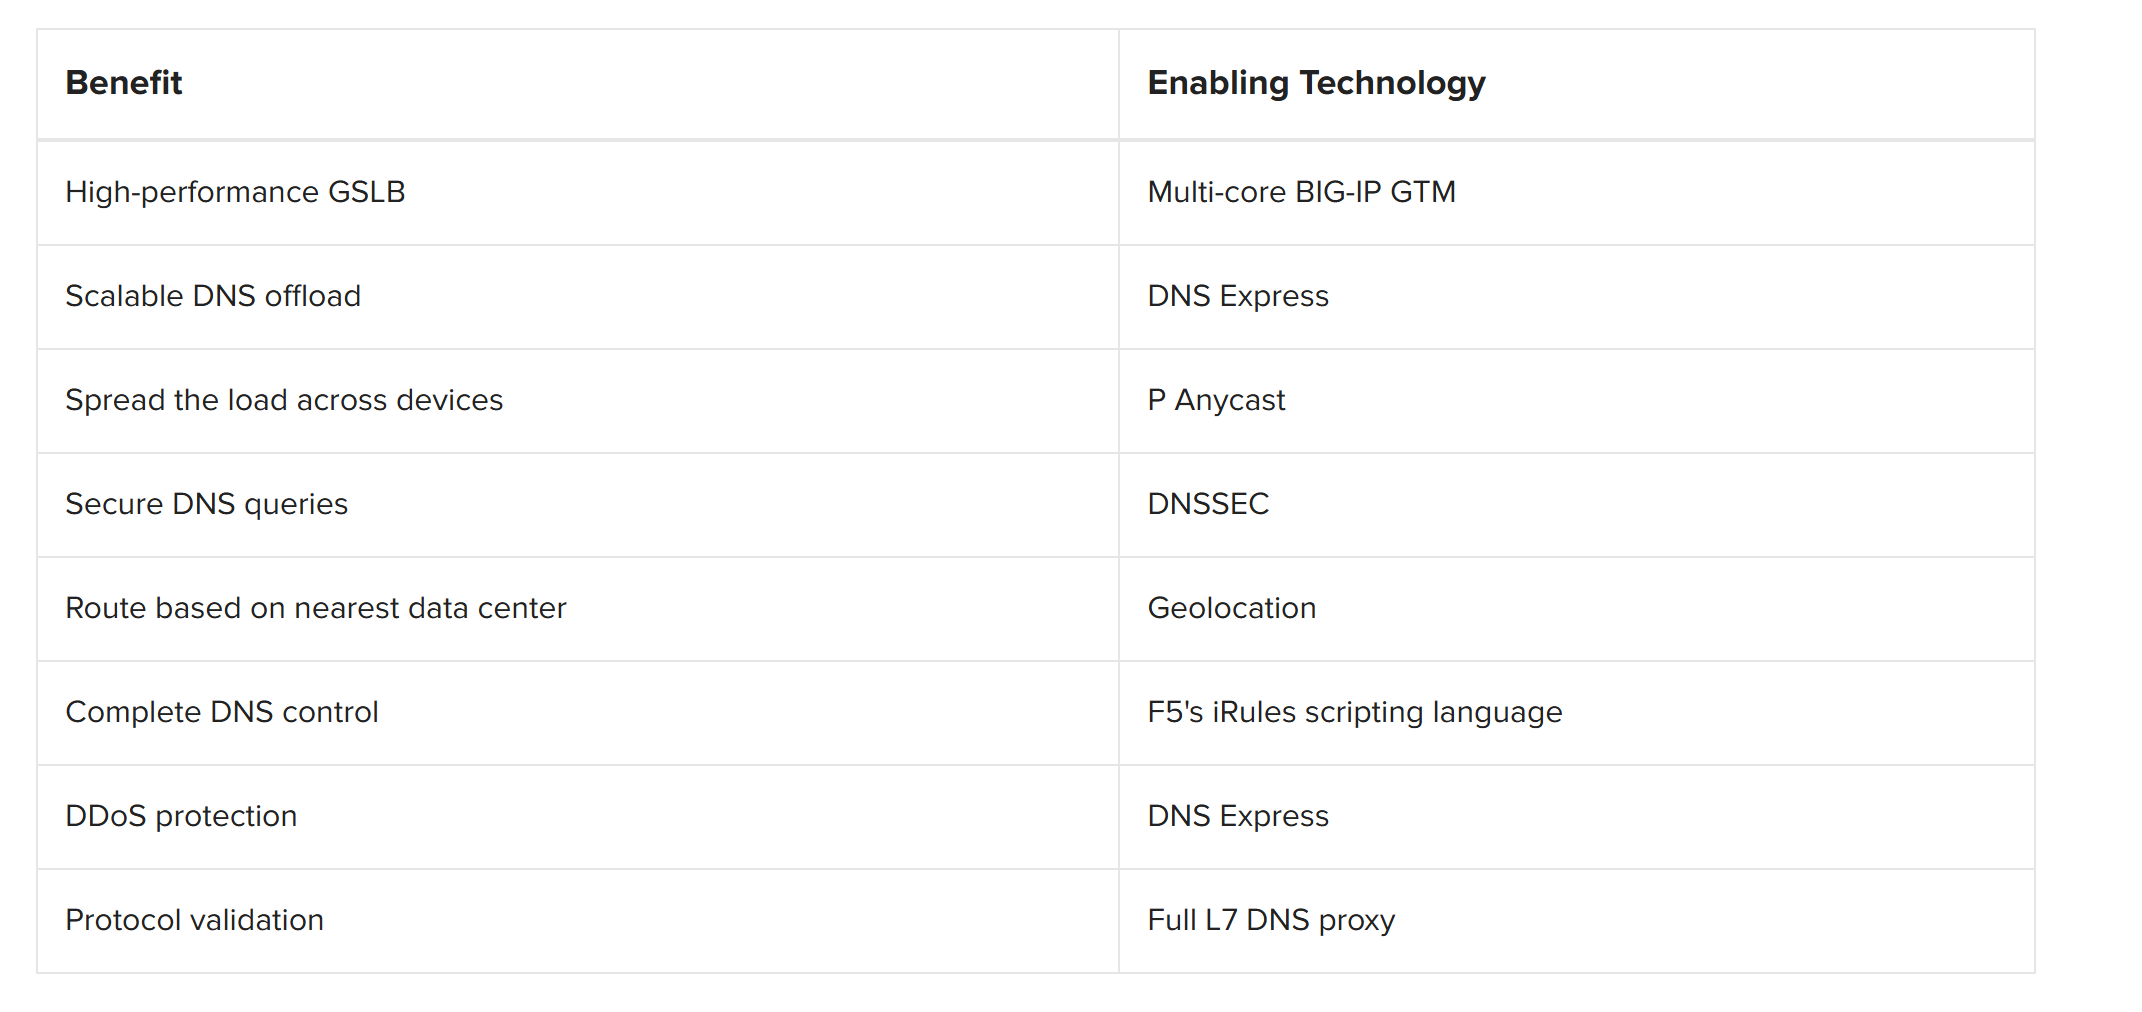
O BIG-IP GTM oferece um conjunto de serviços de segurança que protege contra ataques DDoS no perímetro de segurança do DNS. Por exemplo, o BIG-IP GTM mitiga facilmente inundações distribuídas de UDP típicas, dimensionando o desempenho muito além do oferecido por um servidor DNS comum. Da mesma forma, em ataques de consulta mais avançados, o recurso DNS Express pode superar o desempenho de um servidor DNS típico, pois mantém todas as entradas de zona válidas mesmo durante um ataque DDoS NXDOMAIN.
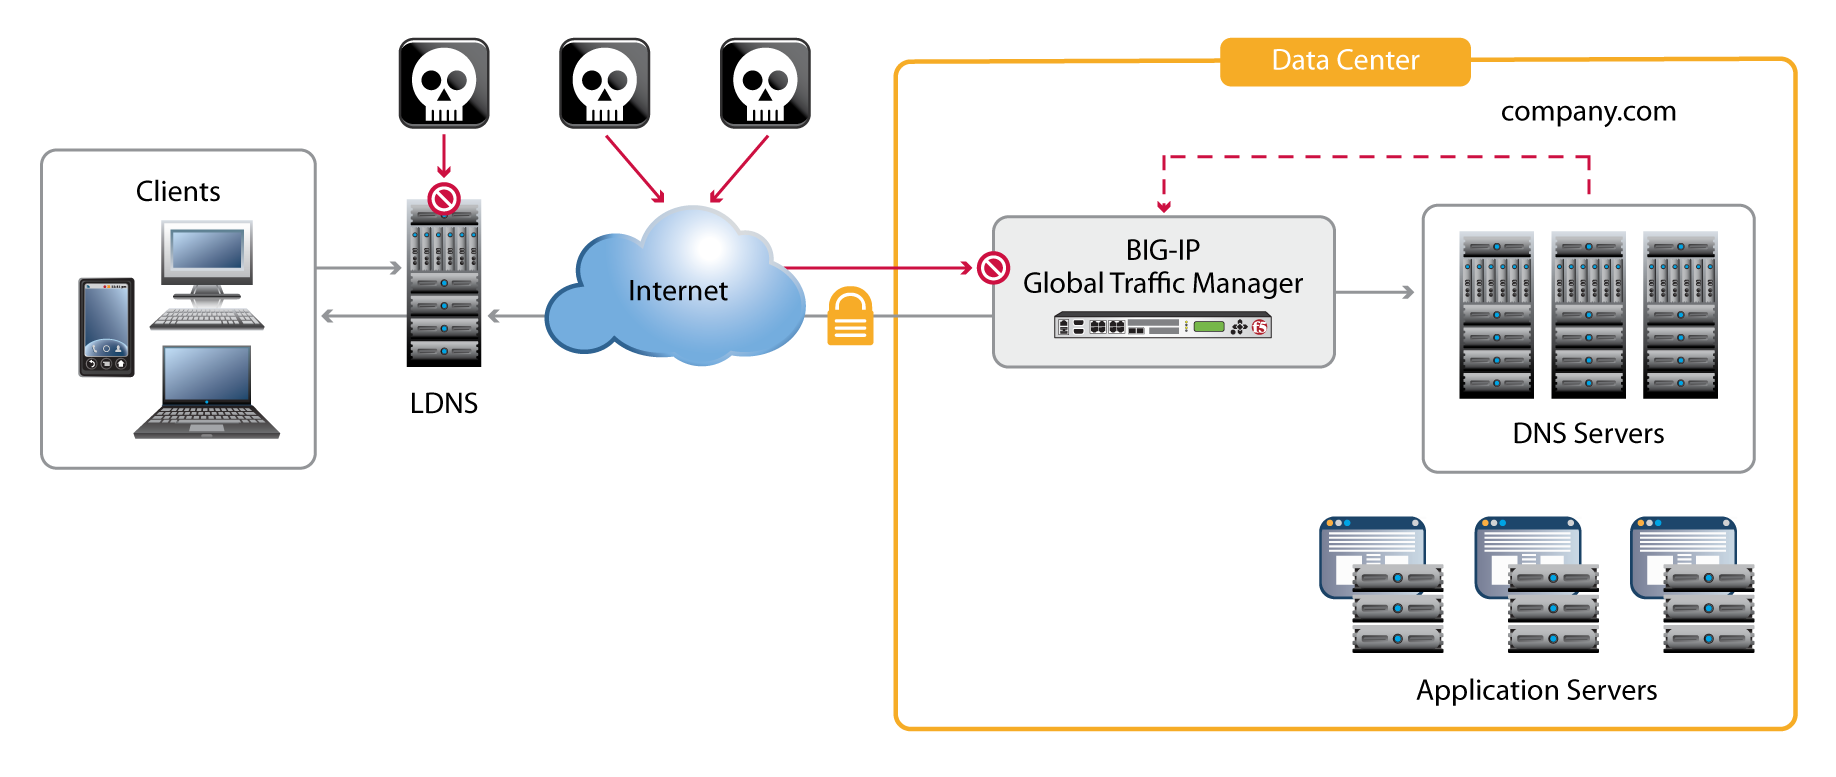
Desde 2002, quando ocorreram os primeiros grandes ataques contra a infraestrutura global de DNS, a tecnologia IP Anycast tornou-se uma defesa crucial contra diversos tipos de ataques DDoS. O IP Anycast reduz o impacto dos ataques DDoS ao distribuir a carga — seja ela proveniente de tráfego legítimo ou de um ataque à rede — entre vários dispositivos, geralmente localizados em diferentes data centers ao redor do mundo. Isso frustra as botnets globais, pois elas nunca conseguem concentrar seu poder de ataque em um único alvo.
Todos os produtos da F5 baseados no TMOS, incluindo o BIG-IP GTM, contam com a funcionalidade de firewall de rede certificada pelo ICSA Labs, que mitiga ataques à rede. A nova arquitetura de proxy completo do BIG-IP versão 11 permite que o BIG-IP GTM realize a validação nativa de protocolo para todas as consultas DNS. Ao encerrar ambas as extremidades da comunicação DNS, o BIG-IP GTM pode eliminar rapidamente qualquer solicitação DNS inválida.
Controle e agilidade completos de DNS
O DNS Express está revolucionando a forma como as respostas DNS são fornecidas; no entanto, a F5 continua aprimorando sua solução convencional de balanceamento de carga de servidores DNS. O BIG-IP GTM versão 11.1 introduziu uma verdadeira funcionalidade de proxy completo em linha, na qual o BIG-IP GTM atua como proxy das solicitações do cliente DNS e das respostas do servidor DNS para proporcionar o máximo controle.
Essa nova arquitetura de proxy completo oferece às organizações o controle necessário para disponibilizar um conjunto completo de serviços relacionados ao desempenho e à segurança do DNS, incluindo armazenamento em cache, resolução, assinatura e validação DNSSEC.
Melhor desempenho com o cache de vários servidores
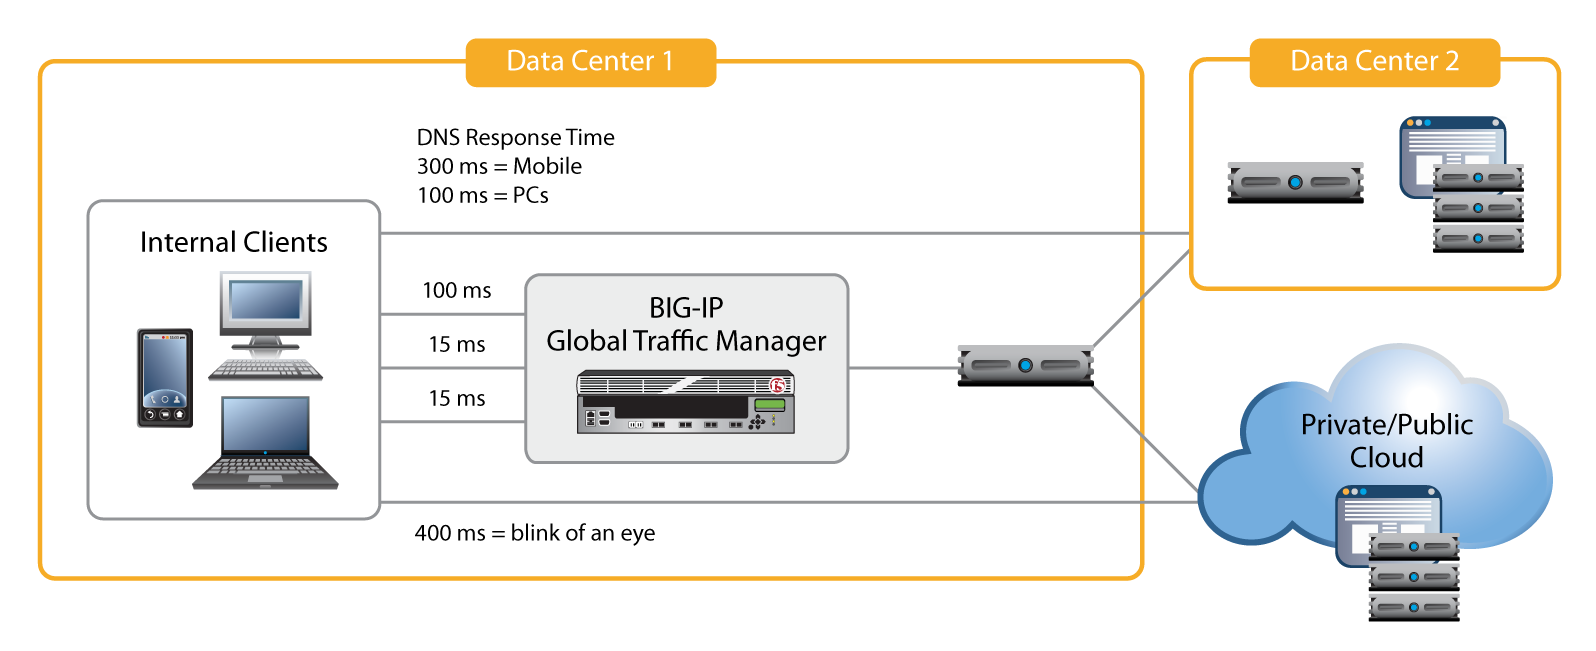
Sua arquitetura de proxy completo permite que, com o armazenamento em cache e a resolução de DNS, o BIG-IP GTM atue como um cache transparente não apenas para um único servidor DNS, mas para todo um pool de servidores DNS. O cache transparente em um único ponto de controle proporciona respostas mais rápidas, pois o cache centralizado do BIG-IP GTM pode ser preenchido mais rapidamente do que os caches individuais de cada resolvedor DNS. Isso resulta em um desempenho geral superior e, em última análise, em uma melhor experiência para o usuário.
Proteção da conectividade dos clientes com assinatura DNSSEC
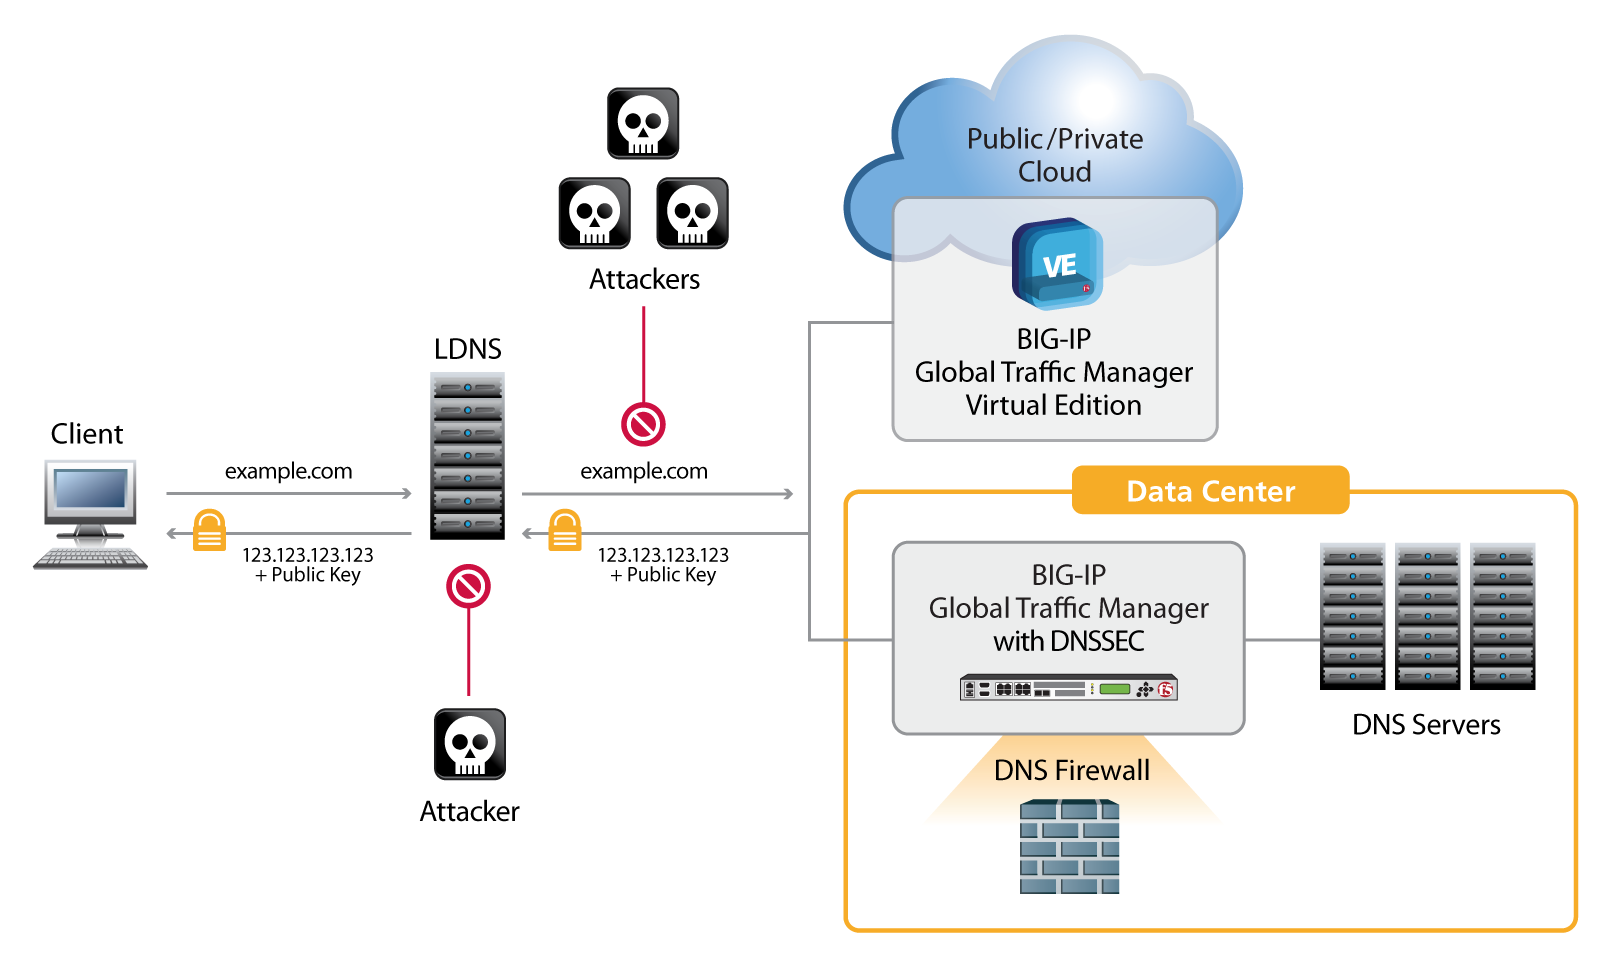
Como o DNS geralmente é a primeira etapa realizada por um cliente ao se conectar ao data center de uma organização, os ataques que sequestram respostas de DNS (como ataques de phishing e MITM) são a maneira mais fácil de comprometer ativos. A falsificação de respostas de DNS sempre foi um método popular entre invasores, e o envenenamento de cache contra servidores de nomes recursivos é significativamente mais fácil do que a comunidade de TI imaginava inicialmente. Em 2008, o pesquisador de segurança Dan Kaminsky revelou uma falha no projeto dos identificadores de mensagens DNS e, como resultado, organizações com altos requisitos de segurança, como o Departamento de Defesa dos EUA, tornaram a proteção do DNS uma prioridade e uma exigência para a conformidade regulatória.
A solução DNSSEC da F5 protege contra toda a classe de ataques de envenenamento de cache, reduzindo as ameaças de phishing e ataques MITM. Ela garante aos clientes das organizações que eles estão realmente se conectando ao data center delas, e não a um proxy de phishing. Para máxima segurança, as chaves de assinatura DNSSEC da F5 podem ser armazenadas em módulos de segurança de hardware (HSMs) FIPS 140-2 Nível 3 protegidos contra adulteração.
A F5 combina segurança com agilidade
A adoção do DNSSEC tem sido difícil e lenta para muitos no setor de resolução de nomes. Em particular, algumas soluções de balanceamento de carga global de servidores são incompatíveis com o DNSSEC. A maioria segue a implementação de referência inicial, assina estaticamente toda a zona uma vez por mês e, em seguida, fornece as respostas pré-assinadas. No entanto, há problemas com uma solução assinada estaticamente (consulte a barra lateral).
A infraestrutura de DNS dinâmico da F5 oferece uma abordagem superior.2 (https://www.f5.com/resources/white-papers/the-dynamic-dns-infrastructure#footnote02) Com o BIG-IP GTM, DNSSEC e GSLB coexistem porque o BIG-IP GTM assina as respostas em tempo real, permitindo aproveitar todos os benefícios do GSLB e, ao mesmo tempo, proteger as respostas com criptografia assimétrica robusta.
Quando usado com o DNS Express, o BIG-IP GTM assina as respostas a todas as consultas que atende, inclusive aquelas respondidas com base nas informações de sua própria zona, em outros servidores DNS locais (que podem não estar usando DNSSEC) e no próprio resolvedor de cache do BIG-IP GTM. O BIG-IP GTM também é inteligente o suficiente para não assinar respostas que já tenham sido assinadas por outro servidor. A F5 oferece a única solução completa de GSLB e DNSSEC e pode proteger as chaves de assinatura com proteção de chaves em hardware inviolável de nível 3, em conformidade com o FIPS 140-2.
Problemas com zonas assinadas estaticamente
- Os administradores não podem fazer pequenas alterações na zona até que toda a zona seja assinada novamente
- As zonas assinadas estaticamente não podem utilizar o monitoramento da integridade dos aplicativos para garantir alta disponibilidade
- Técnicas avançadas de qualificação de clientes, como geolocalização, não podem ser utilizadas em um ambiente com assinatura estática
- As implementações de GSLB invalidam o DNSSEC estático para tomar decisões de roteamento
Desempenho e segurança para o DNS local corporativo
Os serviços de DNS local (LDNS) resolvem consultas de nomes externas em nome dos clientes corporativos. Ao fornecer esse serviço básico, o LDNS pode se tornar um ponto central de controle para que os administradores corporativos gerenciem o desempenho, a escalabilidade e a segurança.
- Desempenho. Quando preenchidos, o cache e o resolvedor do BIG-IP GTM podem reduzir as consultas DNS de saída em 80%, proporcionando maior desempenho e uma melhor experiência do usuário.
- Escalabilidade. A arquitetura multinúcleo do BIG-IP GTM pode ser dimensionada em conjunto com o DNS Express para atender às necessidades até mesmo dos maiores data centers empresariais.
- Segurança. O BIG-IP GTM oferece uma solução de validação DNSSEC de alto desempenho e fácil implementação, que transfere os serviços com uso intensivo de criptografia de outros clientes internos e serviços DNS.
Validação DNSSEC de alto desempenho para o DNS local
A funcionalidade de proxy completo do BIG-IP GTM pode ajudar uma organização a validar respostas DNSSEC, realizando a validação para qualquer combinação de funcionalidades de resolução, armazenamento em cache e resposta DNS. O BIG-IP GTM não só pode aceitar e resolver cada consulta, como também pode validar as respostas DNSSEC.
A validação pelo BIG-IP GTM protege a comunicação e dispensa o cliente de realizar operações criptográficas que exigem alto poder computacional, enquanto o armazenamento em cache melhora o desempenho das consultas subsequentes. Quando vários clientes solicitam a mesma resolução de DNS, todos os clientes subsequentes recebem a resposta já armazenada em cache e validada.
As soluções de DNSSEC têm o potencial de finalmente tornar a Internet segura. Agora que a raiz de nomes .com foi assinada, finalmente existe uma infraestrutura global que permite aos clientes verificar, por exemplo, se um e-mail supostamente enviado por seu banco realmente veio dele. À medida que a Internet supera as dificuldades iniciais do DNSSEC, a adoção dessa tecnologia essencial se tornará realidade não apenas para as organizações federais, para as quais ela é obrigatória.
Como a validação de DNSSEC pode exigir um alto poder computacional, as grandes empresas precisarão da combinação certa de cache e desempenho para manter o bom funcionamento dos clientes internos.
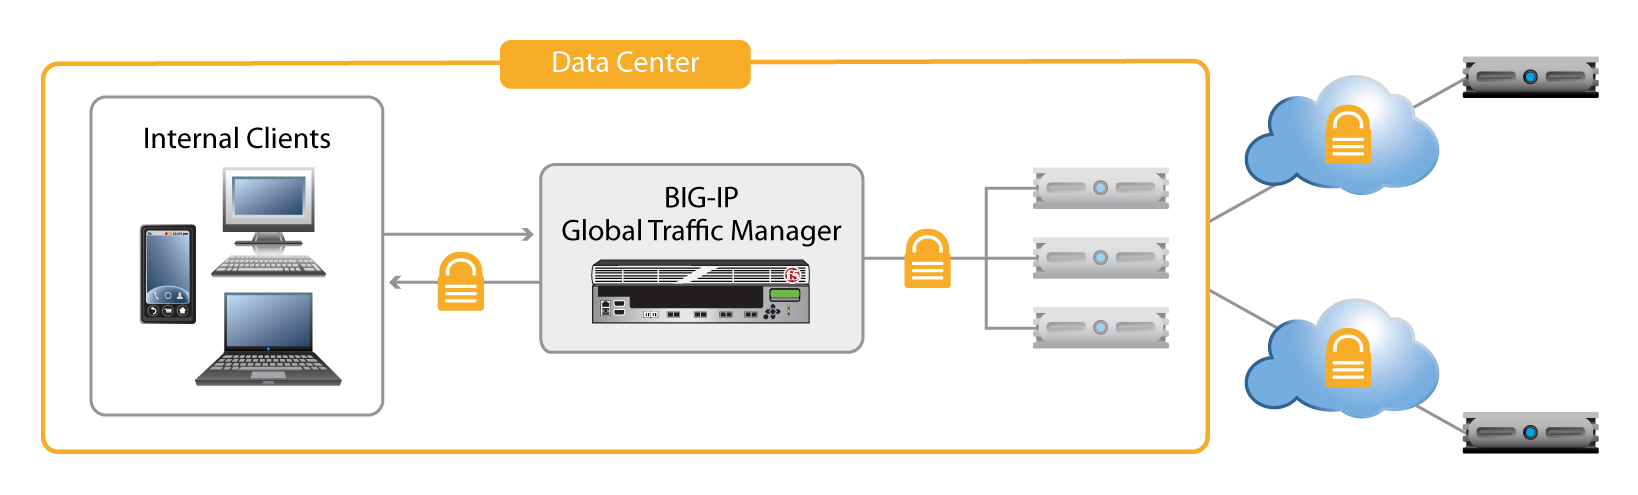
O hardware criptográfico integrado de alto desempenho do BIG-IP GTM assume o processamento da validação de DNSSEC. O BIG-IP GTM pode realizar a validação de DNSSEC até mesmo para clientes legados que não solicitam DNSSEC, tornando-se uma solução de segurança transparente e pronta para uso em toda a empresa.
Monitoramento dinâmico da integridade do DNS
O BIG-IP GTM inclui um novo monitor de integridade de aplicações que verifica a integridade dos serviços de DNS a cada cinco segundos. O monitor confirma se os servidores ativos e disponíveis estão respondendo corretamente às consultas. Em seguida, ele pode avaliar qualquer aspecto da resposta ou simplesmente verificar se há alguma resposta.
A flexibilidade do monitor de integridade de DNS permite que ele funcione efetivamente como um monitor de caminho. Por exemplo, um administrador pode monitorar se um nome externo não está sendo resolvido. Ao sinalizar essa falha, o monitor alerta a organização de que há uma interrupção na resolução de nomes em algum ponto entre o servidor corporativo e a Internet.
“Uma solução de validação de DNSSEC de alto desempenho será extremamente importante à medida que cada vez mais sites implementarem o DNSSEC.”
Cricket Liu, vice-presidente de Arquitetura da Infoblox
Balanceamento de nuvem com serviços de DNS e GSLB
Gerenciamento de DNS em nuvem simples e robusto
Atualmente, os data centers estão passando por um período de transformação. Algumas organizações estão consolidando seus data centers, enquanto outras estão usando novos data centers virtuais e implantações em nuvem para gerenciar o crescimento. Outras ainda estão usando uma combinação de hospedagem de serviços gerenciados e software como serviço (SaaS) via Internet para disponibilizar aplicações virtuais. O BIG-IP GTM oferece soluções compatíveis com todas essas arquiteturas.
Gerenciamento de DNS na nuvem simples e robusto:
- Estende o gerenciamento de consultas e o armazenamento em cache para implantações na nuvem.
- Garante que as consultas DNS sejam encaminhadas com eficiência para a nuvem mais adequada.
- Aumenta a produtividade com o cache de DNS, proporcionando respostas rápidas dos aplicativos.
BIG-IP GTM VE em ambientes virtuais
Com o BIG-IP GTM, as organizações podem ter um único ponto de controle para o DNS de entrada e o balanceamento de carga global de servidores em implantações na nuvem. A edição virtual (VE) do BIG-IP GTM pode ser implantada em ambientes VMware vSphere, Microsoft Hyper-V e Citrix XenServer3 (https://www.f5.com/resources/white-papers/the-dynamic-dns-infrastructure#footnote03) para fornecer os mesmos serviços oferecidos pela versão física. O BIG-IP GTM VE no ambiente virtual pode fornecer LDNS para aplicações virtuais, enquanto um dispositivo físico autônomo BIG-IP GTM pode garantir a disponibilidade externa.
Balanceamento global de carga de servidores em data centers virtuais
Os mesmos princípios que tornam o GSLB uma solução tão atraente também se aplicam a ambientes virtuais. O BIG-IP GTM permite que as organizações implementem facilmente a disponibilidade global e flexível de aplicações, direcionando os usuários para aplicações em data centers virtuais. O monitor de integridade do DNS garante a disponibilidade das aplicações virtuais. A inteligência de DNS nativa do BIG-IP GTM direciona os usuários para as aplicações em nuvem com maior disponibilidade e entre diferentes nuvens em implantações virtuais.
Facilitando a evolução para serviços IPv6
À medida que as organizações migram para o IPv6, os sistemas legados, os requisitos dos clientes e a compatibilidade influenciam a velocidade dessa migração. Para complicar ainda mais, algumas redes operam exclusivamente com IPv6, mas também precisam acessar recursos IPv4, como hosts na Internet e servidores legados que não oferecem suporte ao IPv6. Muitas organizações têm sub-redes que simplesmente não são compatíveis com pilha dupla e precisam de uma solução para preencher essa lacuna.
A arquitetura full proxy da F5 oferece uma solução exclusiva e atraente que aproveita pontos estratégicos de controle na rede para preencher a lacuna entre clientes IPv6 e servidores IPv4.
A tradução de endereços de rede com o gateway NAT64 no BIG-IP Local Traffic Manager (LTM) fornece um proxy de IPv6 para IPv4 para a entrega de aplicações. O gateway DNS64 do BIG-IP GTM simula automaticamente o endereço IPv6 e aciona o proxy NAT64.
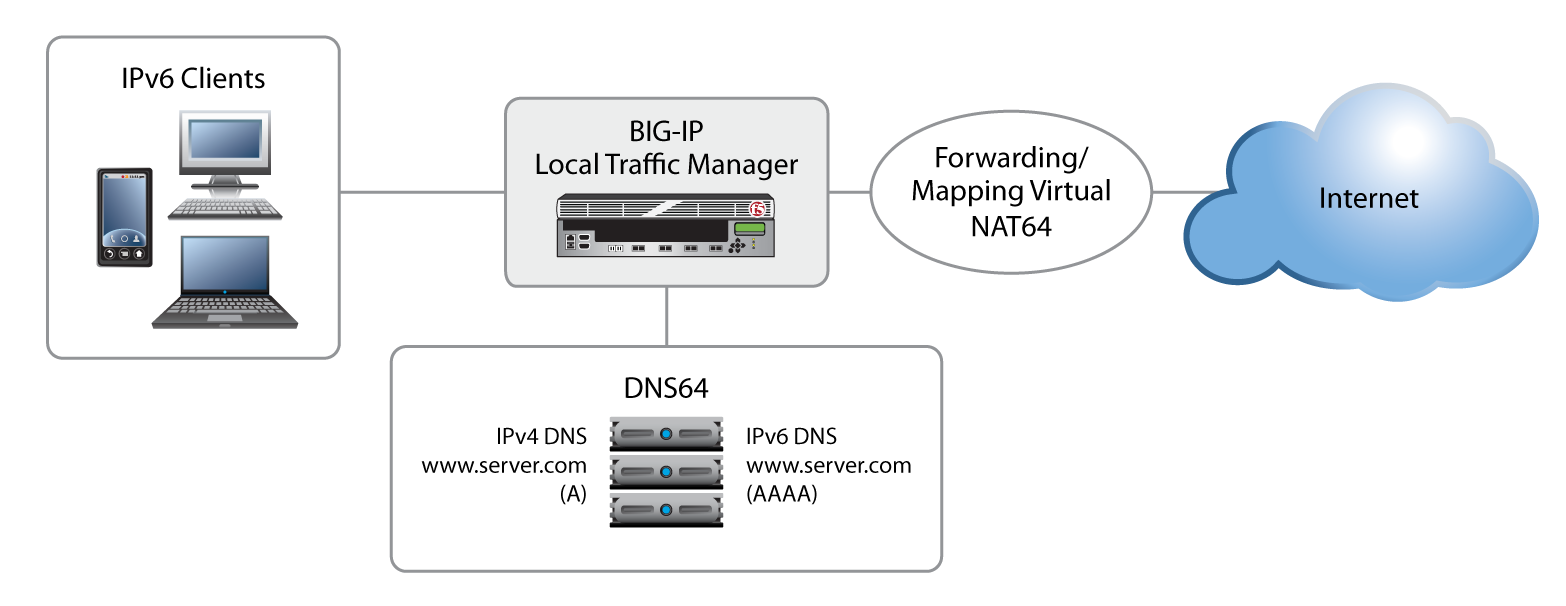
As organizações estão usando DNS64 e NAT64 para criar novas redes exclusivamente IPv6 que ainda tenham acesso à infraestrutura IPv4, sem precisar implementar pilhas duplas em suas redes. Os pontos estratégicos de controle da F5 na rede são os componentes essenciais que viabilizam essas soluções.
O BIG-IP GTM preenche a lacuna entre IPv6 e IPv4 ao:
- Oferecendo suporte essencial para dispositivos móveis LTE
- Compatibilidade com clientes exclusivamente IPv6 que acessam tanto IPv6 quanto IPv4
- Combinando NAT64 e DNS64 para fornecer tradução automática
Conclusão
A F5 oferece soluções de DNS de alto desempenho desde 2002. Com seu mais recente conjunto de tecnologias de DNS, a F5 permanece na vanguarda da entrega global de aplicações. O DNS Express, para zonas autoritativas e locais, oferece o melhor desempenho para a entrega de DNS e acrescenta proteção contra ataques DDoS ao DNS. A nova arquitetura de proxy completo do BIG-IP GTM permite que as organizações maximizem a agilidade por meio da resolução de DNS, o desempenho por meio do armazenamento em cache e a segurança completa do DNS por meio de assinatura e validação. Para organizações que estão migrando para serviços em nuvem, o BIG-IP GTM VE proporciona flexibilidade na nuvem privada e em ambientes virtuais. E, para organizações que estão migrando para o IPv6, o DNS64 no BIG-IP GTM conecta com sucesso os universos do IPv6 e do IPv4 durante a transição.
Independentemente de as organizações contarem com uma infraestrutura global de data centers, data centers corporativos ou uma combinação de ambos com serviços de nuvem privada ou híbrida, as soluções baseadas no BIG-IP GTM ajudam a proteger, dimensionar e disponibilizar suas aplicações em todo o mundo.
1 Campinas, Wilian. Número de smartphones no mundo deverá chegar a 1 bilhão até 2016, projeta consultoria. 13 de fevereiro de 2012.
2 Assista ao vídeo sobre a solução DNSSEC da F5: http://vimeo.com/37677275
3 O BIG-IP GTM VE é compatível com o Microsoft Hyper-V para Windows Server 2008 R2 (somente para laboratório), Citrix XenServer 5.6 e VMware vSphere Hypervisor 4.0, 4.1 e 5.0.
PUBLICADO EM 24 DE OUTUBRO DE 2016