
Crie uma arquitetura multilocatário segura com o F5 VELOS
Introdução
As empresas estão se concentrando em conter os custos de seus data centers corporativos e, ao mesmo tempo, atender à crescente demanda por entrega de conteúdo. À medida que buscam maximizar as taxas de utilização da infraestrutura existente, garantir a segurança dos dados e a conformidade tornou-se uma prioridade. Como muitas organizações têm cargas de trabalho distribuídas entre ambientes locais, de colocation e multinuvem, elas precisam de uma estratégia consistente de segurança de dados em todas as suas implantações. A nova arquitetura moderna da F5 permite que as organizações acelerem seus planos de transformação digital implantando o software da F5 de forma modular, tanto em nuvens privadas quanto públicas, sem abrir mão dos recursos existentes de aceleração por hardware. A infraestrutura da F5 baseada em microsserviços oferece suporte à entrega de aplicações e à multilocação, com segurança abrangente que isola os locatários — tudo isso é um dos pilares da visão de Aplicações Adaptáveis da F5.
Problemas de segurança de dados afetam um em cada três provedores de serviços. Diante do aumento das violações de dados e das multas por questões regulatórias e de conformidade, os provedores de serviços gerenciados querem garantir aos clientes finais que o tráfego de suas redes não possa ser visualizado nem manipulado por outros clientes hospedados no mesmo dispositivo físico.
A arquitetura moderna da F5 combina as características de alto desempenho exigidas pelos diretores de tecnologia da informação (CIOs) com a postura robusta de alta segurança demandada pelos diretores de segurança (da informação) (CSOs/CISOs).
Componente
Definição
CMP
Multiprocessamento em cluster F5®TM (CMP), uma arquitetura distribuída para dimensionar CPUs, núcleos e blades
VELOS
Solução de Controlador de Entrega de Aplicações (ADC) de última geração, desenvolvida com base em uma arquitetura de escala de nuvem e que permite executar aplicativos de gerenciamento de tráfego em um sistema baseado em chassi, em cenários locais ou de colocation.
Dispositivo
Uma plataforma de hardware não modular com um número fixo de portas e núcleos de CPU, na qual também podem ser implantadas instâncias de locatários
F5OS
O F5OS é o novo software da camada de plataforma introduzido com o VELOS. O F5OS utiliza uma arquitetura de microsserviços cuja complexidade é abstraída do administrador. A camada de plataforma inclui configurações básicas do sistema, licenciamento do chassi, rede e configuração das partições do chassi.
Partição do chassi
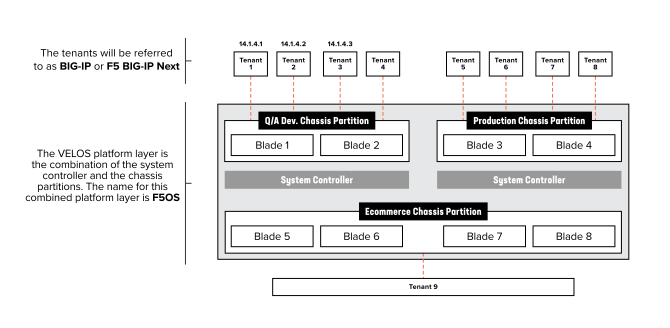
Uma partição de chassi é um agrupamento de blades em um chassi VELOS. Esse é um conceito novo, não disponível no VIPRION. Ele permite a separação e o isolamento completos de um grupo de blades no chassi. Os tenants são criados nas partições de chassi e também oferecem isolamento. As partições de chassi não têm qualquer relação com as partições administrativas do TMOS.
Locatário
As gerações anteriores de plataformas BIG-IP, como a VIPRION, ofereciam suporte à virtualização e à multilocação por meio do F5® Virtual Clustered MultiprocessingTM (vCMP). O VELOS também oferece suporte à virtualização e à multilocação, mas sem usar o vCMP. O VELOS adota uma abordagem mais moderna, baseada em microsserviços, e a multilocação é integrada por padrão. Assim como no vCMP, é possível provisionar tenants individuais, cada um executando sua própria versão de software.
SuperVIP/Bare metal
SuperVIP refere-se a um tipo de configuração bare metal no VIPRION, em que a adição de mais blades aumenta a capacidade computacional. A tecnologia CMP é usada para distribuir a carga de entrada entre todos os processadores disponíveis. O VELOS é multilocatário por padrão e atende a um caso de uso semelhante por meio da configuração de um único locatário de grande porte, que pode se expandir dinamicamente (assim como o VIPRION) quando blades adicionais são incluídos.
Arquitetura moderna da F5
Sistemas de gerações anteriores, como o VIPRION, ofereciam soluções de virtualização por meio da tecnologia vCMP. O vCMP tinha dois componentes que forneciam multilocação: a camada de host do vCMP e a camada de convidado do vCMP. A funcionalidade de host do vCMP era essencialmente um hipervisor personalizado que permitia às plataformas F5 executar instâncias virtuais do BIG-IP, chamadas de convidados.
O VELOS oferece um modelo semelhante ao vCMP do ponto de vista de configuração e implantação, mas utiliza uma tecnologia diferente. O VELOS usa os termos “tenants” ou “tenancy” para descrever os recursos de virtualização no chassi. A camada da plataforma F5OS no VELOS não é um hipervisor, mas uma verdadeira camada de microsserviços com uma estrutura Kubernetes subjacente para gerenciamento. O F5OS implementa a multilocação usando a tecnologia KubeVirt para permitir que instâncias do BIG-IP sejam executadas como máquinas virtuais (VMs) sobre a camada de microsserviços. Isso permite que os clientes migrem instâncias existentes do BIG-IP, ou guests, para tenants do VELOS sem alterar a forma como gerenciam seus tenants.
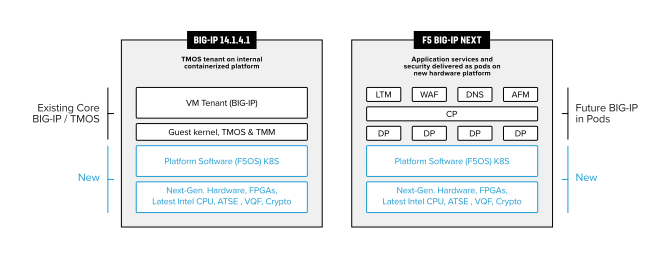
A arquitetura VELOS também oferece suporte à próxima geração do software BIG-IP — BIG-IP Next. Em vez de executar instâncias do BIG-IP como uma máquina virtual sobre um ambiente conteinerizado, o BIG-IP Next é executado como um conjunto de contêineres no ambiente de contêineres nativo. Os tenants compatíveis em um chassi VELOS podem ser o BIG-IP com TMOS e o BIG-IP Next em contêineres no F5OS, permitindo testes e migração de versões de forma integrada na mesma plataforma.
A configuração de tenants no VELOS é praticamente idêntica ao provisionamento de um guest vCMP. O administrador atribui um nome ao tenant, seleciona a versão do software que será executada e aloca recursos de vCPU e memória. Os tenants do VELOS usam recursos dedicados de CPU e memória, assim como os guests vCMP.
Particionamento do chassi
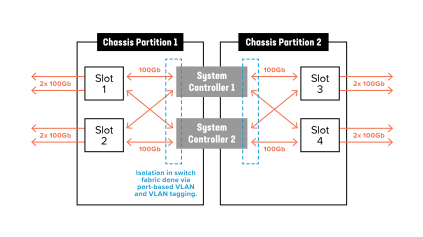
O VELOS oferece uma camada adicional de isolamento por meio de um recurso de particionamento de chassi que permite aos administradores agrupar e isolar os blades entre si. Cada blade pode constituir sua própria partição isolada do chassi ou ser agrupado com outros blades para formar partições maiores, até o número máximo de blades comportado pelo chassi. O particionamento de chassi fornece uma camada adicional de isolamento que abrange a rede física. Com o vCMP, a rede física na camada do host ficava acessível a todos os guests, embora pudesse ser restringida pela associação a VLANs. Com a multilocação e as partições de chassi do VELOS, os tenants de uma partição de chassi só têm acesso à rede física da partição em que estão hospedados. Eles não têm permissão para acessar a rede de outras partições do chassi. Assim como no vCMP, eles continuam sujeitos às restrições de VLAN, mas a partição de chassi proporciona uma separação adicional nas camadas inferiores. O VELOS aumenta ainda mais o isolamento das partições do chassi ao separar o acesso administrativo, de modo que cada partição gerencie o acesso e a autenticação de seus próprios usuários.
Função de administrador do chassi
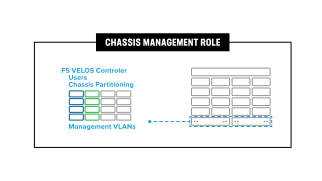
Os administradores do chassi podem acessar as interfaces de gerenciamento fora de banda dos controladores do sistema. Eles também podem configurar partições do chassi e atribuir privilégios de usuário para acesso a essas partições.
Função de administrador da partição do chassi
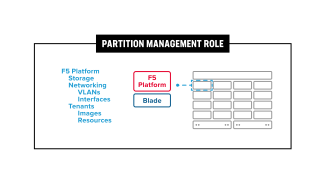
Os administradores de partições do chassi configuram a infraestrutura de rede em banda para os blades da partição, incluindo interfaces, grupos de agregação de links e VLANs. Eles também podem implantar e gerenciar os ciclos de vida dos tenants na partição do chassi atribuída a eles. Um administrador de partição do chassi não terá acesso a outras partições do chassi no sistema, o que proporciona isolamento seguro não apenas na camada de tenant, mas também nas camadas inferiores da rede.
Função de administrador do locatário
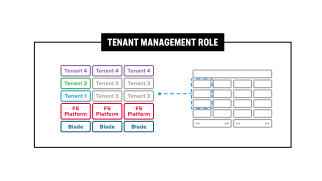
Os administradores de tenants são responsáveis pela configuração dos serviços no tenant. Os gerentes de tenants têm acesso a todas as funcionalidades de gerenciamento disponibilizadas por um tenant BIG-IP. Isso é semelhante ao acesso a um guest vCMP. Esse acesso é independente do acesso à camada inferior da plataforma e é controlado na instância do TMOS (ou tenant).
“Uma verdadeira camada de microsserviços com uma estrutura Kubernetes subjacente para gerenciamento.”
Segurança e escalabilidade de aplicações com arquitetura moderna
Uma arquitetura moderna baseada em microsserviços ajudará as organizações que desejam transformar digitalmente seus data centers. O objetivo da transformação digital e da modernização dos data centers é permitir a inovação e uma resposta rápida. À medida que mais provedores de serviços e operadores de data centers empresariais distribuem cargas de trabalho entre ambientes locais, de colocation e de múltiplas nuvens para atender às crescentes demandas de entrega de aplicações, torna-se cada vez mais importante melhorar as taxas de utilização e a segurança dos dados. A arquitetura baseada em microsserviços da F5 permite que as empresas aproveitem melhor seus investimentos de capital (CapEx), garantindo ao mesmo tempo a conformidade com os padrões de segurança de dados.
Tempos de implantação mais longos, limitações na expansão da capacidade e violações de segurança de dados são os principais problemas enfrentados pelas empresas. Há investimentos contínuos em tecnologias de automação e monitoramento remoto para reduzir erros humanos.
Para os provedores de serviços, estar preparado para o 5G e melhorar o desempenho dos assinantes e da rede são prioridades. Além disso, eles precisarão de escalabilidade de recursos para atender ao aumento da carga, tanto agora quanto durante a migração do 3G ou 4G LTE para o 5G Edge, garantindo o isolamento de aplicações e recursos.
A F5 desenvolveu o sistema de chassi VELOS para ajudar as empresas a melhorar o desempenho das aplicações, a tolerância a falhas e os recursos de gerenciamento de APIs.
O F5OS, em conjunto com a plataforma VELOS, oferece melhor utilização de recursos, capacidade de automação e segurança de defesa em profundidade. Para aprimorar a utilização de recursos, o VELOS oferece suporte a vários clusters de tenants em um único dispositivo. A nova metodologia de particionamento do chassi, aliada à alocação granular de recursos, proporciona um modelo operacional mais simples. A arquitetura que prioriza APIs ajuda os clientes a automatizar a implantação de seus sistemas BIG-IP, facilitando o gerenciamento de aplicações e as atividades de automação. O VELOS oferece suporte a várias camadas de segurança de aplicações para limitar o alcance de uma exploração de vulnerabilidade. O VELOS também oferece suporte a uma combinação de mecanismos físicos e baseados em software para segurança de defesa em profundidade, a fim de proteger processos, garantir o controle de acesso e isolar redes.
Os provedores de serviços gerenciados também constataram que a segurança dos tenants permite que seus clientes downstream gerenciem de forma independente os segmentos isolados de seus próprios serviços. Por exemplo, um cliente downstream pode executar o F5 Advanced Web Application FirewallTM (WAF) ou o BIG-IP® Advanced Firewall ManagerTM (AFM) em outra instância de tenant executada na mesma partição para proteger sua aplicação, enquanto outro cliente pode executar o F5 BIG-IP Access Policy Manager (APM) para fornecer controle de acesso e autenticação aos seus serviços de rede.
“A plataforma VELOS oferece melhor utilização de recursos, capacidade de automação e segurança de defesa em profundidade.”
Segurança do sistema VELOS
A segurança está integrada a todos os aspectos do VELOS. Durante o projeto e o desenvolvimento do VELOS, as equipes de desenvolvimento de produtos e de segurança da F5 examinaram e realizaram a modelagem de ameaças em todas as superfícies de ataque — a avaliação de segurança mais abrangente da história da F5.
Segurança da plataforma
O particionamento de chassi é uma das soluções de multilocação oferecidas pela F5. O particionamento de chassi permite que os clientes criem partições no nível de cada blade, agrupando os blades para formar uma única entidade gerenciada. Cada partição de chassi tem sua própria pilha de gerenciamento e conectividade com a rede de dados, isolando, assim, os locatários hospedados em cada uma dessas diferentes partições.
A camada de plataforma F5OS fornece isolamento entre os aplicativos executados na partição do chassi e o hardware subjacente por meio de perfis de restrição de contexto de segurança (SCC) e do modo de computação segura (seccomp). Além disso, as configurações padrão do Security-Enhanced Linux (SELinux) restringem o acesso dos serviços dos tenants aos recursos do host. A autenticação e o gerenciamento de usuários restringem o acesso aos aplicativos por meio da criação de funções distintas de administrador do chassi, administrador da partição e administrador do tenant. A camada de host, baseada em um sistema de arquivos somente leitura, também impede que qualquer tenant escape do ambiente isolado.
Módulo de Plataforma Confiável
O Trusted Platform Module (TPM) (ISO/IEC 11889) é um padrão internacional para um processador criptográfico seguro, um microcontrolador dedicado projetado para proteger o hardware por meio de chaves criptográficas integradas. A F5 implementa a cadeia de custódia e a atestação do TPM usando o chipset TPM 2.0, o Linux Trusted Boot (tboot) e a tecnologia Intel TXT. O chip TPM realiza determinadas medições sempre que o sistema é iniciado. Essas medições incluem a geração de hashes da maior parte do código do BIOS, das configurações do BIOS, das configurações do TPM, do tboot, do disco RAM inicial do Linux (initrd) e do kernel do Linux (a versão inicial do VELOS valida apenas o BIOS), de modo que não seja fácil produzir versões alternativas dos módulos medidos e que os hashes resultem em medições idênticas. Você pode usar essas medições para fazer a validação em relação a valores reconhecidamente válidos.
Ambos os controladores do sistema, bem como todas as lâminas (BX110), têm um chipset TPM 2.0. Na versão inicial do VELOS, a atestação local é realizada automaticamente durante a inicialização e pode ser exibida na interface de linha de comando (CLI). Futuramente, a F5 adicionará a atestação remota e a atestação para o kernel do Linux e o initrd.
Modo de appliance
Os administradores podem aumentar ainda mais a segurança do sistema VELOS habilitando o modo appliance. O modo appliance é um modelo de segurança desenvolvido especificamente para atender aos requisitos de segurança dos setores governamental e financeiro. Esse modo remove o acesso ao shell do sistema subjacente, dificultando muito a execução de scripts. O acesso à conta root do sistema subjacente também é removido para obrigar todos os usuários a passar pelo sistema de autenticação. No VELOS, o modo appliance pode ser habilitado na camada de plataforma F5OS e também em cada tenant provisionado. Um administrador pode habilitar o modo appliance no nível do controlador do sistema, em cada partição do chassi e em cada tenant. Esse modo é controlado por opções de configuração em cada nível, e não por uma licença, como ocorre em alguns ambientes VIPRION.
Recapitulando, os recursos de segurança mais importantes da plataforma são:
- Separação e segregação dentro do chassi usando partições de chassi
- Isolamento da partição do chassi, restringindo o acesso a um grupo específico de usuários
- Segurança de hardware por meio do Trusted Platform Module (TPM)
- Modo appliance, que impede a execução de scripts e a exploração de vulnerabilidades com acesso root
- Verificação de assinatura, permitindo apenas imagens de software assinadas pela F5
Esses recursos protegem a camada da plataforma contra vetores de ameaças externas. Os próprios tenants têm seus próprios subsistemas de segurança.
Segurança em um ambiente multilocatário
Com a funcionalidade de multilocação, garantir o isolamento entre locatários torna-se uma prioridade. Tanto os provedores de serviços quanto os clientes corporativos que hospedam vários locatários no mesmo dispositivo precisam isolar os recursos pertencentes a locatários diferentes. A F5 garante a segurança entre locatários por meio de várias camadas de configurações de segurança.
Somente serviços de locatário confiáveis da F5, como BIG-IP Local Traffic ManagerTM (LTM), BIG-IP DNS (GTM) e BIG-IP Advanced WAF, podem ser implantados, minimizando a superfície de ataque. A verificação da assinatura ajuda a autorizar o download e a instalação da imagem dos serviços da F5. Se a verificação da assinatura falhar, a instalação do software será encerrada, eliminando o risco de atividades mal-intencionadas que tentem configurar os recursos incorretamente.
O isolamento entre os tenants e os recursos da camada de host, como processos, rede e sistema de arquivos, é proporcionado pelo uso de diversos mecanismos de segurança, como perfis SCC e o modo seccomp. Os tenants têm IDs exclusivos para o isolamento do tráfego. O endereçamento dos tenants, as configurações de tabelas IP e o isolamento dos domínios de broadcast atuam em conjunto para garantir o isolamento dos tenants.
Cada tenant oferece um sistema de controle de acesso baseado em função (RBAC) para controlar o acesso dos usuários a chaves, aplicações, políticas de segurança, logs de auditoria, regras de firewall e muito mais. Isso significa que tenants específicos podem ser atribuídos a diferentes clientes downstream ou unidades de negócios, cujas credenciais também permanecem separadas. Quando os tenants são implantados dessa forma, uma conta de usuário comprometida permanece isolada em um único tenant específico. Cada tenant executa uma instância do sistema operacional TMOS sobre um ambiente conteinerizado, o que o coloca à frente do guest vCMP em termos de segurança. Os principais pontos incluem:
- A verificação de assinatura permite apenas imagens de software assinadas pela F5
- As interfaces MACVLAN encapsulam o tráfego de tenants entre blades, restringindo a visibilidade do tráfego entre diferentes tenants na mesma blade
- Acesso distinto para o administrador da partição e o administrador do tenant por meio da camada da plataforma que isola os tenants
- Segurança de contêineres com Seccomp
- Aplicação das políticas do SELinux a todos os serviços de aplicativos
Esses controles de segurança atuam em conjunto para fornecer várias camadas de proteção aos locatários.
Segurança e isolamento de rede
Isolamento da camada da plataforma
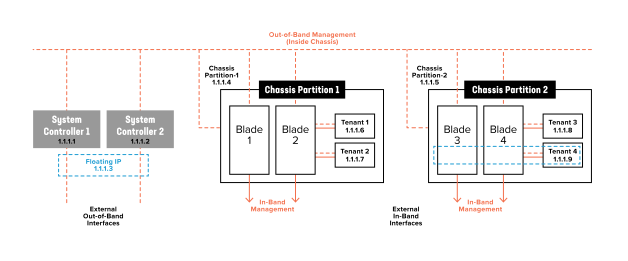
A nova camada de plataforma F5OS é completamente isolada das redes de tráfego em banda e das VLANs. Ela foi intencionalmente isolada para que seja acessível somente pela rede de gerenciamento fora de banda. Na verdade, não há endereços IP em banda atribuídos aos controladores do sistema nem às partições do chassi; somente os tenants terão endereços IP de gerenciamento em banda e acesso.
Isso permite que os clientes operem uma rede segura e protegida de gerenciamento fora de banda, com acesso rigorosamente restrito. O diagrama abaixo mostra o acesso de gerenciamento fora de banda entrando no chassi por meio dos controladores do sistema, que fornecem conectividade às partições do chassi e aos tenants. Essa rede fora de banda é então estendida dentro do chassi para fins de gerenciamento. Observe que todo o endereçamento em banda está nos próprios tenants, e não na camada da plataforma F5OS.
Isolamento de partições do chassi
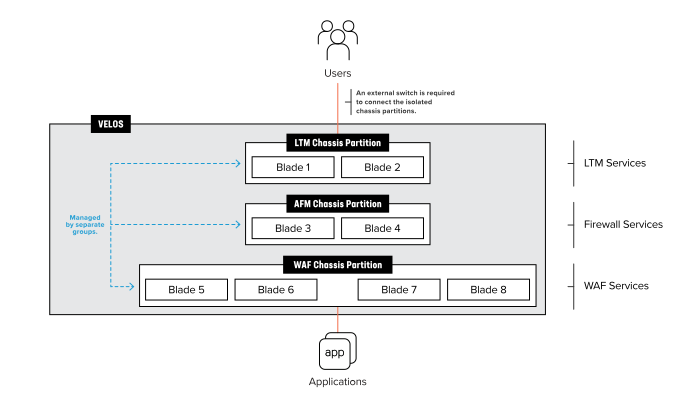
Cada partição de chassi é uma entidade exclusiva que possui seu próprio conjunto de usuários (locais/remotos) e autenticação. Ela é gerenciada por meio de um endereço IP dedicado fora de banda, com acesso próprio via CLI, GUI e API. Uma partição de chassi pode ser dedicada a um grupo específico, e os membros desse grupo só poderão acessar sua própria partição. Eles não poderão acessar outras partições de chassi no sistema. Esse é um nível de isolamento que o VIPRION não oferecia. Veja alguns exemplos abaixo. É possível configurar o encadeamento de serviços entre diferentes partições de chassi, mas elas são tão isoladas dentro do chassi que será necessário fornecer conectividade externa para interligá-las.
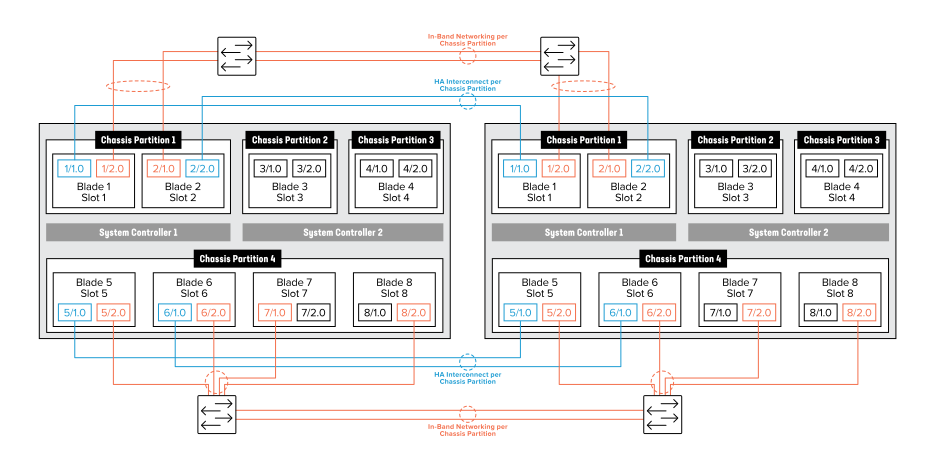
Além de o acesso de gerenciamento ser totalmente isolado e exclusivo, a rede in-band é configurada e fica totalmente contida na partição do chassi. Cada partição do chassi terá seu próprio conjunto de componentes de rede, como PortGroups, VLANs, Grupos de Agregação de Links (LAGs) e interfaces. Isso significa que a rede de uma partição do chassi não pode ser acessada nem visualizada a partir de outra partição do chassi.
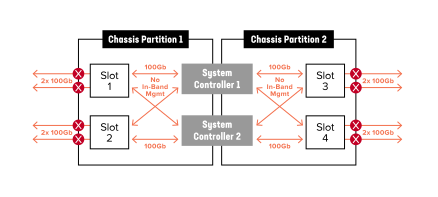
O isolamento no nível da rede também é aplicado por meio das malhas de switches centralizadas localizadas nos dois controladores do sistema. No sistema VELOS, cada blade possui várias conexões com as malhas de switches centralizadas para proporcionar redundância e maior largura de banda. Cada blade BX110 possui duas conexões de backplane de 100 Gb (uma para cada controlador do sistema), agregadas em um LAG. Essa topologia com cabeamento em estrela fornece conexões de backplane rápidas e confiáveis entre todos os blades, além de permitir o isolamento completo na camada de rede.
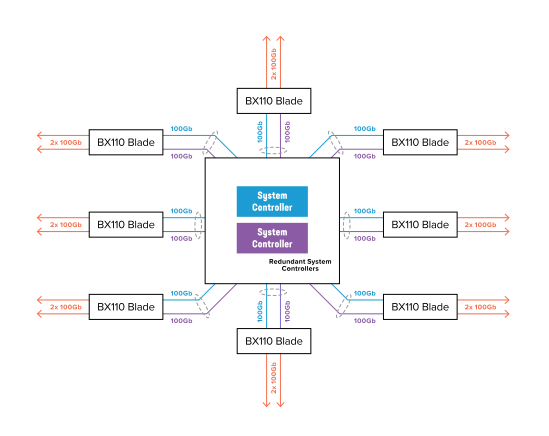
Quando as partições do chassi são criadas, o administrador atribui um ou mais blades, que são então isolados de todos os outros blades do chassi. As estruturas de switches centralizadas são configuradas automaticamente com VLANs baseadas em portas e marcação de VLAN para garantir o isolamento entre as partições do chassi. O diagrama abaixo ilustra como esse isolamento é aplicado.
Network security e isolamento
Para ilustrar o nível de isolamento das partições de chassi, o diagrama abaixo mostra dois chassis VELOS, cada um com várias partições. Como não há compartilhamento de recursos de rede em banda, cada partição de chassi deve ter sua própria conectividade com as redes em banda e com as interconexões de alta disponibilidade entre os dois chassis. Não é possível acessar interfaces, VLANs ou LAGs entre partições de chassi.
“A F5 examinou e realizou a modelagem de ameaças em todas as superfícies de ataque — a avaliação de segurança mais abrangente da história da F5.”
Conclusão
À medida que as organizações adotam estratégias de implantação de aplicações baseadas em microsserviços para otimizar a utilização de recursos e viabilizar a automação e a orquestração de ponta a ponta, elas precisarão avaliar como essas estratégias se integram aos requisitos de multilocação e como manter a segurança total. A arquitetura moderna da F5 oferece uma solução exclusiva, de alto desempenho e baseada em microsserviços que atende às necessidades tanto de segurança quanto de multilocação.
------------------
Grupo de segurança
Recursos de segurança do VELOS
Segurança da camada da plataforma
- Separação e segregação dentro do chassi usando partições de chassi
- Segurança de hardware por meio do Trusted Platform Module (TPM)
- O modo appliance impede a execução de scripts e a exploração de vulnerabilidades de root
- O modo padrão do SELinux restringe o acesso dos serviços do locatário aos recursos do host
- A camada do host é executada como uma VM dentro de um contêiner, impedindo que os tenants escapem para a camada do host
Segurança do locatário
- Verificação de assinatura, permitindo apenas imagens de software assinadas pela F5
- As interfaces MACVLAN encapsulam o tráfego de locatários entre blades, restringindo a visibilidade do tráfego entre diferentes locatários no mesmo blade
- Acesso distinto para o administrador da partição e o administrador do tenant por meio da camada da plataforma que isola os tenants
- Segurança de contêineres com Seccomp
- Aplicação de políticas do SELinux a todos os serviços de aplicativos
Network security e isolamento
- A camada da plataforma é isolada do tráfego em banda e só pode ser acessada pela rede de gerenciamento fora de banda
- A partição do chassi possui um sistema de autenticação baseado em usuários e é gerenciada por meio de um endereço IP dedicado fora de banda
- As partições do chassi são isoladas e possuem conectividade de rede própria com as redes in-band
------------------
A F5 entende a importância da segurança em um ambiente baseado em microsserviços. As abrangentes avaliações de modelos de ameaças realizadas pela F5 na plataforma e na conectividade de rede resultaram em um modelo de segurança baseado em uma estratégia de defesa em profundidade e em uma postura de segurança proativa. O VELOS combina isolamento na camada da plataforma, particionamento do chassi e metodologias de switch fabric centralizado para oferecer isolamento entre aplicações em um ambiente multilocatário.
PUBLICADO EM 25 DE ABRIL DE 2024