BIG-IP Zero Trust Access (anteriormente Access Policy Manager (APM)): gateway para uma arquitetura Zero Trust
O F5 BIG-IP Zero Trust Access, anteriormente chamado Access Policy Manager, permite o acesso a aplicações com confiança zero por meio do suporte a proxy com reconhecimento de identidade (IAP).
Proteção de redes privadas virtuais
Com o trabalho remoto agora sendo a norma, as organizações precisam fornecer acesso seguro e autorizado a aplicações e recursos, independentemente de onde a aplicação ou o usuário esteja localizado. Muitas organizações têm recorrido a redes privadas virtuais (VPNs) para proteger o acesso remoto dos usuários a aplicações e recursos. No entanto, embora as VPNs permitam o acesso seguro dos usuários, elas também podem ser difíceis de gerenciar.
Se um usuário acessar um aplicativo em sua rede por meio de uma VPN e, em seguida, acessar um aplicativo de nuvem pública ou de Software como Serviço (SaaS), os dados e o código do aplicativo nativo da nuvem ou SaaS passarão pela sua rede antes de chegar ao usuário. Isso pode criar um gargalo na VPN e aumentar a latência, afetando negativamente a experiência e a produtividade do usuário. Além disso, VPNs podem ser invadidas. Há muitos casos em que uma VPN foi vítima de um ataque man-in-the-middle (MitM) malicioso, especialmente quando o usuário acessa recursos e aplicativos remotamente por uma rede Wi-Fi pública. Isso pode acontecer até mesmo com quem trabalha em casa, pois o roteador doméstico pode ser infectado, possibilitando ataques MitM e o roubo de dados. O acesso por VPN também utiliza a abordagem de segurança de “castelo e fosso”, hoje ultrapassada: se o usuário tiver as credenciais corretas, poderá acessar qualquer aplicativo e recurso para o qual esteja autorizado em sua rede. Embora conveniente, esse tipo de acesso pode ser problemático para sua organização. Até mesmo um usuário conhecido e confiável pode, sem saber e de forma não intencional, tornar-se uma ameaça interna.
Os invasores podem realizar ataques de preenchimento de credenciais na página de login da VPN da sua organização para obter acesso à sua rede, aos seus aplicativos e aos seus dados. Eles podem roubar dados, instalar outros malwares na sua rede, assumir o controle da conta de um usuário e lançar ataques. Podem até mesmo se movimentar lateralmente pela sua rede para infectar outros usuários ou roubar mais dados. Também podem avançar ou retroceder pela sua rede e atacar sua cadeia de suprimentos. Isso pode causar danos à sua organização, aos usuários e até mesmo aos seus parceiros e fornecedores.
Os benefícios de uma arquitetura de confiança zero
Muitas organizações estão adotando uma arquitetura Zero Trust. O Zero Trust incentiva uma abordagem de segurança que parte do princípio de que invasores já se infiltraram na rede e estão à espreita, aguardando a oportunidade de lançar um ataque. Uma abordagem Zero Trust à segurança elimina a ideia de um usuário interno confiável dentro de um perímetro de rede definido. Ela pressupõe que o perímetro de rede seguro é limitado ou até mesmo inexistente, ao contrário da abordagem de segurança de “castelo e fosso”, empregada há décadas. E, com a migração de aplicações para nuvens públicas ou sua substituição por aplicações SaaS, além do surgimento de agentes de IA e identidades não humanas (NHIs), uma abordagem Zero Trust é mais relevante, aplicável e urgente do que nunca.
O princípio do Zero Trust é: “Nunca confie, sempre verifique.” Nunca confie nos usuários, mesmo que eles já tenham sido autenticados, autorizados e tenham recebido acesso a aplicações e recursos. Sempre verifique e examine minuciosamente a identidade do usuário, o tipo e a integridade do dispositivo, a localização, as aplicações e os recursos aos quais o acesso está sendo solicitado, entre outros aspectos. E faça essa verificação não apenas no momento em que o usuário solicita acesso, mas durante todo o período em que ele tiver acesso a uma aplicação ou recurso, bem como a cada solicitação e tentativa de acesso subsequente. Uma abordagem Zero Trust implica aplicar o princípio do privilégio mínimo ao acesso dos usuários, ou seja, permitir que eles acessem somente as aplicações e os recursos para os quais estão autorizados e restringir o acesso a uma única aplicação ou recurso por vez.
Os princípios fundamentais de uma arquitetura Zero Trust são identidade e contexto. Sempre confirme que o usuário é quem afirma ser, utilizando uma fonte de identidade confiável e verificável. E garanta que somente o usuário certo acesse com segurança o aplicativo certo, no momento certo, com o dispositivo certo, com a configuração certa e a partir do local certo.
“Os princípios fundamentais de uma arquitetura Zero Trust são identidade e contexto.”
Identity-Aware Proxy: um gateway para a confiança zero
A percepção de identidade e de contexto também é o que o Identity Aware Proxy (IAP) possibilita e oferece. O Identity Aware Proxy fornece acesso seguro a aplicações específicas por meio de uma abordagem granular de autenticação e autorização de usuários. O IAP permite o acesso às aplicações somente por solicitação, o que é muito diferente da abordagem de acesso amplo das VPNs, que concedem acesso com base em sessões. A diferença está entre limitar o acesso do usuário a uma aplicação ou recurso específico para o qual ele tem autorização e permitir que ele acesse todas as aplicações ou recursos para os quais está autorizado. A centralização da autorização permite criar controles de acesso no nível da aplicação.
O contexto é essencial no IAP. Ele permite criar e aplicar políticas granulares de acesso a aplicações com base em atributos contextuais, como identidade do usuário, integridade do dispositivo e localização do usuário, para citar apenas alguns. O IAP utiliza controles de acesso no nível da aplicação, e não regras impostas na camada de rede. As políticas configuradas refletem a intenção e o contexto do usuário e da aplicação, e não portas e endereços IP. Por fim, o IAP exige uma base sólida de identidade confiável para verificar os usuários e seus dispositivos e aplicar rigorosamente as permissões de acesso concedidas.
O Identity Aware Proxy é um componente fundamental do F5 BIG-IP Zero Trust Access (anteriormente BIG-IP Access Policy Manager (APM)). O BIG-IP Zero Trust Access utiliza o Identity Aware Proxy, permitindo a validação do modelo Zero Trust em cada solicitação de acesso a aplicações. Para fornecer acesso seguro, autenticado e autorizado a aplicações específicas, ele utiliza o proxy de acesso líder de mercado da F5. O BIG-IP Zero Trust Access centraliza a identidade e a autorização dos usuários. A autorização se baseia nos princípios de acesso com privilégio mínimo. Com sua abordagem de IAP, o BIG-IP Zero Trust Access pode examinar, encerrar e autorizar solicitações de acesso a aplicações. A percepção de contexto necessária para um ambiente Zero Trust exige o desenvolvimento e a aplicação de políticas de autorização extremamente granulares. Por meio do suporte a IAP, o BIG-IP Zero Trust Access oferece exatamente isso. As políticas do BIG-IP Zero Trust Access podem ser criadas para verificar a identidade do usuário, conferir a adequação e a postura do dispositivo e validar a autorização do usuário.
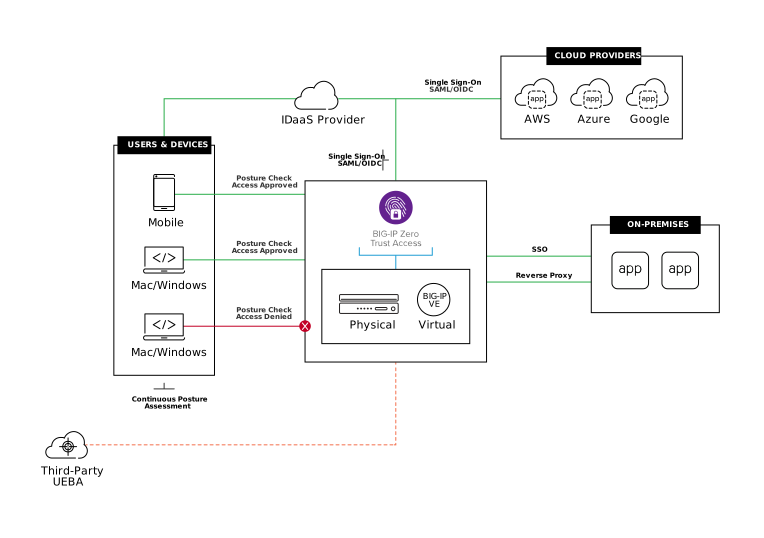
Também podem ser criadas políticas com reconhecimento de identidade e contexto que:
- Confirmar a integridade e a sensibilidade do aplicativo
- Confirme a acessibilidade da hora e da data
- Limitar ou interromper o acesso caso a localização do usuário seja considerada incorreta, inadequada ou insegura
- Solicitar formas adicionais de autenticação — incluindo autenticação multifator (MFA) — caso a localização do usuário ou a natureza confidencial do dispositivo, do aplicativo ou dos arquivos aos quais o acesso está sendo solicitado assim o justifique, prática geralmente chamada de autenticação reforçada
- Integrar dados de outras fontes de segurança e risco baseadas em APIs às políticas de acesso dos usuários aos aplicativos
Para garantir que um dispositivo seja adequado e seguro antes que o usuário possa ser autenticado e seu acesso ao aplicativo seja autorizado, o BIG-IP Zero Trust Access pode utilizar verificações da postura de segurança do dispositivo oferecidas por soluções existentes de fornecedores líderes em gerenciamento unificado de endpoints (UEM), gerenciamento de mobilidade empresarial (EMM), defesa contra ameaças móveis (MTD), detecção e resposta estendidas (XDR), entre outras. Isso pode ir além da simples verificação da integridade do dispositivo no momento da autenticação. Em vez disso, podem ser habilitadas verificações contínuas e permanentes da postura do dispositivo, garantindo que os dispositivos dos usuários não apenas atendam às políticas de segurança de endpoints, mas também permaneçam em conformidade com elas durante todo o acesso do usuário ao aplicativo. E, se o BIG-IP Zero Trust Access detectar qualquer alteração na integridade do dispositivo, poderá limitar ou interromper o acesso do usuário ao aplicativo, prevenindo ou até mesmo eliminando possíveis ataques antes que sejam iniciados.
O Identity Aware Proxy também simplifica o acesso a aplicações para trabalhadores remotos, além de facilitar e proteger melhor a acessibilidade às aplicações. Como o acesso por VPN permite que os usuários acessem qualquer aplicação ou recurso para o qual tenham autorização, ele não segue um modelo de Zero Trust. No entanto, o BIG-IP Zero Trust Access permite que as organizações restrinjam as solicitações de acesso dos usuários diretamente a uma aplicação específica e usem criptografia para proteger esse acesso.
Uma ponte de identidade para Zero Trust
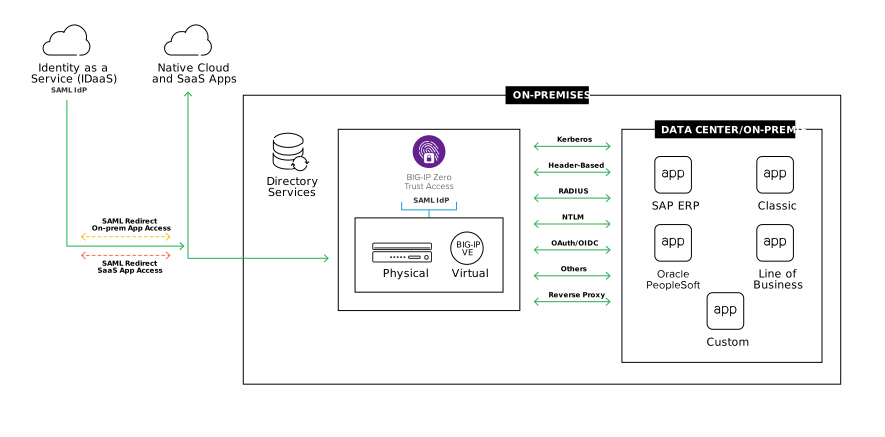
No entanto, uma verdadeira abordagem de segurança Zero Trust exige que o acesso a todos os aplicativos para os quais um usuário possa ter autorização seja protegido, incluindo aqueles que não são nativos da nuvem pública nem oferecidos como Software como Serviço (SaaS). Isso deve abranger até mesmo aplicativos tradicionais ou personalizados que talvez não funcionem ou não possam funcionar com identidades baseadas em nuvem, como Identidade como Serviço (IDaaS), e que podem ser compatíveis apenas com métodos tradicionais de autenticação, como Kerberos, autenticação baseada em cabeçalhos, entre outros. Esses aplicativos não são compatíveis com protocolos modernos de autenticação e autorização, como Security Assertion Markup Language (SAML), OpenID Connect (OIDC) e OAuth. Também não oferecem suporte à federação de identidades, ao logon único (SSO) nem mesmo à autenticação multifator (MFA).
O BIG-IP Zero Trust Access resolve esse problema. Trabalhando em estreita colaboração com os principais provedores de IDaaS, o BIG-IP Zero Trust Access elimina a lacuna de identidade entre a autenticação moderna e a clássica. O BIG-IP Zero Trust Access garante que aplicações clássicas e personalizadas sejam compatíveis com federação de identidades e SSO. Isso não apenas aprimora a experiência do usuário, simplificando o acesso às aplicações por meio da centralização do controle de acesso, como também garante uma fonte de identidade segura e confiável. Ao habilitar a MFA para todas as aplicações, o BIG-IP Zero Trust Access protege todas elas contra acessos indevidos e adiciona outra camada de segurança para garantir o acesso adequado. O BIG-IP Zero Trust Access é um ponto de controle único e centralizado para gerenciar e proteger o acesso dos usuários às aplicações, onde quer que estejam hospedadas.
“O BIG-IP Zero Trust Access utiliza o Identity Aware Proxy, permitindo a validação do modelo de confiança zero para cada solicitação de acesso a aplicações.”
Conclusão
O F5 BIG-IP Zero Trust Access, por meio de seu suporte ao Identity Aware Proxy, permite a implementação do acesso a aplicações com confiança zero. O BIG-IP Zero Trust Access fornece acesso a aplicações por solicitação, ao mesmo tempo que protege e gerencia o acesso a todas as aplicações, independentemente de sua localização e dos métodos de autenticação e autorização. Ele oferece a escalabilidade e a confiabilidade que são sinônimos da F5 e utiliza a arquitetura full proxy líder do setor da F5.
O BIG-IP Zero Trust Access com Identity Aware Proxy reduz os custos de infraestrutura, aumenta a segurança das aplicações e aprimora a experiência de usuários e administradores.
“O BIG-IP Zero Trust Access fornece acesso a aplicações por solicitação, ao mesmo tempo que protege e gerencia o acesso a todas as aplicações, independentemente de sua localização e dos métodos de autenticação e autorização.”
PRINCIPAIS BENEFÍCIOS
Acesso a aplicações com Zero Trust
O Identity Aware Proxy (IAP) oferece validação baseada no modelo Zero Trust para o acesso a aplicações, considerando a identidade e o contexto granular, protegendo todas as solicitações de acesso a aplicações sem a necessidade de uma VPN.
Simplifique o acesso a qualquer aplicativo
Conecte o acesso seguro a aplicativos locais e na nuvem com um único login por meio do logon único (SSO), mesmo para aplicativos que não oferecem suporte a métodos modernos de autenticação, como Security Assertion Markup Language (SAML), OAuth e OpenID Connect (OIDC).
Simplifique a autenticação e a autorização seguras
A federação adaptativa de identidades, o SSO e a autenticação multifator (MFA), que utilizam SAML, OAuth e OIDC, proporcionam uma experiência de usuário integrada e segura em todos os aplicativos.
PRINCIPAIS RECURSOS
Suporte ao Identity-Aware Proxy (IAP)
Oferece um modelo operacional de confiança zero, permitindo o acesso com confiança zero a todos os aplicativos, limitando a movimentação lateral e protegendo-os contra o acesso direto por agentes mal-intencionados.
Um tradutor universal de autenticação
Atua como um tradutor, viabilizando o SSO até mesmo para aplicações que usam métodos de autenticação legados e não oferecem suporte a métodos modernos, como SAML ou OAuth.
Integração perfeita com soluções existentes
Simplifica a integração com as ferramentas existentes, incluindo soluções locais e de identidade como serviço (IDaaS), além das principais soluções de gerenciamento de dispositivos móveis (MDM), gerenciamento de mobilidade empresarial (EMM), SSO, MFA, verificação de dispositivos e muito mais.