Para los CISO de hoy, la pregunta ya no es «¿Estamos seguros?». El uso explosivo de la IA ha cambiado las reglas del juego.
Nuestro eBook Estado de la estrategia de seguridad de las aplicaciones de F5 de 2026 ofrece numerosas conclusiones valiosas sobre cómo la seguridad sigue —o no— el ritmo de las implementaciones de IA. Un dato de nuestro estudio que me llamó especialmente la atención está relacionado con la proliferación de la IA agéntica.
A medida que los agentes de IA siguen proliferando en las empresas, más de tres cuartas partes (77 %) de las organizaciones afirman que gestionar el crecimiento descontrolado de las identidades no humanas —lo que incluye controlar su acceso y garantizar que no puedan ser explotadas— se está convirtiendo en un reto importante.
De hecho, es algo que todas las organizaciones deben abordar, hayan apostado plenamente por la IA o no. Dado que prácticamente cualquiera puede crear sus propios agentes de IA e implementar varios agentes que colaboren entre sí, cualquier CISO que no entienda qué están haciendo todos esos agentes no tiene ninguna posibilidad. Por ello, los CISO deben plantearse y responder cada vez más estas preguntas: «¿Qué sabe esta IA? ¿Qué está autorizada a hacer? ¿Podemos detenerla si es necesario?»
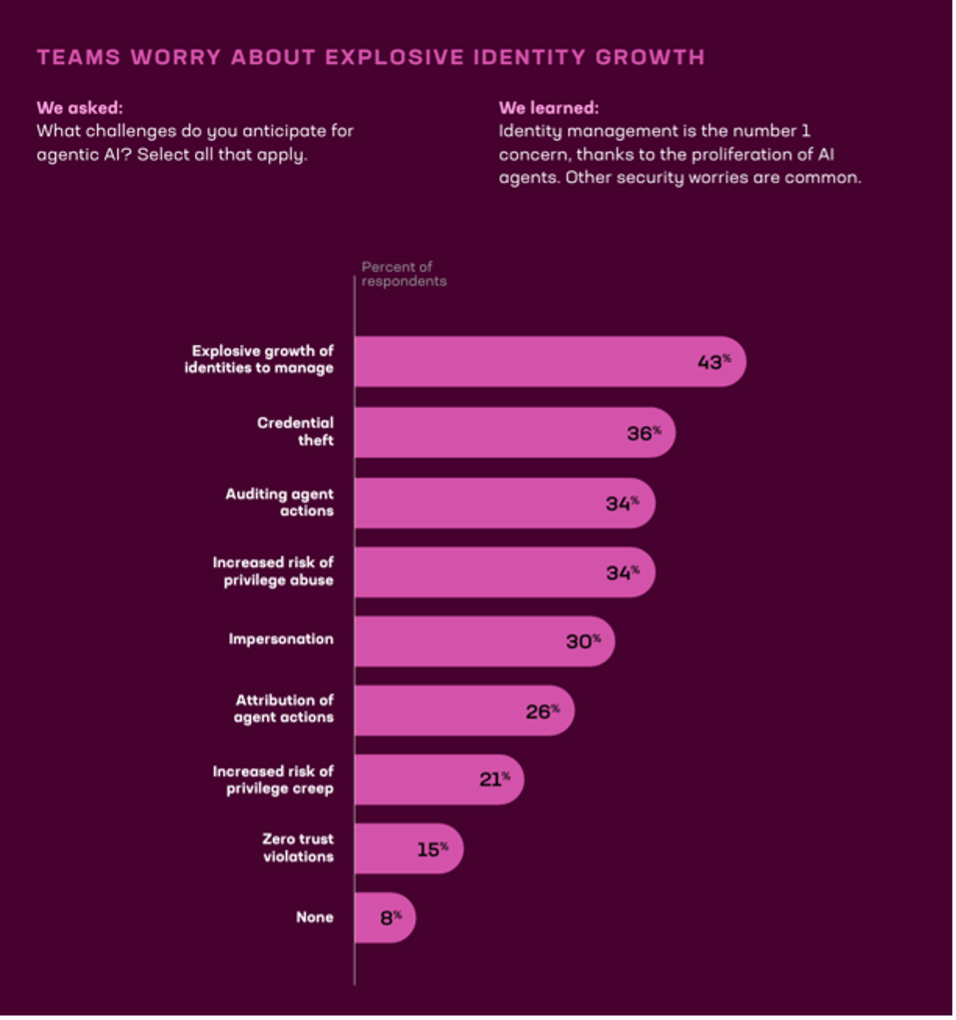
La respuesta de manual es «una mayor visibilidad y una gobernanza eficaz». Es imposible garantizar la seguridad o el control sin visibilidad en tiempo de ejecución de todos los agentes que acceden a modelos, interactúan con datos y activan flujos de trabajo. Esto es así independientemente de dónde se ejecuten las aplicaciones, ya sea en centros de datos locales o en implementaciones híbridas multicloud.
Por eso, la IA en la sombra es un tema habitual hoy en día. Dado que prácticamente cualquiera puede crear sus propios agentes de IA e implementar varios agentes que colaboren entre sí, cualquier CISO que no sea capaz de arrojar luz sobre esas sombras y comprender qué está haciendo cada agente no tiene ninguna posibilidad.
¿Ampliar —o vulnerar— el perímetro de confianza?
Pero, aunque el CISO consiga localizar a todos los agentes que trabajan para la organización —algo que dista mucho de estar garantizado, ya que las identidades no humanas están pasando rápidamente a triplicar en número a las identidades humanas en el organigrama—, el reto de la gobernanza está lejos de ser sencillo.
En primer lugar, la innovación suele avanzar más rápido que los mecanismos de control. Quienes se ocupan de los riesgos y del cumplimiento normativo suelen ir a remolque. Y, como dice el viejo refrán, que podamos hacer algo no significa que debamos hacerlo. Antes de implementar un agente de IA específico, las organizaciones deben valorar si los beneficios para el negocio compensan el trabajo necesario para protegerlo.
En segundo lugar, los agentes se están creando con determinadas intenciones y con los permisos necesarios para llevarlas a cabo. Acceden a datos, toman decisiones, invocan API, activan procesos empresariales y se comunican con clientes y otros agentes de acuerdo con su finalidad.
Cada una de esas identidades no humanas amplía el perímetro de confianza y el panorama de amenazas de la empresa. Por tanto, sus privilegios deben protegerse con el mismo rigor que aplicamos a las identidades humanas, o incluso más, ya que al personal de seguridad podría resultarle muy difícil reconocer a un atacante que secuestre la identidad de un agente y eleve sus privilegios. Ese atacante seguiría pareciendo un usuario autorizado, especialmente si su comportamiento se mantiene dentro de ciertos parámetros. Ahí es donde pueden resultar útiles los modelos de seguridad probabilísticos centrados en el comportamiento.
Por desgracia, muchas organizaciones aún no han resuelto por completo esta cuestión. Los niveles de madurez varían considerablemente. Sin embargo, las consecuencias empresariales de un fallo, ya sean normativas, reputacionales o competitivas, podrían ser existenciales. Si un agente o una identidad agéntica sin control provoca una filtración de datos, podría resultar muy difícil recuperar la confianza de los clientes o el valor de las acciones.
Por último, sabemos por varios casos recientes de gran repercusión, como el incidente de Hugging Face con OpenAI, que los agentes hacen con frecuencia cosas que sus responsables no pretendían que hicieran. La persistencia de los agentes ante los obstáculos hace que, en ocasiones, sigan intentándolo hasta encontrar una solución alternativa totalmente imprevista. No cejan en su empeño por hacer aquello para lo que han sido programados, incluso cuando reciben instrucciones de no hacer determinadas cosas. Cuando el obstáculo es una barrera de protección implantada para gestionar riesgos o incluso para detener específicamente al agente en determinadas condiciones, estamos ante un problema de seguridad.
Los desarrolladores de IA pueden mantener el control no solo asegurándose de que todo esté configurado correctamente, sino también incorporando mecanismos de seguridad en nuestros sistemas de gobernanza. Por lo general, no basta con contar con supervisión humana. La gobernanza debe comenzar mucho antes de que se ejecute la primera instrucción. Los responsables de negocio participan en el proceso para garantizar que sus agentes actúen según lo previsto, que los resultados sean trazables y que las decisiones puedan explicarse.
A menudo falta rendición de cuentas
Creo que la gobernanza comienza por la responsabilidad humana, pero, por desgracia, este tema está ausente en muchos debates. Lo que más me preocupa, y lo que también preocupa a otros CISO, es: «¿Quién asume la responsabilidad cuando el modelo infiere algo que no debería, o cuando el agente o una serie de agentes hacen algo que no pretendíamos?». Porque, por defecto, la responsabilidad de esos errores recaerá sobre el CISO.
Hacer que los CISO sean los únicos responsables o atribuirles por defecto la responsabilidad sobre los riesgos no es la solución adecuada. Es necesario adoptar un modelo de responsabilidad compartida. La persona que promueve el uso del agente también debe asumir su parte de responsabilidad, ya que es quien comprende la finalidad del agente y su posible impacto en la empresa, tanto cuando funciona correctamente como si se descontrola.
Ya estoy empezando a oír hablar de este problema entre los CISO con los que converso habitualmente. No siempre están en condiciones de determinar las intenciones de los agentes, sus fechas de caducidad o las formas en que podrían fallar. Cuando, aun así, se nos pide que lo hagamos, con demasiada frecuencia nos convertimos en «el departamento del no», y esa no es una posición en la que la mayoría de los CISO quieran estar. La gobernanza de la IA corre entonces el riesgo de reducirse a una lista de comprobación de cumplimiento vacía de contenido, en lugar de ser una disciplina operativa guiada por la estrategia empresarial.
En su lugar, los CISO necesitan herramientas que les ayuden a implicar a los responsables de negocio en la rendición de cuentas sobre lo que cada agente debe, puede y no puede hacer. Si un agente de IA puede actuar en nombre de su organización, alguien dentro de ella debe responsabilizarse de sus acciones. De este modo, los CISO pueden ser los arquitectos de las soluciones, no meros supervisores del cumplimiento.
La gobernanza requiere una buena gestión de activos
En esencia, la gobernanza es, en parte, una cuestión de gestión de activos, tanto si ese activo es un agente de IA de gran visibilidad, conocido y utilizado por toda la empresa, como si se trata de una identidad no humana no autorizada, adoptada de forma encubierta por un empleado que busca aumentar su productividad.
Como ocurre con cualquier activo, la empresa debe gestionar cuándo se implementa cada agente, quién es responsable de él, quién se beneficia de él (y a qué coste) y cuándo debe actualizarse, sustituirse o desactivarse.
Los agentes de IA huérfanos pueden convertirse en blancos fáciles de ataques. Por eso es fundamental asignar nominalmente la responsabilidad de cada agente. Una sola persona podría ser responsable de miles de agentes, o bien esta responsabilidad podría compartirse entre distintos cargos de la alta dirección. Sin embargo, alguien de la organización que comprenda la justificación empresarial de esos agentes debe asumir la responsabilidad y ayudar a establecer las salvaguardas necesarias para mantenerlos bajo control. También son esenciales una identidad explícita, la autorización, la supervisión continua y la gestión del ciclo de vida.
Para los CISO, la tarea inmediata es práctica: inventariar todas las identidades de agentes, asignar a cada una un responsable de negocio identificado, definir qué puede hacer cada agente, supervisar continuamente su comportamiento y establecer un proceso claro para su retirada. Sin estos elementos básicos, las organizaciones pueden tener actividad de IA a gran escala sin la rendición de cuentas, la visibilidad ni el control necesarios para gestionar el riesgo.
Por supuesto, la gobernanza de las identidades de los agentes es solo uno de los grandes retos a los que se enfrentan hoy los CISO. Para obtener más información sobre la seguridad en la era de la IA, le recomiendo encarecidamente que consulte nuestro eBook «Estado de la estrategia de seguridad de las aplicaciones de F5 2026».
Sobre el autor
Artículos relacionados del blog

IA agéntica en ciberseguridad: promesas y riesgos
Descubre por qué el uso de la IA agéntica en ciberseguridad es esencial para combatir las amenazas impulsadas por IA y por qué los agentes también generan nuevos riesgos empresariales.

Cómo los clientes de F5 del sector financiero abordan la soberanía digital sin frenar la innovación
¿Cómo se materializa la soberanía digital en el mundo real? Dos proyectos recientes de F5 con clientes muestran cómo distintas empresas están afrontando estos retos.

Soberanía operativa: cómo desarrollar resiliencia en un mundo impredecible
Para muchas organizaciones, la cuestión ya no consiste únicamente en controlar los datos, sino en mantener la capacidad de operar, adaptarse y recuperarse a medida que evolucionan las leyes y las circunstancias.

No se puede proteger una conversación con un cortafuegos: cómo el red teaming de IA se volvió esencial
Dado que las implementaciones de IA avanzan a la velocidad de las máquinas, los métodos tradicionales de prueba de software ya no resultan adecuados.

Protege tu canalización de datos de IA sin ralentizarla
Proteger el flujo de datos de la IA no es opcional. Eso está claro. Lo que resulta mucho menos evidente —y mucho más difícil— es cómo protegerlo adecuadamente.

Las extranets no están muertas; solo necesitan una actualización
Modernice su extranet: descubra cómo F5 y Equinix ofrecen una conectividad para partners repetible, segura y escalable, sin la complejidad de las redes tradicionales.