Durante el último año, los responsables de seguridad de la información (CISO) han observado el auge de la navegación agéntica con curiosidad y preocupación a partes iguales. A diferencia de los navegadores tradicionales, los navegadores agénticos no se limitan a cargar una página web, sino que actúan sobre ella. Leen contenido, hacen clic en enlaces, resumen documentos, extraen datos, rellenan formularios e incluso realizan compras en nombre de los usuarios. En esencia, estos navegadores «navegan por internet en tu nombre» y llevan a cabo tareas de forma autónoma, como enviar correos electrónicos, crear eventos en el calendario o incluso hacer compras.
“Los navegadores agénticos combinan la percepción (leer y comprender) con la ejecución (realizar acciones): lo que para una persona parece contenido inerte puede convertirse en una instrucción ejecutable para un agente de IA.”
A medida que F5 Distributed Cloud Bot Defense clasifica los patrones de tráfico en aplicaciones reales, hay una pregunta que los responsables de seguridad plantean una y otra vez: ¿en qué se diferencia la navegación mediante agentes de la navegación tradicional y conlleva un mayor riesgo de abuso?
Según investigaciones independientes y documentadas públicamente sobre los navegadores agénticos, la respuesta parece ser afirmativa: la navegación agéntica crea nuevas vías de abuso y aumenta el riesgo, ya que estas herramientas interpretan el contenido propio y de terceros como instrucciones literales. Esto significa que pueden ser secuestradas para llevar a cabo acciones maliciosas utilizando las credenciales existentes de un usuario.
Cómo la navegación agéntica cambia el modelo de amenazas
Los navegadores tradicionales muestran contenido y dependen de las decisiones humanas para actuar. Los navegadores agénticos, por diseño, combinan la percepción (lectura/comprensión) con la ejecución (realización de acciones). Esta combinación modifica el límite de confianza: lo que para una persona parece contenido inerte puede convertirse en una instrucción ejecutable para un agente de IA. Los investigadores han demostrado que los atacantes pueden ocultar instrucciones en URL, HTML, comentarios e incluso capturas de pantalla. Cuando un agente las procesa, las instrucciones pueden ejecutarse dentro de sesiones autenticadas.
Precisamente por eso es importante distinguir el tráfico de agentes del tráfico humano. Las sesiones de agentes suelen presentar patrones no humanos (análisis a velocidad de máquina, interacciones autónomas con formularios y navegación no lineal), lo que permite a los sistemas de mitigación de bots detectarlas y tratarlas de forma diferente, un control esencial a medida que el ecosistema refuerza su seguridad.
Ejemplos de ataques dirigidos al comportamiento de los agentes
A continuación se indican algunos de los riesgos para la seguridad y la privacidad que plantean los navegadores con agentes de IA.
CometJacking es un método de inyección de instrucciones mediante el cual una URL maliciosa convierte en secreto a un útil asistente del navegador en un ladrón de datos, utilizando una única URL como instrucción para exfiltrar datos. El enlace contiene comandos ocultos que indican al agente que recopile datos (como correos electrónicos y entradas del calendario), los ofusque (por ejemplo, mediante codificación Base64) y los exfiltre a un endpoint controlado por un atacante. No es necesario robar credenciales, ya que el agente dispone de acceso legítimo.
Las instrucciones ocultas integradas en páginas web suponen otro riesgo de seguridad. Cuando los usuarios piden a un navegador que «resuma esta página web», el navegador puede enviar contenido a su LLM sin distinguir de forma fiable entre el contenido no fiable de la página —que puede incluir instrucciones integradas— y las órdenes del usuario. Esto permite realizar inyecciones indirectas de prompts mediante texto invisible u oculto para acceder a direcciones de correo electrónico y contraseñas de un solo uso, así como llevar a cabo acciones no autorizadas entre distintas pestañas.
Los ataques esteganográficos mediante capturas de pantalla se producen cuando la función de reconocimiento óptico de caracteres (OCR) de las capturas de pantalla de un navegador detecta texto oculto, legible por máquinas pero invisible para las personas. Tras extraerse mediante OCR, estas «instrucciones fantasma» se interpretan como comandos, eludiendo las protecciones tradicionales del navegador (como la política del mismo origen) y permitiendo el acceso no autorizado y el robo de datos. Un sitio web que enlace imágenes de terceros podría estar sufriendo un ataque activo sin que se perciba diferencia alguna en el contenido que ofrece.
Estos ejemplos de ataques al comportamiento agéntico apuntan a problemas sistémicos —no aislados— inherentes a la navegación agéntica: combinar los canales de contenido y de comandos propicia la inyección de prompts y el secuestro de instrucciones, a menos que se establezcan límites estrictos. Muchos navegadores nativos de IA aún no se han sometido a suficientes pruebas en condiciones reales, y esa vulnerabilidad podría extenderse a cualquier aplicación o conector integrado.
¿La conclusión principal? La navegación tradicional no trata el contenido como si fueran órdenes; sin embargo, la navegación agéntica sí lo hace, y estudios recientes indican que los atacantes pueden aprovechar esta diferencia.
Mejores prácticas para mitigar los riesgos de la navegación agéntica
Dados los exploits demostrados contra los navegadores agénticos y la probabilidad de que existan riesgos similares en otras herramientas agénticas, los CISO deberían adoptar una política y un marco de control explícitos para la navegación agéntica.
- Implante controles de acceso y políticas. Esto incluye restringir los navegadores agénticos o permitirlos de forma condicionada. Asegúrese de adoptar listas explícitas de permitidos y denegados para los navegadores basados en IA en el perímetro, los cortafuegos de aplicaciones web (WAF) y las capas de aplicación. Considere que los clientes agénticos presentan un mayor riesgo debido a sus acciones autónomas y al procesamiento de instrucciones. Asimismo, exija autenticación reforzada para las operaciones sensibles. Active la MFA o una nueva autorización para las exportaciones de datos, los cambios de perfil o credenciales, los pagos y las acciones administrativas, a fin de limitar los daños si un agente es secuestrado durante una sesión autenticada.
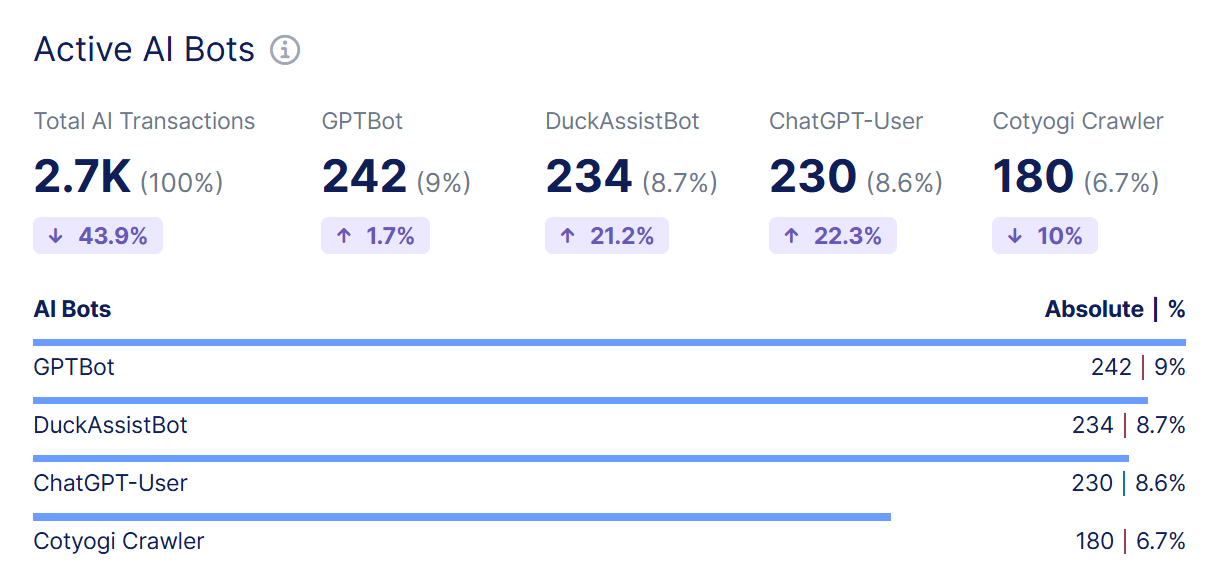
- Detecte y supervise. Aproveche Distributed Cloud Bot Defense para detectar y clasificar el tráfico de agentes, distinguiendo las sesiones humanas de las de agentes mediante indicadores basados en el comportamiento y en señales. Aplique políticas adaptativas a las sesiones de agentes. Asimismo, utilice una supervisión continua de anomalías de comportamiento para detectar secuencias demasiado rápidas o uniformes para ser humanas. Combínela con la puntuación de riesgo para activar verificaciones o contener sesiones temporales.
- Aplique medidas de refuerzo en las aplicaciones. Asegúrese de validar todas las solicitudes que modifiquen el estado y de aplicar comprobaciones en el servidor (sin depender nunca únicamente de las señales del cliente). Esto reduce la tasa de éxito de los ataques mediante instrucciones ocultas que engañan a los agentes para que realicen acciones perjudiciales. Limite la frecuencia de acceso a los endpoints sensibles para restringir los intentos de autenticación, las operaciones financieras y los endpoints de exportación y descarga, y así frenar los abusos automatizados ejecutados a velocidad de máquina.
- Minimice la exposición de datos confidenciales en cada vista. Diseñe las páginas de modo que los agentes no puedan extraer grandes cantidades de datos confidenciales en una sola solicitud. Además, haga un inventario de las herramientas de IA y los navegadores con agentes, y mantenga un mapa de endpoints y aplicaciones que indique qué herramientas de IA están instaladas y a qué sistemas pueden acceder. Considere esto parte de la gestión de su superficie de ataque.
- Utilice tácticas de equipo rojo frente a las amenazas agénticas. Añada a su programa de seguridad ofensiva casos de prueba para la inyección indirecta de instrucciones, las cargas útiles esteganográficas, los parámetros de URL maliciosos y la extracción de datos entre pestañas. Esto permite detectar deficiencias en los controles específicas de la navegación agéntica. Explore F5 AI Red Team para identificar superficies de ataque y desplegar agentes que detecten vulnerabilidades en modelos y aplicaciones de IA.
La navegación agéntica requiere un nuevo enfoque defensivo
Dado que la navegación mediante agentes genera patrones distintivos, como tiempos de interacción no humanos, navegación autónoma y ciclos repetidos de resumen o extracción, Distributed Cloud Bot Defense puede identificar estas sesiones y responder adecuadamente en función del riesgo mediante una autenticación reforzada, la limitación de solicitudes, la reducción de funcionalidades o el bloqueo total. Esta visibilidad es esencial a medida que evoluciona el ecosistema de agentes y los proveedores de navegadores comprenden mejor el aislamiento de contenidos.
Los exploits mencionados contra navegadores agénticos, entre ellos las URL maliciosas, las instrucciones ocultas en páginas y los prompts esteganográficos en capturas de pantalla, demuestran que la navegación agéntica introduce riesgos para los que la seguridad web tradicional no fue diseñada. En los modelos agénticos, un contenido aparentemente inofensivo puede convertirse en instrucciones ejecutables, y una sesión autenticada puede transformar a un agente de IA en una potente amenaza interna.
Hasta que los navegadores agénticos implementen límites sólidos entre el contenido y los comandos, los CISO deben considerar estos clientes de alto riesgo por defecto, aplicar políticas claras y confiar en la protección avanzada contra bots de F5 para detectar y gestionar el tráfico agéntico. Tanto la visibilidad como la aplicación de medidas son esenciales en esta nueva era.
Evalúe hoy mismo su nivel de exposición: «solicite una evaluación de los riesgos asociados a los agentes de IA» con nuestro equipo de seguridad.
Sobre los autores
Artículos relacionados del blog

El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.

STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]