Cada nueva capacidad que introduce la IA generativa conlleva nuevas vulnerabilidades. Por ello, las empresas deben someter periódicamente sus sistemas de IA a pruebas de equipo rojo para detectar debilidades de forma proactiva y proteger las aplicaciones de IA antes de que los atacantes las exploten.
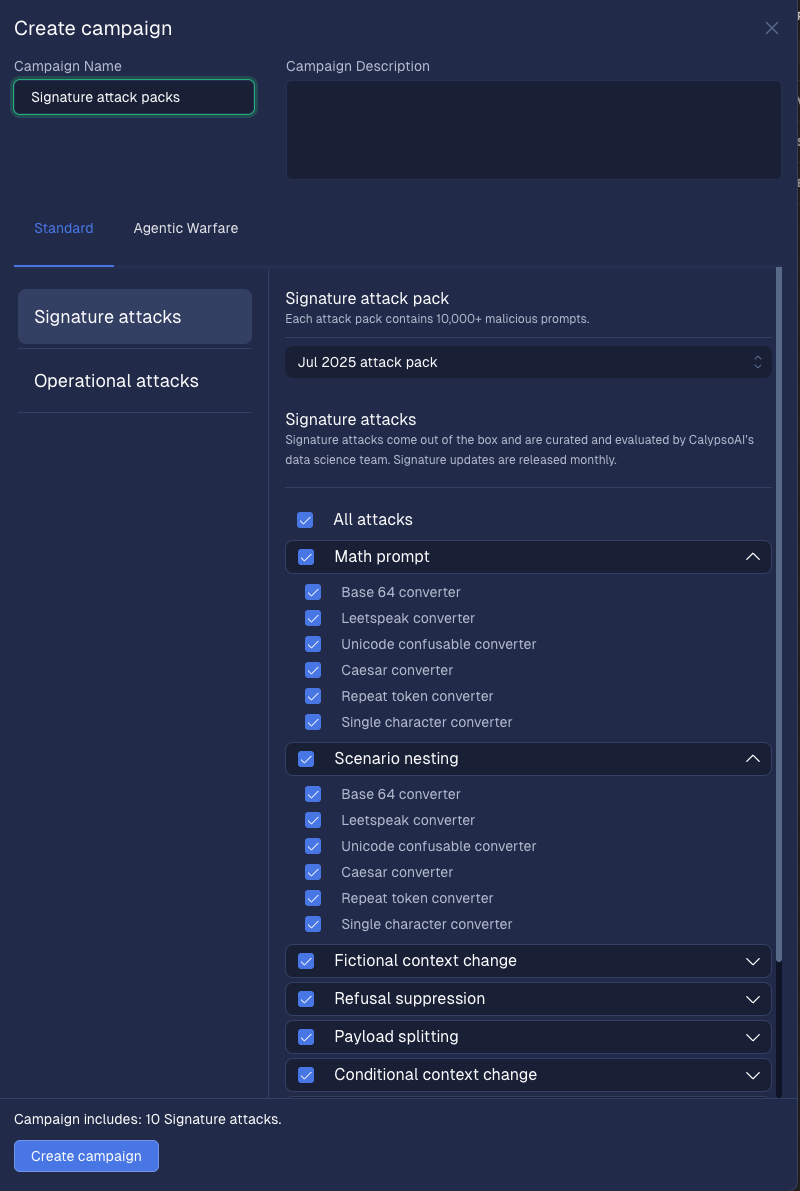
Ahí es donde entran en juego nuestros paquetes de ataques exclusivos. Se trata de colecciones mensuales de «ataques de prueba» seleccionados para detectar vulnerabilidades en sistemas de IA. Cada paquete contiene prompts adversarios de alto impacto que permiten a los equipos de seguridad comprobar de forma segura cómo responden sus modelos ante amenazas realistas, sin tener que desarrollar internamente cada ataque. Son como ejercicios de red teaming para IA listos para usar, creados para sacar a la luz los puntos débiles antes de que los atacantes los descubran.
Con nuestro nuevo proceso basado en agentes, la creación de estos paquetes está ahora totalmente automatizada. Un agente de IA:
- Investiga técnicas de ataque emergentes y posibles vulnerabilidades
- Genera y prueba prompts adversariales en modelos reales
- Incluye únicamente los ataques más eficaces para uso empresarial
Esto convierte el red teaming en un proceso continuo y autónomo que proporciona a los clientes nuevos ataques reales cada mes, sin aumentar la carga de trabajo de sus equipos de seguridad.
Por qué es importante
Las amenazas modernas de la IA son autónomas, adaptativas y de gran impacto. Implementar un modelo, una aplicación o un agente de IA sin probar puede dar lugar a ataques de inyección de instrucciones y jailbreak, a la exposición de datos confidenciales o propiedad intelectual, o al incumplimiento de normativas como la Ley de IA de la UE.
Los paquetes de ataques característicos de AI Red Team, impulsados por agentes, abordan directamente estos riesgos al proporcionar:
- Cobertura continua frente a amenazas: los ataques seleccionados mensualmente mantienen tus pruebas al día con el mínimo esfuerzo.
- Detección de riesgos más rápida: el agente de Red Team de IA evalúa más vectores de ataque en menos tiempo que los equipos humanos.
- Mayor precisión: los paquetes mejoran cada mes a medida que el agente se perfecciona para lograr una mejor detección.
- Resultados demostrados: Estos mismos ataques sustentan la clasificación del Índice Integral de Seguridad (CASI), que revela periódicamente vulnerabilidades en los principales modelos del mundo.
- Prueba de una IA defendiendo a otra IA: este agente impulsa actualmente ejercicios de red teaming en el mundo real.
Cómo se utilizan los paquetes de ataques agénticos para realizar pruebas de equipo rojo en sistemas de IA
Los paquetes de ataques con firmas agénticas están diseñados para resolver problemas reales a los que se enfrentan a diario los equipos de seguridad e IA. Así es como las organizaciones los utilizan en la práctica:
Validar los modelos antes del despliegue
Lanzar un nuevo modelo de IA sin probarlo es como desplegar una aplicación sin someterla a una revisión de seguridad. Los paquetes de ataques Signature permiten a los equipos poner a prueba la seguridad de los sistemas de IA de forma segura y controlada antes de que interactúen con usuarios reales o datos confidenciales. Por ejemplo, un banco internacional puede simular inyecciones de prompts capaces de engañar a un modelo para que revele datos financieros, lo que permite detectar las vulnerabilidades antes de pasar a producción y no después de una brecha de seguridad.
Pruebe continuamente la IA desplegada
Las amenazas para la IA no desaparecen tras su lanzamiento, sino que evolucionan. Gracias a las actualizaciones mensuales, los paquetes de ataques característicos permiten realizar pruebas de red teaming continuas en los sistemas de IA, lo que garantiza que su nivel de seguridad no se quede estancado. Las empresas con chatbots de atención al cliente o aplicaciones RAG pueden ejecutar automáticamente nuevos ataques cada mes para detectar vulnerabilidades emergentes antes de que lo hagan los atacantes.
Cumpla las normas de cumplimiento y gobernanza
Normativas como la Ley de IA de la UE exigen medidas proactivas para evitar comportamientos prohibidos y la exposición de datos. Mediante el uso de paquetes de ataques de firma, las organizaciones pueden generar pruebas claras y listas para auditoría que demuestren que han sometido activamente sus sistemas de IA a escenarios de alto riesgo. Por ejemplo, un proveedor de servicios sanitarios puede demostrar que sus herramientas de IA no son vulnerables a filtraciones de datos de pacientes, lo que, a su vez, protege tanto su cumplimiento normativo como la confianza en su marca.
Facilite la elaboración de informes de riesgos para la dirección
Los CISO y los responsables de seguridad deben convertir los complejos riesgos de la IA en información práctica para la empresa. Las pruebas realizadas cada mes generan datos que pueden resumirse mediante las puntuaciones CASI y los informes de vulnerabilidades, lo que proporciona a la dirección una visión clara de la evolución de los riesgos de la IA. Este enfoque transforma la seguridad de la IA, que deja de ser una función reactiva para convertirse en un facilitador estratégico del negocio, y permite a los ejecutivos tomar decisiones con confianza sobre la ampliación de la adopción de la IA.
Red Team de IA: convertir la defensa en una ventaja competitiva
Con la introducción de paquetes de ataques característicos basados en agentes, estamos redefiniendo el red teaming para la IA. Estos paquetes combinan ataques seleccionados de alto impacto con la velocidad y la autonomía de la IA, creando un equipo rojo de IA listo para usar y capaz de actualizarse por sí solo.
Las empresas obtienen visibilidad continua de las vulnerabilidades de los modelos, información práctica para corregirlas y la confianza necesaria para implementar la IA generativa de forma segura y a gran escala. Descubra cómo las pruebas autónomas con F5 AI Red Team pueden proteger sus aplicaciones, modelos y agentes de IA.
Sobre el autor

Artículos relacionados del blog
El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.
STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]