A pesar de la creciente adopción de la nube, muchas organizaciones siguen aplicando estrategias híbridas de múltiples nubes. Según el Informe sobre el estado de la estrategia de aplicaciones de 2026, el 93 % de las organizaciones ya utiliza entornos híbridos, y el 86 % implementa aplicaciones en infraestructuras locales, de nube pública y de coubicación.
Pero la combinación de entornos no es uniforme en todas las organizaciones. En sectores altamente regulados, como la banca, la sanidad y la Administración pública, así como en regiones con leyes estrictas de soberanía de datos, una parte significativa de las aplicaciones y los datos confidenciales permanece en las instalaciones o incluso en entornos completamente aislados de la red.
No todas las aplicaciones y los datos se están trasladando a la nube
¿Por qué? Un número creciente de factores —entre ellos, los requisitos de cumplimiento normativo, la seguridad, la gestión de costes y la resiliencia— lleva a las organizaciones a mantener arquitecturas de aplicaciones híbridas y locales. Marcos normativos como el Reglamento de Resiliencia Operativa Digital (DORA), la Directiva sobre medidas para un elevado nivel común de ciberseguridad en toda la Unión 2022/2555 (NIS2), el Reglamento General de Protección de Datos (RGPD), la Ley de Portabilidad y Responsabilidad de los Seguros Médicos (HIPAA), así como los nuevos requisitos nacionales de soberanía, exigen un control estricto sobre dónde se almacenan los datos y cómo se gestionan. Estas normativas suelen requerir que las aplicaciones críticas y los datos sensibles se almacenen dentro de límites locales sujetos a control efectivo.
Además, las organizaciones están reevaluando la rentabilidad de la nube. Factores como el aumento de los costes de consumo, las tarifas por transferencia de datos y la complejidad operativa están llevando a trasladar algunas cargas de trabajo de nuevo a entornos locales o de nube privada para lograr una mayor previsibilidad, supervisión y eficiencia de costes.
Las cargas de trabajo basadas en IA están acelerando aún más esta tendencia. A medida que aumenta el tamaño de los conjuntos de datos, también lo hacen los costes y los riesgos asociados al traslado de datos entre entornos. La «gravedad de los datos» está acercando la capacidad de computación a los datos que ya se encuentran almacenados en las instalaciones, lo que refuerza las arquitecturas que priorizan la soberanía, la gobernanza, el rendimiento y la seguridad.
«On-premises» no significa «seguro»
Mantener las aplicaciones y los datos en las instalaciones o aislados físicamente no elimina por sí solo todos los riesgos de seguridad. De hecho, las API internas suelen estar sujetas a una menor gobernanza y visibilidad, lo que genera vulnerabilidades que pueden ser explotadas.
Las API internas son los pilares esenciales de las aplicaciones modernas (tanto privadas como públicas), ya que conectan sistemas internos, aplicaciones y datos. Sin embargo, a diferencia de las API públicas, las API internas pueden pasar desapercibidas si no cuentan con una supervisión o protección adecuadas.
Esta falta de supervisión en materia de seguridad los convierte en objetivos atractivos. Los actores maliciosos, incluidos empleados con malas intenciones o atacantes externos, pueden aprovechar vulnerabilidades como unos controles de acceso deficientes o una autenticación insuficiente, lo que puede dar lugar a:
- Movimiento lateral dentro de la red, lo que permite acceder a sistemas y datos confidenciales.
- Escalada de privilegios, lo que permite a los atacantes controlar recursos críticos.
- Interrupciones operativas que perjudican flujos de trabajo críticos.
- Robo a gran escala de información confidencial, incluida información de identificación personal (PII) o propiedad intelectual.
Al facilitar el flujo de datos entre aplicaciones y sistemas, las API internas constituyen la columna vertebral de las operaciones digitales modernas y requieren la misma protección rigurosa que sus homólogas externas. Descuidar estas API podría convertirse en el talón de Aquiles de una organización, ya que permitiría a los atacantes desplazarse sin ser detectados por sistemas críticos, acceder a datos confidenciales y extraerlos sin que nadie se percatara.
Cómo abordar los riesgos ocultos de las API internas
F5 comprende los importantes riesgos asociados a las API internas, por lo que ha desarrollado una solución a medida: F5 API Security Local Edition.
Esta nueva solución de software desplegable ayuda a las organizaciones a descubrir API y analizar su actividad en entornos locales sin depender de la conectividad externa ni de servicios basados en la nube.
Proporciona una visibilidad, una gobernanza y una supervisión esenciales para las API que operan en entornos aislados, regulados o con limitaciones de acceso a la nube. Las organizaciones que tengan implementados dispositivos o software de F5 BIG-IP pueden obtener información práctica sobre sus API —incluidos los posibles riesgos de seguridad— a través de las rutas de tráfico existentes.
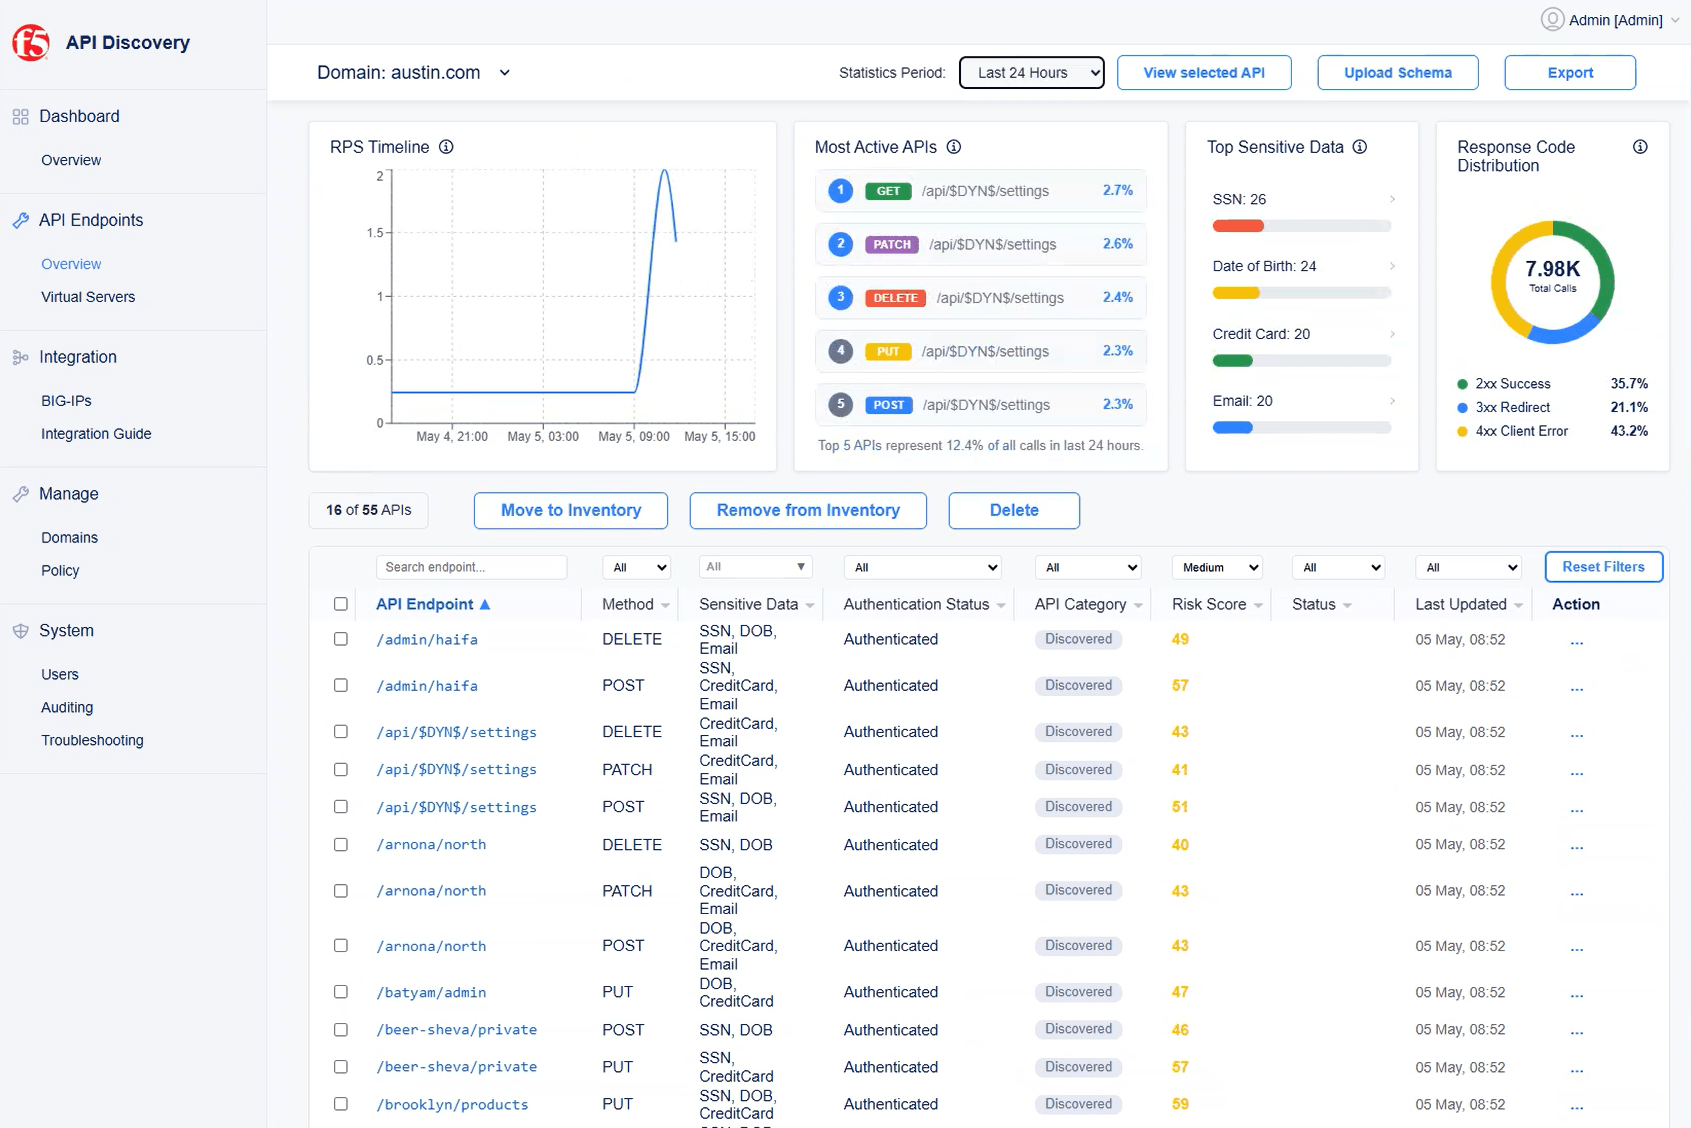
Diseñada para ejecutarse íntegramente en contenedores dentro de la infraestructura propia de una organización, API Security Local Edition ofrece una detección de API pasiva y ligera basada en datos de API derivados del tráfico y obtenidos mediante muestreo de BIG-IP. Está concebida específicamente para entornos aislados, con almacenamiento, análisis y control operativo locales, y no requiere conexiones externas para funcionar. Proporciona a las organizaciones funcionalidades esenciales de seguridad de API que pueden implementarse en cualquier lugar, ya sea en sus centros de datos, nubes privadas o entornos aislados. La solución les ofrece la visibilidad y la supervisión esenciales para proteger las API que sustentan sistemas y flujos de trabajo importantes, así como el acceso a datos confidenciales o su transmisión, lo que reduce las posibilidades de acceso no autorizado, movimiento lateral desconocido o robo de datos dentro de sus ecosistemas de aplicaciones críticas.
Protege y controla las API internas
En los complejos ecosistemas de aplicaciones actuales, proteger las API privadas e internas ya no es opcional, sino esencial. Los riesgos de seguridad de las API persisten incluso en centros de datos locales, nubes privadas y entornos aislados. Al igual que ocurre con las API externas o públicas, las API internas o privadas desatendidas pueden convertirse en vulnerabilidades ocultas y poner en riesgo sus sistemas más críticos y sus datos confidenciales.
No permita que la falsa sensación de seguridad de estas API se convierta en su talón de Aquiles. Descubra cómo API Security Local Edition permite a organizaciones como la suya obtener la visibilidad, la gobernanza y el control esenciales sobre la actividad de las API en estos importantes entornos.
Para obtener más información sobre API Security Local Edition, lea la descripción general de la solución. Además, no deje de consultar nuestro comunicado de prensa.
Sobre el autor

Artículos relacionados del blog

El imperativo empresarial de la IA en un mundo de nube híbrida y multinube
Cómo la IA redefine los patrones de tráfico, el riesgo de las API y el cumplimiento normativo, y por qué el paquete Distributed Cloud Services Enterprise ofrece la profundidad necesaria en entornos híbridos multicloud.

STIG de F5 NGINX: un plan de seguridad para el sector público y los entornos regulados
Descubra cómo las STIG de F5 NGINX proporcionan un modelo de seguridad para el Departamento de Defensa de EE. UU. y los entornos regulados, ayudándole a cumplir la normativa mientras crea una infraestructura sólida de confianza cero con mayor visibilidad y resiliencia.

Cómo el marco AEGIS de Forrester valida un enfoque centrado en la inferencia
El auge de la IA agéntica está transformando el panorama de la seguridad empresarial. Estos agentes de IA autodirigidos funcionan de forma autónoma, toman decisiones en tiempo real y pueden interactuar entre distintos sistemas de maneras para las que las arquitecturas tradicionales de ciberseguridad no fueron diseñadas. Aunque esto abre nuevas posibilidades, también introduce riesgos sistémicos: fallos en cascada, secuestro de objetivos y superficies de ataque hasta ahora invisibles. El reciente […] de Forrester
La nueva superficie de riesgo de la IA: invisible, autónoma y ya está dentro
James White, vicepresidente de Ingeniería de F5 A mediados de 2025, es un buen momento para hacer balance de la adopción de la IA en las empresas y del estado de la seguridad de la IA. El uso de la IA generativa ya es habitual en las empresas En general, las empresas cuentan al menos con unos conocimientos básicos sobre la IA generativa. Entienden qué es y dónde puede […]
Protegiendo el futuro: cómo CalypsoAI se alinea con el Top 10 de OWASP para los LLM
Cuando OWASP publicó su Top 10 de 2025 para grandes modelos de lenguaje (LLM), proporcionó al sector un referente de seguridad muy necesario. Pero los referentes no sirven de nada si no se actúa. CalypsoAI aborda el 80 % del Top 10 de OWASP, dando prioridad a los riesgos reales más urgentes. La plataforma combina protección en tiempo real durante la ejecución y pruebas adversariales exhaustivas, ofreciendo una cobertura inigualable frente a las […]
Implementación de LLM en la empresa: mediante una API local
Por sí solos, sin medidas de protección ni protocolos adicionales de seguridad para la IA, el despliegue de modelos de IA generativa —en particular, modelos de lenguaje de gran tamaño (LLM)— en toda la empresa supone una oportunidad de alto riesgo y grandes beneficios para cualquier organización. Sin embargo, determinar exactamente cómo debe dar su organización este gran paso hacia el ámbito de la IA generativa requiere una planificación minuciosa. Quizá […]