
Las aplicaciones, que constituyen el núcleo de nuestras experiencias digitales, siguen implementándose en diversos entornos, como nubes privadas y públicas, instalaciones locales, centros de datos y el perímetro. Del mismo modo, las tecnologías de seguridad de las aplicaciones se implementan cada vez más en ubicaciones distintas de aquellas en las que se encuentran las aplicaciones a las que prestan servicio. Ya no están necesariamente vinculadas a dichas aplicaciones, sino que se implementan en distintos entornos y pueden dar soporte a varias aplicaciones. Por ejemplo, el 92 % de las organizaciones sigue implementando algunas aplicaciones en sus propias instalaciones, pero solo el 53 % aloja allí la tecnología de seguridad de las aplicaciones. Los procesos modernos de desarrollo, implementación y creación de aplicaciones, así como los servicios de soporte, han convergido y se han vuelto modulares. Todos ellos son fundamentales para ofrecer la experiencia digital que exigen los clientes.
Esta expansión digital supone un crecimiento explosivo del número de aplicaciones, integraciones y entornos, lo que dificulta cada vez más que los equipos de DevOps, DevSecOps y SecOps definan e implementen una estrategia sólida de expansión multinube y seguridad. Una organización típica puede gestionar entre 200 y 1.000 aplicaciones, además de utilizar varias ofertas de terceros como servicio. La complejidad es ahora la norma:
- Las aplicaciones se desarrollan utilizando numerosos lenguajes en múltiples entornos de desarrollo integrados (IDE).
- Las aplicaciones se implementan en diversas plataformas de infraestructura mediante diferentes conjuntos de herramientas y modalidades de implementación en la nube, centros de datos, contenedores, microservicios y entornos sin servidor.
Por supuesto, podemos intentar estandarizar todo lo que resulte práctico para reducir al mínimo la complejidad. Con el tiempo, el desarrollo tradicional de aplicaciones se había vuelto lento, inflexible e inmanejable, incapaz de responder a las necesidades de los clientes, que cambian con rapidez, al tiempo que desdibujaba los límites entre las distintas funciones de desarrollo de aplicaciones. Se podría argumentar que utilizar el mismo IDE para las aplicaciones permite obtener economías de escala, ya que el código se mantiene y se compila en un único sistema. También se puede estandarizar un marco de despliegue común, como Ansible y Terraform, u optar por desplegar en un único proveedor de servicios en la nube. Sin embargo, los riesgos de utilizar un solo tipo de infraestructura y ecosistema suelen superar con creces las ventajas. Se corre el riesgo de quedar cautivo de un proveedor, tener un único punto de fallo y no poder controlar los costes.
En cambio, puede lograr escalabilidad y eficiencia al realizar despliegues en distintos entornos. Por ejemplo, pasar de desplegar servidores físicos a máquinas virtuales para optimizar y abstraer las dependencias del hardware subyacente permite escalar la capacidad de computación de forma más fácil y rápida. Del mismo modo, las ventajas de las máquinas virtuales se ven rápidamente superadas al considerar los contenedores, unidades portátiles de computación virtual que pueden desplegarse en cualquier infraestructura.
Entonces, ¿por qué aceptamos estar sujetos a una seguridad específica de la infraestructura cuando nuestros despliegues son tan diversos? Si despliega recursos informáticos en AWS mediante una combinación de máquinas virtuales y contenedores, puede acabar utilizando herramientas de seguridad de AWS y otras herramientas diferentes en sus instalaciones que sean incompatibles entre sí. Se necesita personal para gestionar cada herramienta, lo que exige recursos y formación adicionales. Además, dado que nuestros controles son distintos, ¿puede estar seguro del nivel de exposición al riesgo? Y si se amplía a otro proveedor de servicios en la nube, tendrá que aprender a utilizar nuevas herramientas. Por tanto, ante la adopción generalizada de la nube, la aparición del edge computing y la consiguiente naturaleza distribuida de las aplicaciones, desacoplar las aplicaciones de sus firewalls de aplicaciones web (WAF) se ha convertido en un requisito básico. La mejor ubicación para desplegar un WAF determinado depende no solo de dónde se encuentre la aplicación, sino también de otros factores, como la naturaleza y la ubicación de los usuarios de las aplicaciones, las características del propio WAF, etc.
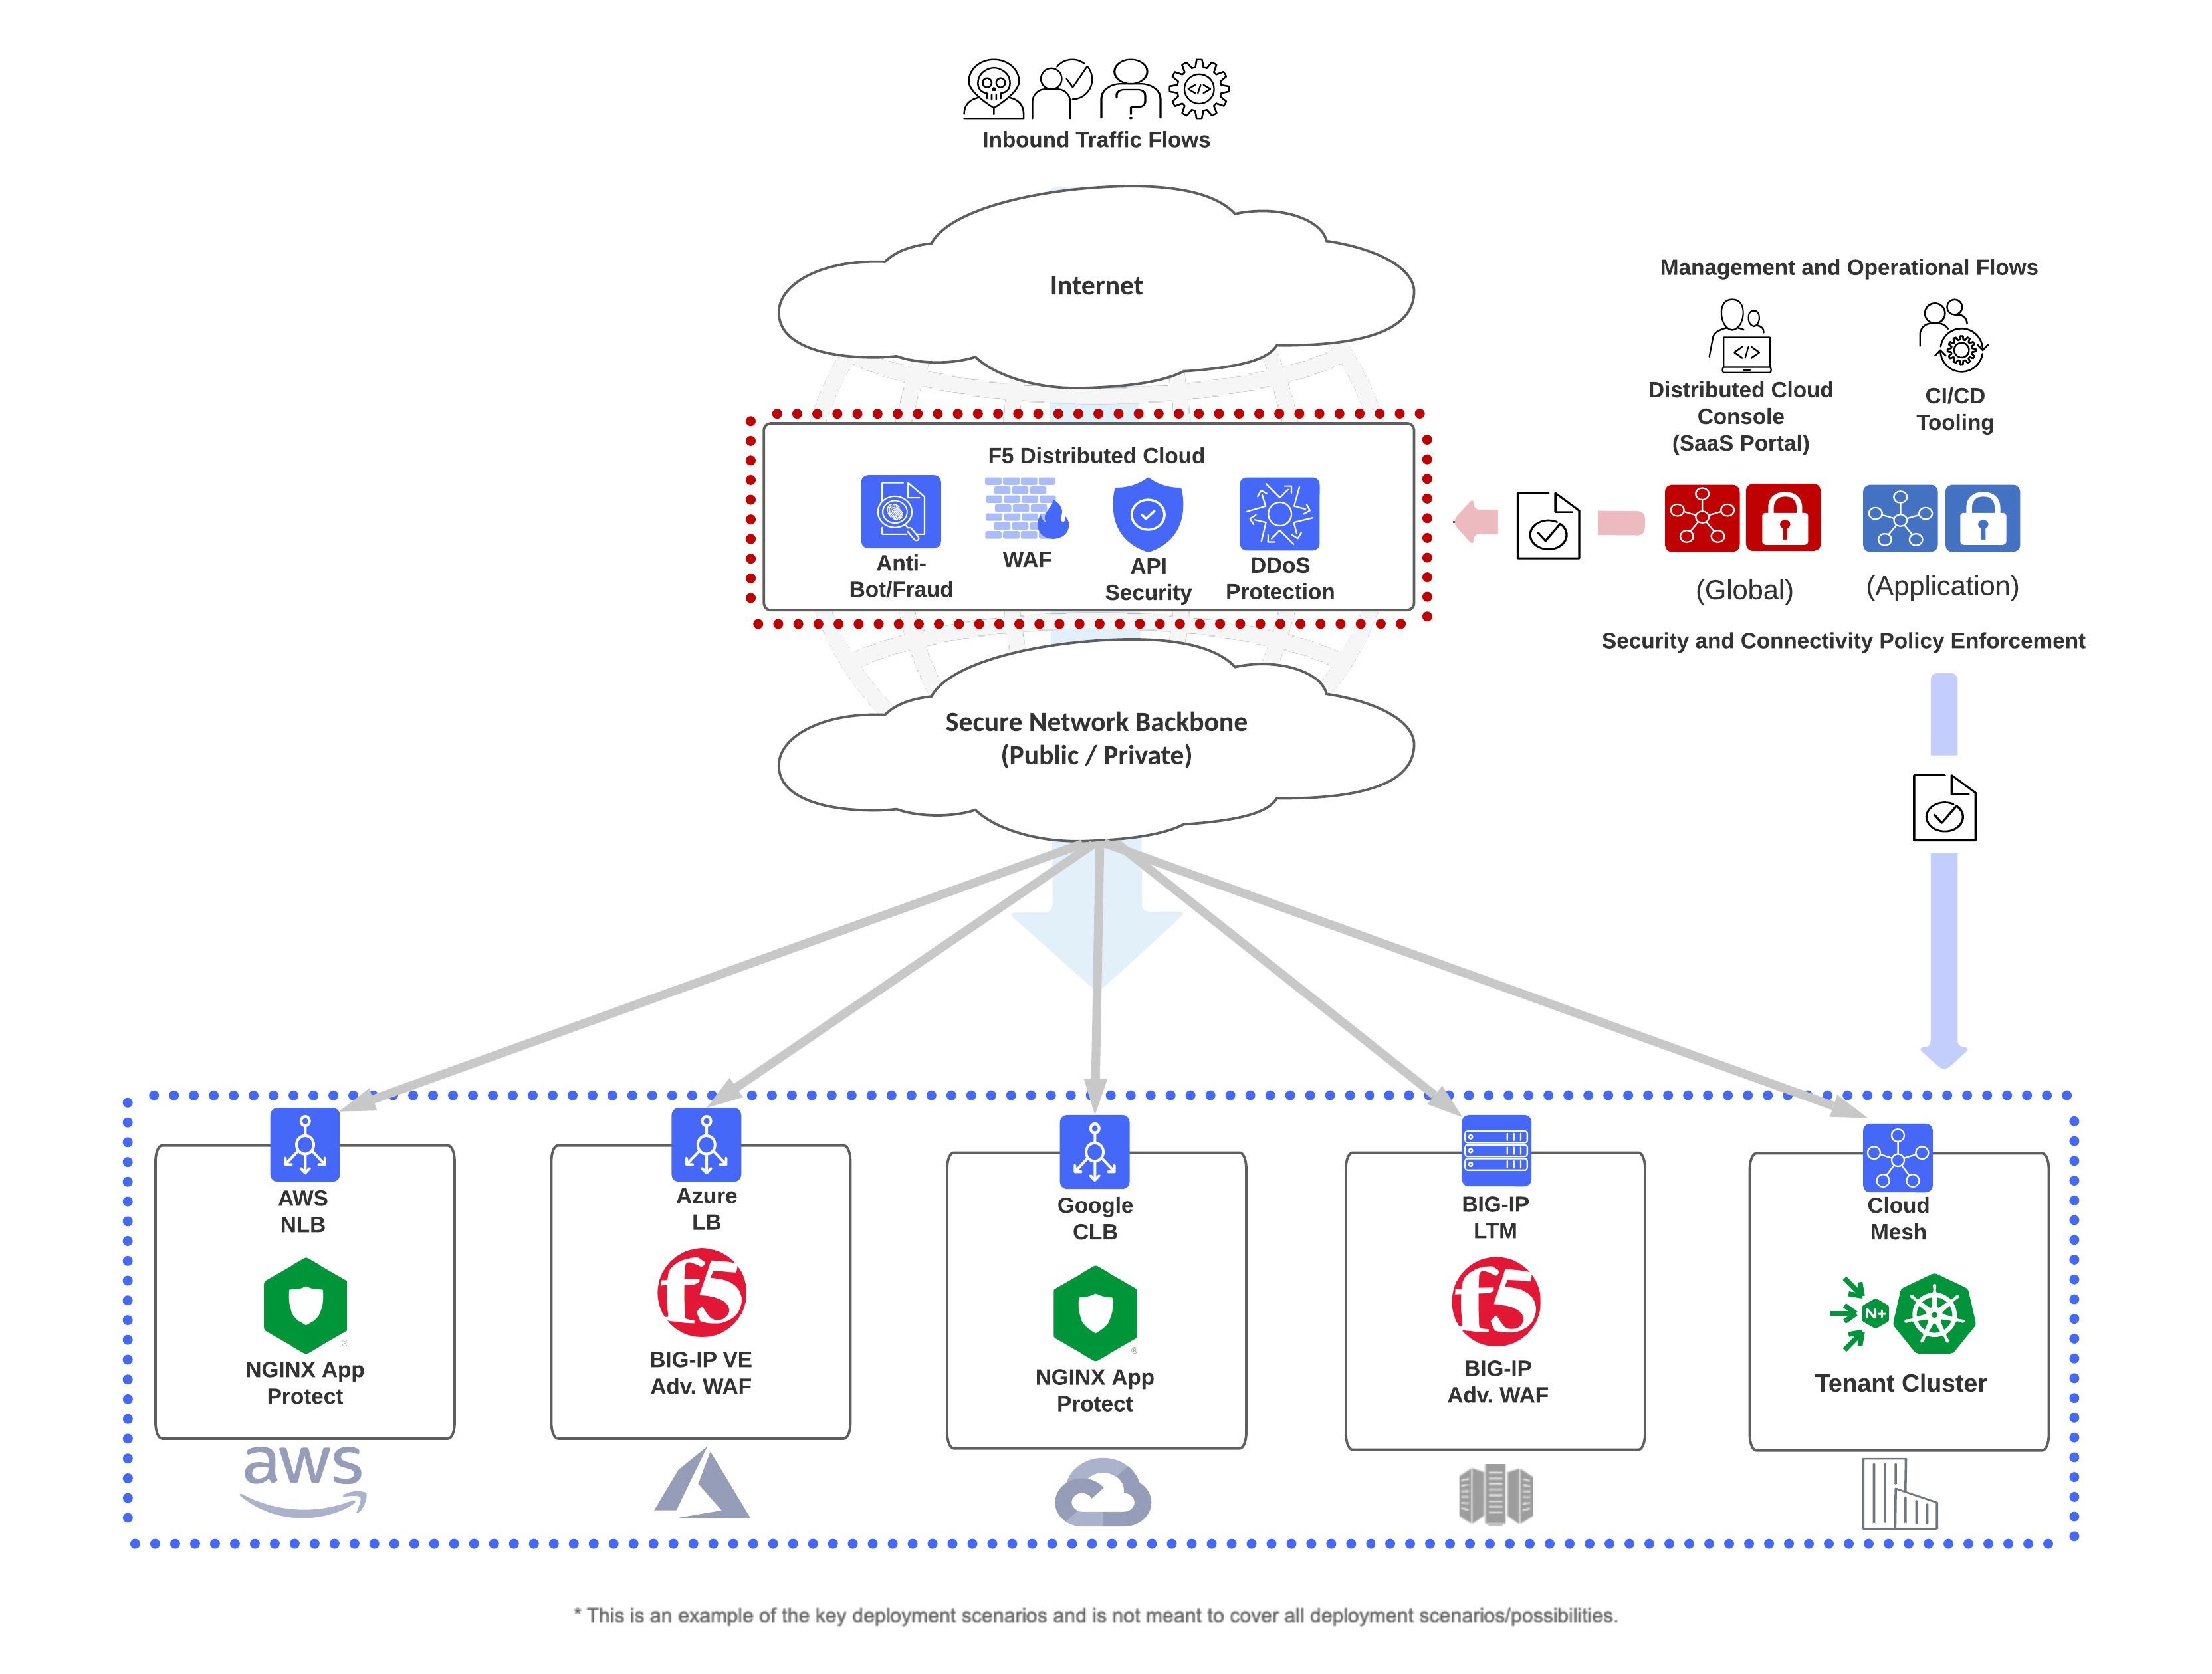
La cartera de WAF de F5, basada en su motor BIG-IP Advanced WAF, se adapta a los requisitos específicos de las aplicaciones y los despliegues modernos actuales. Ofrece opciones flexibles de despliegue y funcionamiento que se ajustan a la infraestructura, la arquitectura, la ubicación de las aplicaciones y los conocimientos especializados de su organización en entornos totalmente gestionados, de autoservicio, SaaS híbridos y web, sin comprometer la eficacia ni aumentar el riesgo. Las organizaciones pueden utilizar:
- BIG-IP Advanced WAF, disponible para su implementación en las instalaciones o el centro de datos, así como en nubes públicas o privadas (edición virtual), ofrece una seguridad sólida y de alto rendimiento para aplicaciones web y API, con controles granulares autogestionados.
- F5 NGINX App Protect WAF como solución de seguridad de software ligera que ofrece implementaciones de alto rendimiento, baja latencia e independientes de la plataforma para aplicaciones modernas basadas en microservicios y contenedores.
- F5 Distributed Cloud WAF para implementaciones basadas en SaaS en un entorno distribuido que reduce la carga operativa mediante un servicio opcional totalmente gestionado.
En conjunto, estas soluciones de seguridad son las mejores de su clase y siguen estando a la vanguardia de la innovación en seguridad, lo que permite a las organizaciones proteger todas sus aplicaciones, independientemente de dónde estén implementadas —en nubes públicas o privadas, centros de datos locales o en el extremo de la red— y de su arquitectura: monolítica/heredada, de microservicios, de malla de servicios o sin servidor.
A medida que proliferan las implementaciones de cargas de trabajo en diversos entornos y arquitecturas de aplicaciones, las organizaciones quieren poder aplicar controles de seguridad coherentes en todas las aplicaciones, estén donde estén. En F5, nuestra visión es ofrecer un conjunto unificado de herramientas de firewall de aplicaciones web líderes del mercado que permita a las organizaciones implementar el WAF adecuado para cada caso de uso y, al mismo tiempo, compartir políticas, telemetría e información. Esto elimina la complejidad que supone gestionar políticas y medidas de seguridad incoherentes y dispares en entornos de nube heterogéneos e híbridos, lo que permite a las organizaciones neutralizar eficazmente a la próxima generación de agentes maliciosos y ataques. Consulte a continuación una representación visual de cómo se integra todo.
Para obtener más información, visita:
- Página del producto BIG-IP Advanced WAF: Firewall avanzado para aplicaciones web (WAF)
- Página del producto F5 NGINX App Protect WAF: F5 NGINX App Protect WAF
- Página de F5 Distributed Cloud WAF: Firewall de aplicaciones web | Servicios de F5 Distributed Cloud
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.